
 #1

 payatu/cve-2018-14442
Foxit Reader CVE-2018-14442 的 PoC
 shoucheng3/alibaba__one-java-agent_cve-2022-25842_0-0-1
基于插件的Java Agent管理框架,支持Agent的动态安装/卸载以及生命周期钩子,用于统一监控与检测。
 putget/cve-2024-38526
CVE-2024-38526 - Polyfill扫描器
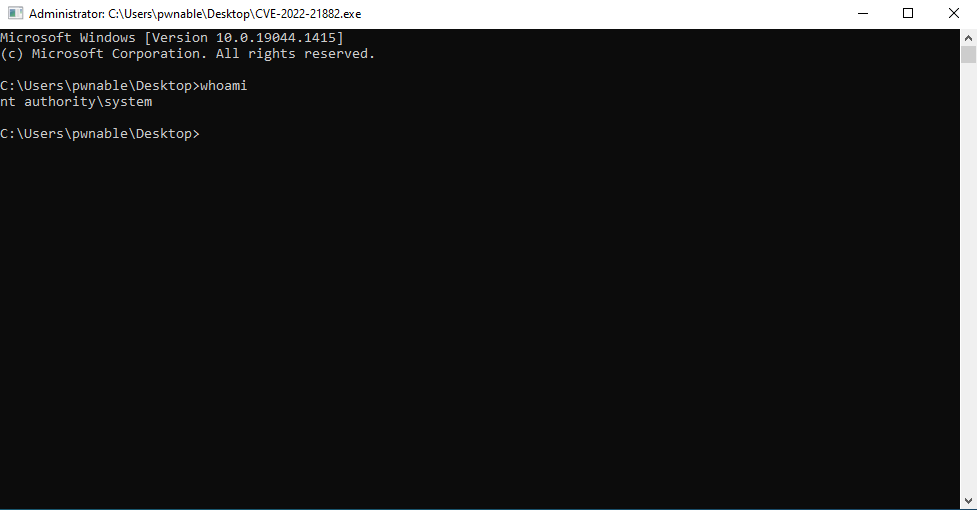 r1l4-i3pur1l4/cve-2022-21882
针对 CVE-2022-21882 的 Win32k 权限提升漏洞利用程序,提供了针对 Windows 内核漏洞的概念验证(PoC)实现。
 ro0tmylove/cve-2024-35250-bof
Cobalt Strike 的 CVE-2024-35250 的 BOF。(请给我加个星,谢谢。)
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — 针对 CVE-2025-55182 的完整利用框架,包括 Python 漏洞利用、Docker 漏洞实验室、Burp Suite 手动和自动利用、Nuclei 检测模板以及经过验证的测试工作流程。为渗透测试和教育研究而开发。
 projectdiscovery/nuclei-templates
社区策划的用于 nuclei 引擎寻找安全漏洞的模板列表。
 sage954526/hfs_exploit_project
针对 HFS 2.3 的 Metasploit RCE - CVE-2014-62
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 技术摘要 漏洞类型:内存泄露 / 越界(OOB)读取(CWE-125)。 CVSS 评分:7.5–8.1(高危/严重)。 攻击向量:通过无需认证的单包利用,在相邻网络(蓝牙范围内)发起攻击。 根本原因:RFCOMM 协议的 TEST 命令(帧类型…
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE:确定性供应链利用与加固框架 [CVE-2024-50050] 聚焦 AI 安全研究 AI-SupplyChain-Poisoning:高级 PVM 操作码操纵与 ZeroMQ 注入实验室
 scs-labrat/android_autorooter
利用 CVE-2024-0044 漏洞从 Android 12 和 13 上的应用中远程窃取敏感用户数据
 shoucheng3/diffplug__goomph_cve-2022-26049_3-37-1
Gradle 插件,用于将快速、可复现的 Eclipse IDE 配置作为构建工件提供,支持 OSGi、p2 和 RCP 构建。
 shanika04/hibernate-orm
CVE-2019-14900
 shanika04/apache_kylin
CVE-2020-1937
 shoucheng3/dspace__dspace_cve-2022-31192_5-100
开源数字仓储平台,通过 REST API 和基于 Angular 的前端,用于管理、保存并提供对数字资源的持久访问。
 shoucheng3/graylog2__graylog2-server_cve-2023-41044_5-1-2
用于集中日志聚合、实时分析和安全事件监控的开源日志管理平台,具备可定制的仪表盘和告警功能。
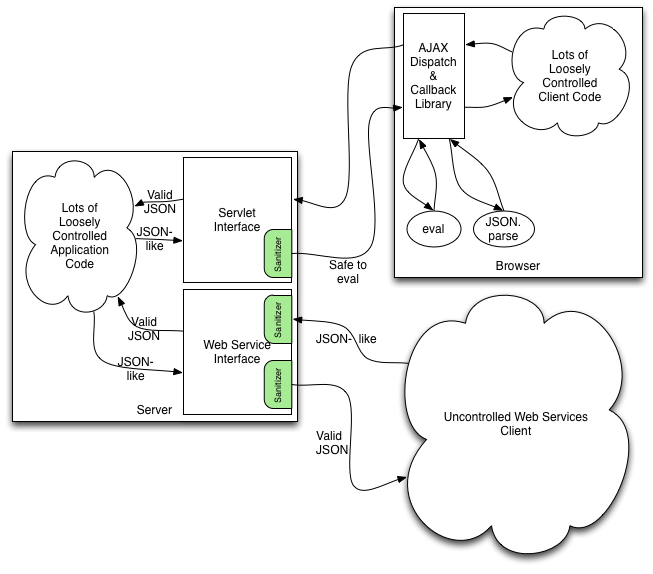 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Java 库,可将格式错误的类 JSON 内容转换为符合标准、安全的 JSON,防止代码注入,并确保在 HTML/XML 上下文中可嵌入。









