
 #1

 aquasecurity/trivy-db
通过聚合来自 NVD、Red Hat、Debian 等来源的安全公告,构建并管理 Trivy 漏洞数据库。一款用于数据库创建、压缩和分发的 CLI 工具和库。
 knqyf263/go-rpmdb
RPM DB 的 Go 语言绑定
 corelight/ecs-templates
Corelight 或 Zeek Elastic Common Schema 模板
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd 栈溢出(CVSS 9.8)🛡️ 漏洞详细全面的 Write-Up 及验证器与多漏洞利用,针对 OpenWrt DHCPv6 RCE。双向量(IA_NA/IA_PD)溢出,包含 MIPS/ARM shellcode、ROP 链、SOCKS5…
 dinosn/liferay-ga4-rce-research
针对 Liferay CE 7.0.3 GA4 的安全研究:以 root 身份实现端到端复现的未认证 RCE(CVE-2020-7961 类漏洞),另有 16 项发现——其中 8 项以上没有已知 CVE。智能体循环漏洞狩猎:基于 Docker 的 25 个生成器、22 个评判器、9…
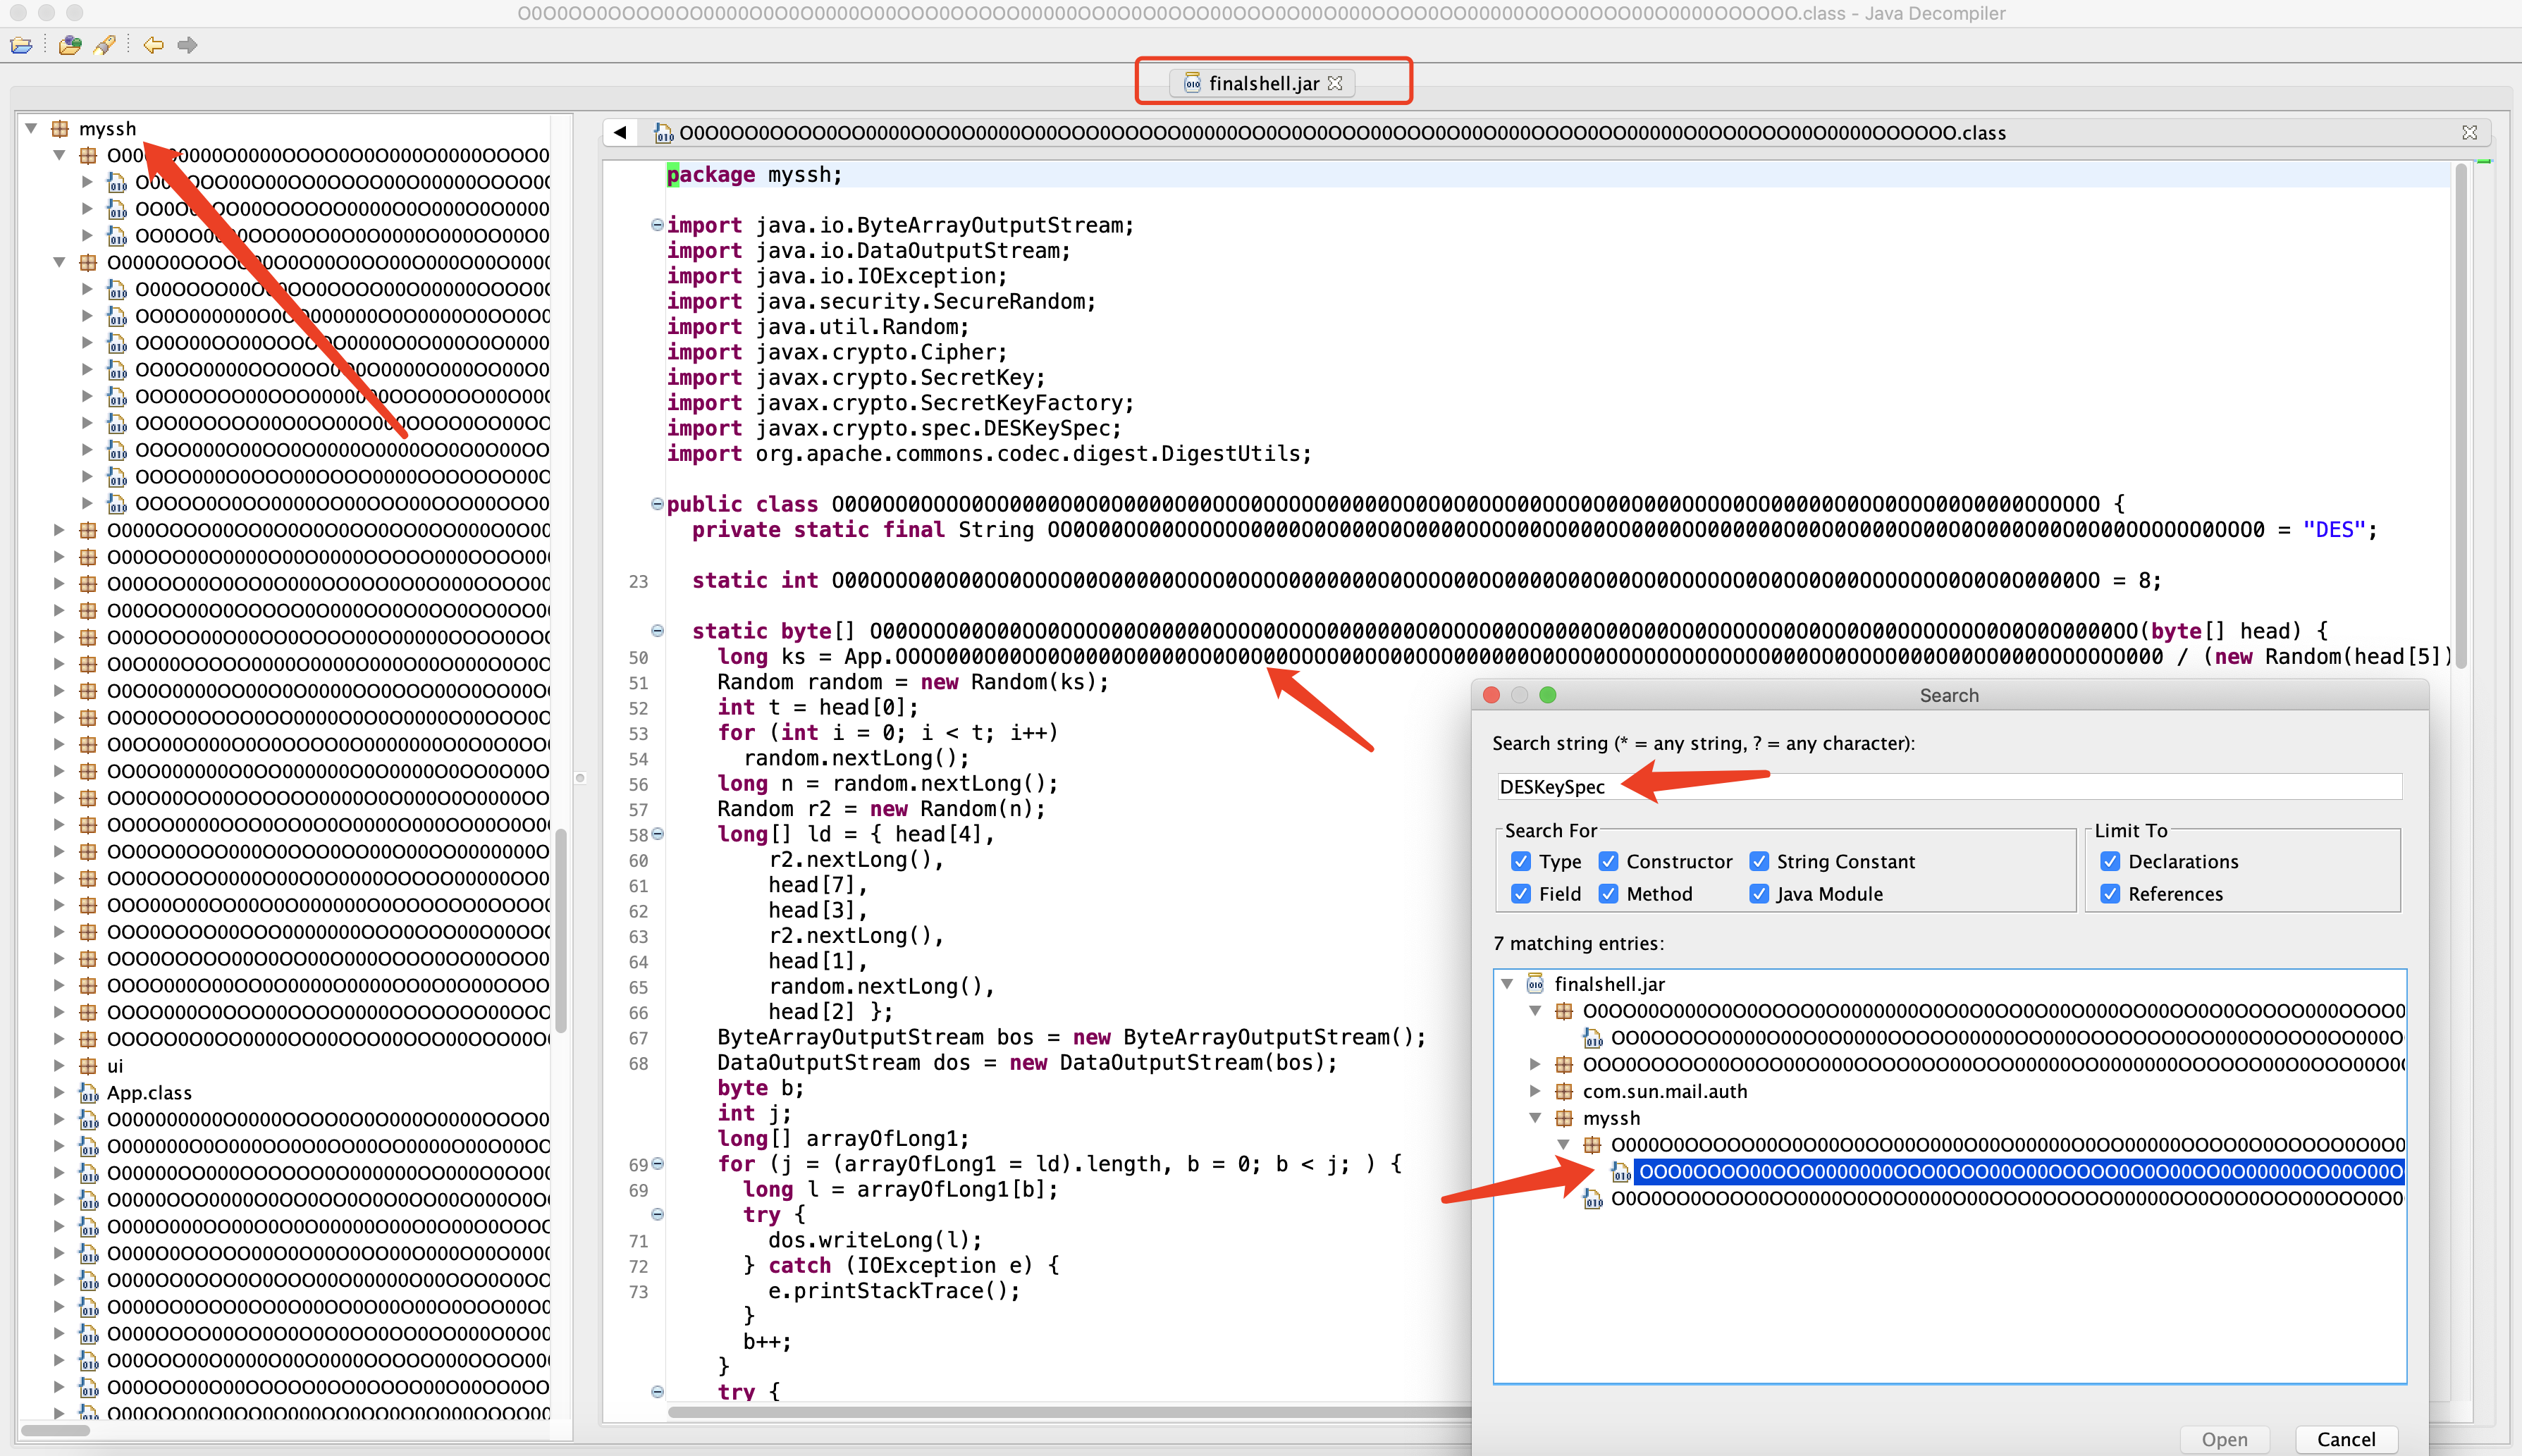 jas502n/finalshelldecodepass
FinalShellDecodePass 加密解密
 d0n601/wp-mhn
通过 MHN 的 REST API 和 WP 的短代码,将您的 Modern Honeypot Network Server 与 WordPress 博客集成。
 oscerd/kroxylicious-pqc-filter
一个 Kroxylicious 过滤器插件,为 Apache Kafka 提供透明的后量子(ML-KEM + AES-256-GCM)记录级加密,无需任何客户端代码改动。
 jas502n/msfconsole-termux
如何在 Android Termux 上安装 Metasploit-Table
 horkimhab/cve-2026-4861
CVE-2026-4861 - 草稿或待办事项
 anantaakotal/agentcyte
从 XML 场景文件生成可复现的 CORE 网络拓扑,用于网络安全培训与实验。提供 Web GUI 和 CLI,实现确定性拓扑预览、漏洞分配和流量生成。
 agampreet-singh/redroot
RedRoot 是一个基于 Python、由 CLI 驱动的进攻性安全框架,将必备的红队工具整合到一个统一的终端环境中。它专为渗透测试人员、红队成员、CTF 玩家和网络安全学习者打造,专注于真实世界的工作流程,且不依赖 GUI。
 freerdp/freerdp
FreeRDP 是一个免费的远程桌面协议库和客户端
 bombadil-systems/zombie-zip
通过声明 Method=0(stored)却包含 DEFLATE 压缩有效载荷来逃避杀毒软件检测的畸形 ZIP 压缩包。
 nishitvp/better_opts_attacks
攻击框架,用于突破基于微调的提示注入防御(SecAlign、SecAlign++、StruQ),通过对LLM进行架构感知的对抗性攻击。
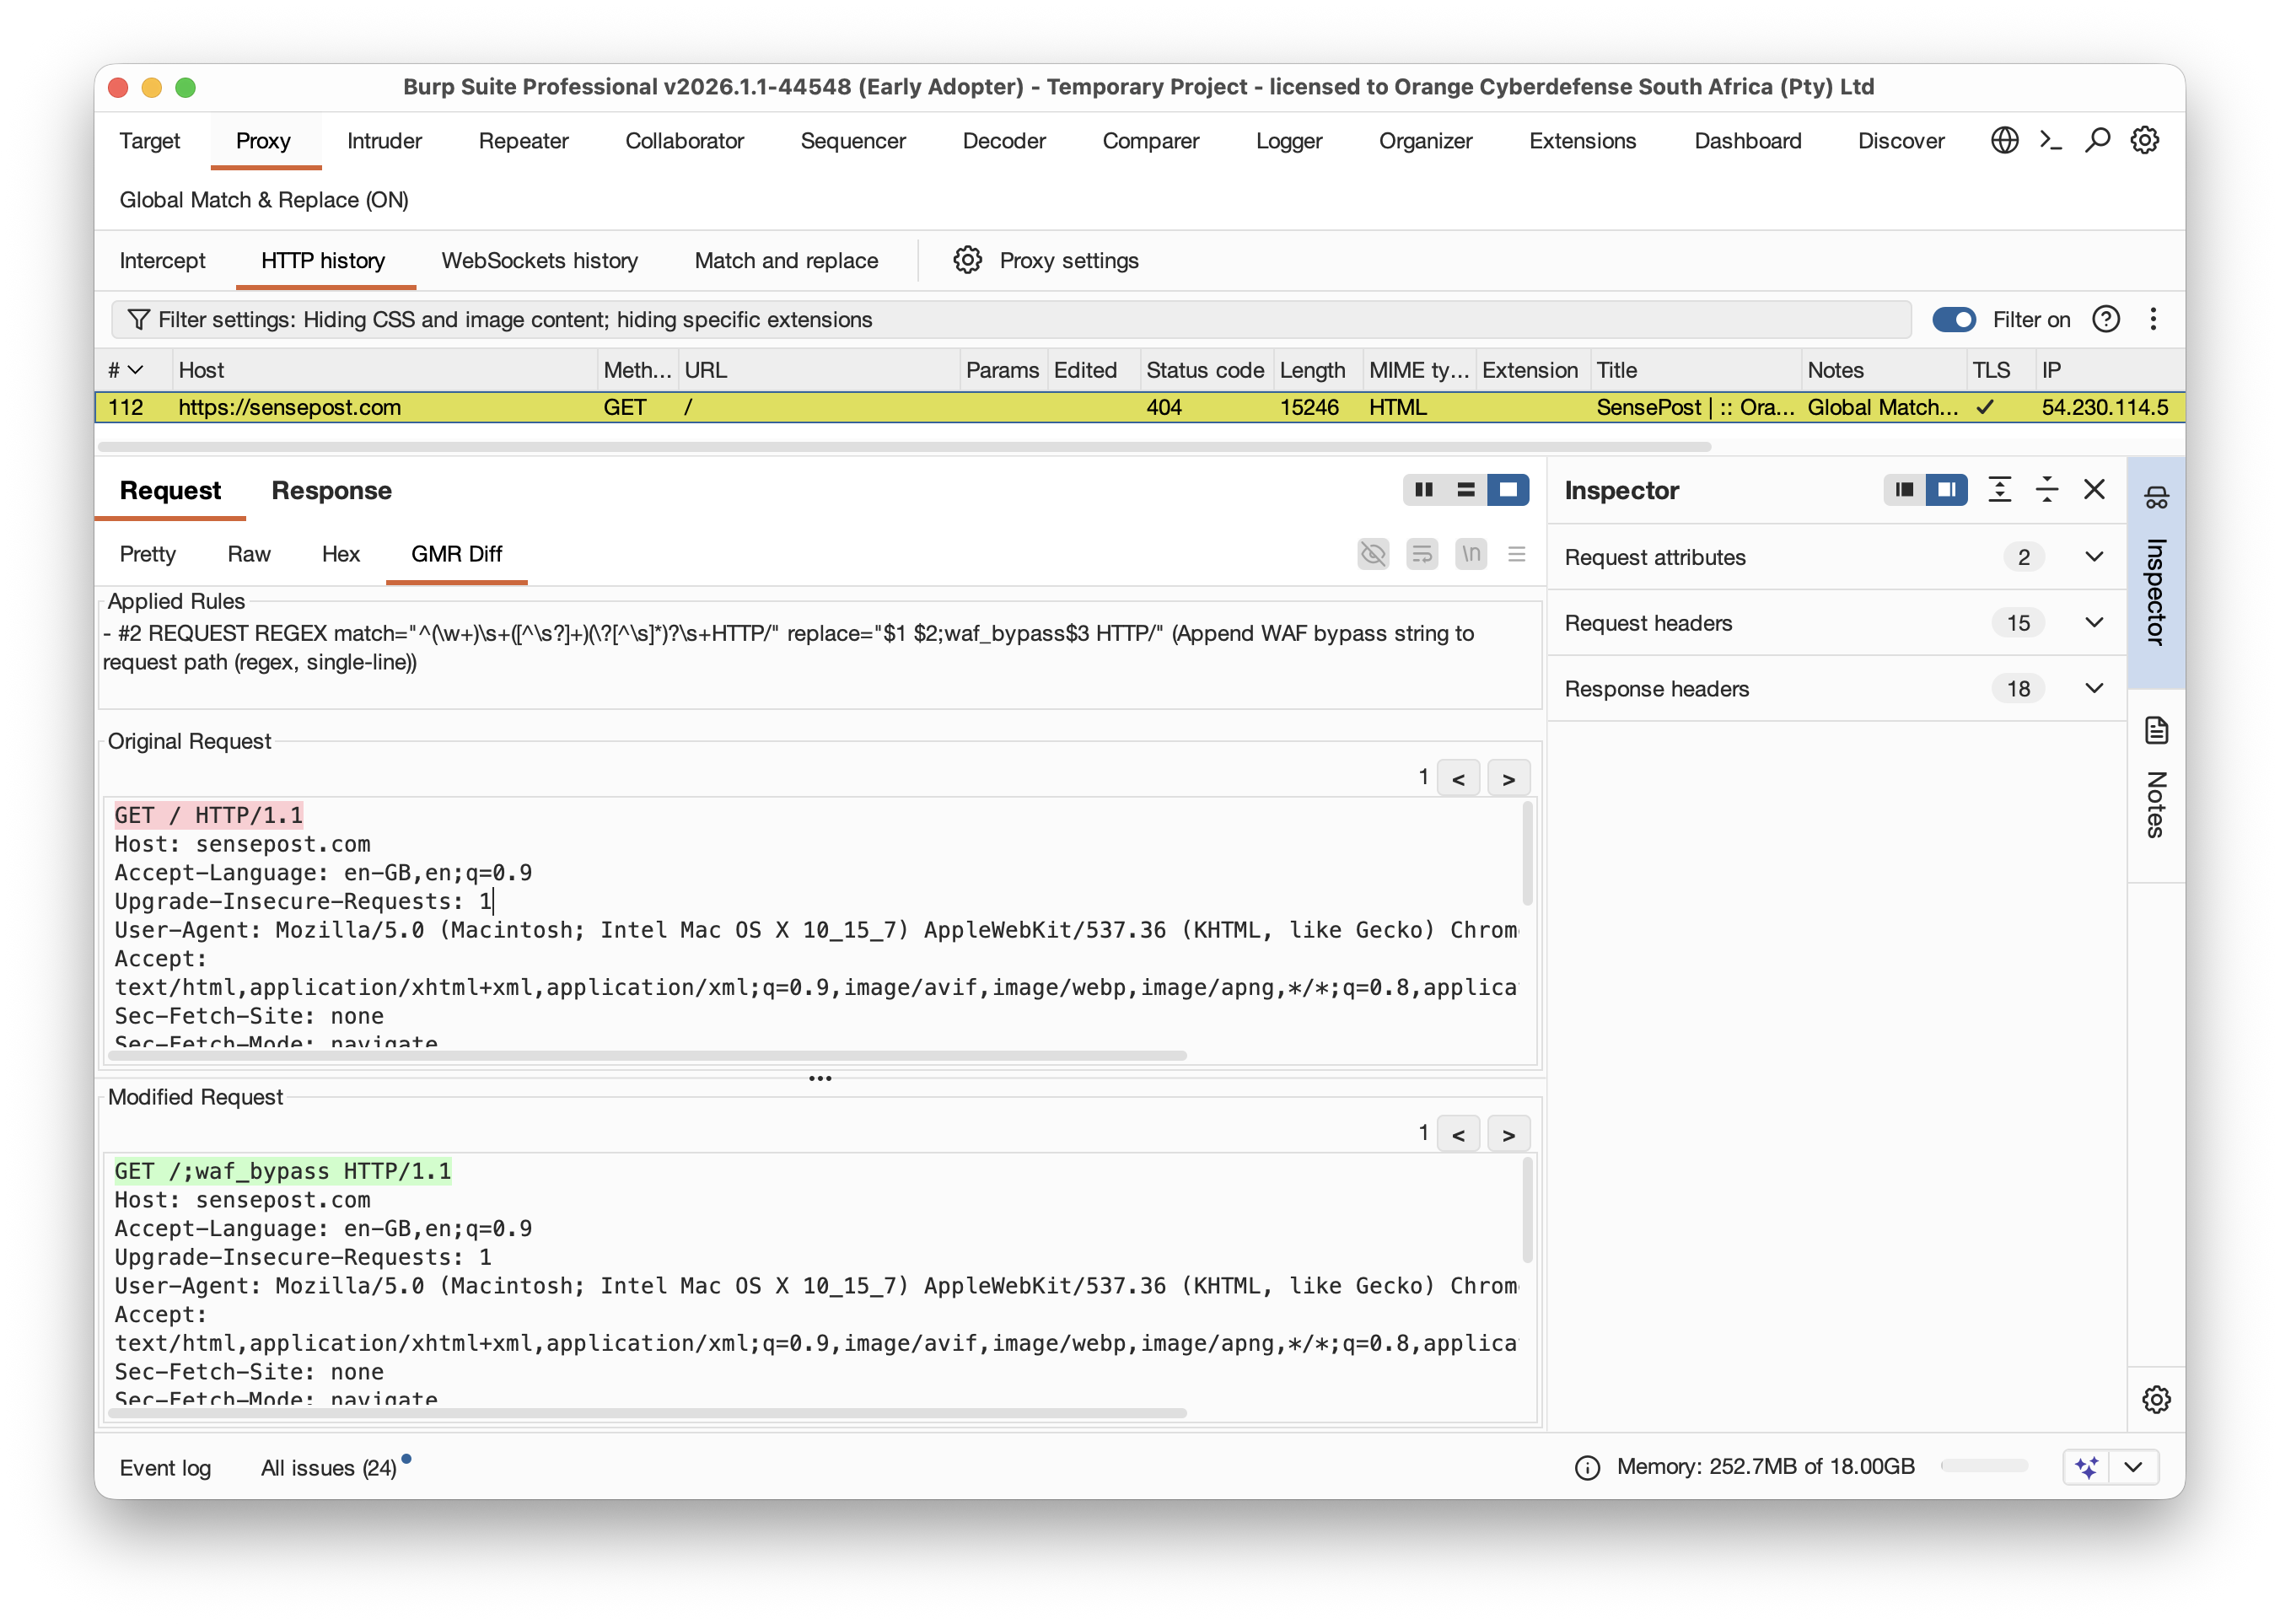 singe/burp_global_match_replace
针对 Portswigger 的 Burp 的全局匹配与替换规则,适用于所有工具。









