#1


 xairy/vmware-exploitation
VMware逃逸利用相关链接合集
 dosx-dev/websafecompiler
一个强大的网站编译器/混淆器,用于优化或知识产权保护目的。
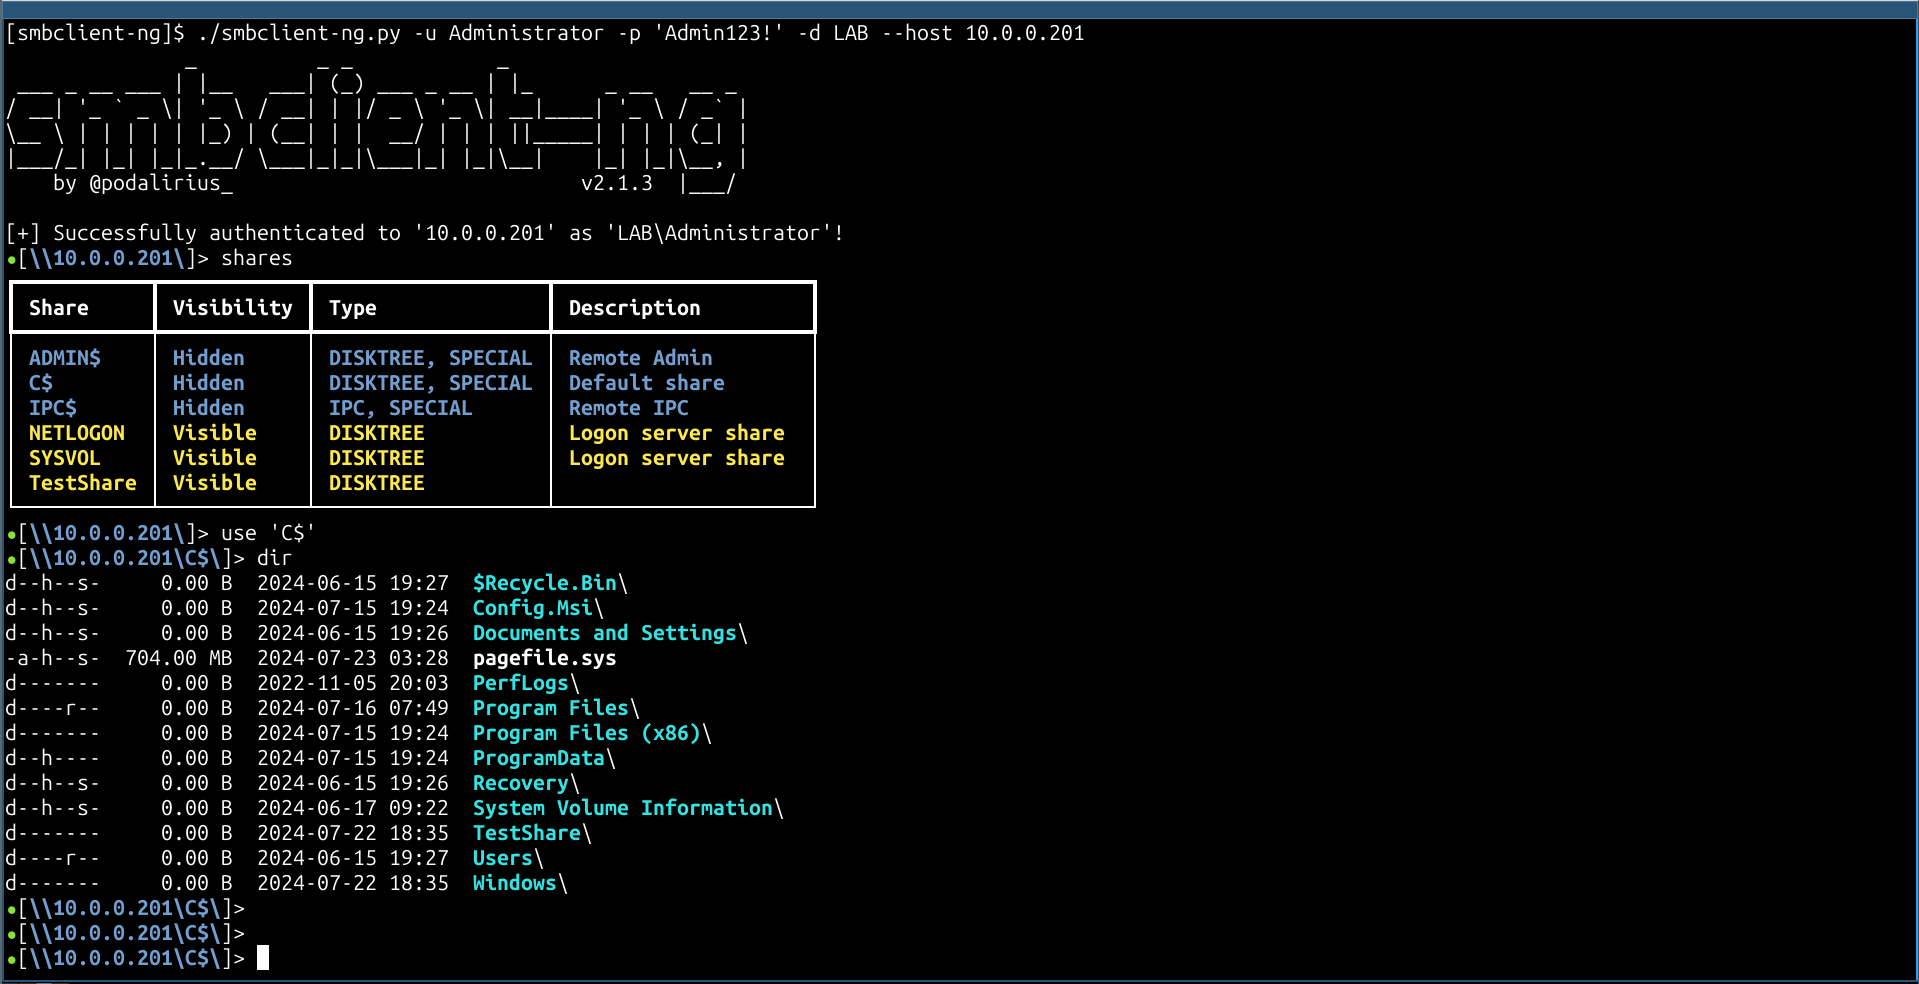 p0dalirius/smbclient-ng
smbclient-ng,一种快速且用户友好的方式来与 SMB 共享进行交互。
 rasta-mouse/process-inject-kit
Cobalt Strike 的 Process Inject Kit 的移植版本
 petitoto/chromium-exploit-dev
将 Chromium 漏洞武器化为可靠、跨平台的完整链路漏洞利用的工具包
 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。
 bin4ry/unipwn
针对 Unitree 机器人的 BLE 漏洞利用框架:通过硬编码 AES 密钥实施命令注入,可实现远程接管、载荷注入及蠕虫式传播。
 xakepnz/enterpriseattack
一个轻量级 Python 模块,用于与 [MITRE ATT&CK®](https://attack.mitre.org/) 企业数据集交互。以极简依赖实现高速运行。更多信息请[阅读文档](https://gitlab.com/xakepnz/enterpriseattack/tree/main/d…
 universal-debloater-alliance/universal-android-debloater-next-generation
使用 Rust 编写的跨平台图形界面工具,通过 ADB 为未 root 的 Android 设备去除臃肿应用。提升设备的隐私性、安全性和电池续航。
 v4bel/zapscape
针对 CVE-2026-64561 的 PoC 漏洞利用,该漏洞是 KVM/x86 影子 MMU 中的释放后使用(use-after-free)漏洞,可实现 guest-to-host 逃逸,并能在宿主机上以内核 root 权限执行代码。
 1837620622/cloudflare-bypass-2026
Cloudflare Turnstile 绕过工具 | Cloudflare Bypass Tool based on SeleniumBase UC Mode | 支持 Mac/Windows/Linux
 zephrfish/ludus-defender-lab
Ludus 的 MDE/MDI Defender 设置
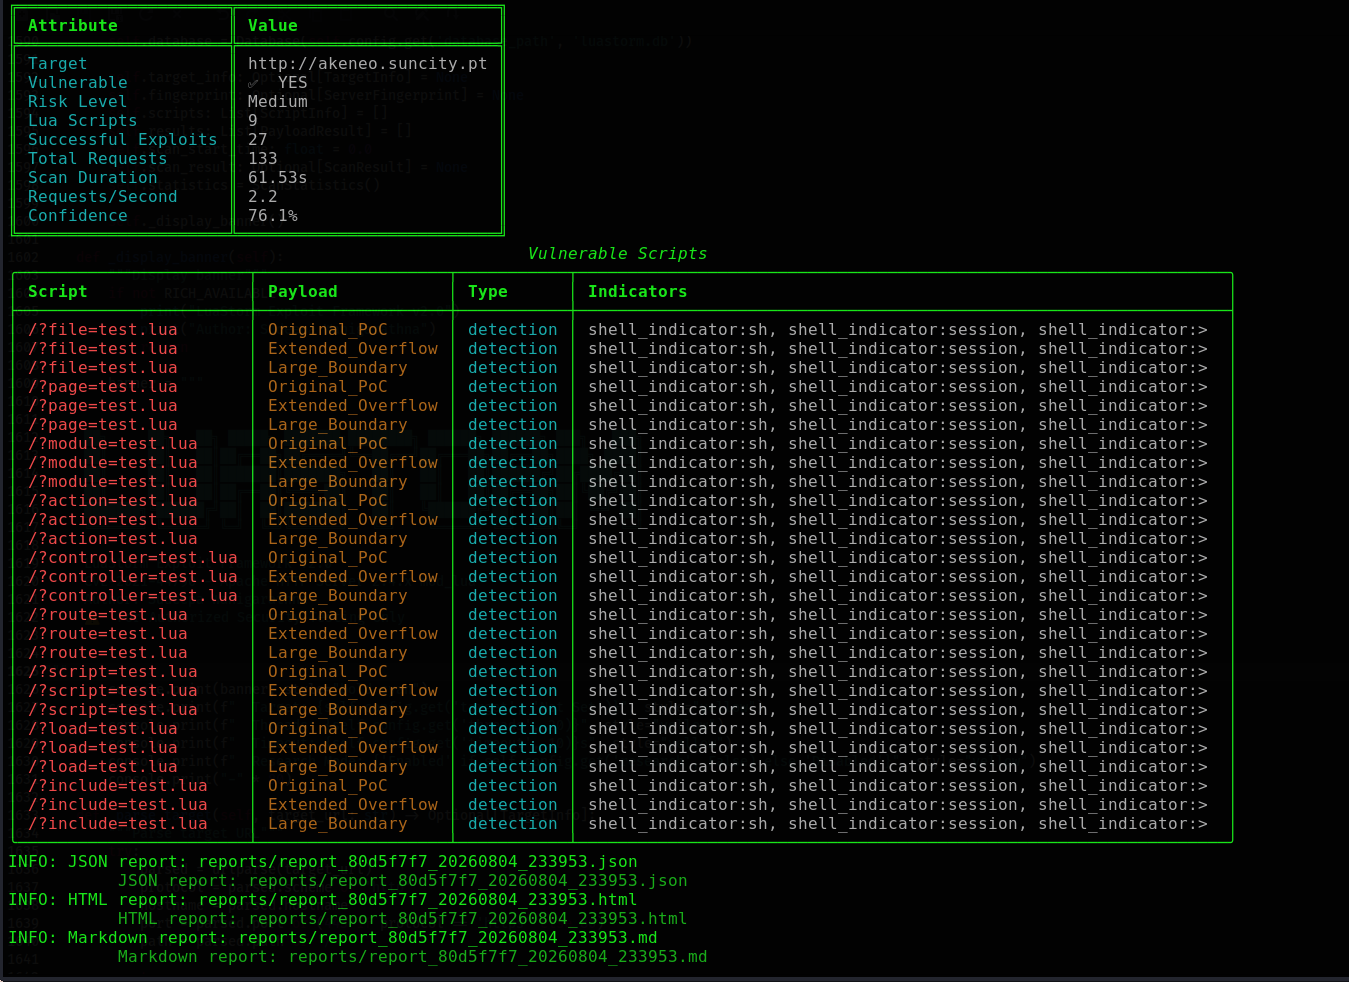 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 缓冲区溢出(CVE-2021-44790)- 高级利用框架,具备指纹识别、多阶段扫描、插件架构、专业报告、截图捕获、SQLite 数据库以及 95% 以上置信度检测。作者:Sudeepa Wanigarathna。

 momika233/loxs-optimized
专注于自动化 XSS/CSP 绕过载荷测试和批量 SQL 注入检测的 Web 漏洞扫描器,使用 SQLMap 并仅报告可被利用的 URL。