#1
 boos4721/copyfail-rs
针对 CVE-2026-31431 的 Rust 漏洞利用程序,该漏洞是一个 Linux 内核页缓存写入原语,通过 AF_ALG splice 实现,可通过修补 /etc/passwd 或执行 shellcode 将权限提升至 root。
 b1tbreaker/cve-2026-30332
Balena Etcher v2.1.4 之前的 Windows 版本受到临时文件处理中检查时间到使用时间(TOCTOU)竞态条件的影响。
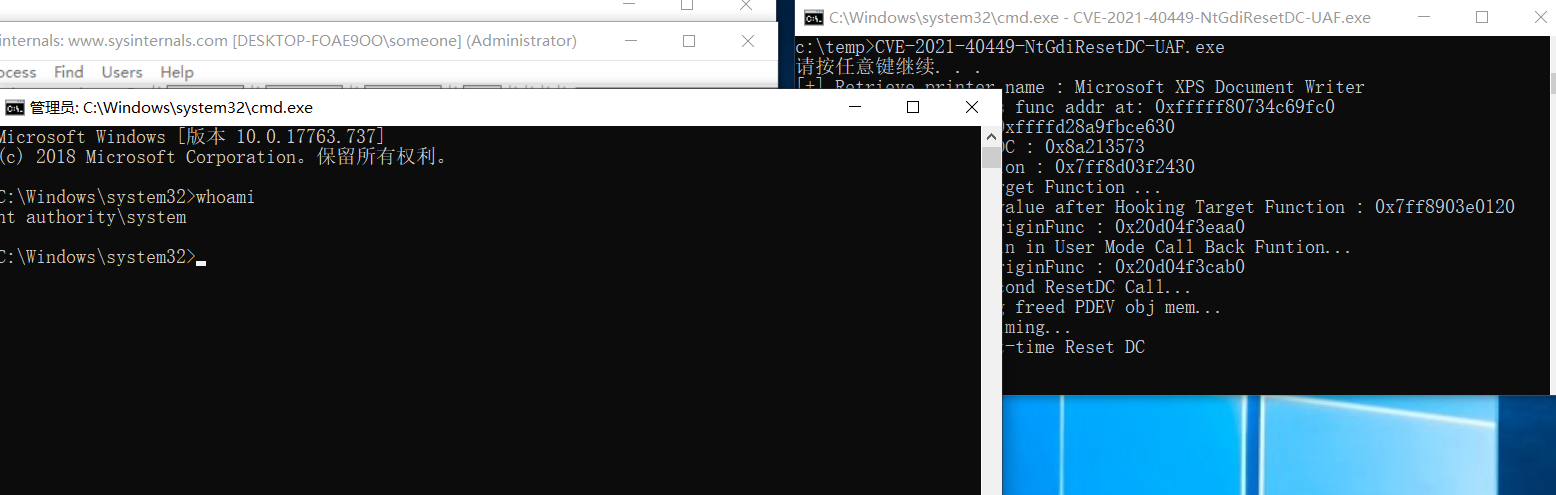 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
CVE-2021-40449 的概念验证漏洞利用程序,针对 Windows 内核中 NtGdiResetDC 的释放后使用(use-after-free)漏洞,演示通过用户态内存分配实现权限提升。
 ayrx/cve-2021-4034
CVE-2021-4034(PwnKit)的漏洞利用程序,利用 pkexec 中的竞态条件在 Linux 系统上将权限提升至 root。
 audiobahn/cve-2021-4034
CVE-2021-4034 针对 pkexec 的本地权限提升漏洞利用程序,提供用于安全测试和研究的 PoC 代码。
 anonymous-family/cve-2021-4034
CVE-2021-4034(PwnKit)在 Polkit 的 pkexec 中的漏洞利用,可在 Linux 系统上实现本地权限提升至 root。包含构建说明和一个粗略的补丁。
 ankit-ojha16/cve-2021-4034
CVE-2021-4034 的本地权限提升漏洞利用程序,针对 pkexec,使非特权用户能够在易受攻击的 Linux 系统上获得 root 访问权限。
 andrewtrube/cve-2021-1675
本地权限提升漏洞利用程序,针对 CVE-2021-1675(PrintNightmare),通过安装恶意 DLL 在易受攻击的 Windows 系统上获取 SYSTEM 权限。
 almorabea/pkexec-exploit
pwnkit:polkit 的 pkexec 中的本地权限提升漏洞(CVE-2021-4034)
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - Bomb 的 Linux 内核 LPE 深度技术分析
 0xshe/cve-2026-31431
针对 CVE-2026-31431 的内核提权漏洞利用,滥用 AF_ALG 接口覆盖 /bin/su 并生成 root shell。包含 C 语言实现和故障排查指南。
 0x4ndy/cve-2021-4034-poc
CVE-2021-4034 的概念验证漏洞利用程序,该漏洞是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在默认的 Ubuntu、Debian、Fedora 和 CentOS 安装中获取 root 权限。
 0x05a/my-cve-2021-4034-poc
CVE-2021-4034 的概念验证漏洞利用程序,针对 polkit 的 pkexec 中的本地权限提升漏洞,演示了在 Ubuntu 系统上的利用过程。
 0x01-sec/cve-2021-4034-
针对 CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在默认 Linux 系统上获取 root 权限。
 zenyxx-xd/rootmyvivo
一键获取vivo/iQOO设备(已锁定引导加载程序)的root权限 | CVE-2026-43499 + KernelSU
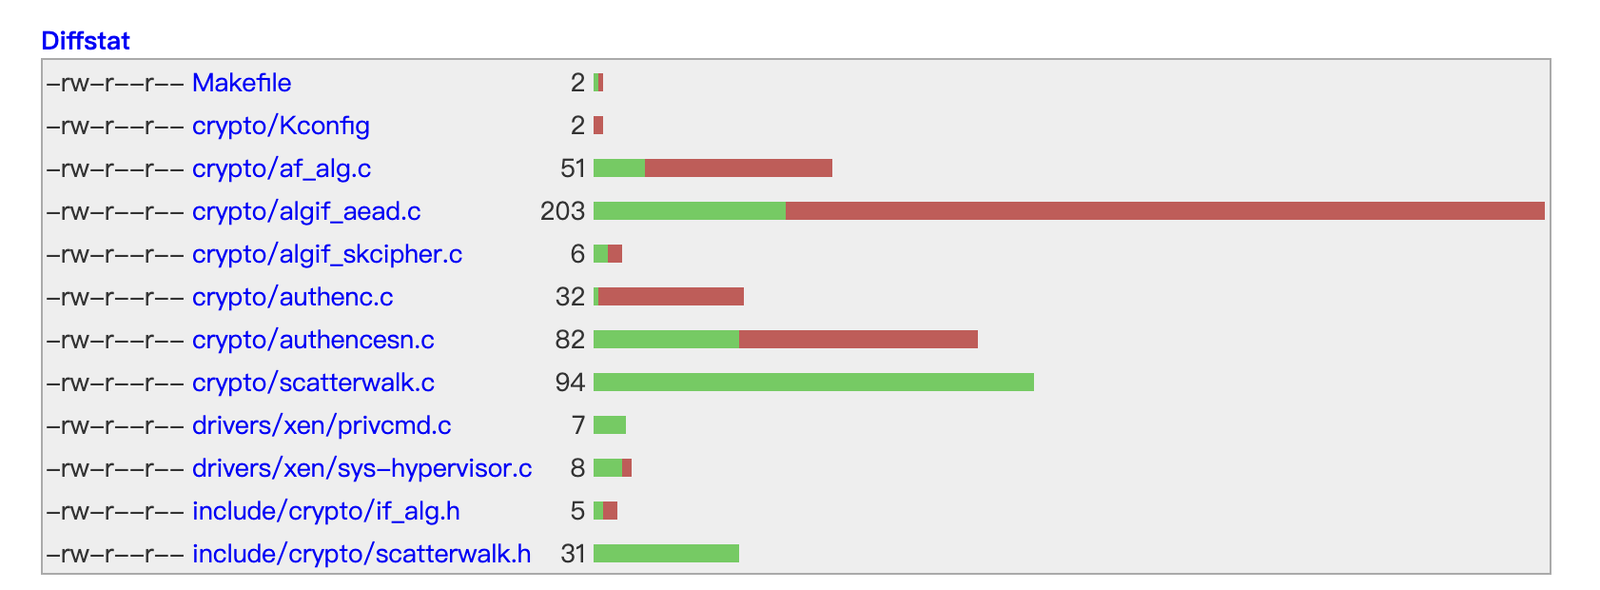 yuspring/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用,通过 AF_ALG authenc 长度检查绕过实现 Linux 内核权限提升,通过修改 /etc/passwd 获取 root 权限。
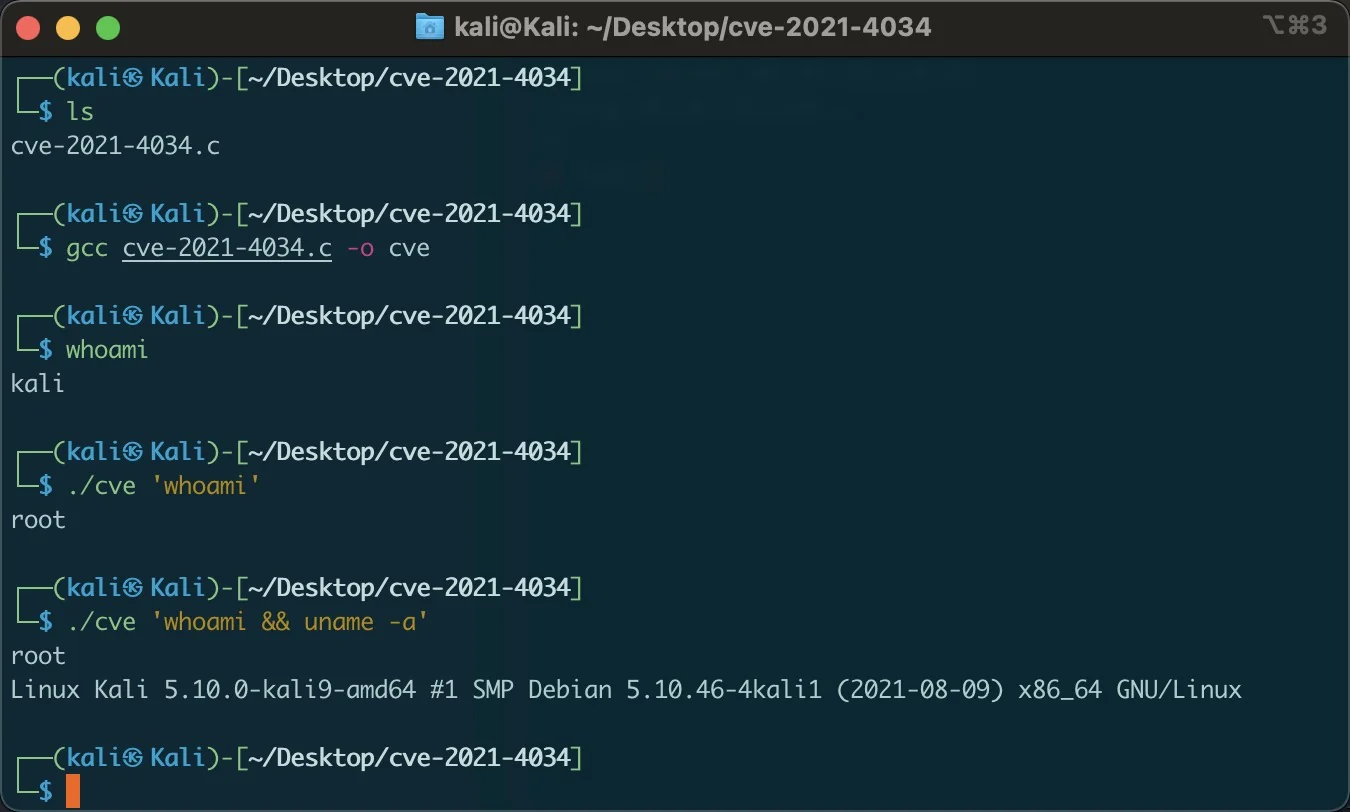 zhzyker/cve-2021-4034
polkit pkexec 本地权限提升漏洞,用于添加自定义命令