#1
 scent2d/poc-cve-2021-4034
CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,该漏洞是 polkit 的 pkexec 中的一个本地权限提升漏洞。演示了漏洞利用过程,并提供了一个简单的 C 语言实现。
 polyakovavv/copyfail
基于 C 的本地权限提升漏洞利用程序,针对 CVE-2026-31431,这是 Linux 内核中 AF_ALG 加密接口的一个漏洞,通过页缓存操作实现 root 访问权限。
 g01d3nw01f/cve-2026-31431
针对Linux内核本地权限提升漏洞的Rust PoC,利用Crypto API和splice覆盖页缓存并修改/etc/passwd中的UID以获取root权限。
 p401a-ops/copy-fail
检测并利用 Astra Linux 上的 CVE-2026-31431(Copy Fail)本地权限提升漏洞,兼容 Python 3.7+,支持一行命令部署。
 ownouwa/cve-2024-23113-poc
CVE-2024-23113 是一个在 Linux Kernel 中被发现的漏洞,它属于 任意代码执行漏洞,影响了 bpf (Berkeley Packet Filter) 子系统。具体来说,这个漏洞影响了 bpf 程序的 bpf_prog 类型的对象,并且可以允许攻击者通过构造恶意的 BPF…
 g01d3nw01f/cve-2021-4034
自动化编译并提供 PwnKit 漏洞利用程序(针对 CVE-2021-4034),可在易受攻击的 Linux 系统上实现本地权限提升。
 fato07/pwnkit-exploit
CVE-2021-4034(pkexec)的漏洞利用程序,可在易受攻击的 Linux 系统上实现本地权限提升。
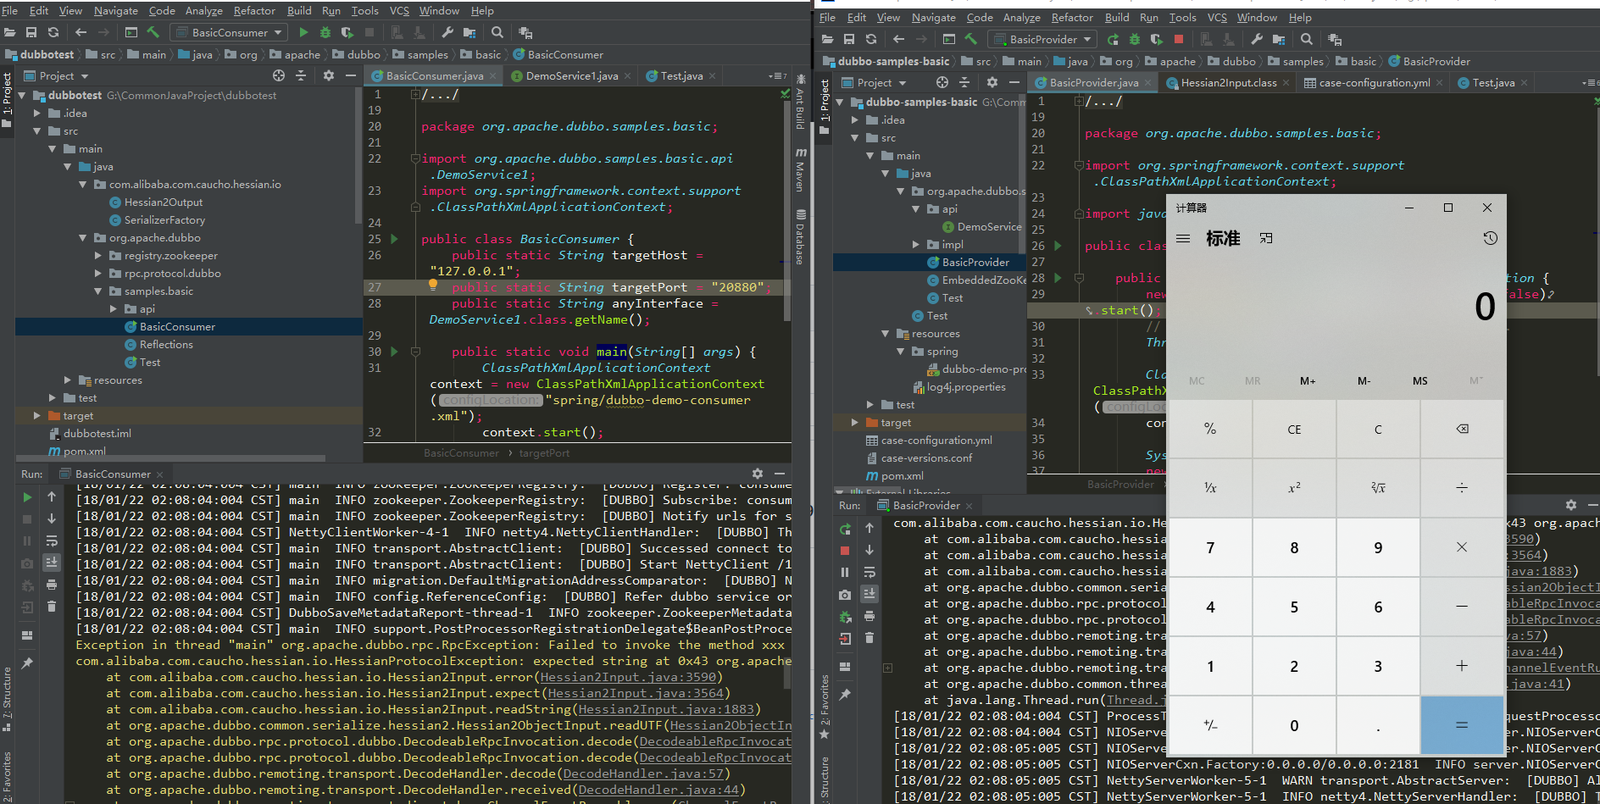 longofo/apache-dubbo-hessian2-cve-2021-43297
演示了针对 CVE-2021-43297 的概念验证漏洞利用,这是 Apache Dubbo 的 Hessian2 协议中的一个反序列化漏洞,包含提供者和消费者攻击端点。
 leelong2020/cve-2026-31431
用于检测和缓解 CVE-2026-31431(Copy Fail)Linux 内核本地权限提升漏洞的 Bash 脚本,该漏洞通过 AF_ALG socket 触发,脚本包含模块禁用和 seccomp 配置。
 lonelyor/cve-2026-31431-exp
C 和 Rust 编写的 CVE-2026-31431 漏洞利用程序,支持载荷加密、缓存回写、自适应分块以及多架构支持(x86、ARM、i386)。
 estamelgg/cve-2021-4034-nogcc
针对 CVE-2021-4034(polkit pkexec)的独立利用程序,无需 gcc 或 cmake 即可运行,可在 Linux 系统上提供交互式 Shell 或单行命令执行。
 kaleth4/cve-2026-4747-
针对 FreeBSD CVE-2026-4747 的远程内核利用,利用 kgssapi.ko 中的栈缓冲区溢出,通过反向 Shell 实现 RCE。包含多轮 ROP 投递及详细的搭建说明。
 dosamp/pkwned
CVE-2021-4034 的概念验证(含实验性无痕利用)
 danielmadsendk/servicenow-cve-2025-11449-cve-2025-11450-mitigation-script
自动检测并修复 ServiceNow UI Macro 漏洞(CVE-2025-11449、CVE-2025-11450),通过对 sysparm_ 参数进行编码以防止 XSS 攻击。
 danaepp/pwncat_pwnkit
pwncat 模块,可自动利用 CVE-2021-4034(pwnkit)漏洞。
 jiangban046-spec/cve-2026-31431-exploit_py2_py3
适用于 CVE-2026-31431 的 Python2/3 兼容漏洞利用脚本,可在存在漏洞的系统上实现权限提升。
 dennisdgr/cve-2026-31431-poc
一个改编版的 copy fail 漏洞利用,使用参数而非将你带入 root shell