#1
 joyghoshs/cve-2021-4034
polkit 的 pkexec 中本地权限提升漏洞的利用程序
 darioomatos/cve-2026-31431-copyfail
CVE-2026-31431 的教育性分析,该漏洞为 Linux 内核中通过 AF_ALG AEAD 就地操作实现的本地权限提升,包括技术根因、检测与缓解措施。
 joffr3y/polkit-cve-2021-4034-hlp
Polkit CVE-2021-4034 在高级编程语言中的利用
 onedemobird/copy-fail-cve-2026-31431-pythonlower3.10
兼容 Python 3.10 的 CVE-2026-31431 漏洞利用实现,为旧版 Python 中缺失的 os.splice 提供变通方案。
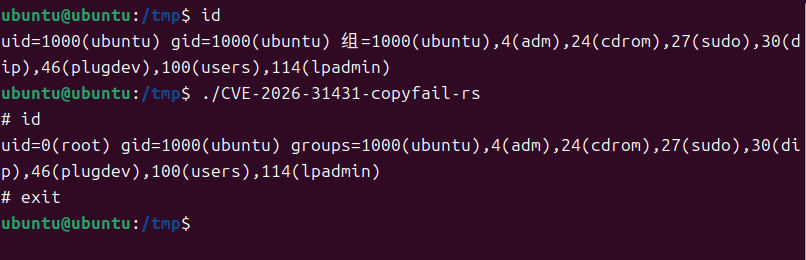 kanbaraakihito/cve-2026-31431-copyfail-rs
针对 CVE-2026-31431 的纯 Rust 概念验证,面向支持 AF_ALG AEAD 的 Linux x86_64 内核。静态 musl 构建,无运行时依赖,用于经授权的安全研究。
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431 的概念验证 C 语言实现,该漏洞是 Linux 内核 AF_ALG 页缓存投毒漏洞,可通过污染 SUID 文件实现本地权限提升及潜在的容器逃逸。
 climbmunchkin/fix-cve-2026-3143
Linux CVE-2026-31431(copy fail)漏洞的诊断与修复
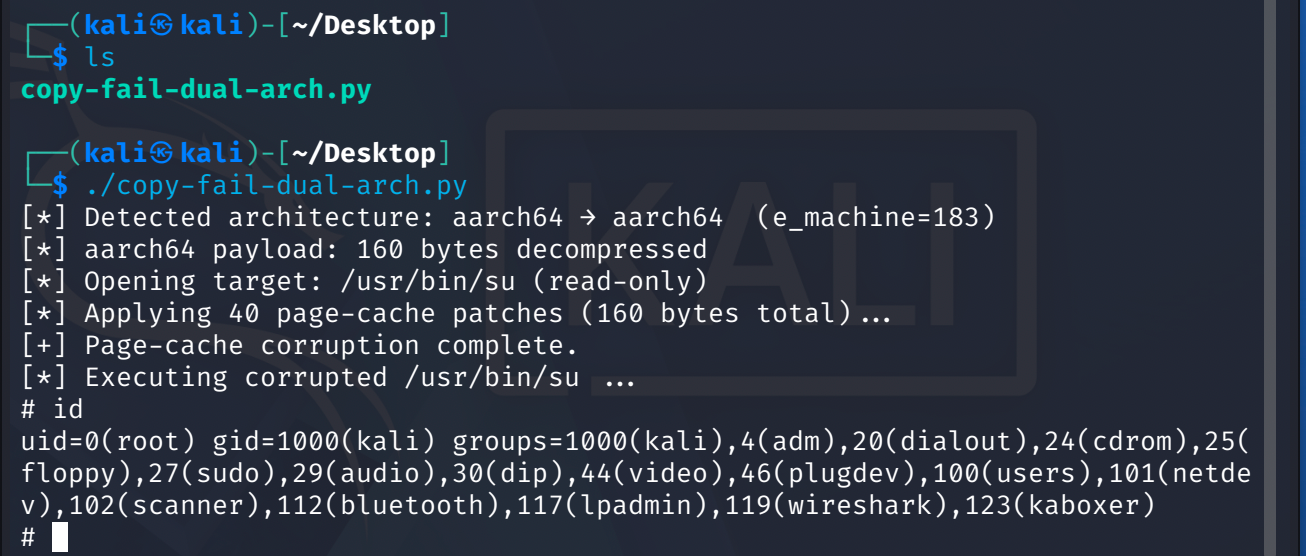 0xer0/cve-2026-31431-copy-fail-add-arm64
针对 CVE-2026-31431 的 Python 漏洞利用程序,该漏洞通过 AF_ALG 和 splice() 写入页缓存,实现 Linux 内核本地权限提升,从而在 arm64 和 x86 架构上获取 root 权限。
 jnamerz/copyfail-cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用的 C 语言实现,演示该漏洞并提供可编译运行的漏洞利用程序,用于安全测试。
 361way/cve-2026-31431
针对 CVE-2026-31431 的漏洞利用程序,可将权限提升至 root,具备检测模式以及用于可移植性的 C 语言实现。
 jesrat/make_me_root
针对 CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,可在存在漏洞的 Linux 系统上实现权限提升。
 isw-9/copy-fail-cve-2026-31431-aarch64
针对 CVE-2026-31431 的 Python 漏洞利用程序,目标平台为 aarch64,已在 Ubuntu 25.10 上验证。执行所提供的脚本以触发该漏洞。
 wuzuowei/copy-fail-cve-2026-31431
针对 CVE-2026-31431 的漏洞利用,这是一个 Linux 内核 authencesn 漏洞,可通过 AF_ALG 和 splice() 实现本地权限提升至 root 以及容器逃逸。
 immersive-labs-sec/cve-2021-4034
CVE-2021-4034 的概念验证漏洞利用程序,这是一个 Polkit 权限提升漏洞,用于在易受攻击的系统上演示本地权限提升。
 uname1able/cve-2026-2636
针对 Windows 11 23H2 x64 的 CVE-2026-2636 概念验证漏洞利用程序,使用 Visual Studio 2022 和 Windows SDK 10.0 构建。
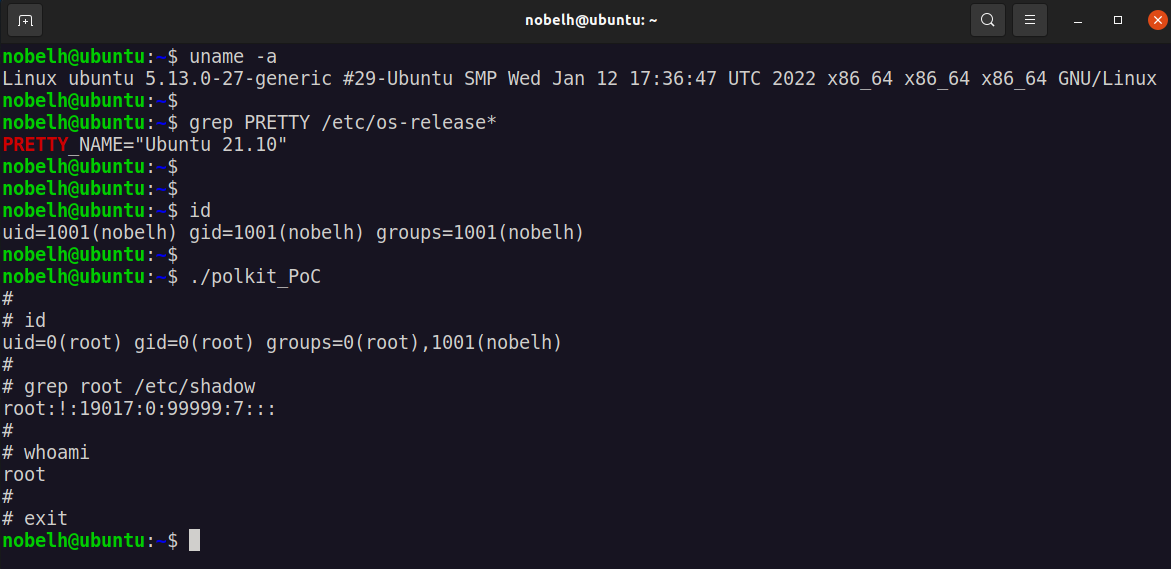 itmarcin2211/polkit-s-pkexec-cve-2021-4034
CVE-2021-4034(PwnKit)的概念验证漏洞利用,演示了 Polkit 的 pkexec 中的本地权限提升,包括修补说明。
 uname1able/cve-2026-20820
针对 CVE-2026-20820 的 Windows 内核漏洞利用程序,目标为 Windows 10 21H2 和 Windows 11 23H2,使用 Visual Studio 2022 构建。