
 #1
 percivalll/copy-fail-cve-2026-31431-statically-poc
CVE-2026-31431 的静态 Go 概念验证,利用 Linux AF_ALG 和 splice(2) 触发该漏洞。提供适用于 amd64、arm64 和 386 的预构建二进制文件。
 pauldechassey/cve-2026-21636
概念验证,演示了 Node.js 权限模型绕过(CVE-2026-21636),该漏洞允许通过 undici/fetch 访问本地服务的网络,从而通过 CDP 实现任意代码执行。
 px4/px4-autopilot
开源无人机与无人车自动驾驶仪栈,支持多旋翼、固定翼、垂直起降(VTOL)及地面车辆,采用模块化架构,并集成 MAVLink/ROS2。
 oxdbxkxo/ez-pwnkit
Go 实现的 PwnKit Linux 本地权限提升漏洞利用程序(CVE-2021-4034)
 nis3x/cve-2021-4034
CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在受影响的系统上获取 root 权限。
 nero22k/cve-2021-4034
CVE-2021-4034(Pwnkit)的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在默认的 Ubuntu、Debian、Fedora 和 CentOS 安装上获取 root 权限。
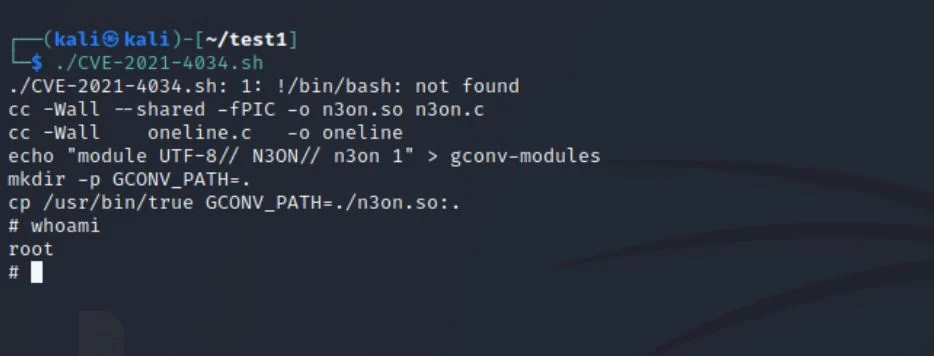 neonwhiterabbit/cve-2021-4034
Bash 脚本,利用 CVE-2021-4034(Pwnkit)在易受攻击的 Linux 系统上进行本地权限提升。复制粘贴即可执行,便于快速测试。
 kaleth4/cve-2026-4747
FreeBSD CVE-2026-4747 的远程内核 RCE 漏洞利用程序,该漏洞是 kgssapi.ko 中的栈缓冲区溢出,可通过 ROP 链和 shellcode 获取 root shell。
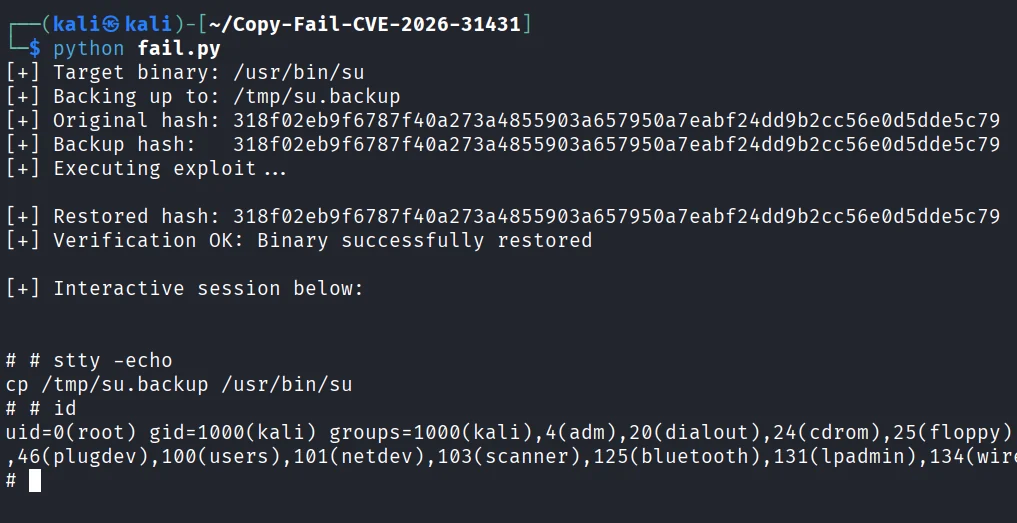 mohamedkarrab/copy-fail-cve-2026-31431
针对 Linux 内核 CVE-2026-31431(Copy Fail)的概念验证漏洞利用,通过滥用 AF_ALG 破坏页缓存中的 setuid-root 二进制文件,实现权限提升。包含备份/恢复与完整性校验功能。
 hori0729/cve-2026-31431-verificador-exploit
Linux 内核 CVE-2026-31431 的本地权限提升漏洞利用程序,利用 AF_ALG 和 splice() 修改页缓存并获取 root shell。
 many-hat-group/ubuntu-cve-2026-3888-patcher
这是一个为部署在Ubuntu实例上而设计的脚本,用于修补CVE-2026-3888漏洞利用。
 linux-zs/cve-2026-31431-mitigation
针对 CVE-2026-31431(Linux 内核本地提权漏洞)的基于 Seccomp 的缓解方案。通过 PAM 模块和独立包装器阻止 AF_ALG 套接字,并自动检测已修补的内核。
 zhanghangorg/cve-2026-31431
针对 algif_aead 中 Linux 内核页缓存写入漏洞(CVE-2026-31431)的检测工具与概念验证,包含一个非破坏性扫描器和一个本地权限提升利用程序。
 ljp-tw/cve-2021-4034
CVE-2021-4034 的漏洞利用程序,这是 pkexec 中的一个本地权限提升漏洞,提供了概念验证代码和详细的分析文章。
 kirill89/cve-2021-4034
Docker化的Polkit权限提升漏洞利用工具(CVE-2021-4034),通过pkexec授予root访问权限,并附带一个简单的脚本用于运行和验证。
 pvpaulo01/cve-2026-31431
该文档描述了公开的Python漏洞利用程序
 kaleth4/cve-2026-31431
针对 Linux 内核本地权限提升漏洞(CVE-2026-31431)的利用与检测工具,通过破坏页缓存获取 root 权限,并附带缓解措施指南。









