
 #1

 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
针对 PX4 Autopilot 版本 ≤1.17.0-rc2 的远程拒绝服务(DoS)漏洞利用,通过 MavlinkLogHandler 中的基于栈的缓冲区溢出实现。
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
CVE-2026-28372 的概念验证漏洞利用,演示了 GNU inetutils telnetd 中通过 CREDENTIALS_DIRECTORY 和 login.noauth 绕过身份验证并获取 root shell 的本地权限提升。
 luotian2/cve-2026-31431
针对 CVE-2026-31431 的漏洞利用,该漏洞是 Linux 内核 authencesn 缺陷,可通过 4 字节页缓存写入实现本地权限提升和容器逃逸。
 luckythandel/cve-2021-4034
这是针对 polkit 的 pkexec 二进制文件中发现的漏洞的 POC,该二进制文件用于以其他用户身份运行程序。
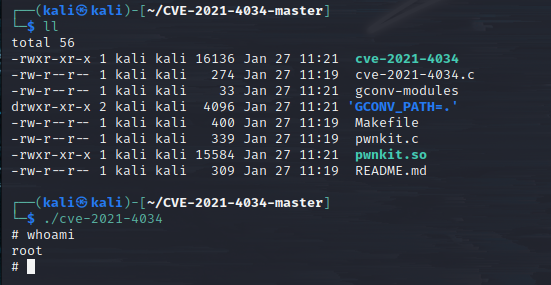 locksec/cve-2021-4034
polkit pkexec(PWNKIT)漏洞的利用 PoC
 ksk-itdk/ksk-itdk-cve-2026-21509-mitigation
用于CVE-2026-21509的检测与修复Powershell脚本
 krn966/cve-2025-27591
CVE-2025-27591 的本地权限提升漏洞利用,滥用以下工具日志记录中不安全的符号链接处理,以 root 身份覆盖任意文件。
 kernelzeroday/cve-2026-29000
伪造 JWE 包装的未签名 JWT,以绕过 pac4j-jwt 签名验证(CVE-2026-29000)并以任意用户身份进行认证;包含 Python CLI、库、Java PoC 及 kiterunner 路由扫描。
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
CVE-2026-28372 的概念验证漏洞利用,演示了 GNU inetutils telnetd 中通过环境变量注入绕过身份验证并获取 root shell 的本地权限提升漏洞。
 jrocia/search-log4jvuln-appscanstd
此 Pwsh 脚本针对网站列表(URLs.txt)运行 AppScan Standard 扫描,以检查 Log4J(CVE-2021-44228)漏洞。
 jpmcb/pwnkit-go
PwnKit 漏洞(CVE-2021-4034)的利用程序,使用 Go 编写。
 jostmart/-cve-2021-4034
CVE-2021-4034 的漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,可在 Linux 系统上获取 root 访问权限。
 jcatala/f_poc_cve-2021-4034
CVE-2021-4034 的概念验证漏洞利用程序,该漏洞是 polkit 的 pkexec 中的本地权限提升漏洞,通过共享库注入演示漏洞利用过程。
 jbaines-r7/blankspace
# EFSRPC 任意文件上传概念验证(CVE-2021-43893)
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Android Chromium 全链路漏洞利用,结合 CVE-2026-11057 信息泄露与 CVE-2026-5281 释放后使用(use-after-free),实现 vtable 劫持与任意代码执行。
 iss4cf0ng/cve-2026-31431-linux-copy-fail
基于 Rust 编写的本地权限提升漏洞利用程序,针对 CVE-2026-31431,可在 Linux 系统上执行自定义 shellcode(如 Meterpreter)。









