#1
 pengalaman-1t/cve-2021-4034
# CVE-2021-4034(PwnKit)漏洞利用程序 该漏洞利用程序针对 CVE-2021-4034(PwnKit),可通过 polkit pkexec 漏洞提供 root shell。包含源代码和构建说明。
 pascal-gujer/cve-2026-31431
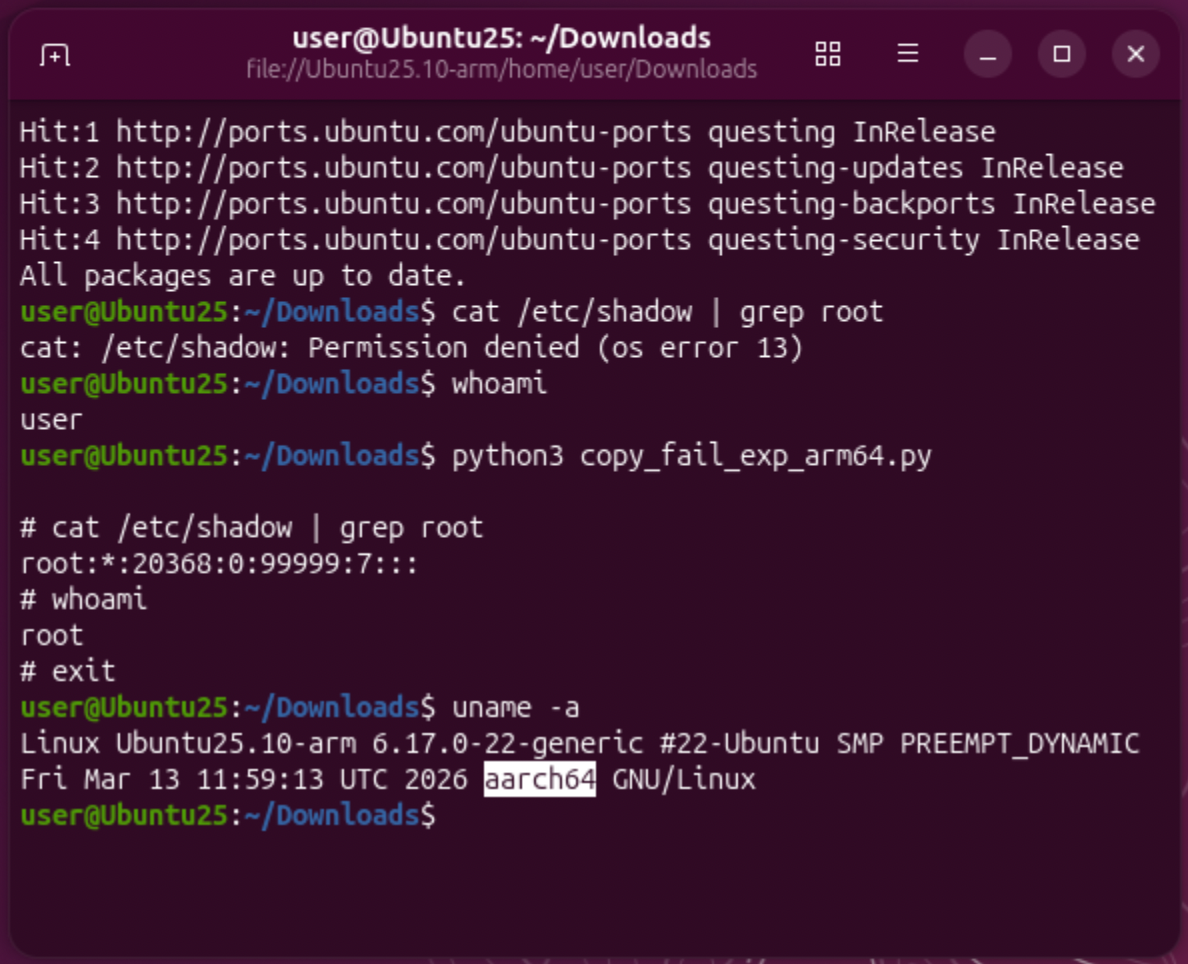
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 authencesn 逻辑缺陷实现的 Linux 本地权限提升漏洞,附带用于授权实验室验证的 ARM64 变体。
 painoob/copy-fail-exploit-cve-2026-31431
大多数 Linux LPE 需要竞态窗口或内核特定偏移量。Copy Fail 是一个直线逻辑缺陷,两者都不需要。同一个 732 字节的 Python 脚本(或 .c elf)可 root 自 2017 年以来发布的所有 Linux 发行版。
 oxfemale/cve-2026-2636_poc
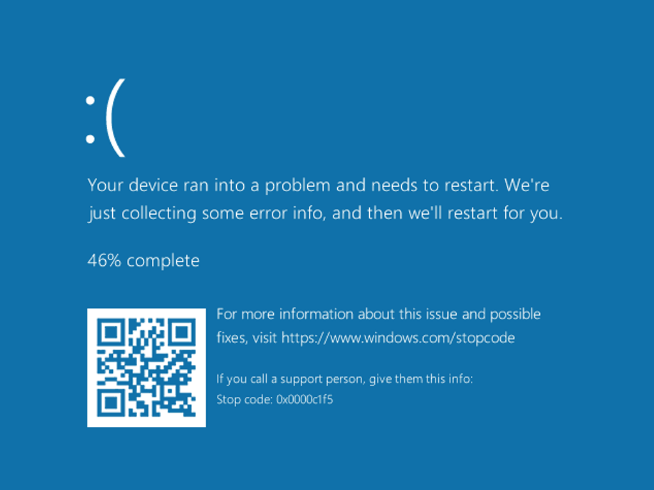
CVE-2026-2636 的概念验证,这是一个 Windows CLFS.sys 漏洞,通过对 CreateLogFile 句柄执行 ReadFile 导致蓝屏死机(BSoD),可实现无特权拒绝服务攻击。
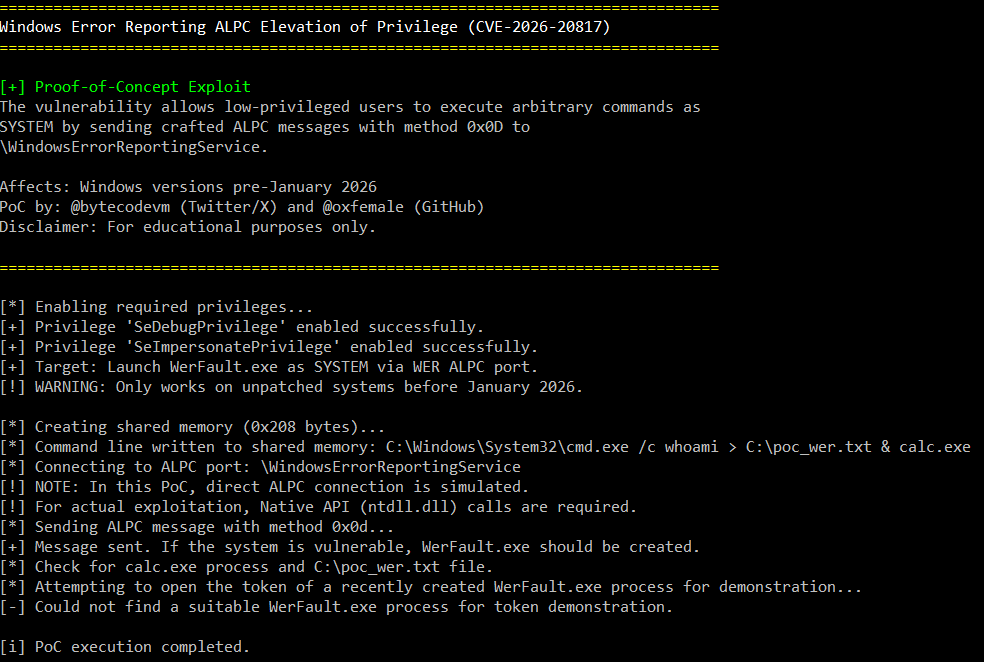 oxfemale/cve-2026-20817
CVE-2026-20817 的概念验证漏洞利用程序,该漏洞是 Windows 错误报告(WER)中通过 ALPC 实现的本地权限提升漏洞,允许低权限用户以 SYSTEM 身份执行代码。
 oreosec/pwnkit
CVE-2021-4034 的漏洞利用程序,该漏洞是 polkit 中 pkexec 的一个内存损坏漏洞,可在 Linux 系统上实现本地权限提升至 root。
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
用于识别 GNU inetutils telnet 安装中潜在暴露于 CVE-2026-24061 的被动检测工具
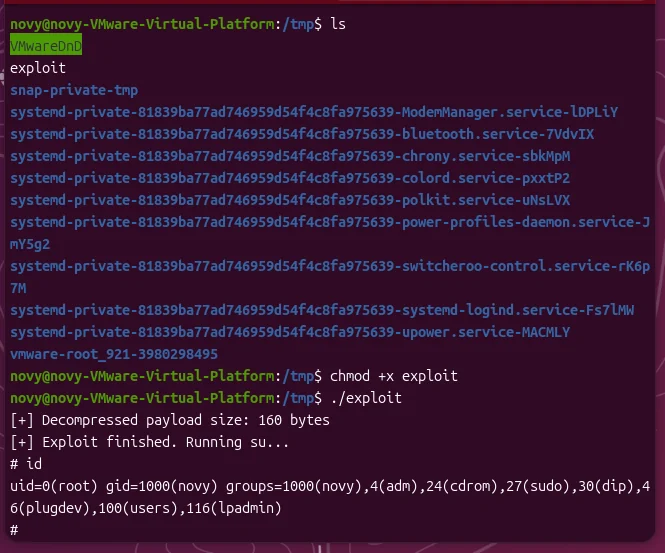 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - 独立二进制漏洞利用程序(无需 Python)
 nisec-eric/cve-2026-31431
Linux 内核本地提权漏洞利用程序,针对 CVE-2026-31431,提供可靠的一次性 PoC,包含多种语言实现、漏洞扫描器及缓解脚本。
 nightcorefan94/cve-2026-6770
CVE-2026-6770 的概念验证漏洞利用,针对 Firefox 和 Tor 浏览器,演示该漏洞并使安全研究人员能够测试和理解此缺陷。
 nel0x/pwnkit-vulnerability
CVE-2021-4034(PWNKIT)的本地权限提升漏洞利用程序,针对 Polkit 的 pkexec,允许非特权用户在易受攻击的 Linux 系统上获取 root 权限。
 navisec/cve-2021-4034-pwnkit
基于 Nim 的 CVE-2021-4034(PwnKit)概念验证,该漏洞是 polkit 的 pkexec 中的本地权限提升漏洞,附带嵌入式载荷库,支持独立执行。
 nasawyer7/iobitunlockerunlocker
(0 day) CVE-2026-37334 可移动或复制任意文件。通过校验和技巧绕过先前补丁。IObit Unlocker v. 1.3.0
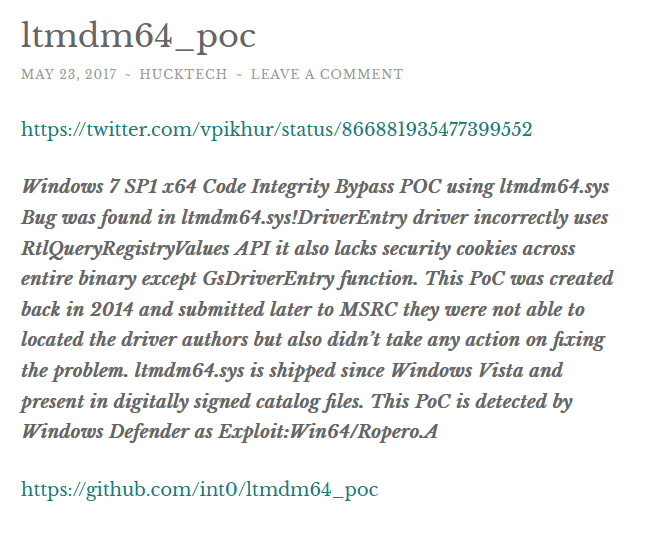 moiz-2x/cve-2025-24990_poc
CVE-2025-24990(Agere Systems 驱动程序)的概念验证
 moisei-dev/go-dbmigrate
Go 库和 CLI,用于管理数据库 schema 迁移,支持 PostgreSQL、MySQL、SQLite 和 Cassandra,包括 up/down 迁移工作流。
 mishl-dev/cve_2026_31431
CVE-2026-31431 的漏洞利用程序,一种 Linux 内核页缓存写入原语,可通过 AF_ALG 和 splice() 实现本地权限提升与容器逃逸。
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,针对 Linux 内核的 algif_aead,利用 splice 覆盖页缓存并获取 root 权限。附带一个只读检测器。