
 #1

 murrez/hp-hplip-mass-cve-checker-2026-09-
针对 HP HPLIP CVE-2026-91097–91106(<3.26.6)的大规模检查/研究利用工具,PAPPL :8000 IPP 探测 + hpssd 模板
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 nxploited/cve-2026-14894
多线程批量利用工具,串联Super Forms和Elementor Pro中未经身份验证的WordPress文件上传漏洞,以部署并验证PHP Web Shell。
 grecandrei/ida-pro-mcp
面向 IDA Pro/Home 的本地优先、确定性 MCP 服务器:109 项严格模式逆向工程操作、有证据支持的发现结果,以及受策略门控的 IDB 编辑。
 hashgraph-online/hol-guard
Open-source antivirus and firewall for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and…
 rthalley/dnspython
Python DNS 工具包,支持查询、区域传送、动态更新、TSIG、EDNS0、DNSSEC、DNS-over-HTTPS 和 DNS-over-QUIC,并提供高层和低层 API。
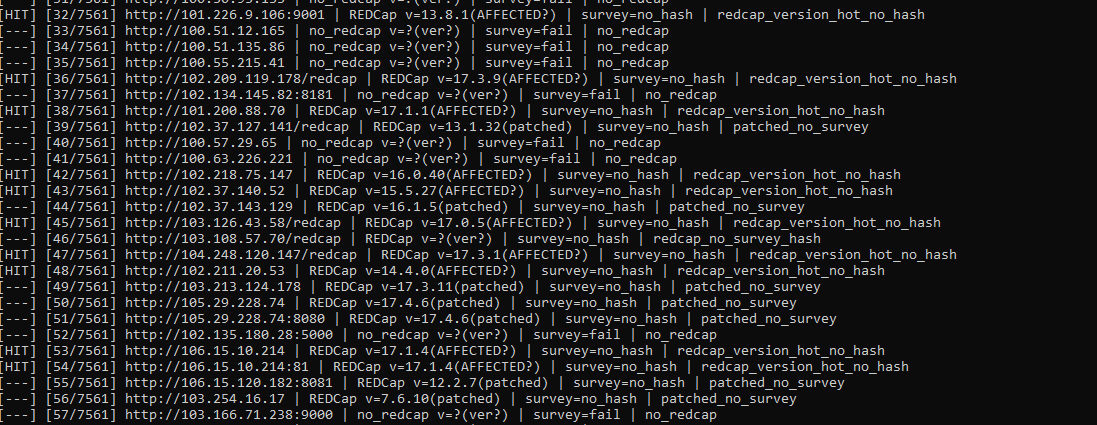 murrez/cve-2026-90817
针对 CVE-2026-90817 的 Python 检查器与漏洞利用钩子,该漏洞是通过 survey __passthru 路由实现的严重未认证 REDCap RCE,支持批量扫描和 FOFA 目标导入。
 abraxas/cve-2026-81648
针对 CVE-2026-81648 的概念验证漏洞利用与实验环境,该漏洞是 WordPress CryptoPayment Gateway 插件中的一个未认证任意文件删除漏洞。
 murrez/cve-2026-84434
Python PoC 扫描器和漏洞利用工具,针对 CVE-2026-84434,这是 Gravity Forms <=3.1.0.4 中通过隐藏的 File Upload 字段实现的未认证任意文件上传漏洞。支持检查、利用和批量扫描模式。
 murrez/cve-2026-89274
Python PoC 扫描器和针对 CVE-2026-89274 的漏洞利用程序,该漏洞是 WP Recipe Maker <=10.8.1 中通过食谱评分评论和 JSON-LD 实现的未认证任意短代码执行漏洞。
 murrez/cve-2026-92229
Python 3 PoC 扫描器和漏洞利用工具,针对 CVE-2026-92229,这是 Forminator WordPress 插件 1.57.2 及以下版本中的一个未认证任意短代码执行漏洞。
 saina15/cve-2020-14343-lab
针对 PyYAML 中 CVE-2020-14343 的受控漏洞研究与复现实验环境
 mingqizhang7710/cve-2022-0847-poc-dockerimage
Docker 镜像,打包了 CVE-2022-0847(Dirty Pipe)的概念验证漏洞利用程序,这是一个 Linux 内核权限提升漏洞。

 aftermathlabs/discord-crasher
通过二进制插桩和模糊测试发现的一些漏洞
 boydhacks/ntlmscout
未认证的 NTLM 端点侦察工具,可解码 HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP 和 RDP 中的 Type-2 挑战,以提取 AD 详细信息和内部 IP。
 mrgoofydev/zx-ddos
基于Python的DDoS压力测试工具,用于教育及授权网络安全评估,支持可配置的工作进程数和请求数。









