
 #1

 corelight/quipu
一个用于编写、验证、编译和测试 YARA 规则的桌面工作台。
 antid00t/cve-2026-15989
Python PoC 扫描器,用于 CVE-2026-15989,利用 WordPress Super Forms 中的未认证角色注入漏洞创建管理员账户并验证访问权限。
 abraxas/cve-2026-15583
复现 CVE-2026-15583 的概念验证客户端与 Docker 实验环境,该漏洞是 Grafana MCP Server 中一个未认证的混淆代理 SSRF 漏洞,可通过 X-Grafana-URL 泄露服务账户令牌。
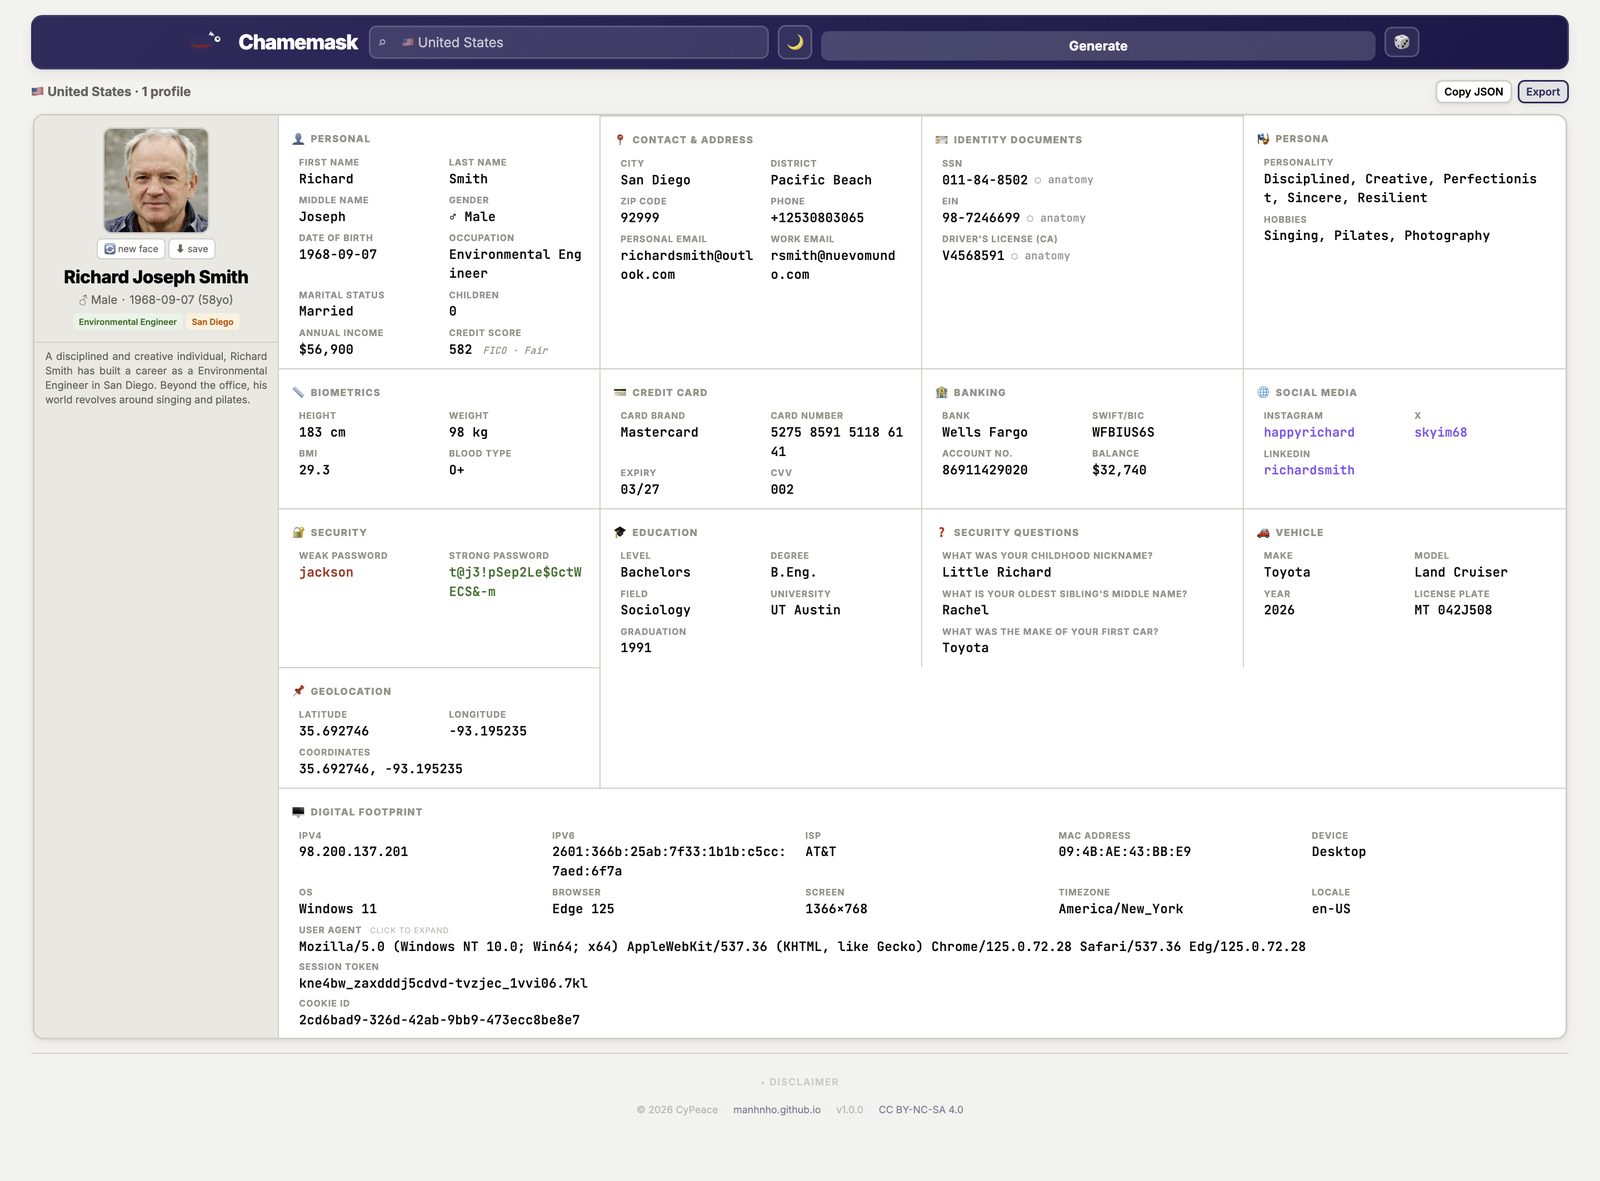 manhnho/chamemask
虚假身份生成器。102个国家,单个HTML文件,无需设置。

 davidvoitenko/proxy-workbench
收集、检查公共 HTTP/SOCKS 代理并针对你自己的目标进行排名,然后通过排名导出、代理池、轮换网关和本地 API 提供服务。
 bandrel/hashcatrosetta
Hashcat 规则分析器与解释器 - 解码 hashcat 规则语法的罗塞塔石碑
 winrarzipsexploit/cve-2026-87930
Joomla 多 CVE RCE 套件,包含七个针对 Balbooa Forms、Page Builder CK、SP Page Builder、JCE、iCagenda、Helix3 和 SP LMS 的漏洞利用模块,以及 x7-panel.php 载荷部署。
 rasetsuu/vmp-devirt
基于Trace辅助的VMProtect去虚拟化研究平台:各版本前端将处理程序提供给共享的Remill/LLVM后端,以提升处理程序、恢复数据流并生成原生对象。
 yym8538/cve-2026-21858
基于 Docker 的 CVE-2026-21858 概念验证环境与利用脚本,该漏洞为 n8n 1.120.4 中的任意文件读取与远程代码执行漏洞,可提取密钥并提供交互式 shell。
 a2333c/dfroot
Android root tool for Samsung Galaxy S25 Ultra (SM-S938B) that chains DirtyFrag CVE-2026-43284 and CVE-2026-43499 to gain root automatically at boot…
 vighnesh91/infrapulse-core
一个高保真、只读的内部网络安全评估工具包,适用于 Linux 和 Windows 基础设施。采用零变更、默认拒绝架构,在不修改系统的情况下安全地捕获并结构化风险遥测数据。
 abraxas/cve-2026-22599
针对 CVE-2026-22599 的 Python PoC 和 Docker 实验环境,该漏洞是 Strapi 的 Content-Type Builder 写入 API 中通过 Knex 原始 defaultTo 实现的认证后 SQL 注入。
 pdb333/cortex
Analyze software: memory scanner, debugger and static analysis of executables, .NET and Electron apps, from the desktop, the command line, or an AI…
 nu11secur1ty/kousei
Python/Go 框架,用于生成 SQL 注入 PoC 请求、自动化 sqlmap 攻击,并通过参数检测和清理来管理模块化漏洞利用脚本。
 splinters-io/blinder
面向暴露防护型安全扫描的内容盲反向代理
 liuz233/harde
HARDE 的研究代码,这是一个 agent harness,用于探测并自适应优化组件,以在各类 agent 安全基准测试中实现运行时风险检测与执行控制。









