
 #1

 tz98lab/dlr-ne-ics-security
研究代码,实现针对高级持续性威胁与移动目标防御之间随机ICS安全博弈的动态低秩纳什均衡计算。
 darthton/hyperbone
面向 Windows x64 的极简 VT-x 虚拟机监控程序,提供系统调用、MSR、IDT 和内核内联钩子,以及基于 EPT 的页面替换和 TLB 拆分。
 ionescu007/simplevisor
面向 Windows 和 UEFI 的最小化 Intel VT-x 虚拟机监控程序,可虚拟化实时主机以进行内省,支持动态 hyperjacking、unhyperjacking、EPT 和 VPID。
 not-matthias/amd_hypervisor
Rust AMD SVM 虚拟机监控器框架,具有可自定义的 vmexit 处理程序(MSR、CPUID、RDTSC)以及用于内核级监控和研究的 NPT 挂钩。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 justasmasiulis/lazy_importer
用于以隐藏且不利于逆向工程的方式从 DLL 导入函数的库
 bromite/bromite
Android Chromium 分支,内置广告拦截、反指纹追踪缓解措施、DNS-over-HTTPS,以及强化的隐私和安全默认设置。
 qmonnet/rbpf
用于eBPF程序的Rust虚拟机和JIT编译器
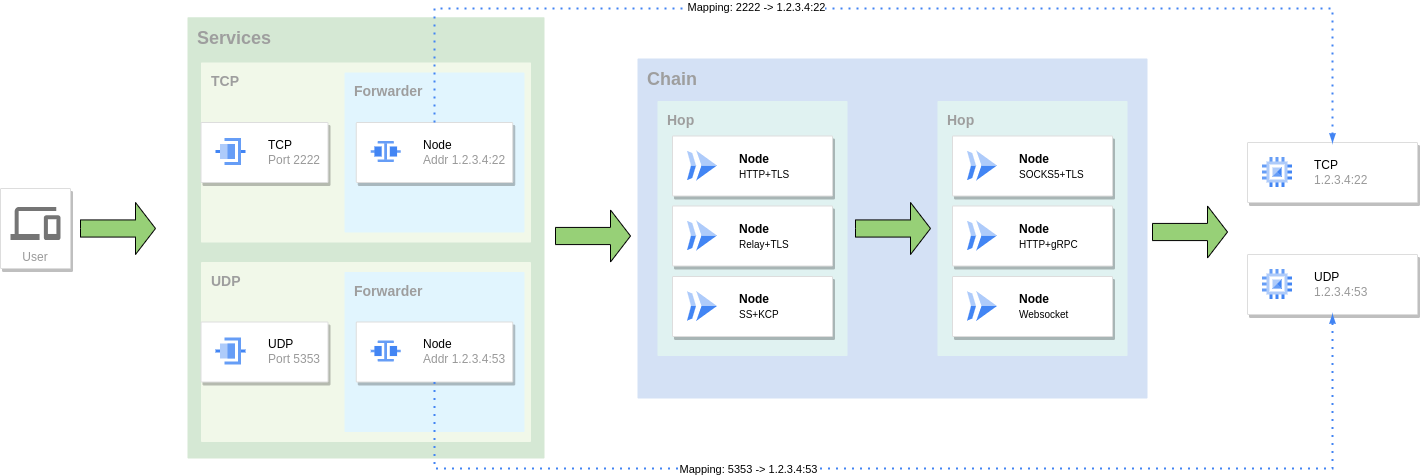 go-gost/gost
GO Simple Tunnel - a simple tunnel written in golang
 softethervpn/softethervpn
跨平台多协议 VPN 服务器和客户端,支持 SSL-VPN、WireGuard、OpenVPN、IPsec、L2TP、MS-SSTP、L2TPv3 和 EtherIP,采用 AES-256 加密。
 opencti-platform/connectors
用于将来自 MISP 和 MITRE ATT&CK 等外部源的威胁情报、IOC 和 CTI 数据摄取并同步到平台中的 OpenCTI 连接器集合。
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 orangecertcc/security-research
托管 Orange CERT 安全公告,并附带已披露漏洞的概念验证代码,按 CVE 标识符组织。
 vulncheck-oss/jupyter-notebooks
用于查询 VulnCheck API 的示例 Jupyter notebook,可绘制漏洞利用时间线、已知被利用漏洞和僵尸网络数据,以支持威胁研究。
 grapheneos/vanadium
面向 GrapheneOS 的隐私与安全强化 Chromium 构建,提供 WebView 和默认浏览器,并包含操作系统级强化与兼容性修复。
 vulncheck-oss/external-c2-experiments
用于 go-exploit 的 Go 外部 C2 模块,可捕获反向 SSH shell,提供服务器监听器和载荷客户端,以便将自定义 C2 配置文件集成到漏洞利用中。
 vulncheck-oss/go-exploit-cache
一个用于生成供 go-exploit 使用的 HTTP 缓存数据库的工具









