#1

 vmoranv/jshookmcp
面向 AI 代理的搜索优先、配置文件感知逆向工程工作区——一个 MCP 服务器中涵盖 36 个领域的 735 款工具。
 rianjuniorsf/exploit-js2py
CVE-2024-28397 漏洞影响 js2py v0.74 及以下版本,js2py 是一个允许在 Python 解释器中执行 JavaScript 代码的 Python 库。
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持
 mongodb/kingfisher
检测密钥。实时验证。映射影响范围。快速撤销。运行 CLI 或嵌入 Rust、Python 或 Node.js。
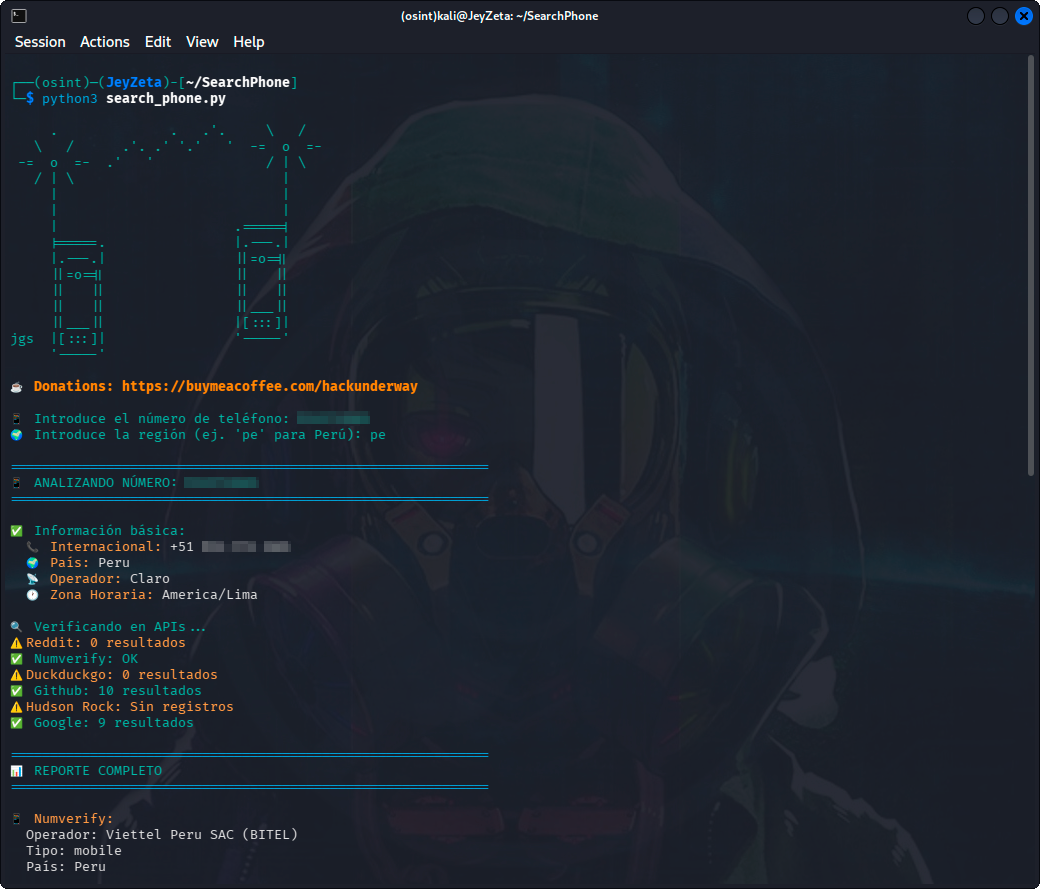 hackunderway/searchphone
电话号码 OSINT 工具包,支持多 API 搜索(Google、GitHub、Numverify、Reddit、DuckDuckGo)、Hudson Rock 信息窃取情报以及自动报告生成。
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 evkir/phantom-grid
免费 Burp Collaborator 替代方案——通过 SQLite 与数据外泄重组实现 OOB 交互捕获(HTTP/HTTPS/DNS)
 dragonjar/burpia
Burp Suite 扩展,通过人工智能实现被动漏洞检测。
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 anthropics/oss-scanner
在隔离的离线虚拟机中构建已注册的开源仓库,并扫描其安全漏洞,通过电子邮件发送包含复现步骤和建议补丁的发现结果的服务。
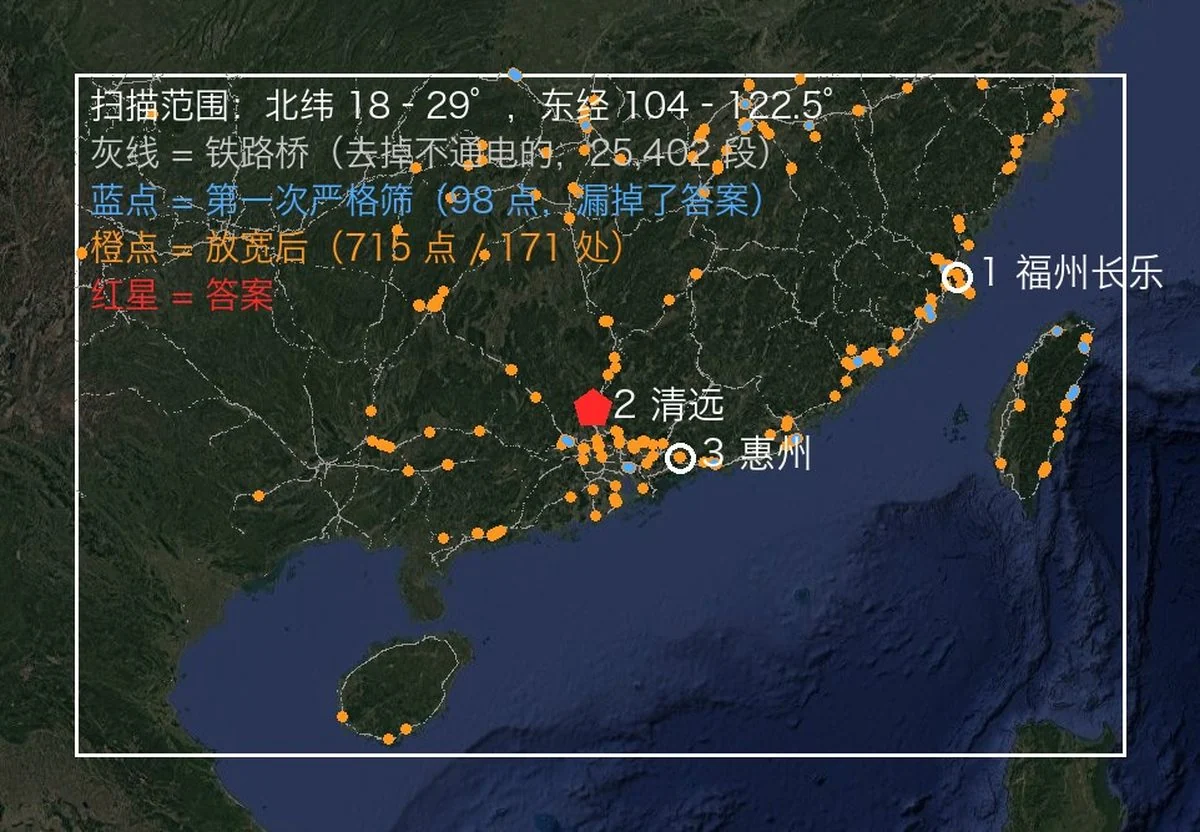 oldcircle/geo-sleuth
一个 agent skill,用于找出照片的拍摄地点——OpenStreetMap 几何数据、海拔天际线、卫星影像和街景——并展示其推理过程。适用于 Claude Code、Codex、Cursor、Gemini CLI、OpenCode 和 GitHub Copilot。
 cyrusimap/cyrus-sasl
Cyrus SASL API implementation providing client- and server-side authentication and authorization services via pluggable SASL mechanisms per RFC 4422.
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 luftwaffe66/gobfuscator
通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
 mrphrazer/msynth
用于简化混合布尔算术(MBA)表达式的代码反混淆框架
 googleprojectzero/p0tools
Google Project Zero 漏洞研究文档和小型独立安全工具的集合,包括漏洞利用和基于虚拟化的分析实用程序。