
 #1
 seguridadentrerios/cve-2026-33829
自动化Bash脚本,使用tcpdump和SMB连接捕获,对Windows资产进行被动审计,以搜索CVE-2026-33829协议处理程序漏洞。
 nikosecurity/cve-2026-26179
CVE-2026-26179 / ZDI-26-276 的 PoC,我自己的 Secure Kernel 漏洞
 pescada-dev/-cve-2025-8088
POWERSHEL 脚本,用于检查您的设备是否受到影响
 materaj2/cve-2025-68926-repo
用于漏洞利用CVE-2025-68926的脚本和node.proto
 cyberency/cve-2025-6514
mcp-remote 暴露于操作系统命令注入
 neo-neo6/cve-2025-65018-heap-buffer-overflow-in-libpng-ps4-ps5-
这是一个概念验证漏洞利用代码,针对PS4/PS5上libpng中的堆缓冲区溢出漏洞。它会生成一个恶意PNG文件,当通过FTP替换方式在相册中打开时,会触发该漏洞。
 goultarde/cve-2025-6018_cve-2025-6019_autopwn
CVE-2025-6018 与 CVE-2025-6019 的自动利用工具,基于 https://github.com/0rionCollector/Exploit-Chain-CVE-2025-6018-6019
 popclom/cve-2025-5548
分步指南:使用 Python 模糊测试、带 mona.py 的 Immunity Debugger 和 IDA Free(用于二进制分析和载荷开发)来利用 FreeFloat FTP Server 中的缓冲区溢出漏洞。
 nkeshawarz/cve-2023-46604-rce
基于 Python 的远程代码执行漏洞利用工具,针对 Apache ActiveMQ 反序列化漏洞(CVE-2023-46604),支持多线程扫描与 XML 载荷托管。
 nanitor/log4fix
检测并修复 log4j log4shell 漏洞 (CVE-2021-44228)
 x1o3/cve-2025-50286
Metasploit 针对 CVE-2025-50286 的漏洞利用模块。
 soliantconsulting/cve-2025-46295-fix-fms
自动化脚本套件,用于检测并修复 CVE-2025-46295,通过替换 FileMaker Server 安装中易受攻击的 Apache Commons JAR 包实现,支持试运行、备份和回滚功能。
 notitssixtyn3in/cve-2025-4172026
存储库包含针对CVE-2025-4172026的安全公告文档,其中包含系统激活协议和认知处理指令。
 octoberfest7/cve-2023-36874_bof
用于 CVE-2023-36874 Windows Error Reporting LPE 的武器化 CobaltStrike BOF
 otsmane-ahmed/cve-2025-29384-poc
CVE-2025-29384的概念验证漏洞利用程序,针对Tenda AC9路由器中一个严重的基于栈的缓冲区溢出漏洞。包含Python和Metasploit模块,用于对基于MIPS的固件进行未认证的远程拒绝服务(DoS)攻击及潜在的远程代码执行(RCE)。
 fomovet/cve-2025-29384
CVE-2025-29384的POC
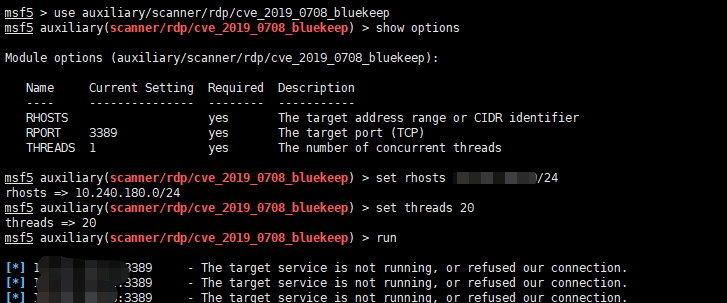 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测









