
 #1

 gmh5225/ghidra_svr_bridge
Binary Ninja 插件,通过 Java 桥接子进程与 Ghidra Server 仓库进行双向分析同步。
 wadesweaponshed/cve-2026-93616_checks
用于检查 Check Point 管理服务器中与 CVE-2026-93616 相关的入侵指标的 Shell 和 SmartDashboard 脚本,包括恶意 Python 脚本、登录尝试和可疑 IP。
 noname-elv/cve-2026-48907
Python CLI,利用 Joomla JCE 中 CVE-2026-48907 漏洞,通过配置文件导入上传进行利用,验证 shell 路径,并在授权目标上打开交互式命令通道。
 diegslva/cve-2015-3306-lab
可复现的 Docker 实验环境 + 针对 CVE-2015-3306(ProFTPD mod_copy 预认证任意文件复制)的原始套接字漏洞利用——一个补丁对比学习练习
 mlazzarotto/copy-fail-cve-2026-31431-mitigation-ansible-playbook
一个用于在基于 RHEL 和基于 Debian 的操作系统上缓解漏洞 CVE-2026-31431 的 Ansible Playbook。
 recofu/cve-2026-31431-copy-fail
Linux 内核加密子系统中 CVE-2026-31431 的本地权限提升漏洞利用,通过一个极简 Python 脚本提供 root 访问权限和容器逃逸能力。
 emmmmllll/copy-fail-zig
Zig 实现的 Copy Fail Linux LPE(CVE-2026-31431),提供独立二进制文件以利用该漏洞进行安全研究和防御性检测,包括 shellcode 注入和系统漏洞检查。
 kernelzeroday/cve-2026-29000
伪造 JWE 包装的未签名 JWT,以绕过 pac4j-jwt 签名验证(CVE-2026-29000)并以任意用户身份进行认证;包含 Python CLI、库、Java PoC 及 kiterunner 路由扫描。
 trailofbits/umberto
用于变异结构化数据(JSON、XML、X.509)的库和 CLI,支持基于语法的模糊测试,提供多种变异策略并与 Radamsa 集成。
 chainguard-dev/melange
使用面向 Wolfi/Alpine 的声明式流水线,将源代码编译为可审计、已签名的 APK 软件包,并支持多架构 QEMU 仿真与可重现构建。
 paramiko/paramiko
领先的原生 Python SSHv2 协议库。
 apenwarr/sshuttle
错误项目!你应该前往 http://github.com/sshuttle/sshuttle
 tomnomnom/qsreplace
从标准输入接受URL,将所有查询字符串的值替换为用户提供的值
 egebalci/hercules
HERCULES是一个特殊的载荷生成器,可以绕过防病毒软件。
 cfalta/powershellarmoury
面向安全人员的 PowerShell 武器库
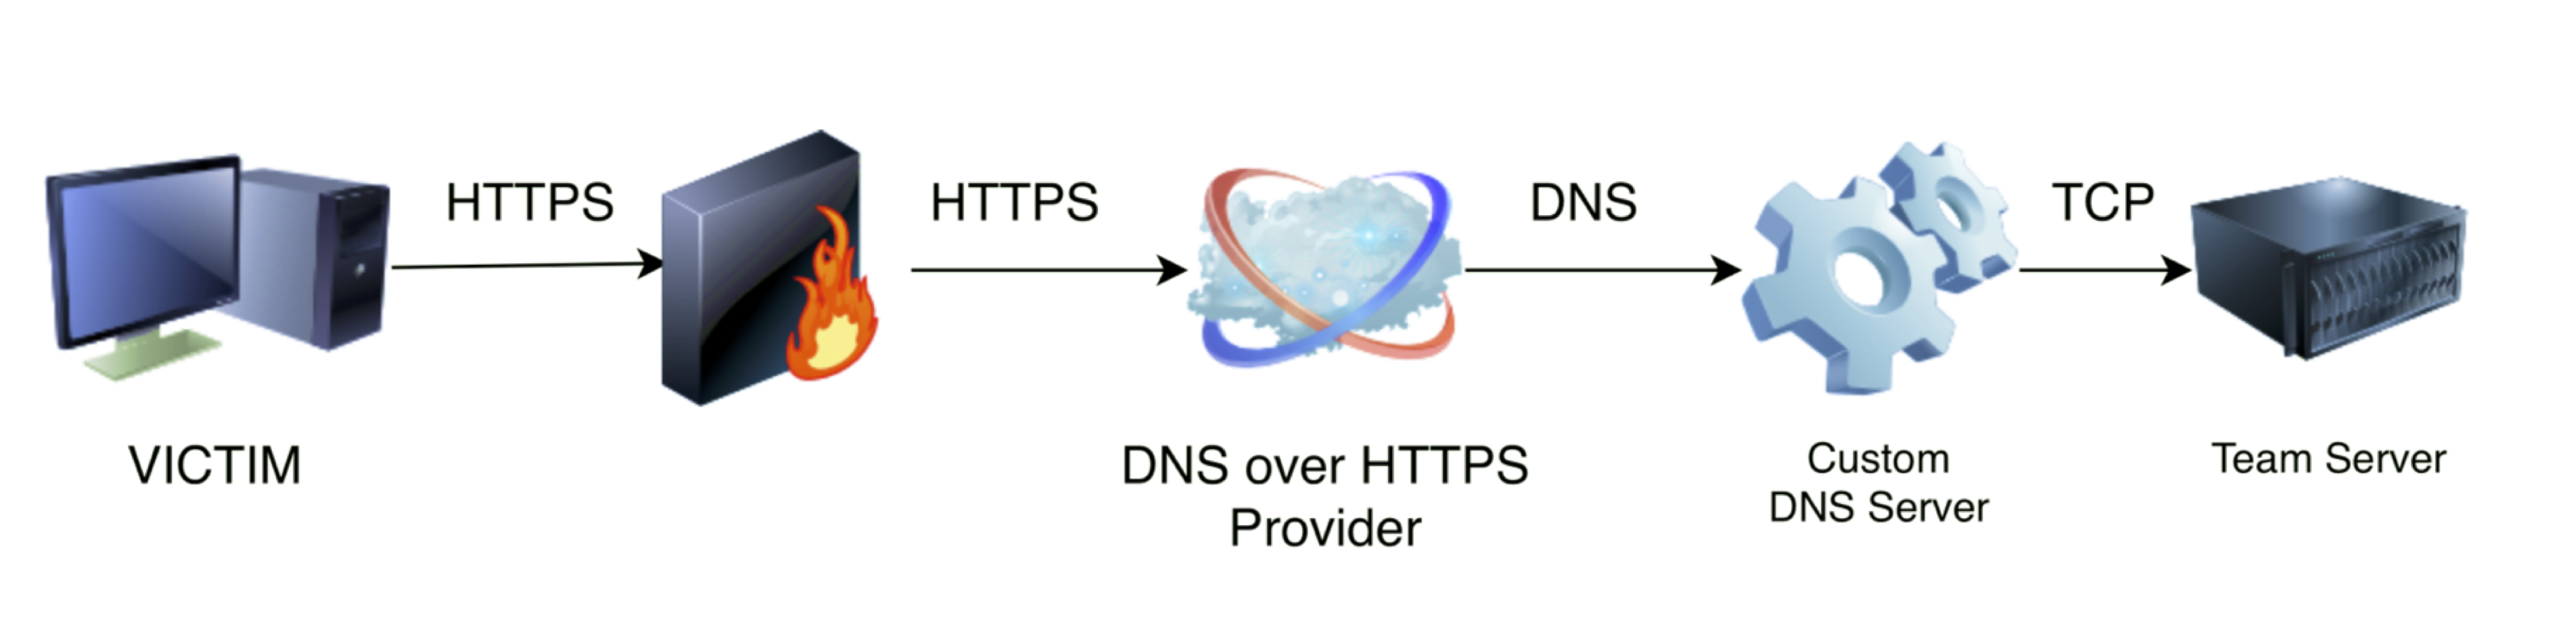 spiderlabs/dohc2
DoHC2 允许通过 DNS over HTTPS(DoH)利用 Ryan Hanson(https://github.com/ryhanson/ExternalC2)的 ExternalC2 库进行命令与控制(C2)。
 orleven/tentacle
Tentacle 是一个POC漏洞验证与利用框架。它支持自由扩展利用模块并使用POC脚本。它支持调用zoomeye、fofa、shodan等API,对多个目标进行批量漏洞验证。








