
 #1

 ruthlezs/ie11_vbscript_exploit
针对 CVE-2018-8174 与 CVE-2019-0768 的漏洞利用生成器(通过 IE11 中执行 VBScript 实现 RCE)
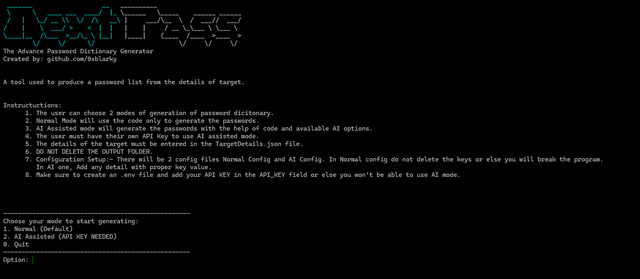 0xblarky/nextpass
一个可以根据目标详细信息生成密码列表或字典的工具。
 mimi89999/webauthn_tpm_portable
基于TPM 2.0的可移植、硬件支持WebAuthn凭据。通过从主种子派生的确定性父密钥实现跨设备凭据可移植性。私钥签名密钥永不离开TPM。包含浏览器扩展和CLI。
 flags-alt/abyss-c2
全栈C2框架用于物联网利用(CVE-2020-25078),具备实时Web面板、多源目标获取、漏洞扫描、后渗透、持久化、横向移动及僵尸网络编排功能。
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
用Python编写的用于CVE-2009-3999的自动脚本
 borealisai/stepjack
用于评估计算机操作型AI代理对抗多步骤间接提示注入的基准测试框架,具备自动化对抗性目标分解与AWS沙箱测试环境。
 jeanback1/cve-2019-0211-exploit
本地权限提升利用(CVE-2019-0211),针对运行 mod_php 的 Apache HTTP Server 2.4.17-2.4.38。利用 PHP 中的 UAF 漏洞破坏 Apache 记分板,并通过优雅重启以 root 权限执行任意命令。
 x1o3/cve-2025-50286
Metasploit 针对 CVE-2025-50286 的漏洞利用模块。
 sionnx/cve-2003-0282
可移植的ZIP文件提取工具,具有广泛的OS支持、解密功能,并针对路径遍历和符号链接漏洞进行了安全修复。
 shoucheng3/zeroturnaround__zt-zip_cve-2018-1002201_1-12
Java 库,提供便捷方法用于 ZIP 归档操作,包括打包、解包、条目迭代、转换和比较。
 sfitpro/cve-2017-8529
我的CVE-2017-8529文件
 trinadh465/platform_external_gptfdisk_aosp10_r33_cve-2021-0308
用于 GPT 和 MBR 磁盘的磁盘分区套件,提供交互式和可脚本化工具来创建、修改和修复分区表,包括修复损坏的 MBR 结构。
 binracer/ms08-067
该仓库包含针对 MS08-067 Windows Server 服务漏洞(CVE-2008-4250)的 Metasploit 模块实现。这是一个经典的远程代码执行漏洞,影响较旧版本的 Windows 系统。
 tyranid/dotnettojscript
一个用于创建 JScript 文件的工具,该文件可从内存中加载 .NET v2 程序集。
 d0ge/websocketturbointruder
Burp Suite 扩展,用于通过自定义 Python 代码对 WebSocket 消息进行模糊测试,支持多引擎、HTTP 中间件路由和响应分析。
 star-sg/random-scripts
用于解析恶意 LNK 样本、从 MHTML 中提取 OLE 对象以及对 favicon 进行哈希以追踪钓鱼站点的 DFIR 和 OSINT Python 脚本集合。
 gmh5225/ida-claude-code-plugins
将 Claude Code 与 IDA Pro 集成的插件,通过 AI 驱动的反汇编和代码理解来辅助逆向工程和二进制分析工作流程。









