
 #1

 frohoff/ysoserial
一款概念验证工具,用于生成利用不安全的Java对象反序列化的payloads。
 zhzyker/exphub
Exphub[漏洞利用脚本库] 包括Webloigc、Struts2、Tomcat、Nexus、Solr、Jboss、Drupal的漏洞利用脚本,最新添加CVE-2020-14882、CVE-2020-11444、CVE-2020-10204、CVE-2020-10199、CVE-2020-1938…
 automatedlab/automatedlab
基于PowerShell的预配框架,用于在Hyper-V和Azure上部署复杂的实验室环境。支持Windows、Linux以及Active Directory、Exchange、PKI等产品,通过简单脚本即可实现。
 moham3driahi/xattacker
X攻击者工具 ☣ 网站漏洞扫描器与自动利用工具
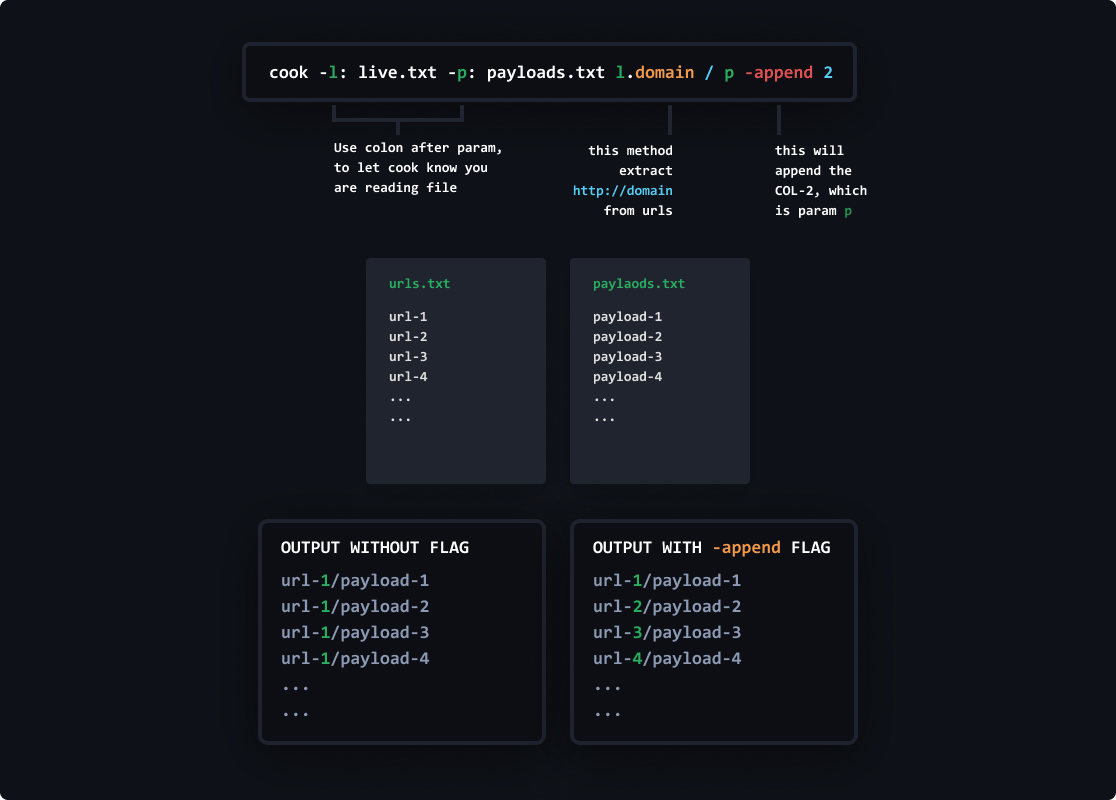 glitchedgitz/cook
一个词表框架,满足你对词表的各种需求。面向安全研究人员、漏洞赏金猎人和黑客。
 mgeeky/protectmytooling
多重打包器封装工具,允许我们串联使用各类打包器、混淆器及其他红队武器。具备工件水印、IOC收集及PE后门植入功能。你输入自己的植入物,它会执行大量隐蔽操作,最终生成混淆后的可执行文件。
 samratashok/admodule
微软签名的ActiveDirectory PowerShell模块
 rvn0xsy/cooolis-ms
Cooolis-ms是一个包含了Metasploit Payload Loader、Cobalt Strike External C2 Loader、Reflective DLL injection的代码执行工具,它的定位在于能够在静态查杀上规避一些我们将要执行且含有特征的代码,帮助红队人员更方便快…
 seanheelan/anamnesis-release
用于研究从漏洞报告中自动生成可运行利用的LLM代理的评估框架,能够绕过CFI、影子栈和沙箱等现代安全缓解措施。
 samogod/tornado
使用Tor网络隐藏服务匿名反向Shell,无需端口转发。
 apple/swift-nio-ssh
SwiftNIO SSH 是使用 SwiftNIO 以编程方式实现的 SSH 协议。
 jakobfriedl/conquest
Conquest 是一个功能丰富且可塑性强的命令与控制/后渗透框架,使用 Nim 开发。

 getrektboy724/meterpwrshell
自动化工具,生成完美的 Meterpreter PowerShell Payload
 ustayready/python-pentesting
一个包含随机 Python 脚本的仓库,旨在帮助渗透测试人员在实战任务中上手使用 Python 语言。









