
 #1

 intelxed/xed
用于编码和解码 IA32/Intel64 x86 指令的低级库,提供指令长度、操作数、类别和控制流元数据的 API。
 horkimhab/cve-2026-53365
CVE-2026-53365
 cheat-engine/cheat-engine
Cheat Engine. 一个专注于修改的开发环境。
 cachethq/cachet
🚦 Cachet,开源的自托管状态页面系统。
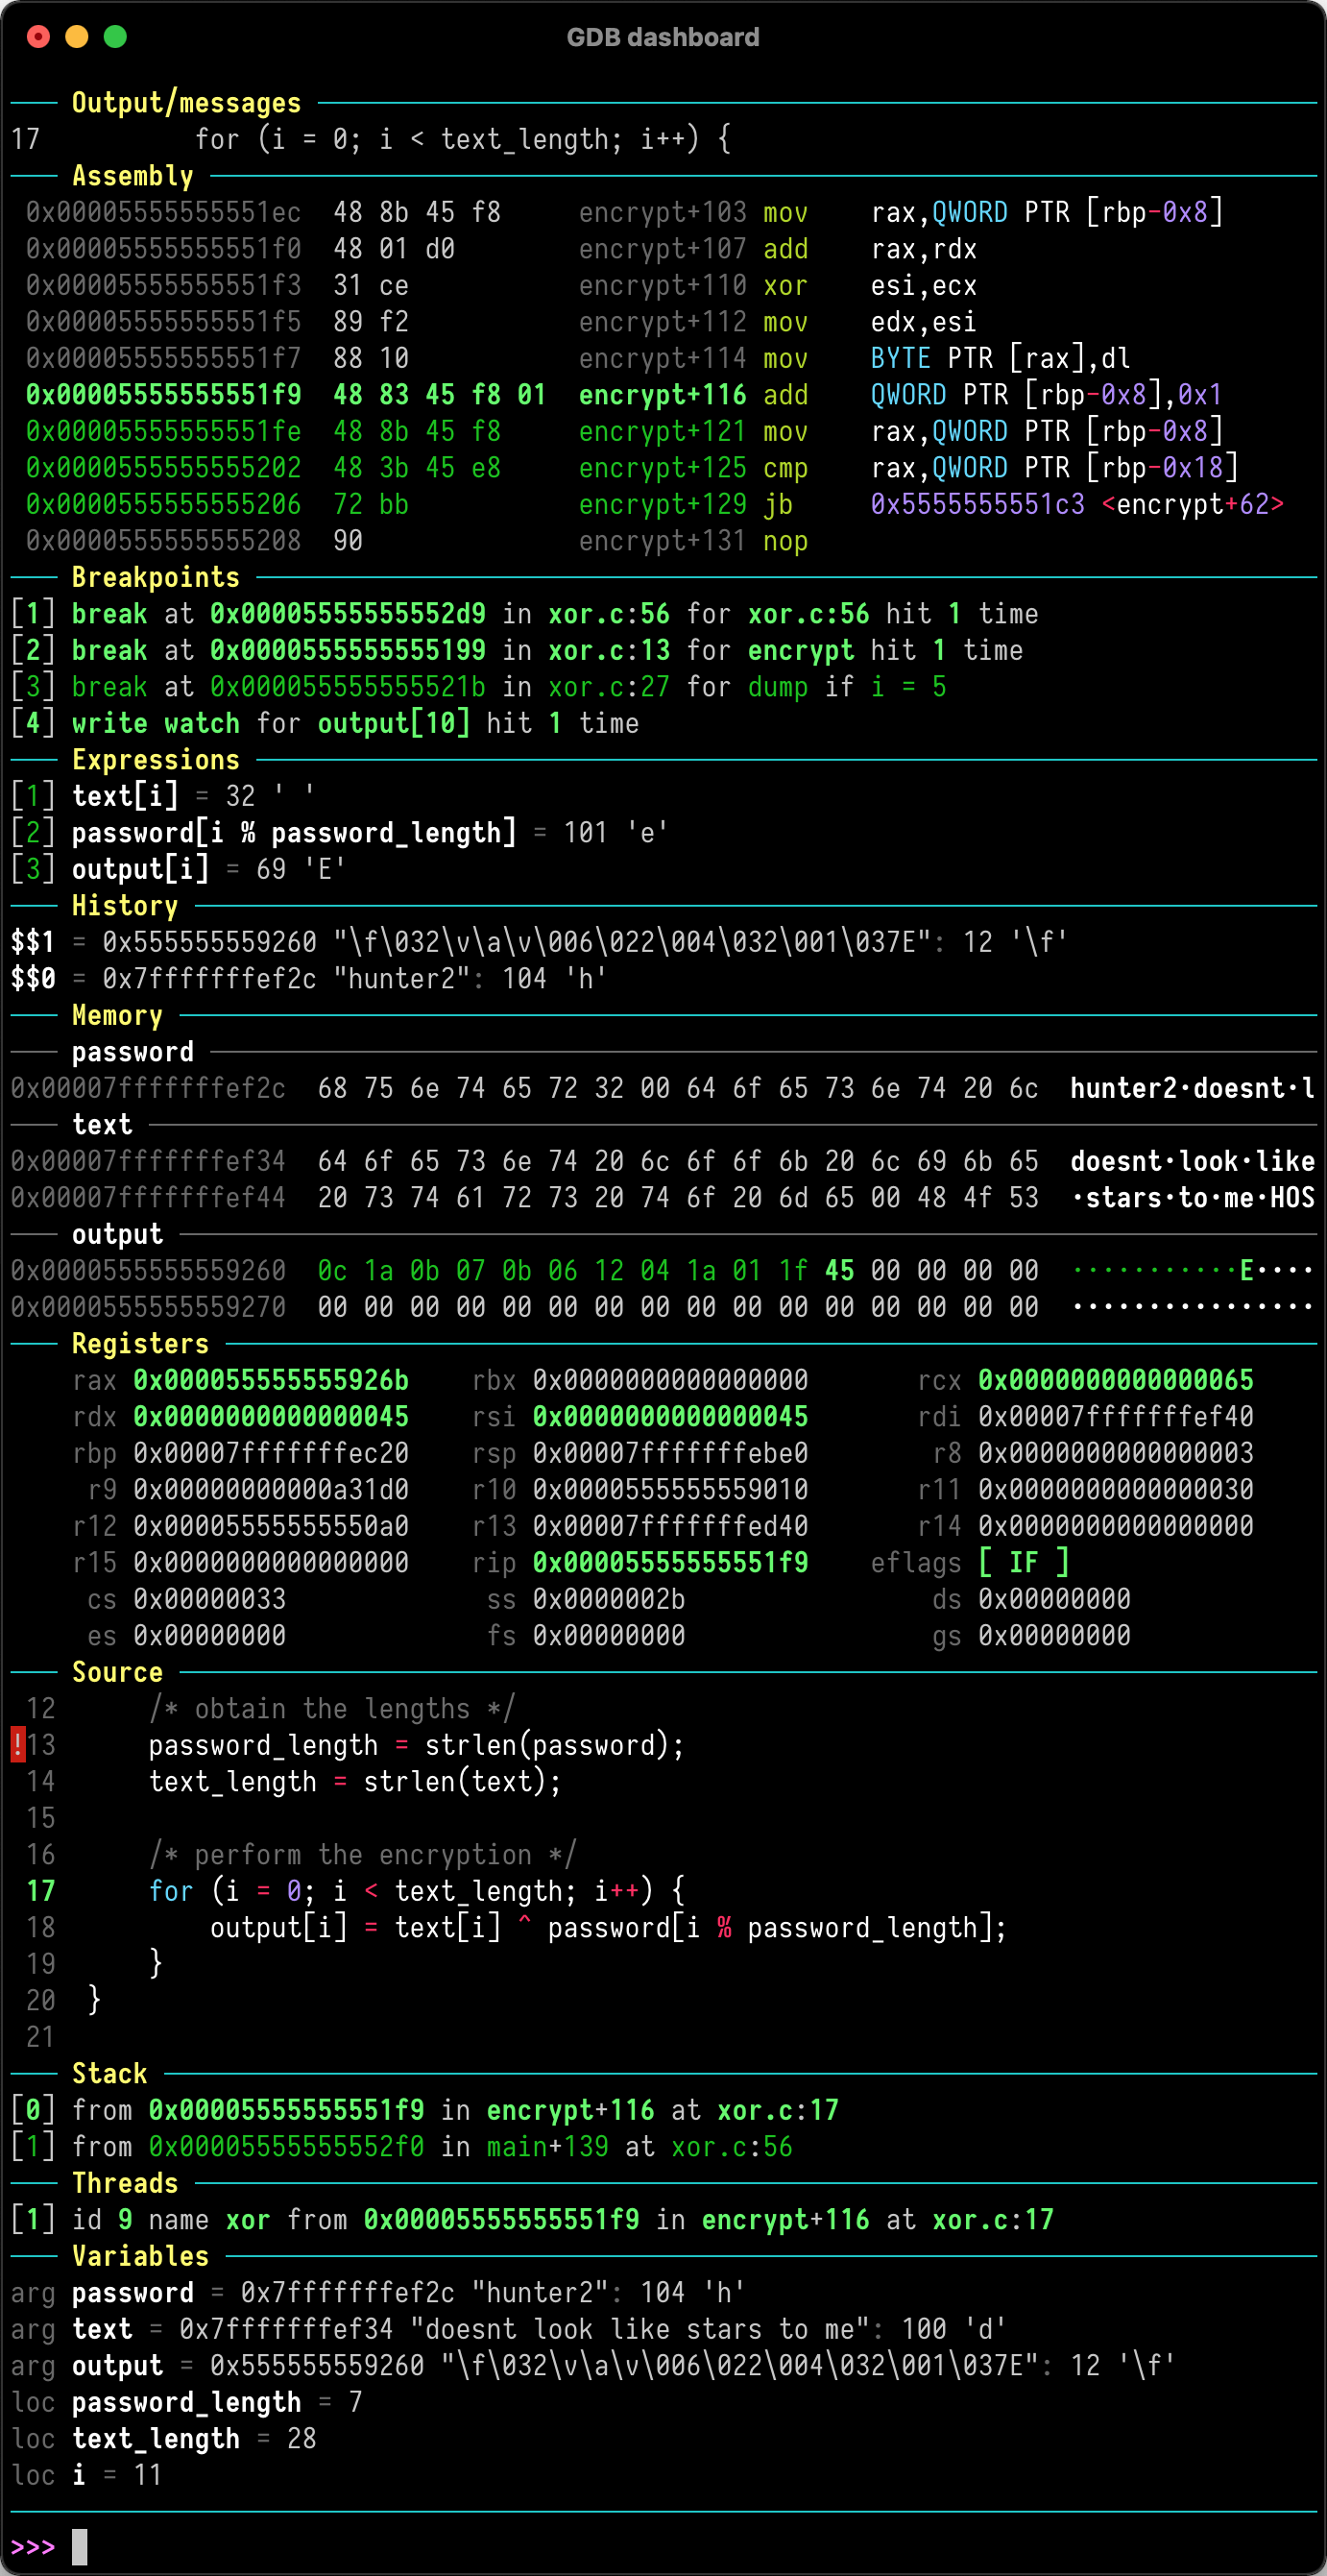 cyrus-and/gdb-dashboard
模块化GDB界面,提供可视化仪表盘,带有可定制面板,用于在调试会话期间检查寄存器、源代码、汇编和程序状态。
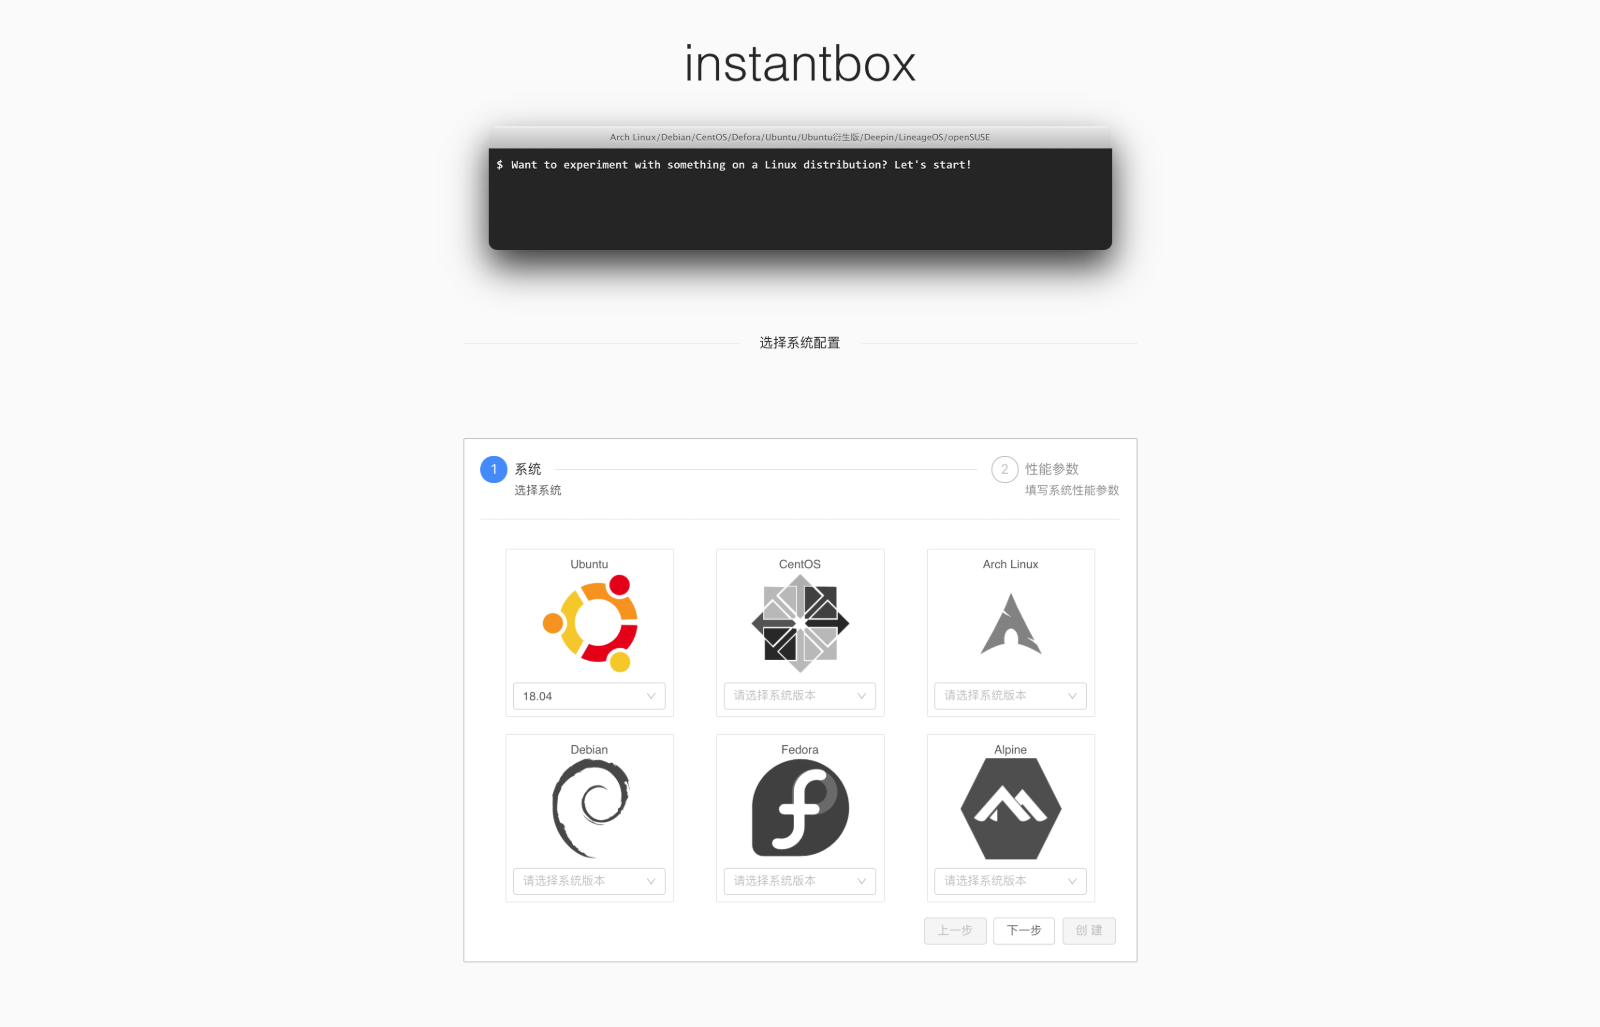 instantbox/instantbox
📦 几秒钟内获取一个干净、即用的 Linux 环境。
 qustavo/httplab
交互式Web服务器,用于检查HTTP请求和伪造响应,带有终端UI,适用于实时调试和API测试。
 0vercl0k/rp
快速 C++ ROP gadget 查找器,适用于 PE/ELF/Mach-O 二进制文件,覆盖 x86/x64/ARM/ARM64 架构,能够高效构建返回导向编程链。
 google-github-actions/run-gemini-cli
一个调用 Gemini CLI 的 GitHub Action。
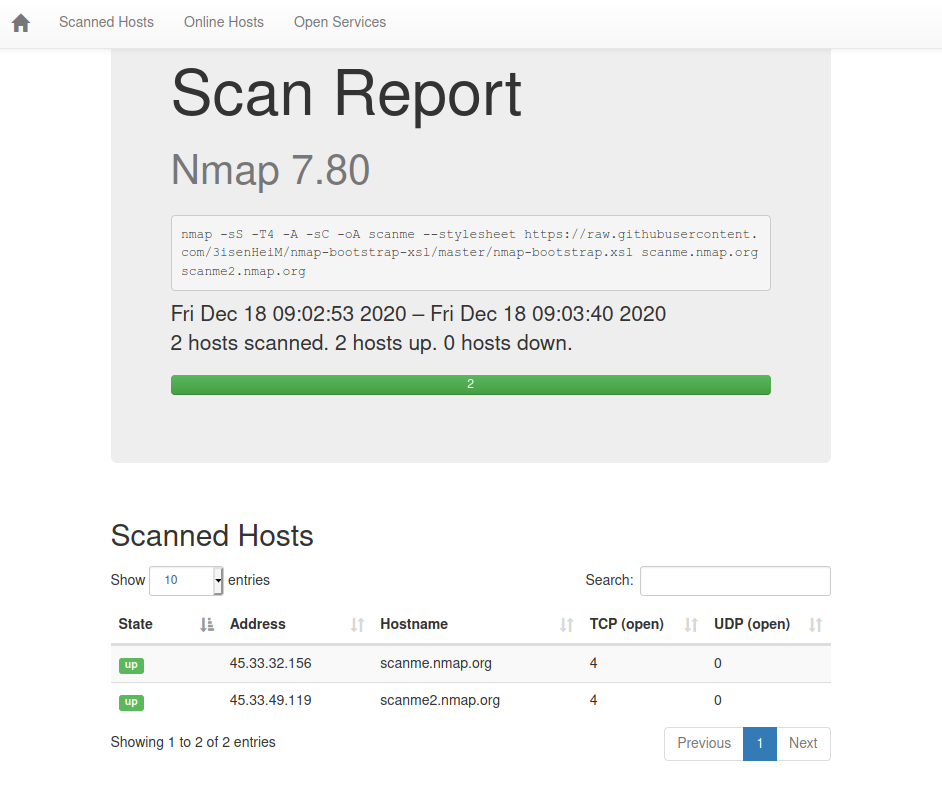 honze-net/nmap-bootstrap-xsl
一个基于Bootstrap的Nmap XSL实现。
 instavm/coderunner
适用于您的 AI 代理的本地沙箱
 saffron-health/libretto
用于构建可靠浏览器自动化的人工智能工具包
 rex-rs/rex
Rex 是一个安全且可用的内核扩展框架,它允许在 eBPF 的位置加载和执行 Rust 内核扩展程序。
 chvancooten/nimpackt-v1
基于 Nim 的汇编打包器和 shellcode 加载器,用于操作安全与收益。
 vulncheck-oss/go-exploit
基于Go的漏洞利用开发框架,内置了目标验证、版本扫描、利用和后门(C2)等多个阶段。支持多种载荷、协议助手,并与Metasploit等工具集成。
 t3l3machus/eviltree
一个 Python3 重制版的经典 "tree" 命令,额外功能包括在文件中搜索用户提供的关键词/正则表达式,并高亮显示包含匹配项的文件。
 leviathan36/kaboom
自动化渗透测试工具








