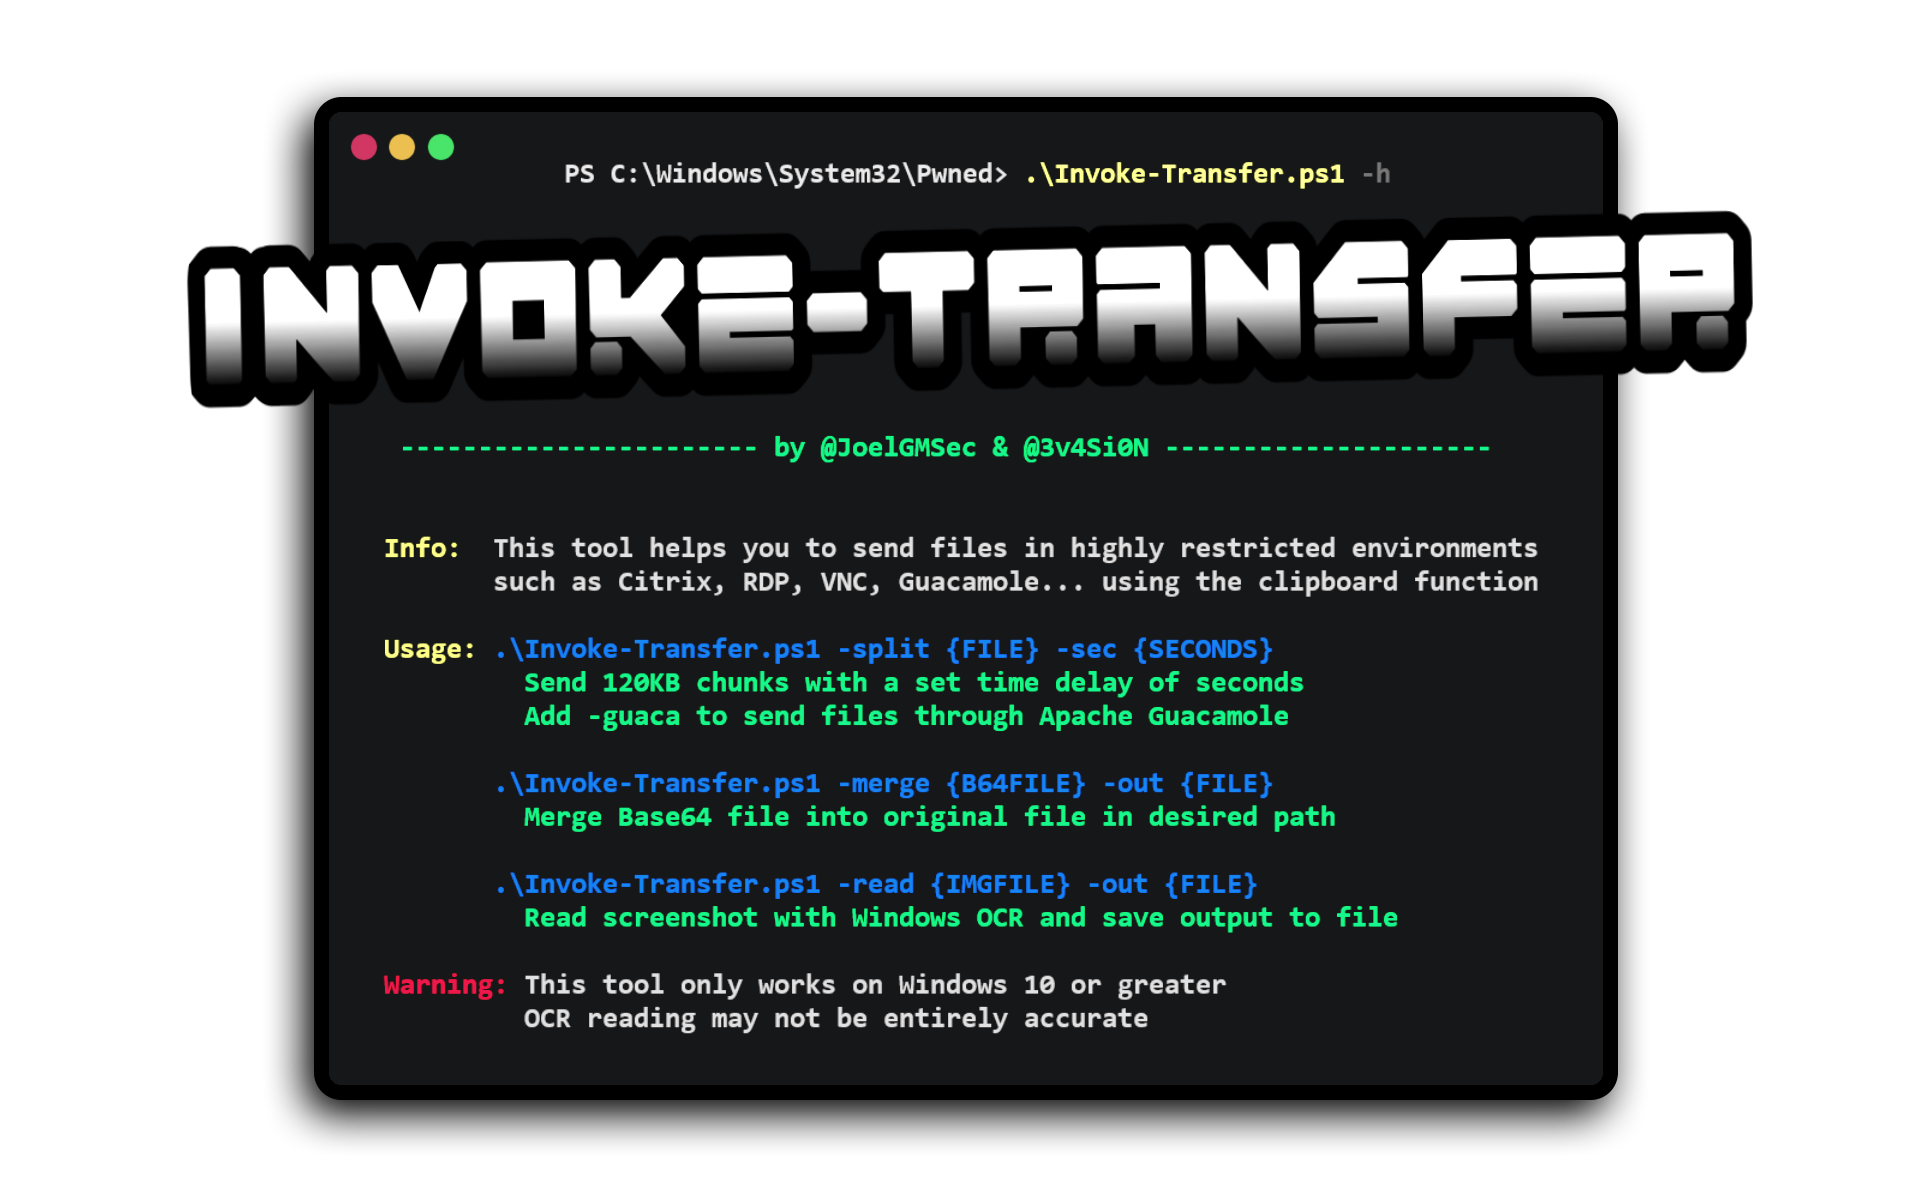
#1

 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader 的开源移植/重新实现,原样。
 j-0-t/staekka
Stækka Metasploit - 扩展 Metasploit
 whoisqwerz/pocket_disasm
多会话 IDALib MCP 路由器,适用于编码代理。使用与 IDA 兼容的逆向工程工具并行分析多个二进制文件。
 infobyte/faraday_bugbounty
适用于漏洞赏金的 Faraday 工作区
 twisteroidambassador/udpack
UDPack 是一个可扩展的通用 UDP 数据包混淆器。
 securityward/mousejack
使用 Autojack 执行战术性 mousejacking 攻击所需的全部细节与步骤。
 cspf-founder/darwis-taxii
一个用 Rust 编写的高性能 TAXII(可信自动化指示信息交换)服务器。
 thodoristsampouris/agentguard
为AI代理设计的零信任沙箱,具备内核级文件系统隔离、透明网络代理以及基于YAML的策略引擎,可拦截并控制Shell命令、文件操作和网络请求。
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0认证绕过漏洞利用框架(CVE-2026-49952)- 关键漏洞,允许通过UC_KEY加密预言机令牌重用进行未认证的数据库备份访问。CVSS 9.1。功能齐全的工具,具有版本检测、多载荷攻击、交互式shell和自动化利用。仅限授权测试。
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 技术摘要 漏洞类型:内存泄露 / 越界(OOB)读取(CWE-125)。 CVSS 评分:7.5–8.1(高危/严重)。 攻击向量:通过无需认证的单包利用,在相邻网络(蓝牙范围内)发起攻击。 根本原因:RFCOMM 协议的 TEST 命令(帧类型…
 oxasploits/oxasploits
一些我为Marshall Whittaker/oxagast认证的CVE编写的漏洞利用和工具。
 mateosec/ghostcatch
禁用AJP连接器以修复CVE-2020-1938!
 mafiosohack/offensive-lab-2
在易受攻击的Ubuntu虚拟机上进行的渗透测试演练。利用ProFTPD 1.3.3c后门(CVE-2010-4221)获取root访问权限并获取旗帜。包括Nmap枚举、Metasploit有效载荷设置以及用户哈希破解(John the Ripper)。
 epicosy/retrofit-1
面向Android和Java的类型安全HTTP客户端,支持基于注解的API绑定、转换器,并与OkHttp集成进行网络通信。

 aa22396584/synology-nas-cli
nas:一个面向 Synology DSM 7 的零依赖 Python CLI + MCP 服务器。一条命令即可审计并修复 C3RB3R / .L0CK3D 勒索软件攻击活动;把它交给你的 AI 代理即可。
 ungabunga-ctf/cve-2026-34990
针对 OpenPrinting CUPS 中 CVE-2026-34990 的 Python 概念验证,通过 file:// 打印机队列强制 cupsd 泄露 Local 认证令牌并覆盖 root 文件。
 gmh5225/deluded-openssl-3.2.0
健壮的开源工具包,实现了 TLS、DTLS 和 QUIC 协议,并配备全强度加密库,提供命令行工具用于密钥生成、证书管理、加密和测试。