#1


 cchio/deep-pwning
用于机器学习的 Metasploit
 mazen160/shennina
利用AI自动化主机利用
 chudry/xerror
全自动渗透测试工具
 helich0pper/karkinos
渗透测试和黑客CTF的瑞士军刀,功能包括:反向Shell处理 - 编码/解码 - 加密/解密 - 破解哈希/哈希
 cisagov/esxiargs-recover
用于从ESXiArgs勒索软件中恢复的工具

 capsulerun/capsule
安全的运行时环境,用于对AI代理任务进行沙箱隔离。在隔离的WebAssembly环境中运行不受信任的代码。
 c0rv4x/project-black
渗透测试/漏洞赏金进度控制与扫描模块
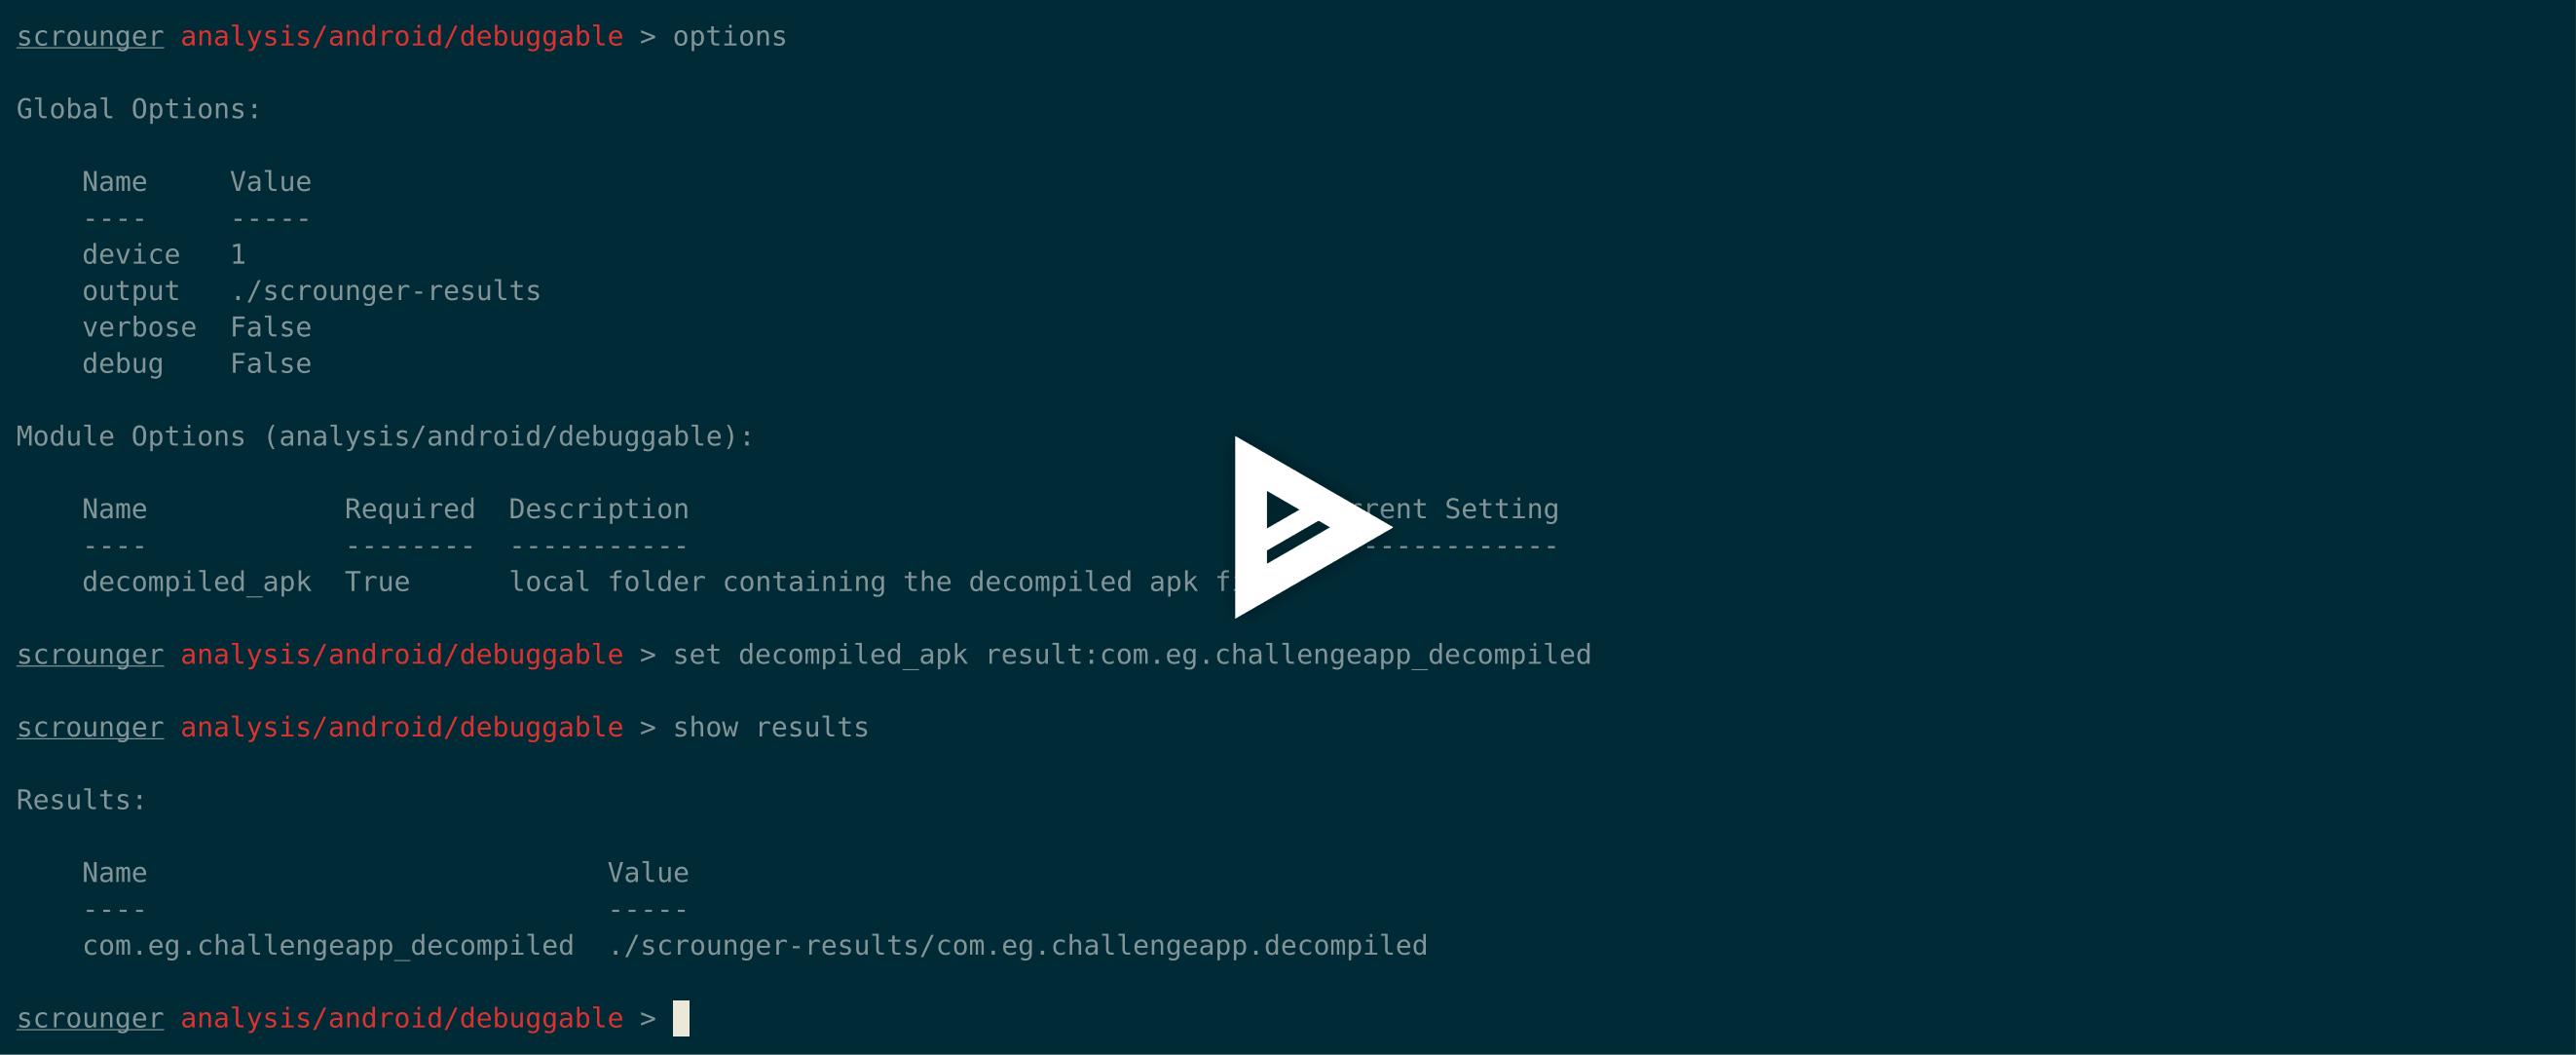
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
 dosx-dev/websafecompiler
一个强大的网站编译器/混淆器,用于优化或知识产权保护目的。
 cobalt-strike/eden
一个为Cobalt Strike构建的PoC UDRL,使用Crystal Palace,结合了Raphael Mudge的页面流技术和一个模块化调用门(Draugr)
 utkonos/lst2x64dbg
从 IDA、Ghidra、Binary Ninja 和 Relyze 文件中提取标签,并导出 x64dbg 数据库。包含 radare2 的主地址。
 dsecurity/crauemu
crauEmu 是一个 uEmu 扩展,用于开发和分析代码重用攻击的有效载荷。

 seungsoo-lee/delta
项目德尔塔:SDN安全评估框架