
 #1
 nxploited/cve-2026-14894
多线程批量利用工具,串联Super Forms和Elementor Pro中未经身份验证的WordPress文件上传漏洞,以部署并验证PHP Web Shell。
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory 预认证全链 RCE 复现项目(CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615):完整攻击链报告、7.146.7 Docker 复现交付物(EXP / 部署 / 基线验证 / payload 样本 / 恢复工具)
 mrunalp/block-copyfail
BPF LSM 拦截器,用于 CVE-2026-31431(Copy Fail)——OpenShift 4 的零重启修复方案
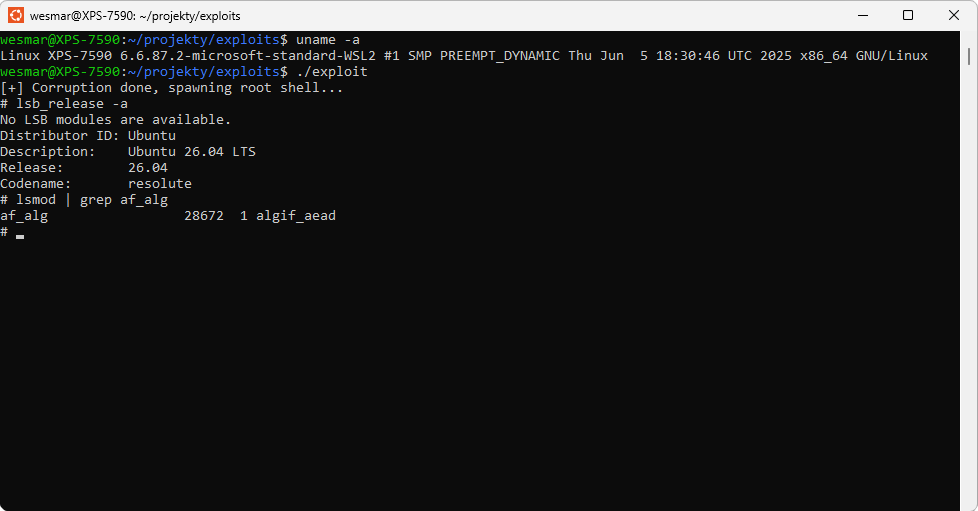 wesmar/cve-2026-31431
CVE-2026-31431 的工作概念验证漏洞利用程序,一种通过 AF_ALG AEAD 页缓存损坏实现 Linux 内核本地权限提升,从而获取 root shell 的漏洞。
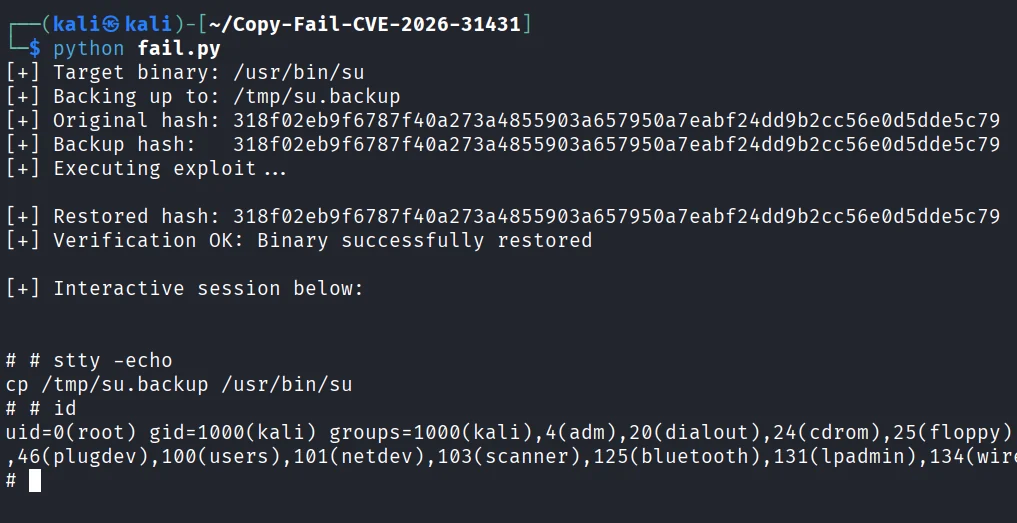 mohamedkarrab/copy-fail-cve-2026-31431
针对 Linux 内核 CVE-2026-31431(Copy Fail)的概念验证漏洞利用,通过滥用 AF_ALG 破坏页缓存中的 setuid-root 二进制文件,实现权限提升。包含备份/恢复与完整性校验功能。
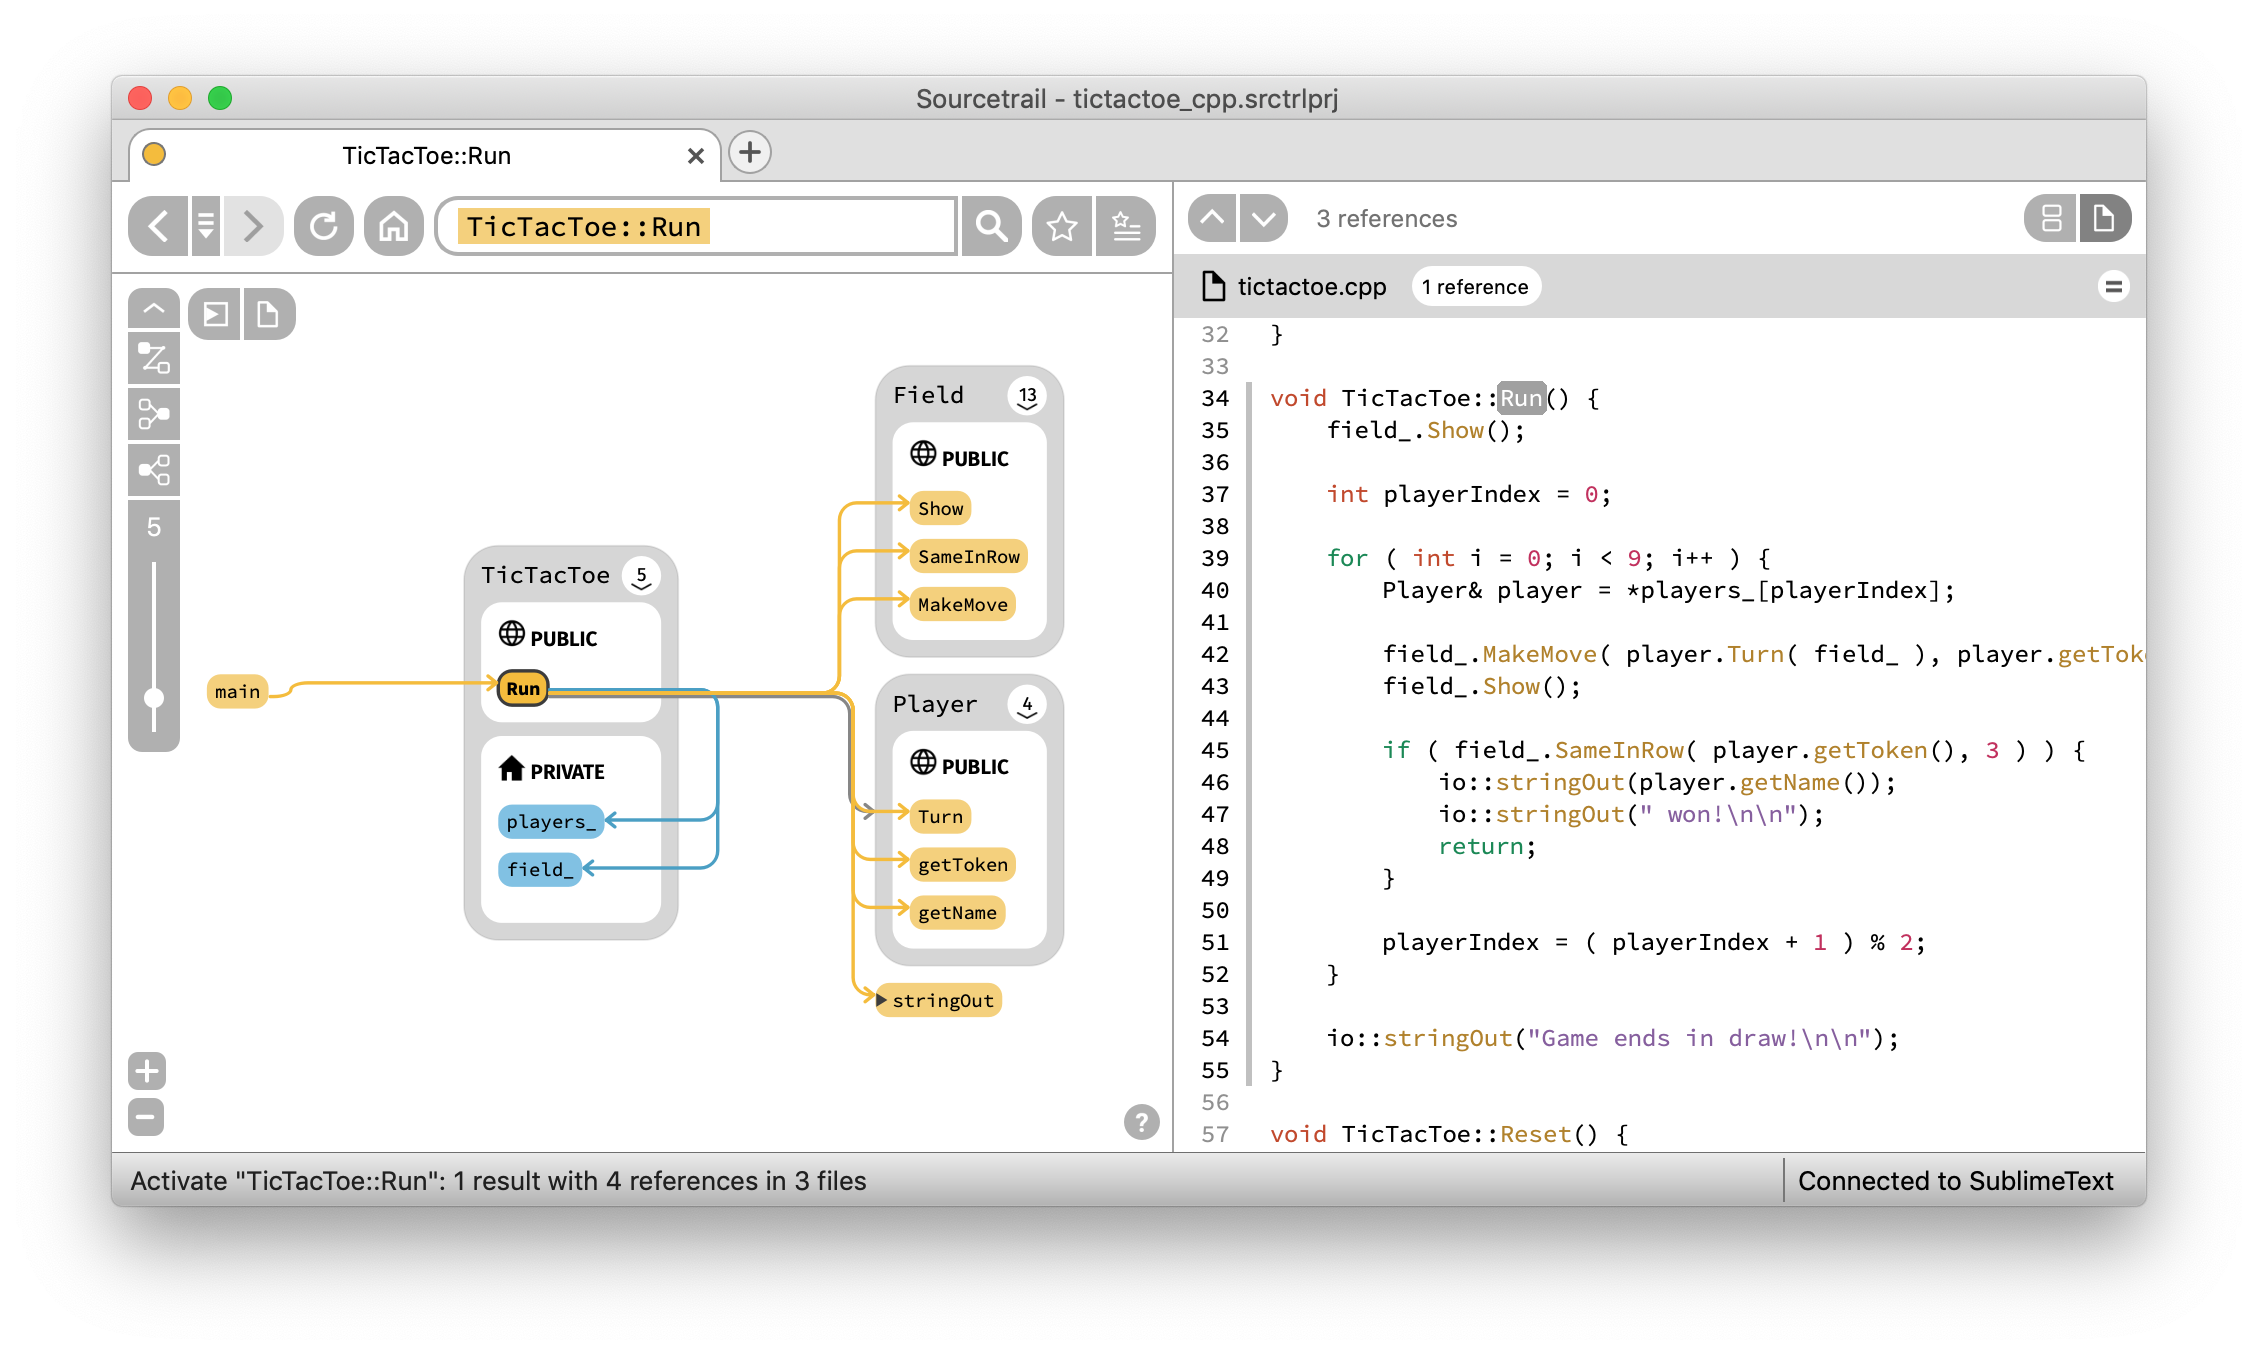 coatisoftware/sourcetrail
Sourcetrail - 免费且开源的交互式源代码浏览器

 t3l3machus/villain
Villain是一个高级的阶段0/1 C2框架,能够处理多个基于反向TCP和HoaxShell的shell,通过附加功能(命令、实用程序)增强其功能,并在连接的兄弟服务器(运行在不同机器上的Villain实例)之间共享它们。
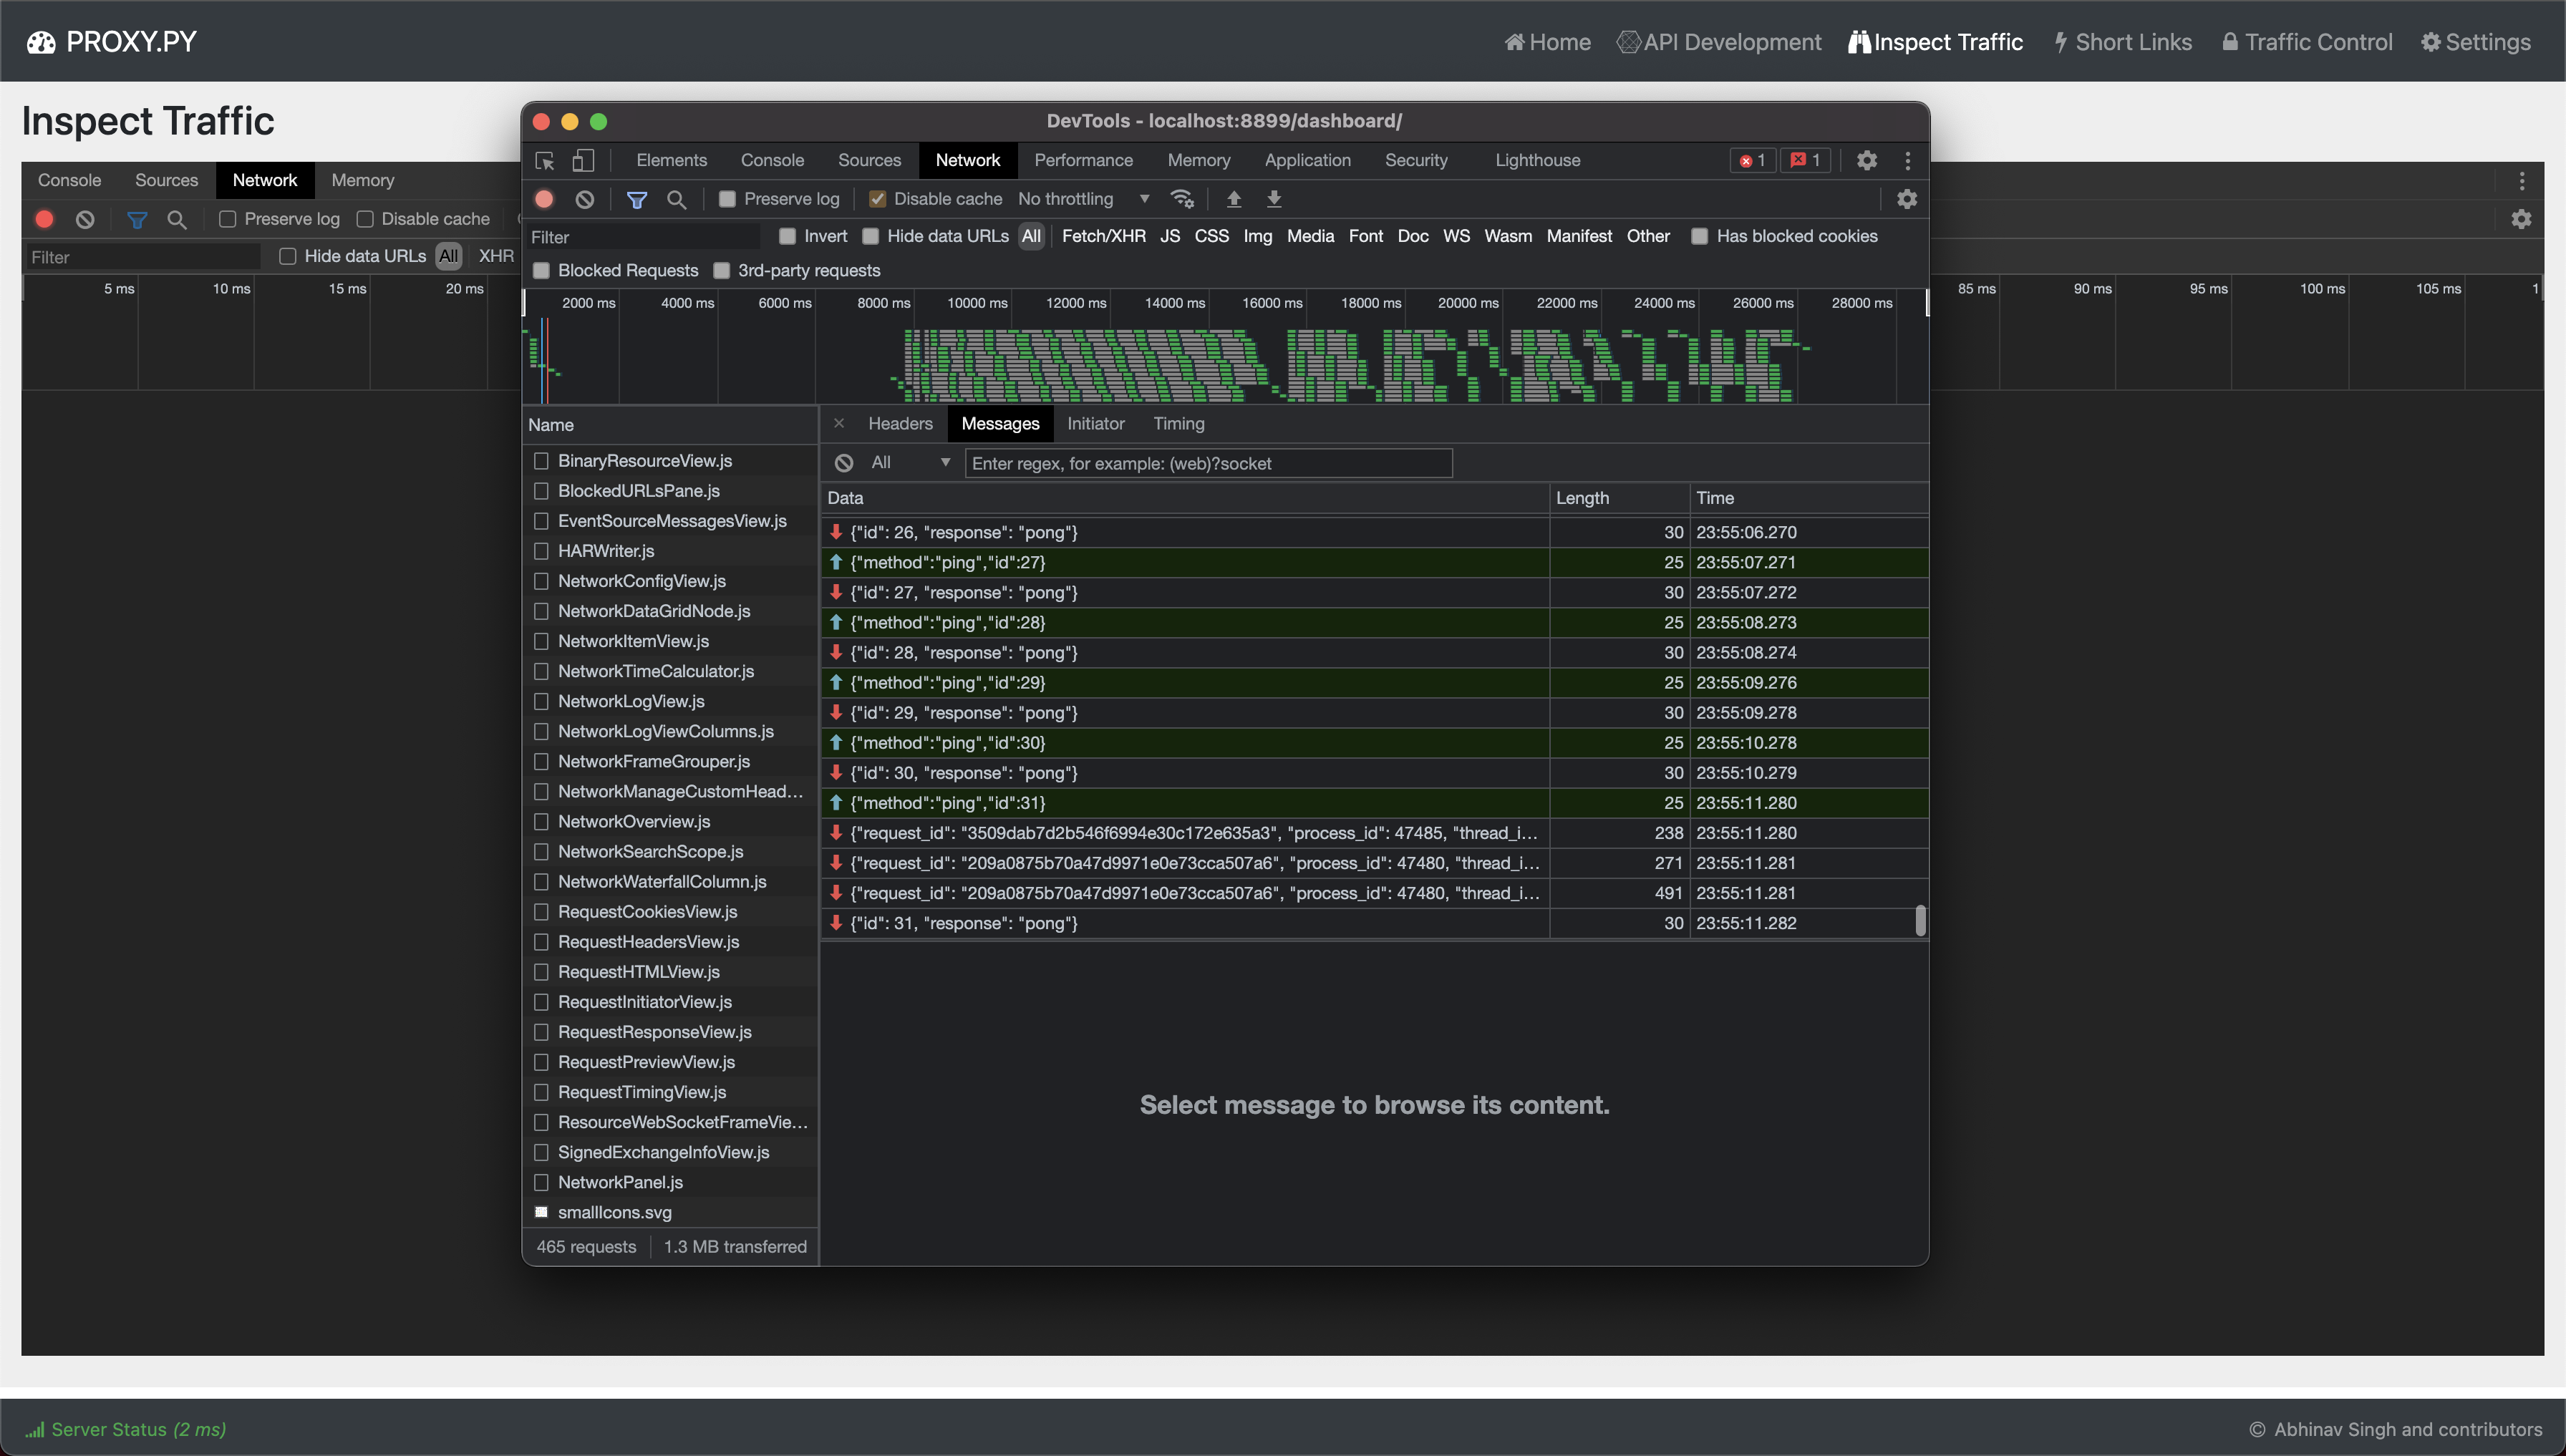 abhinavsingh/proxy.py
💫 Ngrok FRP 替代方案 • ⚡ 快速 • 🪶 轻量级 • 0️⃣ 零依赖 • 🔌 可插拔 • 😈 TLS 拦截 • 🔒 DNS-over-HTTPS • 🔥 穷人版 VPN • ⏪ 反向 & ⏩ 正向 • 👮🏿 "代理服务器"框架 • 🌐 "Web服务器"框架 • ➵…
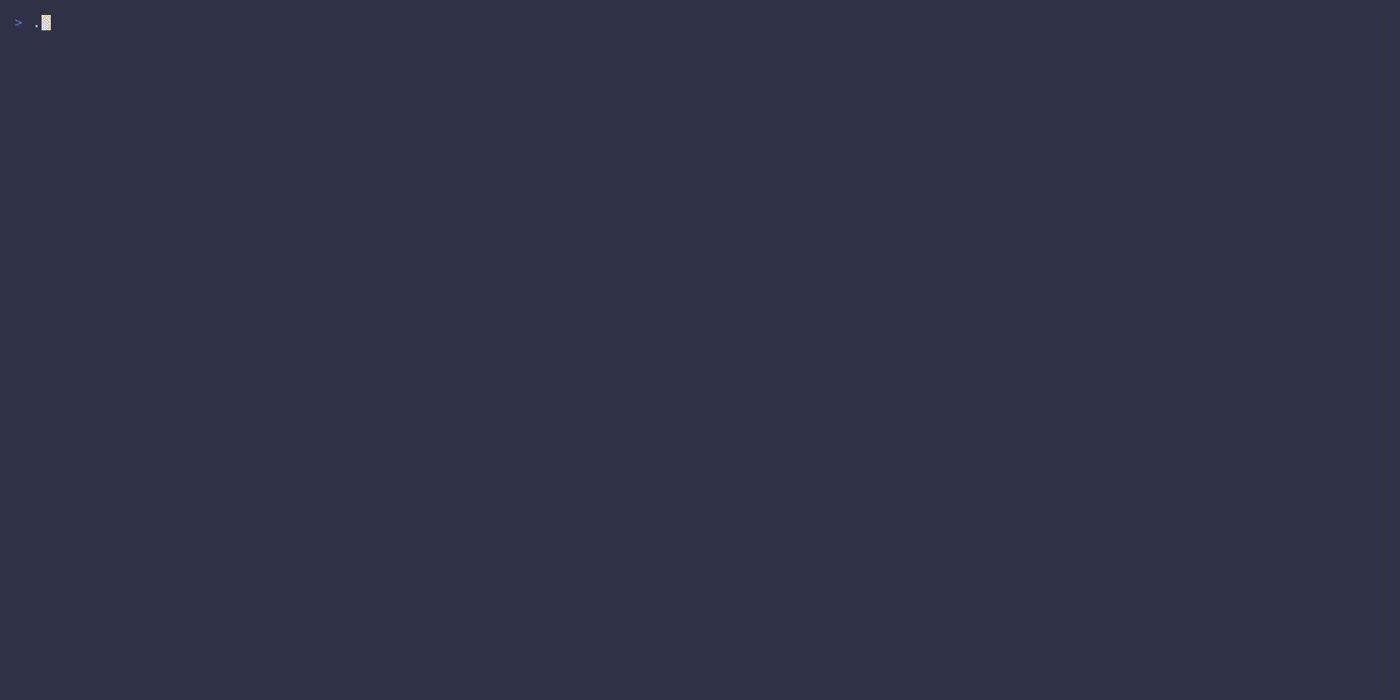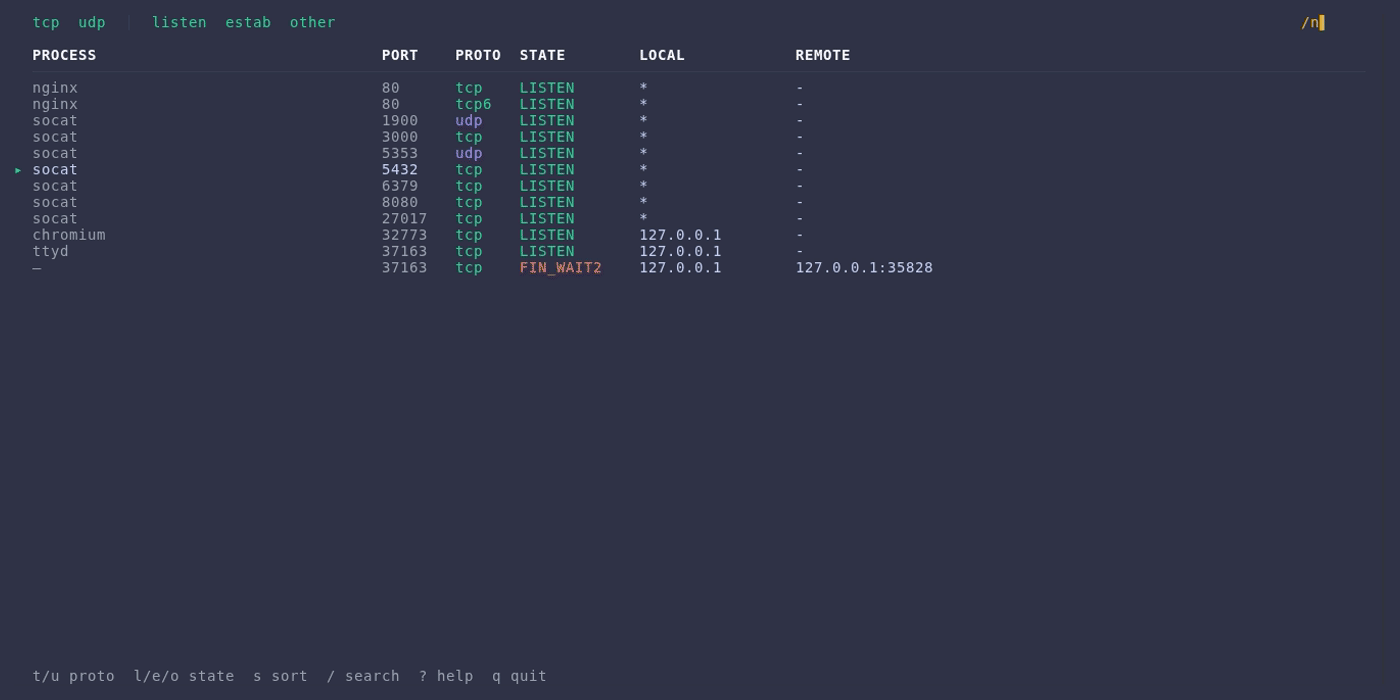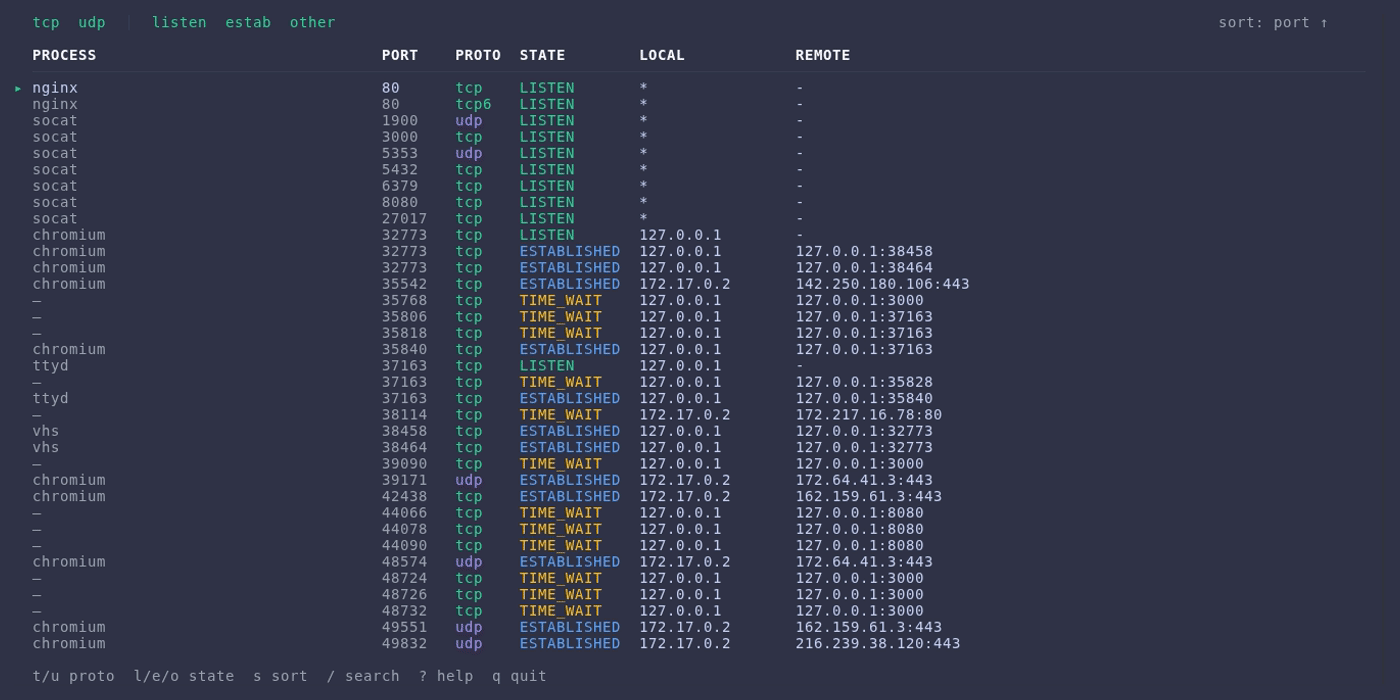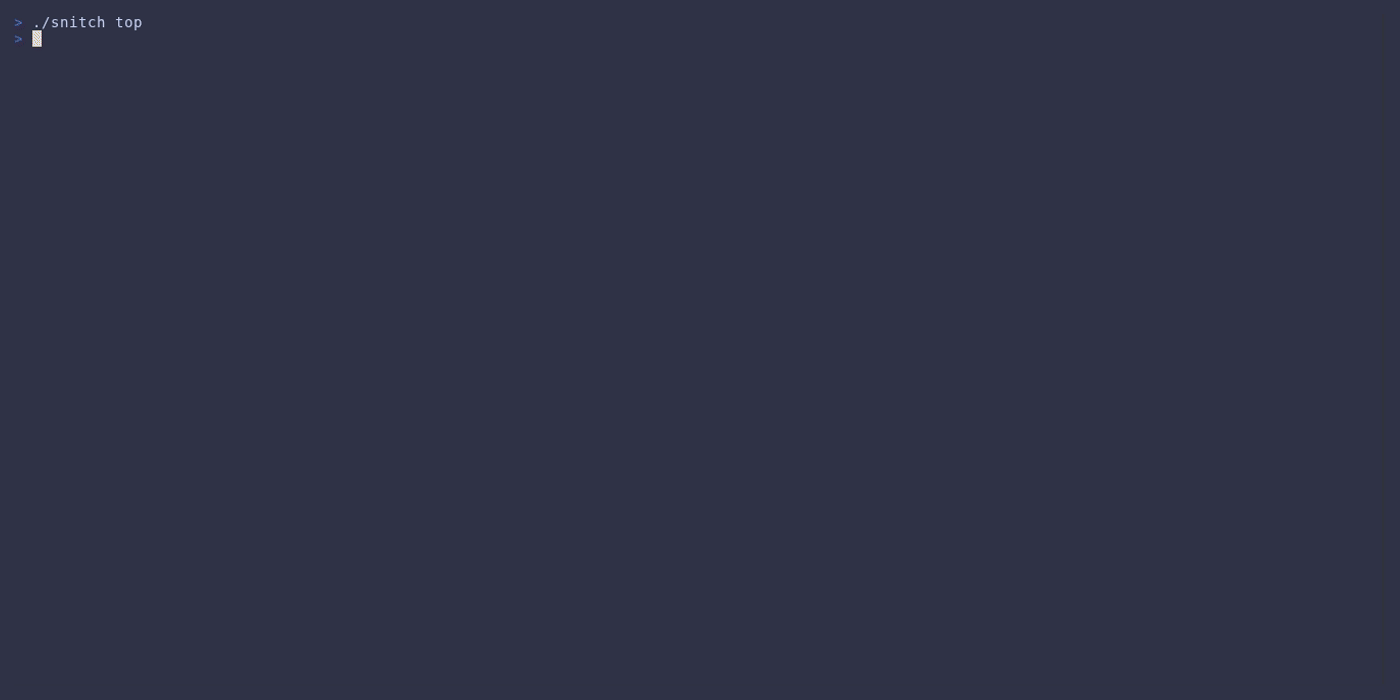 karol-broda/snitch
一个更美观的网络连接检查方式
 antirez/dump1090
Dump1090 是用于 RTLSDR 设备的简单 Mode S 解码器
 trimstray/sandmap
Nmap 增强版。简单的命令行界面,能够运行纯 Nmap 引擎,31 个模块,459 个扫描配置文件。
 reverseclabs/c3
Custom Command and Control (C3)。一个用于快速原型化自定义 C2 通道的框架,同时仍提供与现有攻击性工具包的集成。
 nebusec/cybermeowfia
NebuSec 发现的 CVE 的概念验证(PoC)和漏洞利用
 syslifters/offsec-reporting
Offensive Security OSCP+、OSEP、OSWP、OSWA、OSWE、OSED、OSMR、OSEE、OSDA、OSIR、OSTH 考试与实验报告 / 笔记记录工具
 susmithkrishnan/torghost
TorGhost 是一个匿名化脚本。TorGhost 会将所有互联网流量重定向至 SOCKS5 Tor 代理。DNS 请求也会通过 Tor 进行重定向,从而防止 DNS 泄漏。该脚本还会禁用从系统发出的不安全数据包。某些数据包(如 ping 请求)可能会泄露你的身份。











