
 #1

 sevagas/macro_pack
macro_pack 是 @EmericNasi 开发的一款工具,用于自动化混淆和生成 Office 文档、VB 脚本、快捷方式及其他格式,适用于渗透测试、演示和社会工程学评估。macro_pack…
 phra/pezor
将 shellcode 和 PE 可执行文件打包成具备反调试、脱钩、系统调用和内存波动技术的规避性载荷,用于红队行动。
 knownsec/pocsuite
此项目已停止维护,请前往 https://github.com/knownsec/pocsuite3 项目。
 mgeeky/redwarden
Cobalt Strike C2 反向代理,通过数据包检查与可扩展配置文件关联,抵御蓝队、杀毒软件、EDR、扫描器。
 cldrn/nmap-nse-scripts
我收集的 nmap NSE 脚本

 binsync/binsync
一个用于跨反编译器协作的逆向插件,基于 git 构建。
 naksyn/pythonmemorymodule
纯Python实现的MemoryModule技术,用于完全从内存加载DLL和非托管EXE。

 cryptolok/aslray
Linux ELF x32/x64 下的 ASLR 与 DEP/NX 绕过利用(堆栈喷射)
 cyb0r9/androspy
自动化Android后门生成器,集成了加密器、IP投毒和Metasploit载荷,用于渗透测试和红队操作。
 mirage/qubes-mirage-firewall
适用于 QubesOS 的极简 unikernel 防火墙,可过滤网络流量、实现 NAT,并通过 Qubes DB 和 qrexec 进行通信。
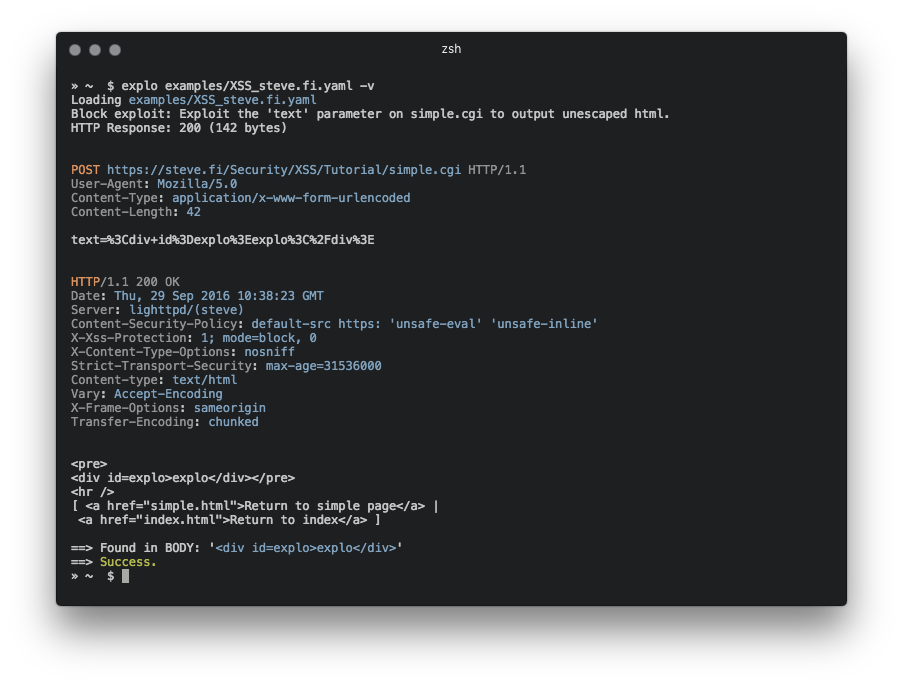 telekom-security/explo
人类和机器可读的Web漏洞测试格式
 hasherezade/masm_shc
一个用于创建 shellcode 的辅助工具。清理 MSVC 生成的 MASM 文件,提供重构提示。
 joedefen/dwipe
Tool to securely and efficiently wipe devices and partiitions for Linux
 swimlane/atomic-operator
一个用于跨多个操作系统环境执行Atomic Red Team测试(Atomics)的Python包。









