
 #1

 armourbird/csf
ArmourBird CSF - 容器安全框架
 orange-cyberdefense/rabid
🍪 A CLI tool and library allowing to simply decode all kind of BigIP cookies.
 tweathers-sec/doppelganger_assistant
卡片计算器及Proxmark3插件,用于写入和/或模拟Doppelgänger Community、Pro、Stealth 和 MFAS 所支持的每一种卡类型。
 horizon3ai/h3-cli
Horizon3.ai API 的命令行工具
 larrypeseckis/burp-cc-bridge
面向 Burp Suite 社区版的 REST API 自动化。一个即插即用的 Java 扩展,通过本地 HTTP API 暴露 send/repeat/history 端点。

 magicbytes/magicarch
MagicArch 是一款基于 Ansible 构建的全面后安装脚本,旨在将基本的 Arch Linux 安装转变为一套专为渗透测试和性能优化而定制的完整渗透测试发行版。MagicArch 专注于安全评估、定制化和性能优化,简化了设置流程,并确保为渗透测试任务提供量身定制的环境。
 jenderal92/rce-exploit-framework
该框架旨在帮助渗透测试人员或开发人员理解远程代码执行(RCE)漏洞利用的机制。
 murrez/cve-2026-100721
Python PoC for CVE-2026-100721:检测并利用 vm2 <3.12.2 NodeVM 外部允许列表绕过漏洞,通过本地实验环境或批量 HTTP 目标实现沙箱逃逸与宿主机 RCE。
 antid00t/cve-2026-15989
Python PoC 扫描器,用于 CVE-2026-15989,利用 WordPress Super Forms 中的未认证角色注入漏洞创建管理员账户并验证访问权限。
 abraxas/cve-2026-48356
针对 CVE-2026-48356 的概念验证与实验包,该漏洞是 Magento Open Source 访客购物车 REST 自定义选项中的未认证任意文件上传漏洞。
 onyks-os/networksandboxengine
一个用于测试 nftables 规则的确定性网络沙箱。它使用临时 Linux 网络命名空间(netns)和 Scapy 来安全地验证防火墙逻辑。
 maxprog-svg/cve-2026-68820_mass_exploit
自动化的Windows 10/11本地权限提升漏洞利用工具,针对AFD.sys释放后使用(use-after-free)漏洞以获取SYSTEM权限,并具备PPL绕过和EDR规避功能,用于后渗透阶段。
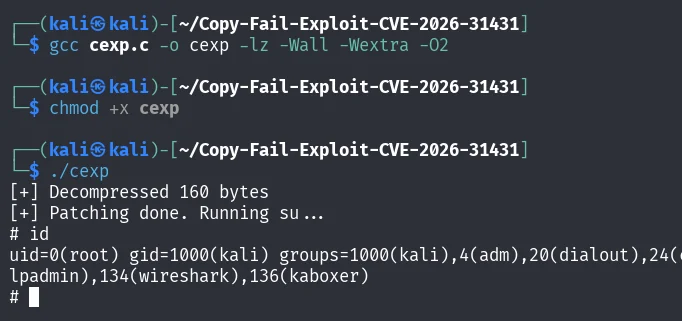 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Clean C 实现的 Copy Fail Linux 本地权限提升漏洞利用程序(CVE-2026-31431)。利用 AF_ALG 和 splice 覆盖 /usr/bin/su 的页缓存,注入 setuid shellcode 以获取 root 权限。教育用途 PoC。
 wuzuowei/copy-fail-cve-2026-31431
针对 CVE-2026-31431 的漏洞利用,这是一个 Linux 内核 authencesn 漏洞,可通过 AF_ALG 和 splice() 实现本地权限提升至 root 以及容器逃逸。
 scy-phy/minicps
用于信息物理系统的实时仿真框架,具备物理过程/控制设备模型及基于 Mininet 的网络仿真能力,专为 ICS 安全研究而构建。
 sshuttle/sshuttle
透明代理服务器,可作为穷人的VPN使用。通过SSH转发。无需管理员权限。支持Linux和MacOS。支持DNS隧道。
 tomnomnom/httprobe
获取域名列表并探测可用的 HTTP 和 HTTPS 服务器








