
 #1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐

 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox 内容进程到父进程的 IPDL 权限提升(N-day,bug 2054416):通过来自被攻破内容进程的 mojo-port 发送路径注入,伪造带 RemoteTypeOverride 的 PDocumentChannel,实现 privilegedabout 进程的放置。
 begitdj/cve-2019-2215-markw
针对 CVE-2019-2215 的漏洞利用程序,用于在小米 MIUI 设备上获取临时 root 权限,从而实现 bootloader 解锁和系统修改。
 tomnomnom/unfurl
从 stdin 提供的 URL 中提取片段
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — 利用 CVE-2018-7600 (Drupalgeddon2) 实现 RCE,从 settings.php 提取数据库凭据,伪造管理员密码哈希,并通过 SUID find 提权至 root。
 magic-wormhole/magic-wormhole
安全地将内容从一台计算机传输到另一台计算机
 offensive-security/exploitdb
# 传统 Exploit Database 仓库 - 新仓库位于 https://gitlab.com/exploit-database/exploitdb

 byt3bl33d3r/silenttrinity
一个基于 Python 和 .NET 的 DLR 的异步协作式后渗透代理。
 protectai/ai-exploits
一个针对负责任披露漏洞的真实世界AI/ML利用集合。
 projectdiscovery/pdtm
ProjectDiscovery 的开源工具管理器
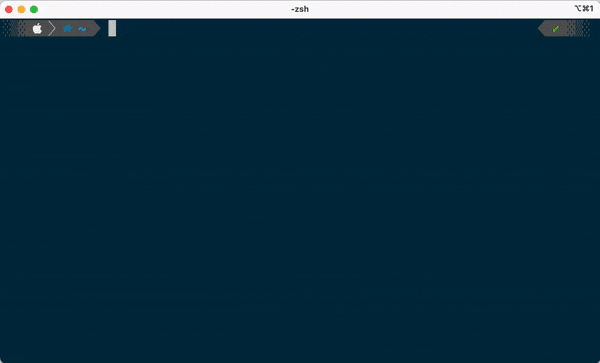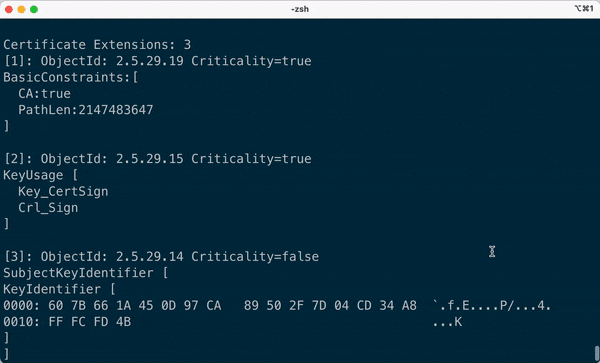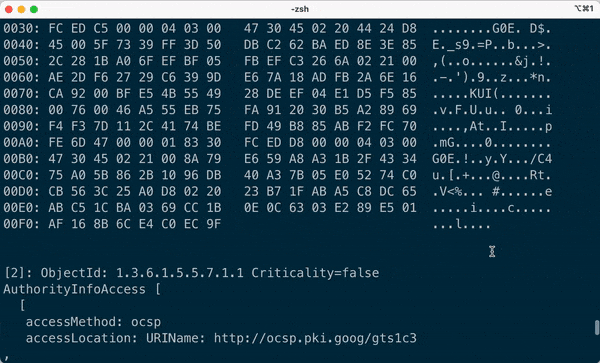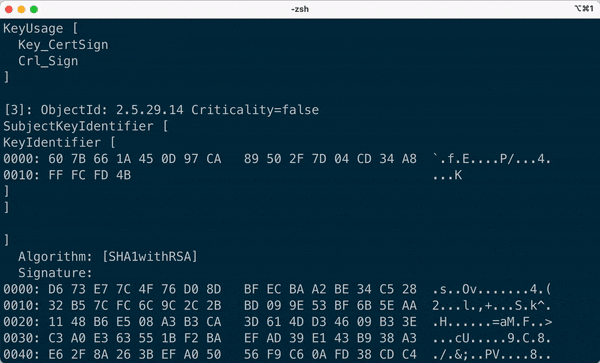 hakky54/certificate-ripper
🔐 用于提取服务器证书的 CLI 工具
 thombashi/tcconfig
一个 tc 命令的封装器,便于对网络接口/Docker 容器(veth)设置网络带宽/延迟/丢包/报文损坏等流量控制。
 x86byte/obfusk8
Obfusk8:基于 C++17 的轻量级混淆库 / 仅头文件,用于 Windows 二进制文件
 clawkwork/clawk
给编码代理一个一次性的 Linux 虚拟机,而不是你的笔记本电脑

 phoenhex/files
来自 phoenhex 团队的精选漏洞利用、概念验证代码和漏洞研究演示仓库,专注于二进制利用和安全分析。
 gonzosint/whatcms
基于Shell的CMS检测与利用工具包,能够识别330多种内容管理系统,然后对检测到的目标启动自动化安全审计和利用工具。







