
 #1

 jingmatrix/pixel-ksu-root
帮助获取 Pixel 设备 root 权限的 CVE 研究与漏洞利用
 security-onion-solutions/securityonion
用于威胁狩猎、入侵检测、日志管理、事件响应和端点可见性的开源安全监控平台,集成了 SIEM 和全数据包捕获功能。
 pydantic/monty
A secure Python sandbox, written in Rust, for code written by AI.
 viruscamp/luadec
Lua 反编译器,适用于 Lua 5.1、5.2 和 5.3
 serverless/serverless
用于在 AWS Lambda 上部署和管理无服务器应用程序的 CLI 框架,支持 YAML 基础设施、本地开发以及多语言运行时。
 winsiderss/systeminformer
实时Windows系统监控工具,具备高级进程、网络和磁盘分析,堆栈跟踪调试,恶意软件检测以及服务管理功能。便携且免费。
 david-alvarez-rosa/php-rce
针对 CVE-2026-109618 / CVE-2026-109619 的漏洞利用,用于在 PHP 目标上实现 RCE
 ahmed-alnassif/androsh
AndroSH 免Root 通过 Shizuku/ADB 在 Android 上运行多发行版 Linux - 运行 Arch、Fedora、Alpine、Debian、Ubuntu、Kali、Void、Manjaro、OpenSUSE 和 Chimera,具备完整的系统集成、proot 隔离与…
 smicallef/spiderfoot
自动收集和分析OSINT数据,用于威胁情报、攻击面映射和侦察。集成200多个模块,涵盖DNS、电子邮件、社交媒体和暗网调查。
 nu11secur1ty/kali-linux
Kali Linux 高级设置
 jolovicdev/hayduk
Metasploit 的图形化攻击管理控制台:作为单个 Go 二进制文件并带有浏览器 UI 的 Armitage 继承者。实时网络拓扑、活动工作流、Hail Mary、会话、报告导出以及团队模式。
 netw0rknoob/vulnclaw
基于 AI Agent + MCP 工具链 + 渗透 Skill 编排, 配合大语言模型, 自然语言输入 → 自动完成「信息收集 → 漏洞发现 → 漏洞利用 → 报告生成」全流程。
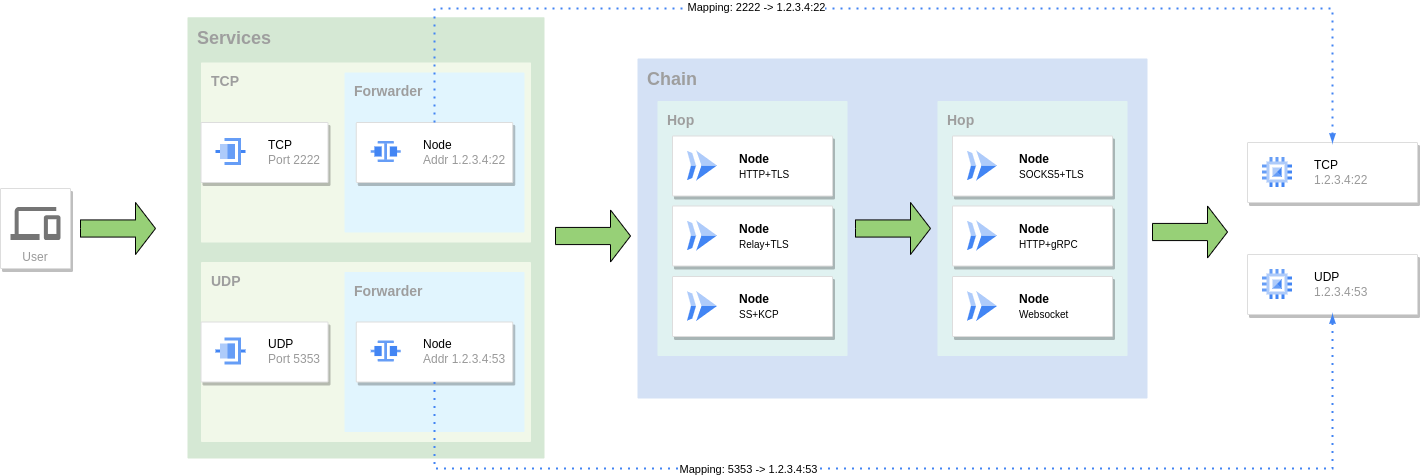 go-gost/gost
GO Simple Tunnel - a simple tunnel written in golang
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 firecracker-microvm/firecracker
用于无服务器计算的安全、快速的微型虚拟机。
 smol-machines/smolvm
一个可嵌入、可移植、可分支的虚拟机,用于在本地安全运行 Agents。









