
 #1
 ascotbe/medusa
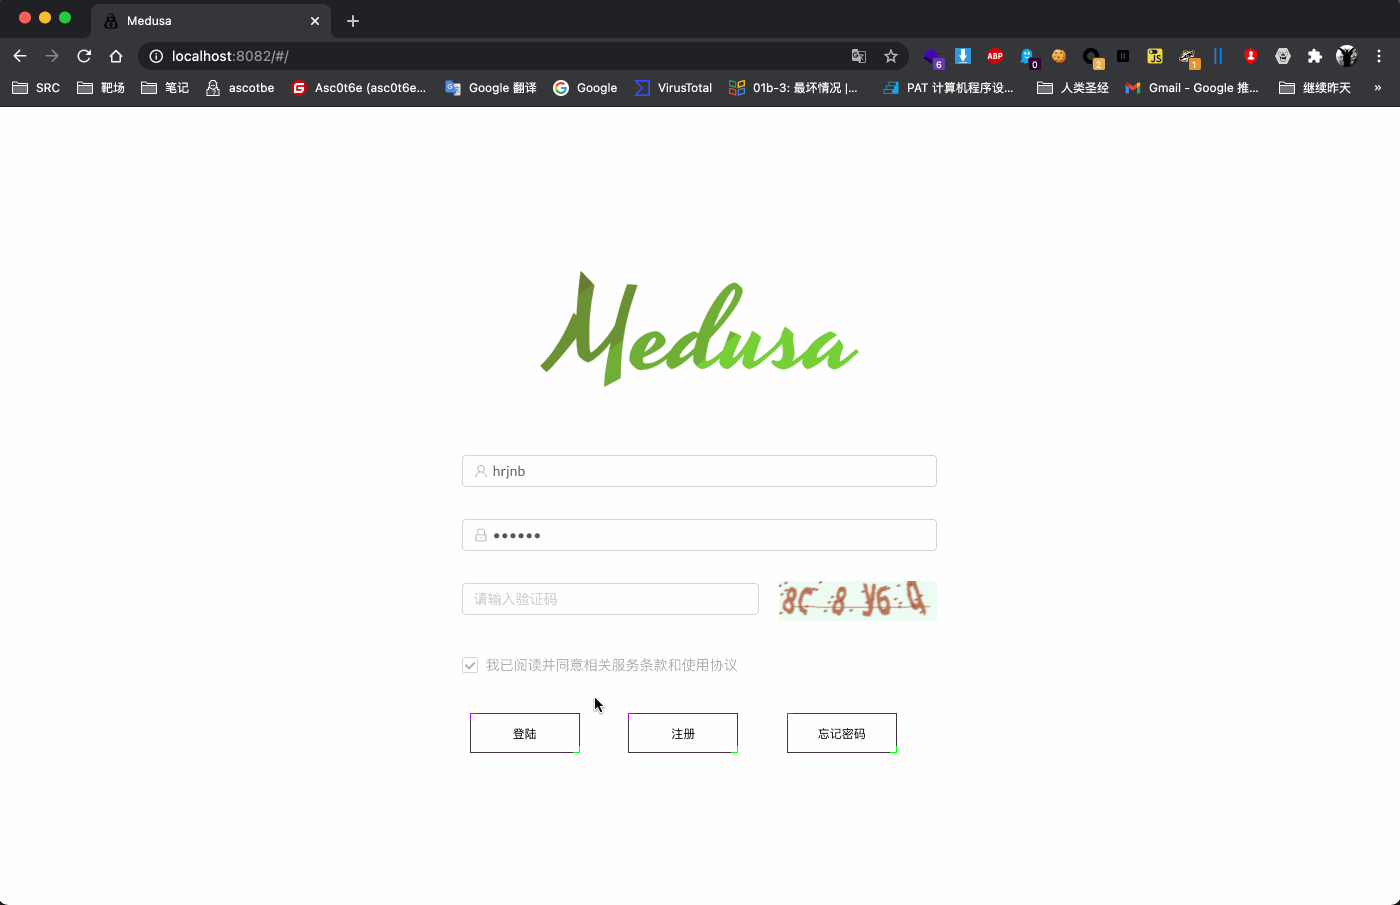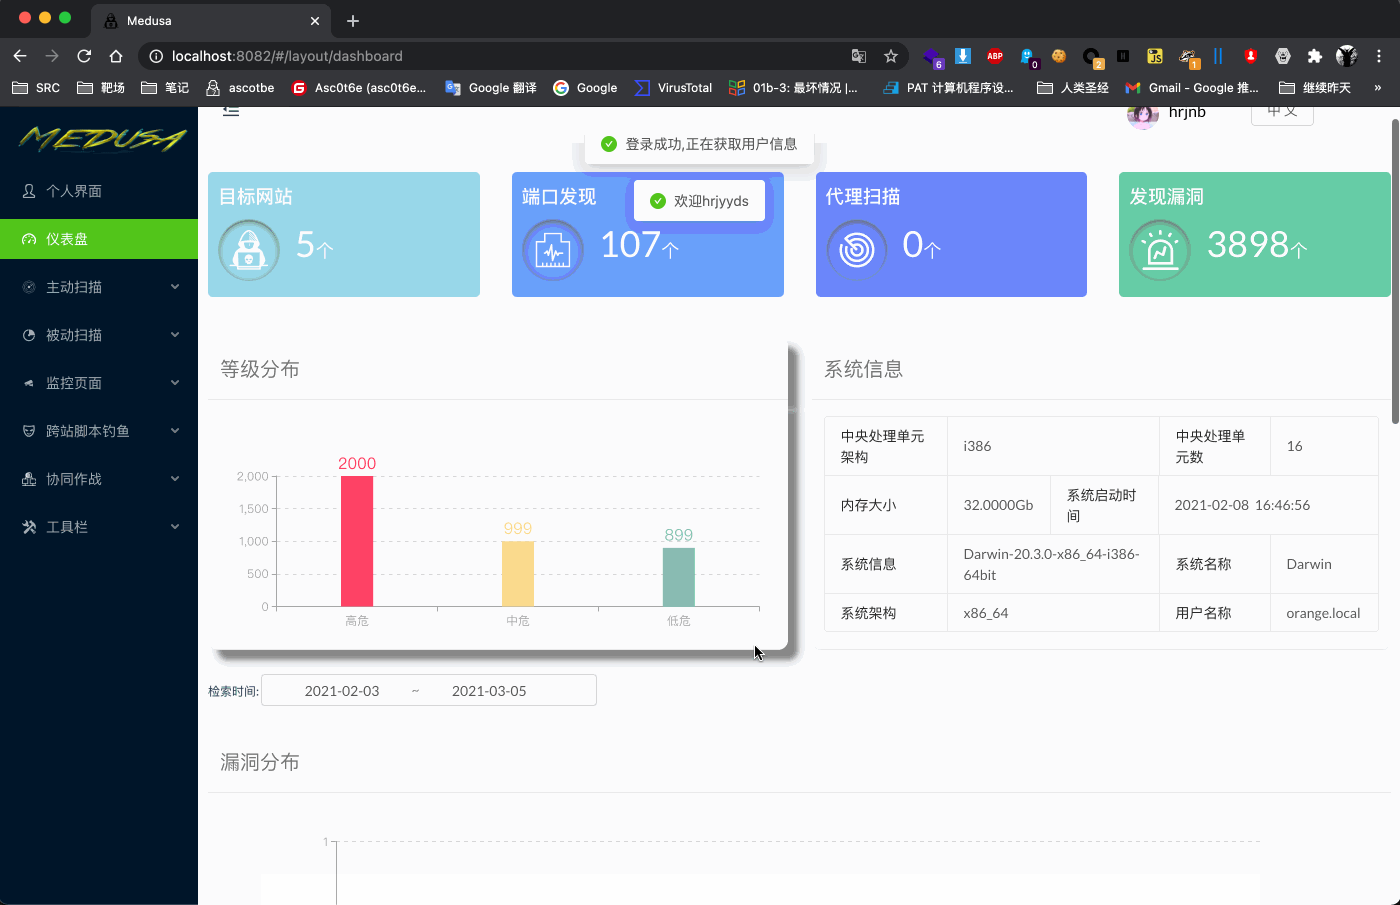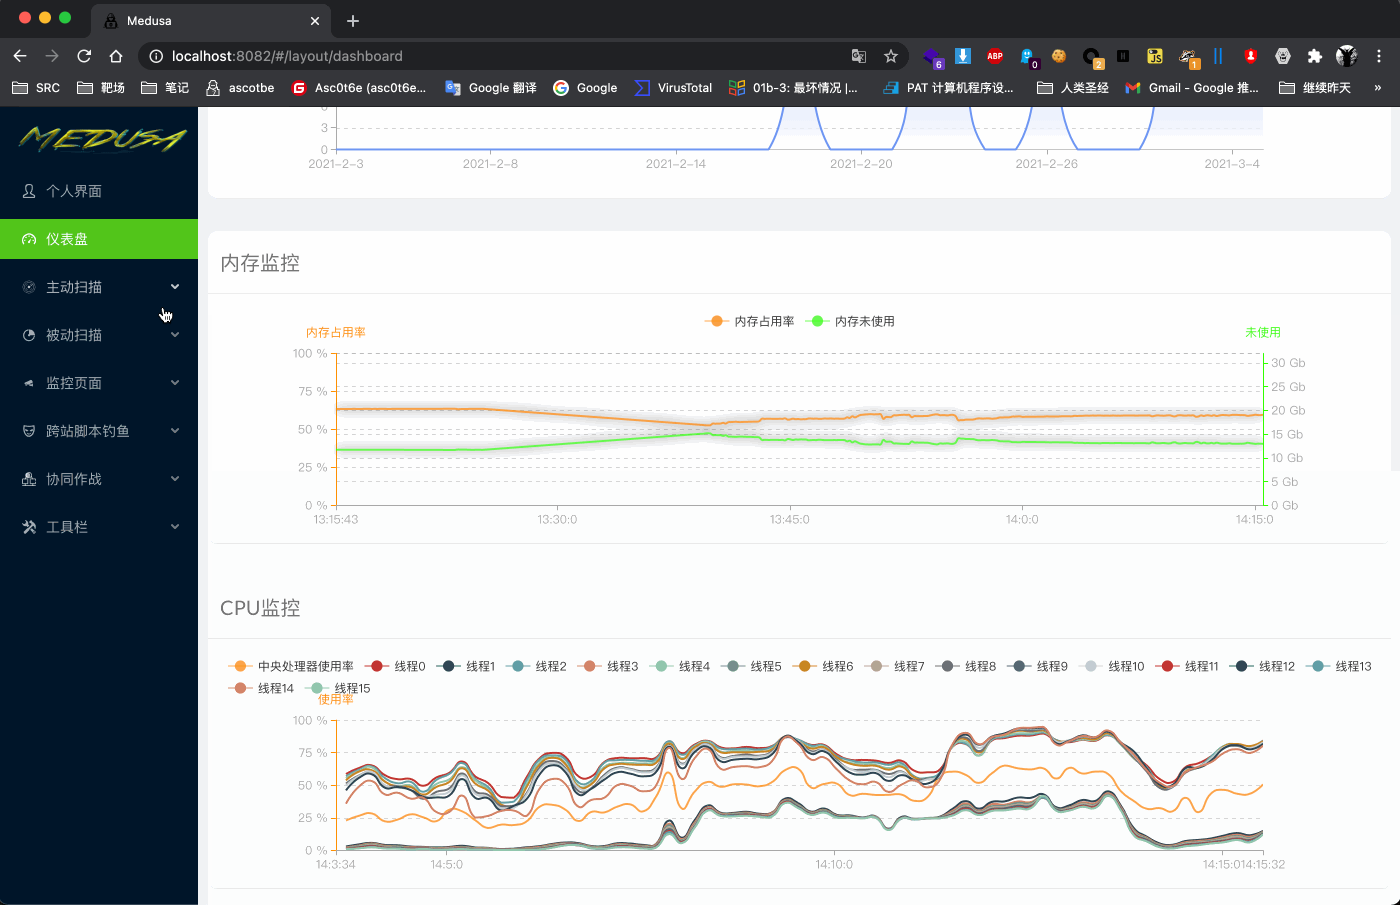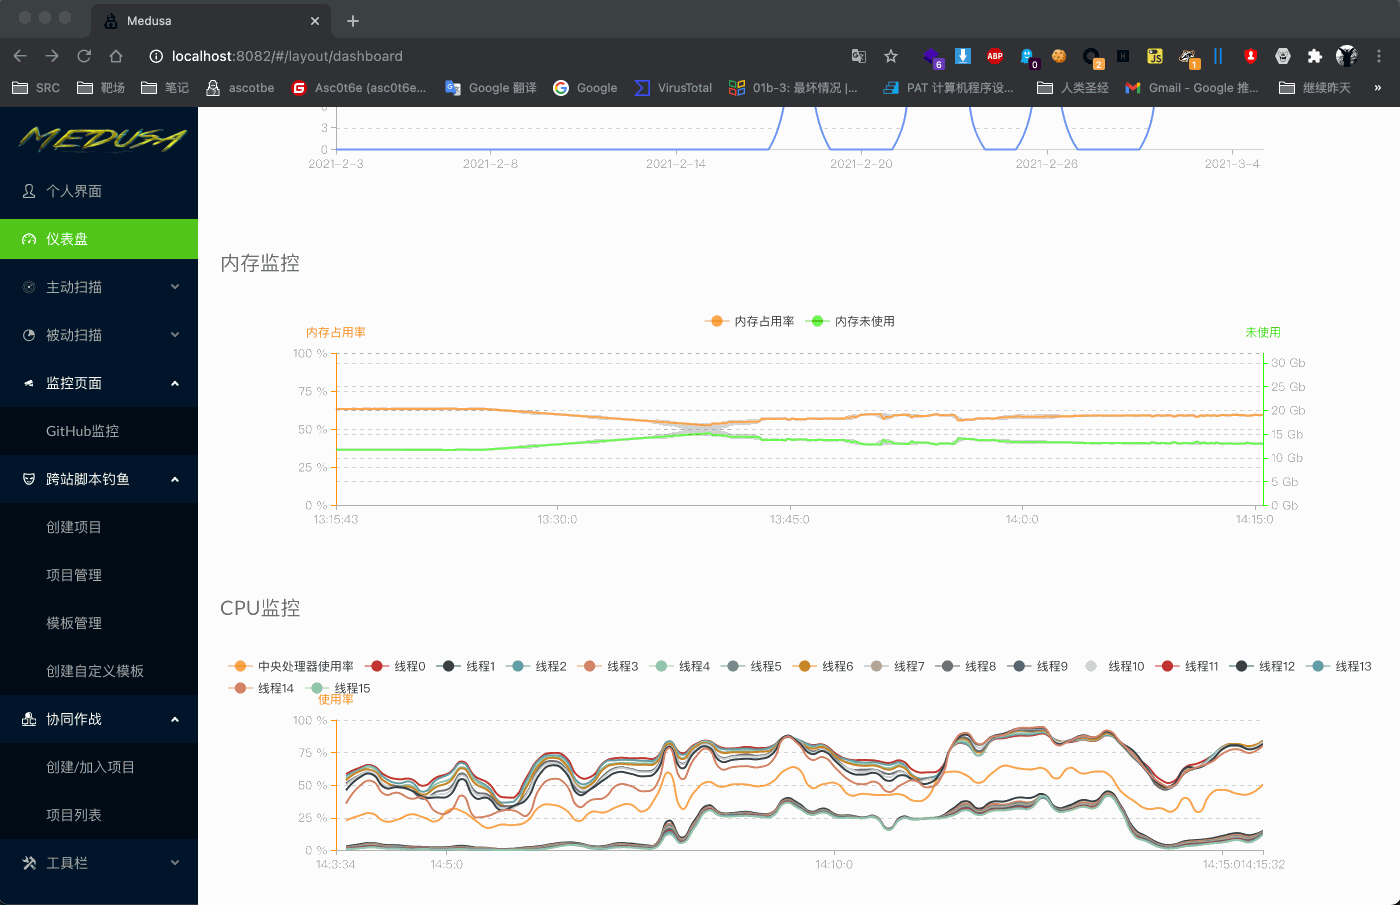
🐈Medusa is a red team arsenal platform that currently includes an XSS platform, collaboration platform, CVE monitoring, AV-bypass generation,…
 r00t-3xp10it/venom
venom - C2 shellcode 生成器/编译器/处理器
 infobyte/evilgrade
Evilgrade 是一个模块化框架,允许用户通过注入虚假更新来利用薄弱的升级实现。
 fyoorer/shadowclone
无服务器任务分发框架,可将 CLI 工具并行化到数千个云函数中,用于快速侦察和数据处理。
 intellabs/kafl
针对完整虚拟机内核/驱动目标的模糊测试器
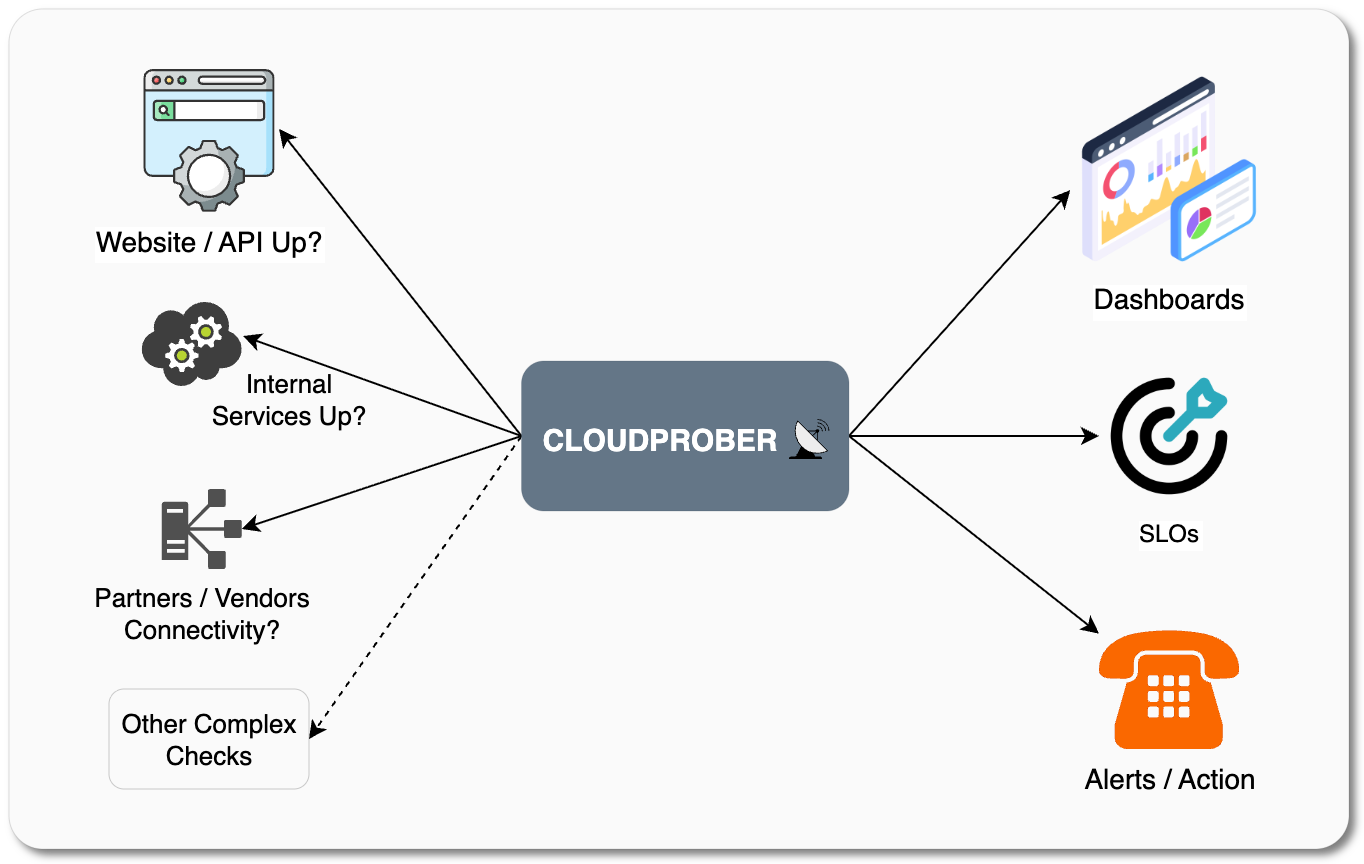 cloudprober/cloudprober
一款主动监控软件,在客户发现之前检测故障。
 accenture/codecepticon
.NET/PowerShell/VBA 攻击性安全混淆器
 catsploit/catsploit
一个自动化渗透测试工具,使用网络攻击技术评分(CATS)来选择并通过Metasploit、Nmap和OpenVAS集成执行最优攻击场景。
 psyb0t/piraterf
PIrateRF 可将您的树莓派 Zero W 转变为便携式射频信号发生器,并自带 WiFi 热点。通过浏览器控制从 FM 广播到数字模式的一切——随时随地破解空中电波!📡⚡
 xtr4nge/fruityc2
FruityC2 是一个基于在被入侵机器上部署代理的后渗透(且开源)框架。代理通过操作员控制的网页界面进行管理。
 bombadil-systems/zombie-zip
通过声明 Method=0(stored)却包含 DEFLATE 压缩有效载荷来逃避杀毒软件检测的畸形 ZIP 压缩包。
 risksense-ops/cve-2016-6366
用于改进 EXTRABACON 漏洞利用的公共仓库
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
 inceptionstack/lowkey
使用 CloudFormation、IAM 配置文件和沙箱隔离,将自托管的 AI 编码代理(OpenClaw、Claude Code、Codex)部署到你的 AWS 账户中,以实现自动化全栈开发和基础设施管理。











