#1
 frogsnot/concryptor
每秒千兆字节级的多线程文件加密引擎。采用无锁三缓冲io_uring管道、Rayon并行分块和硬件加速的AEAD(AES-256-GCM / ChaCha20)实现极致的吞吐量。
 shaniidev/bug-reaper
Web2 漏洞赏金 Agent Skill — 基于证据,不含 AI 垃圾内容。涵盖 HackerOne、Bugcrowd、Intigriti 和 YesWeHack 平台上的 18 类漏洞。
 eth0izzle/security-skills
一套帮助安全团队保持安全的 Claude Code 技能集合
 agampreet-singh/redroot
RedRoot 是一个基于 Python、由 CLI 驱动的进攻性安全框架,将必备的红队工具整合到一个统一的终端环境中。它专为渗透测试人员、红队成员、CTF 玩家和网络安全学习者打造,专注于真实世界的工作流程,且不依赖 GUI。
 som3canadian/bloodhound_customqueries_toolset
将自定义查询从 BloodHound "Legacy" 导入到 BloodHound "Community" 的工具
 khalidelborai/xtor
用于编程管理Tor实例的Python库,支持SOCKS5代理、身份轮换、流隔离、隐藏服务、电路控制以及异步HTTP客户端。
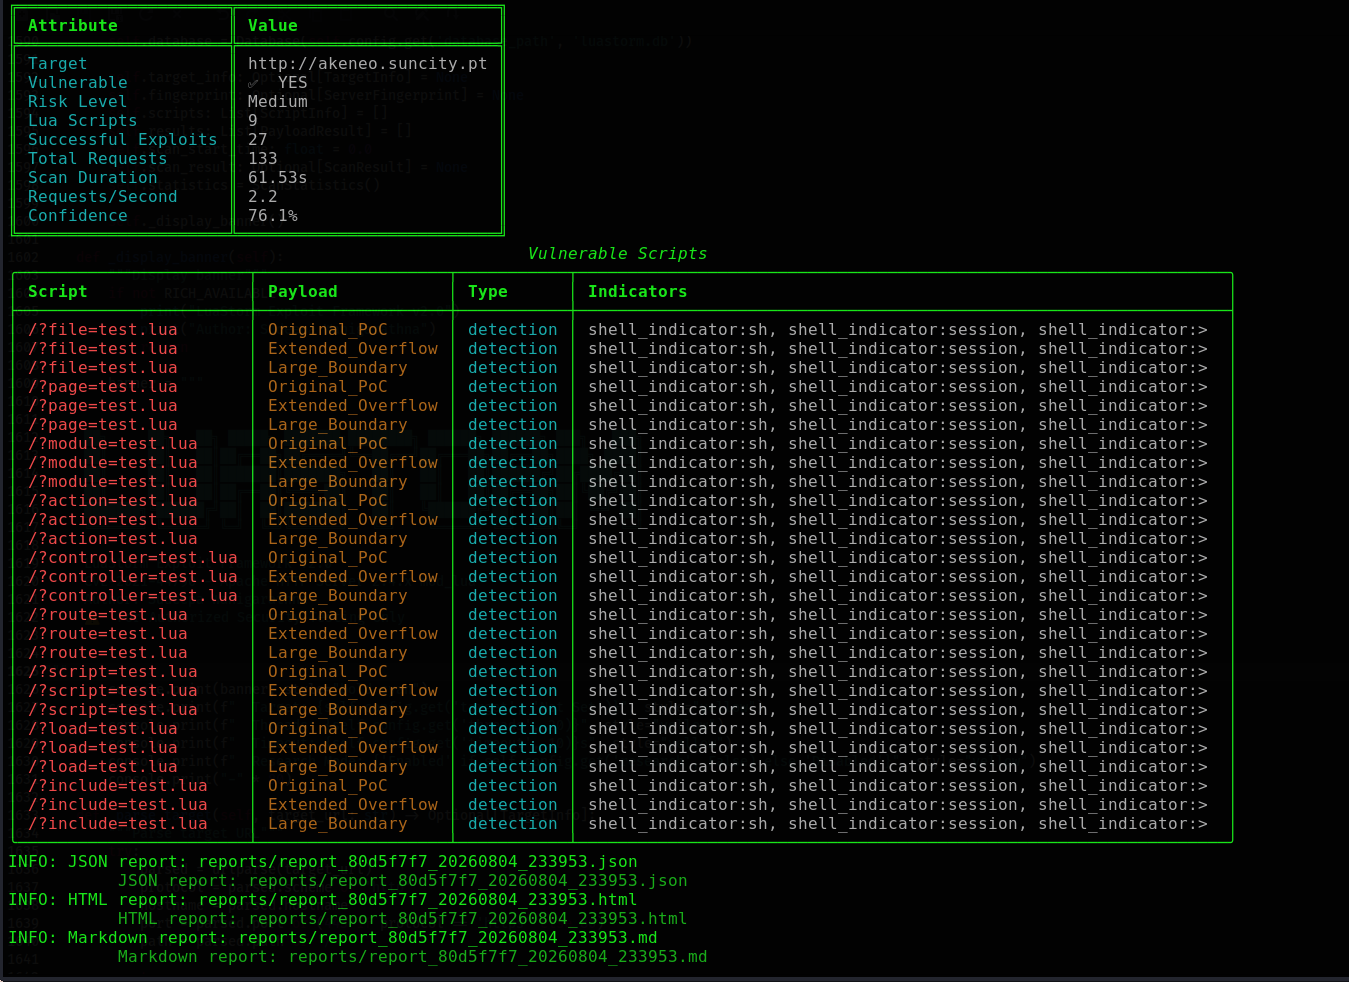 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 缓冲区溢出(CVE-2021-44790)- 高级利用框架,具备指纹识别、多阶段扫描、插件架构、专业报告、截图捕获、SQLite 数据库以及 95% 以上置信度检测。作者:Sudeepa Wanigarathna。
 yaldobaoth/cve-2015-1578-poc-metasploit
这是一个针对CVE-2015-1578的概念验证型Metasploit模块漏洞利用,该漏洞是Windows上Achat 0.150 beta7中的一个缓冲区溢出漏洞。通过精心构造的UDP数据包,漏洞利用可实现远程代码执行。
 morpheuslord/cloudg
通过一个 CLI 对 AWS、Azure 和 GCP 进行映射、绘制图表和审计。构建拓扑图,运行 Prowler/Checkov/Trivy,将发现结果标记到 28 个合规框架,并导出 HTML 报告、RDF 本体、RAG 分块和 Terraform 重建文件。
 jinook-kim/cve-2025-64512_poc
针对 CVE-2025-64512 的 Python PoC,一个 pdfminer.six pickle 反序列化 RCE。生成 gzip 压缩的 pickle 载荷和 polyglot PDF,然后将其投递到上传门户以进行授权测试。
 gmh5225/enigma-
Ghidra 分析核心的 C++ 重新实现,不依赖 JVM,提供可嵌入的二进制分析、Pcode/Sleigh 基础以及面向逆向工程的 AI 就绪接口。
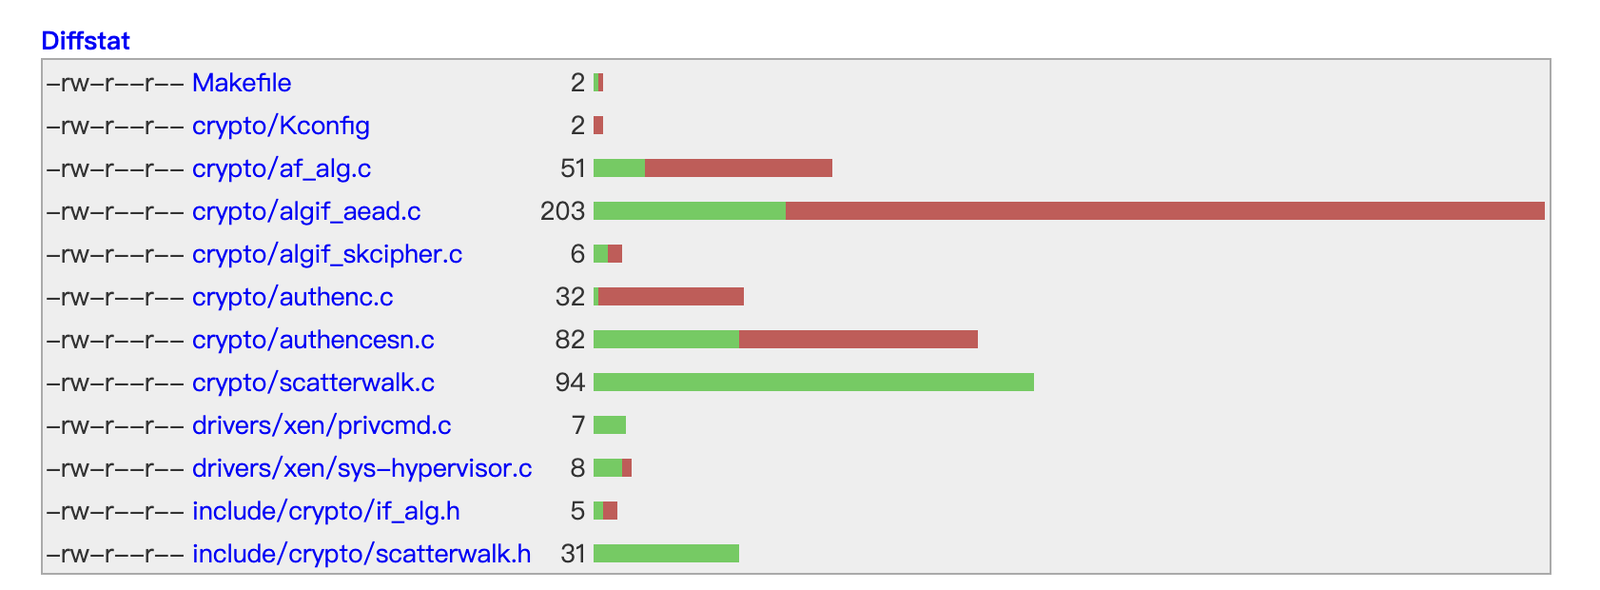 yuspring/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用,通过 AF_ALG authenc 长度检查绕过实现 Linux 内核权限提升,通过修改 /etc/passwd 获取 root 权限。
 luotian2/cve-2026-31431
针对 CVE-2026-31431 的漏洞利用,该漏洞是 Linux 内核 authencesn 缺陷,可通过 4 字节页缓存写入实现本地权限提升和容器逃逸。
 phalanx-ccs/copy-fail
被动诊断工具,通过测试 AF_ALG 套接字可达性来检查 Linux 系统是否易受 CVE-2026-31431 影响,提供缓解指导并支持 CI 友好的退出码。
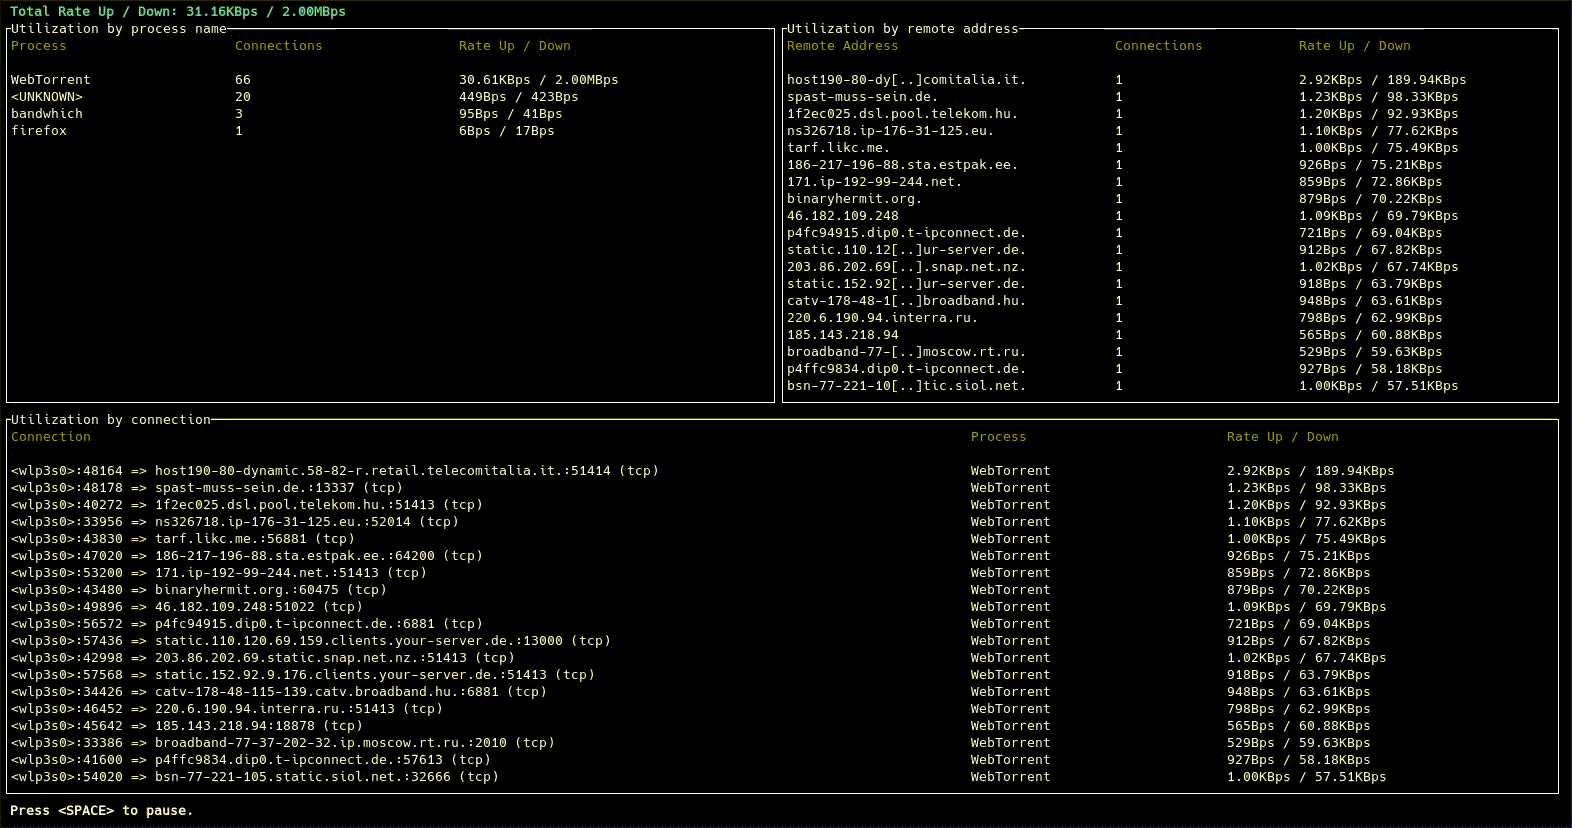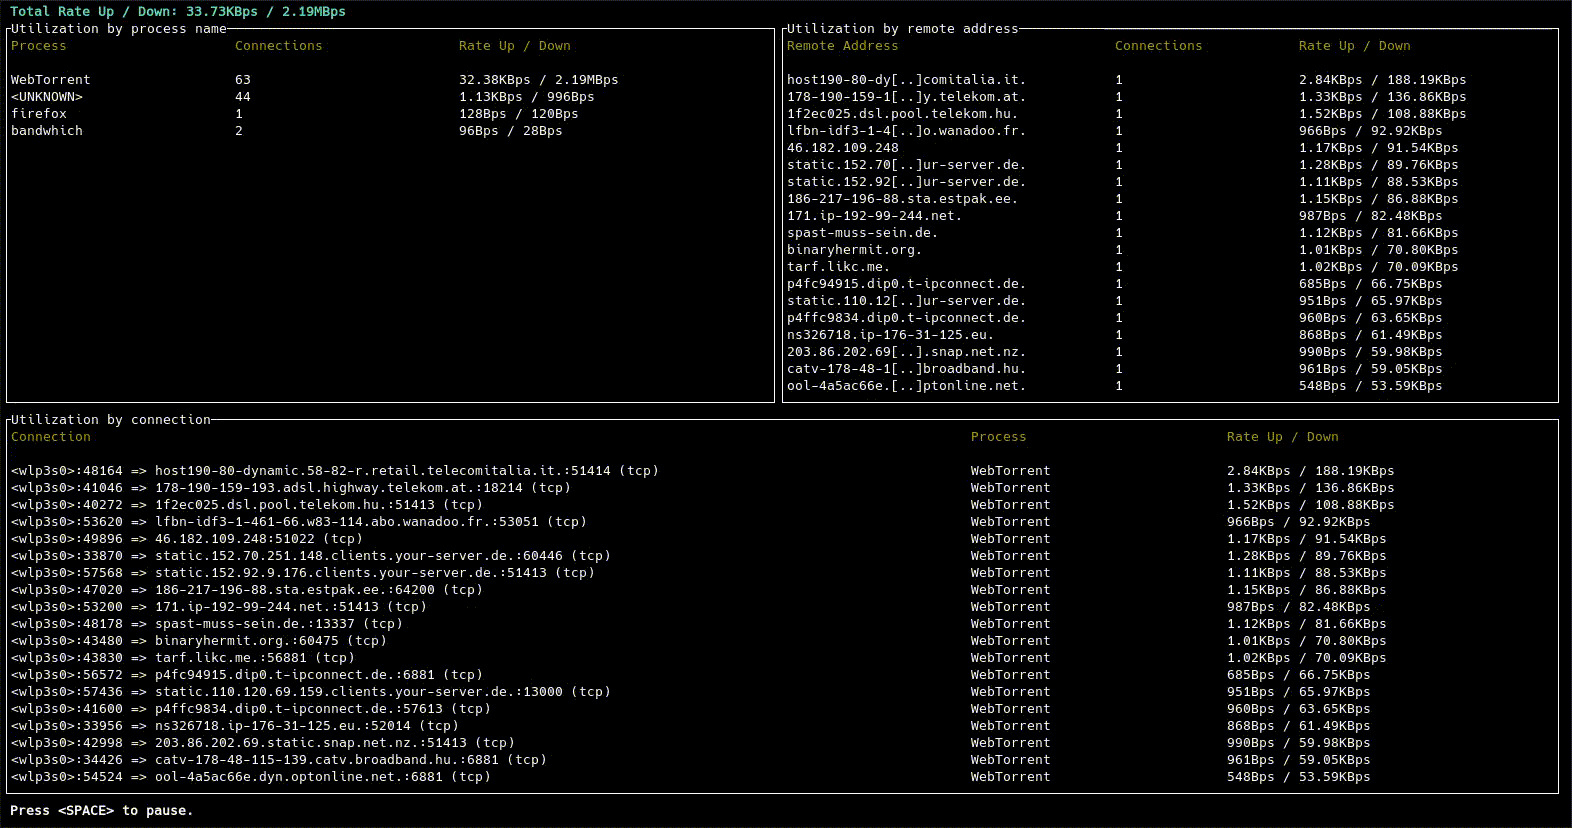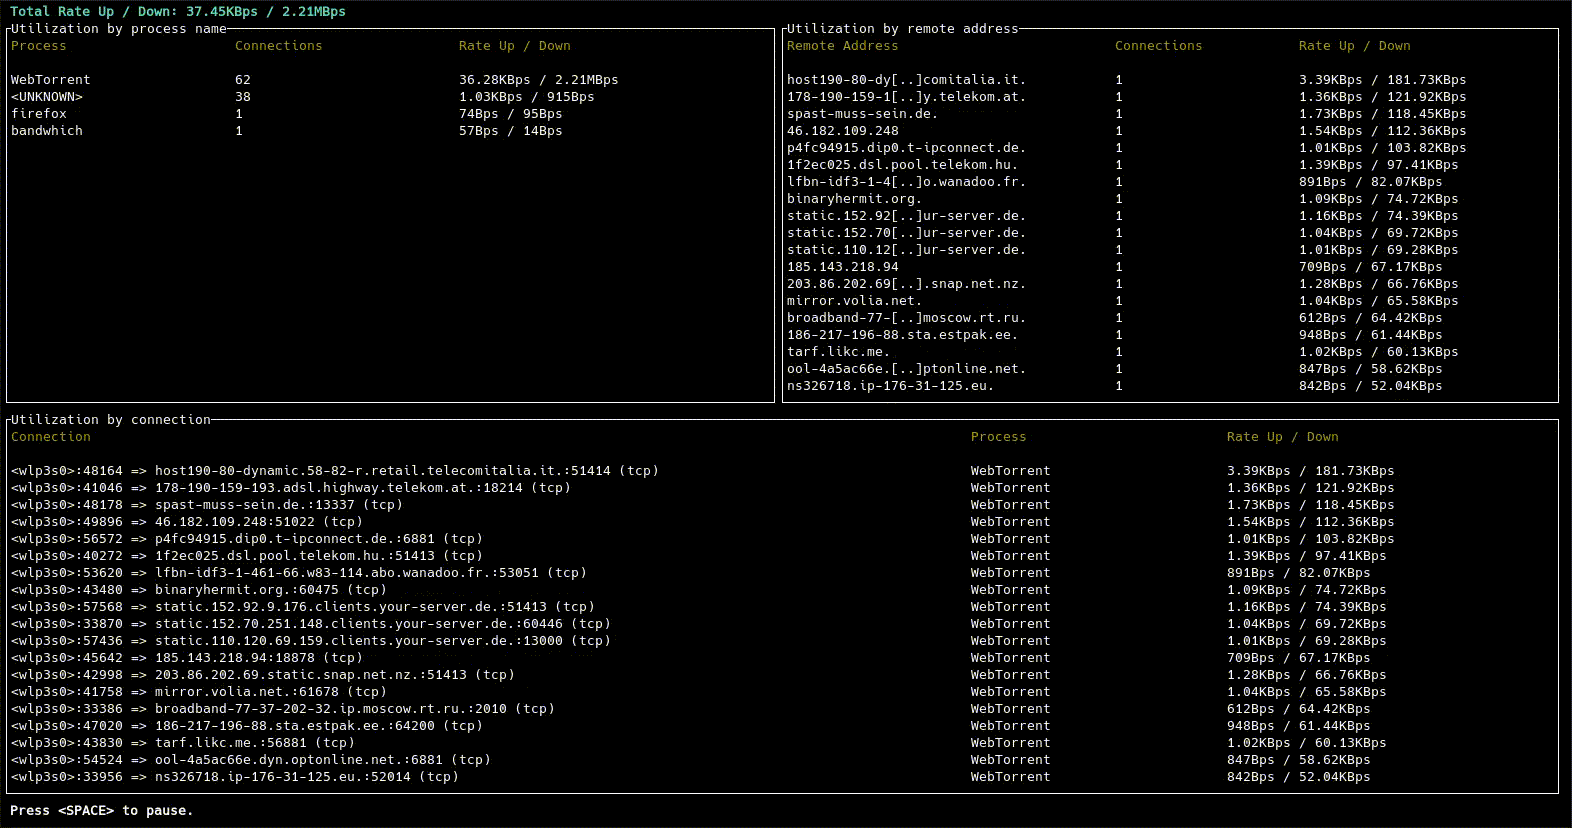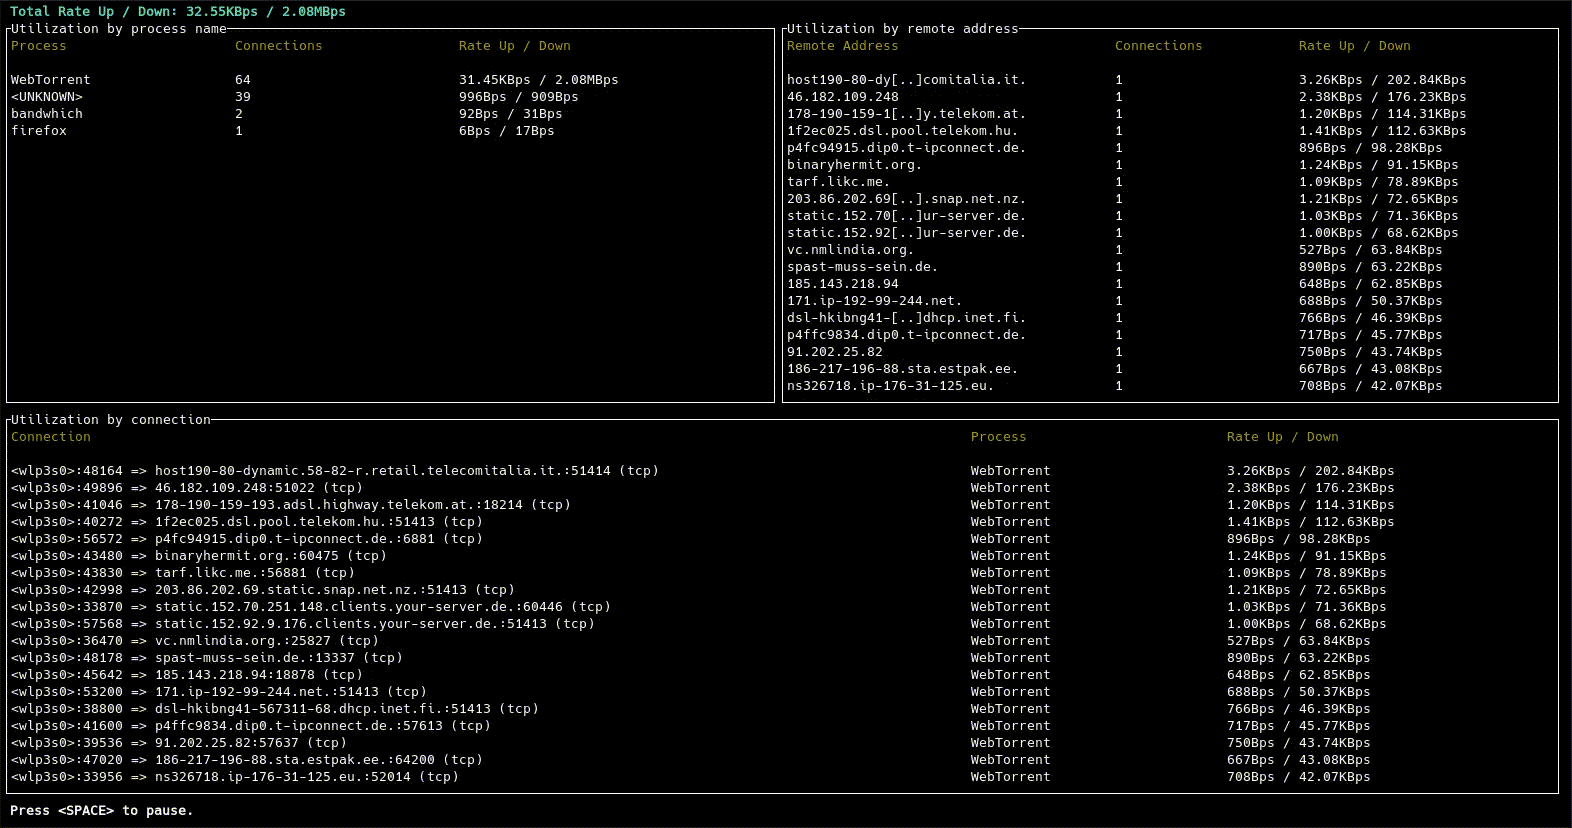 imsnif/bandwhich
终端带宽利用率工具
 guardicore/monkey
Infection Monkey - 一个开源对手模拟平台