
 #1

 helloexp/0day
各种CMS、各种平台、各种系统、各种软件漏洞的EXP、POC ,该项目将持续更新

 nccgroup/winpayloads
无法检测的 Windows Payload 生成
 lxc/incus-os
不可变Linux操作系统镜像,针对运行Incus容器和虚拟机进行了优化,支持UEFI安全启动、TPM 2.0磁盘加密,并具备自动化镜像构建功能,适用于安全基础设施部署。

 microsoft/dbgshell
Windows 调试器引擎的 PowerShell 前端。



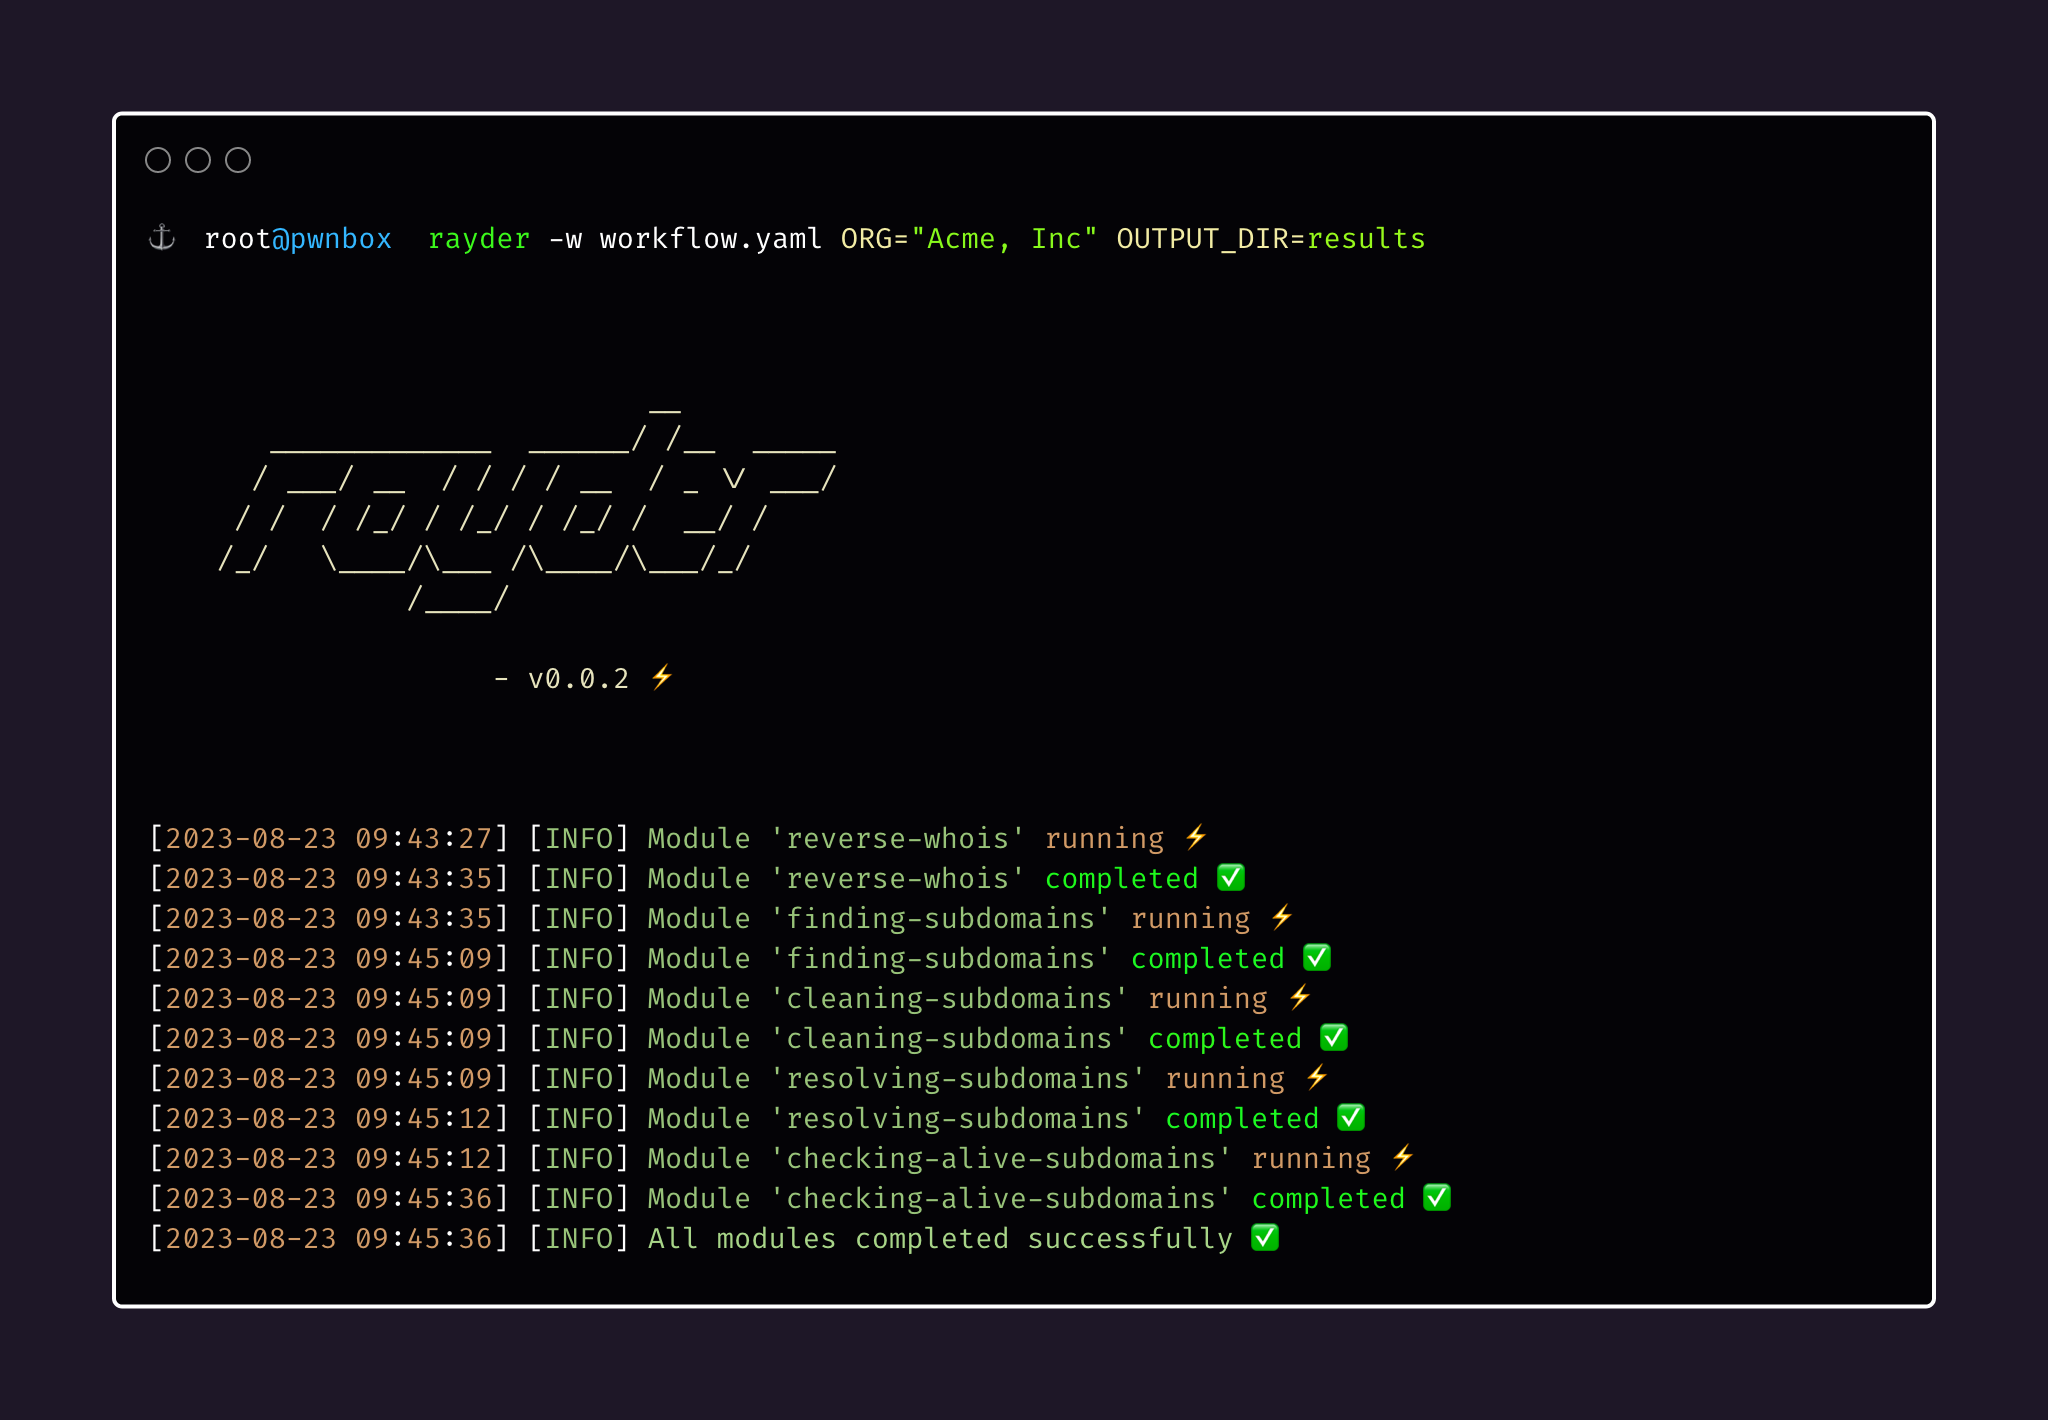 devanshbatham/rayder
一款轻量级工具,用于编排和组织你的漏洞狩猎侦察/渗透测试命令行工作流程。
 outflanknl/wdtoggle
一个用于Cobalt Strike的信标对象文件(BOF),它使用直接系统调用来启用WDigest凭据缓存。
 1135/1135-cobaltstrike-toolkit
关于CobaltStrike
 crissyfield/troll-a
使用Gitleaks规则从WARC网络存档中提取秘密(密码、API密钥、令牌)。支持HTTP、S3、本地文件和压缩存档,并支持并发处理。
 sourceincite/cve-2018-8440
CVE-2018-8440 独立漏洞利用程序
 synacktiv/synodecrypt
一个用于解密所有 Synology 加密压缩包(SPK、PAT 等)的工具
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT 是一种能够利用 root 漏洞进行静默安装以在设备上执行恶意任务的能力。该 AndroRAT 设计用于利用 CVE-2015-1805,这是一个于 2016 年被发现并公开的漏洞。
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, 双重释放, 堆风水, ROP, SKF分片, Windows漏洞利用, 反调试, 混淆, API钩子, Shellcode, 反向Shell









