
 #1

 qi4l/jyso
双用途JNDI注入与Java反序列化利用框架,具备针对WAF、RASP及高版本JDK的高级绕过能力。支持内存马注入、序列化载荷生成以及MSF/CS集成。

 rverton/webanalyze
Wappalyzer 的移植版本 (揭示网站使用的技术) 以自动化大规模扫描。

 ricccrd/dd
基于JIT的用户态Linux内核,可在Apple Silicon macOS上无需虚拟机原生运行容器。作为Docker Engine API的直接替代,提供容器隔离、overlay镜像和端口发布功能。
 jbsouthe/http-breakout-proxy
用于逆向工程协议通信的HTTP代理分析
 xaitax/winrar-cve-2023-38831
此模块利用WinRAR中的一个漏洞(CVE-2023-38831)。当用户打开一个精心制作的RAR文件及其嵌入的文档时,会执行一个脚本,导致代码执行。
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2:高级LLM红队研究平台,采用PAIR算法和LLM-as-a-Judge评估
 david-honisch/cve-2022-21882
CVE-2022-21882
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911漏洞和CVE-2014-4322漏洞用于获取root权限!
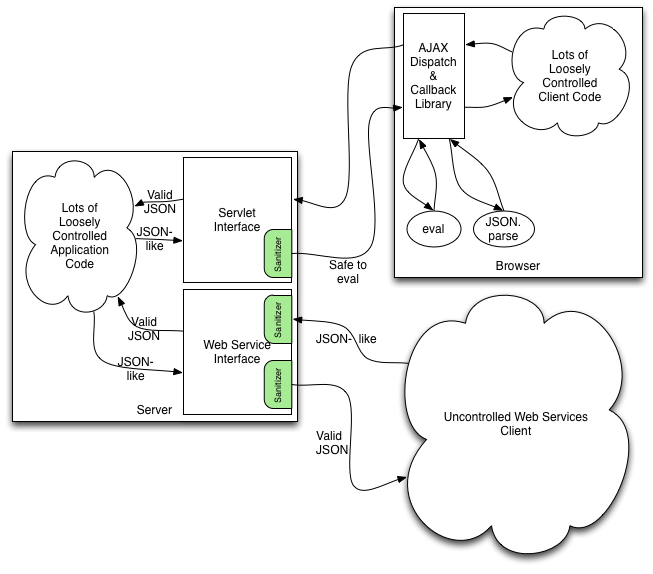 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Java 库,可将格式错误的类 JSON 内容转换为符合标准、安全的 JSON,防止代码注入,并确保在 HTML/XML 上下文中可嵌入。
 dumpanalysis/prologwindbg
使用 Prolog 在 WinDbg 中分析内存转储和已停止的实时进程。
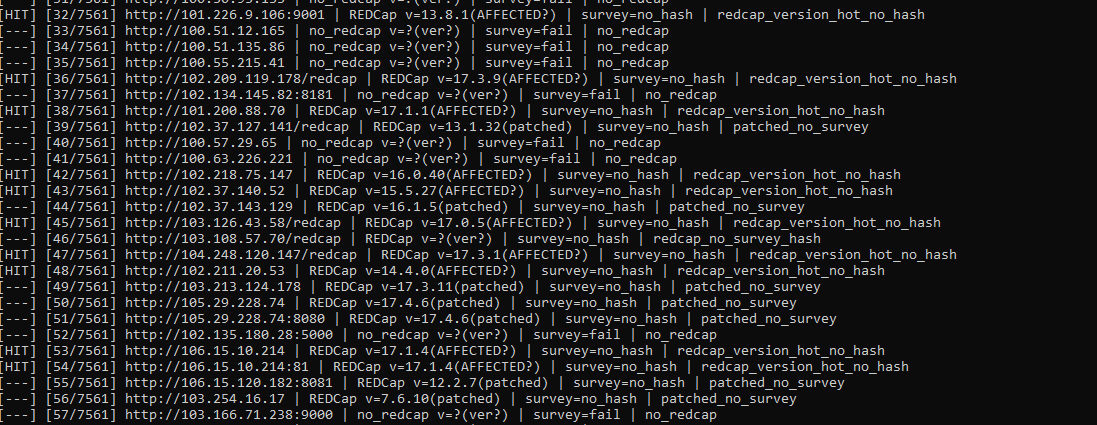 murrez/cve-2026-90817
针对 CVE-2026-90817 的 Python 检查器与漏洞利用钩子,该漏洞是通过 survey __passthru 路由实现的严重未认证 REDCap RCE,支持批量扫描和 FOFA 目标导入。
 mbanyamer/cve-2026-32743-px4-autopilot-mavlinkloghandler-stack-buffer-overflow-dos-
针对 PX4 Autopilot 版本 ≤1.17.0-rc2 的远程拒绝服务(DoS)漏洞利用,通过 MavlinkLogHandler 中的基于栈的缓冲区溢出实现。
 apache/caldera
Automated Adversary Emulation Platform
 laylavish/ublockorigin-huge-ai-blocklist
一个庞大的手动精选网站黑名单,用于 uBlock Origin 和 uBlacklist,这些网站包含 AI 生成的图像。
 ashwin990/adb-toolkit
ADB-Toolkit V2 提供简便的 ADB 技巧,集众多功能于一体。尽情享受!









