#1

 rench321/sklad
工业级安全代码片段仓库,驻留在系统托盘中。📦 基于 Rust(Tauri v2)和 React 构建。离线优先,AES-256 加密,且支持递归。
 pigpagnet/save-telegram-chat-history
浏览器扩展,用于将 Telegram 聊天记录导出为文本,包括来自已删除账户的消息,具有可配置的输出格式和日期格式。
 therealdreg/shellex
C-shellcode 转十六进制转换器,用于在 IDA PRO、gdb、windbg、radare2、ollydbg、x64dbg、immunity debugger 和 010 editor 中粘贴并执行 shellcode 的便捷工具。
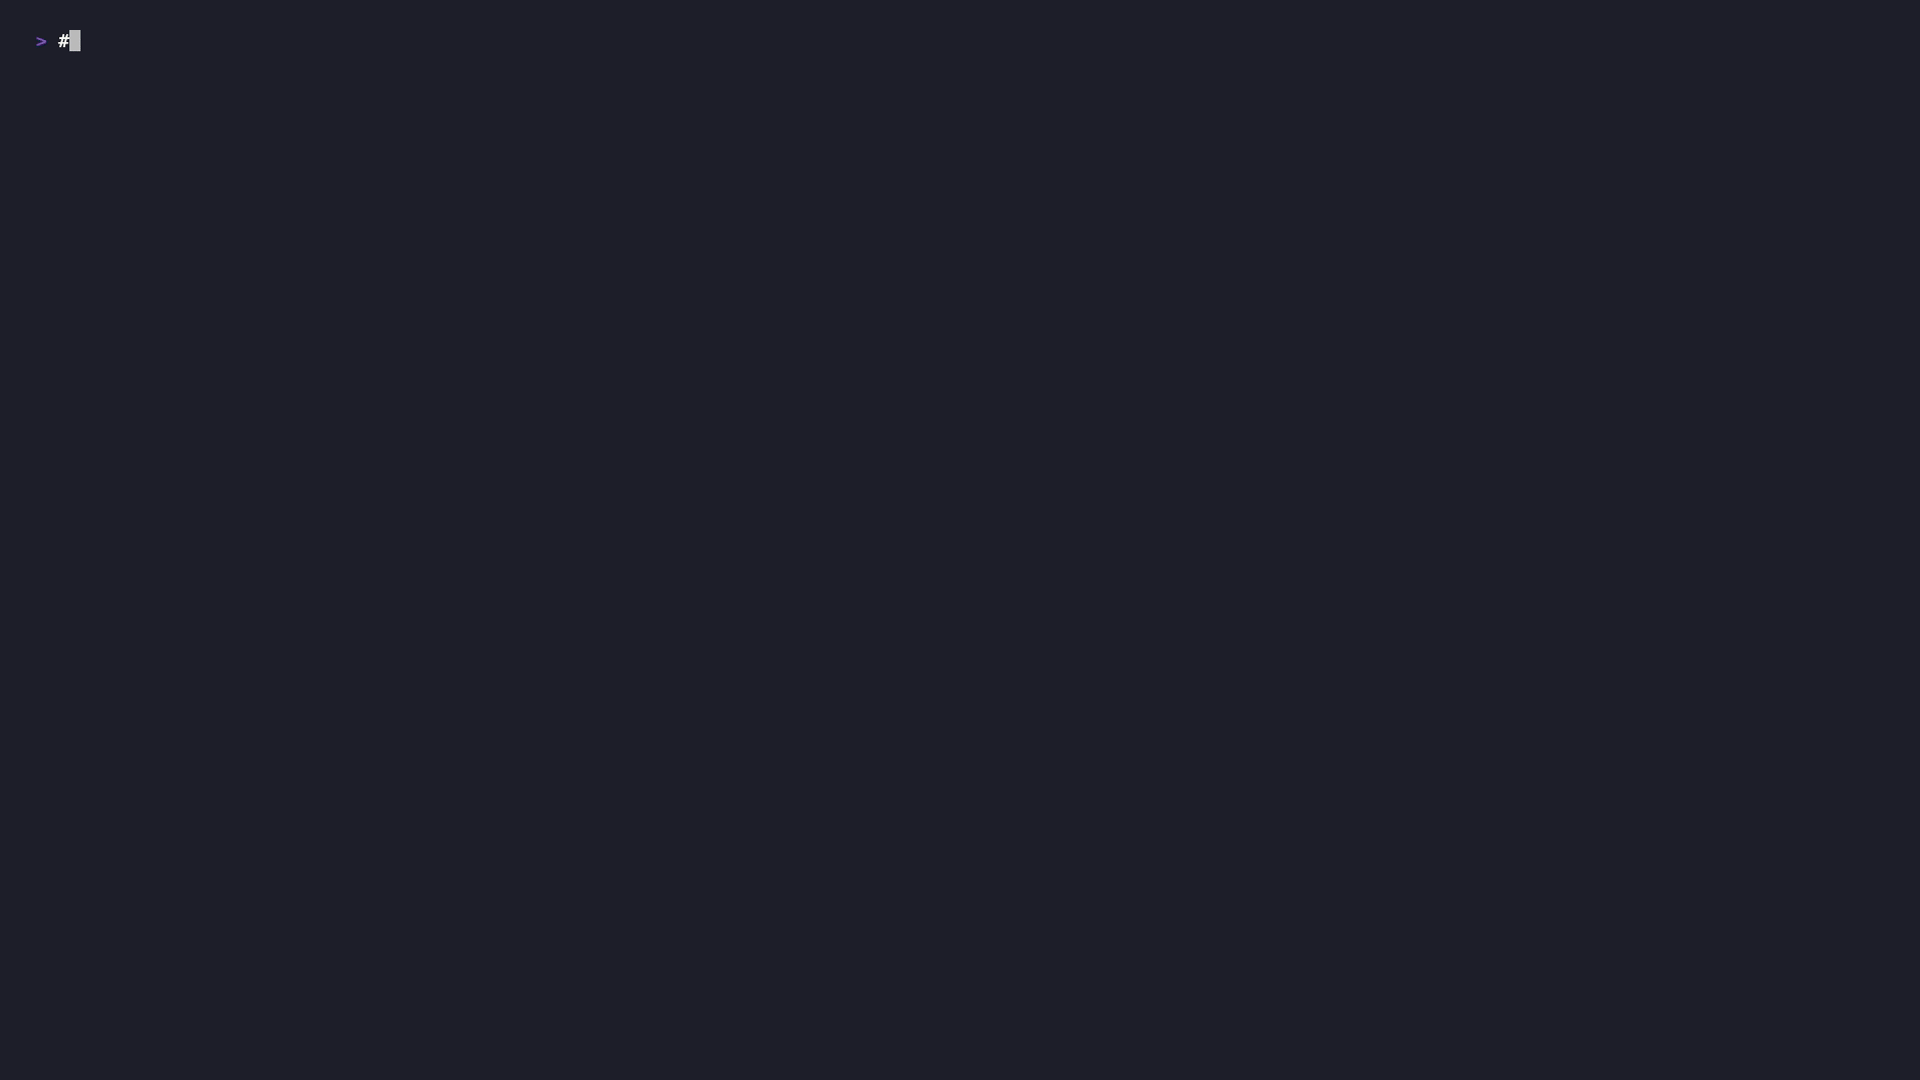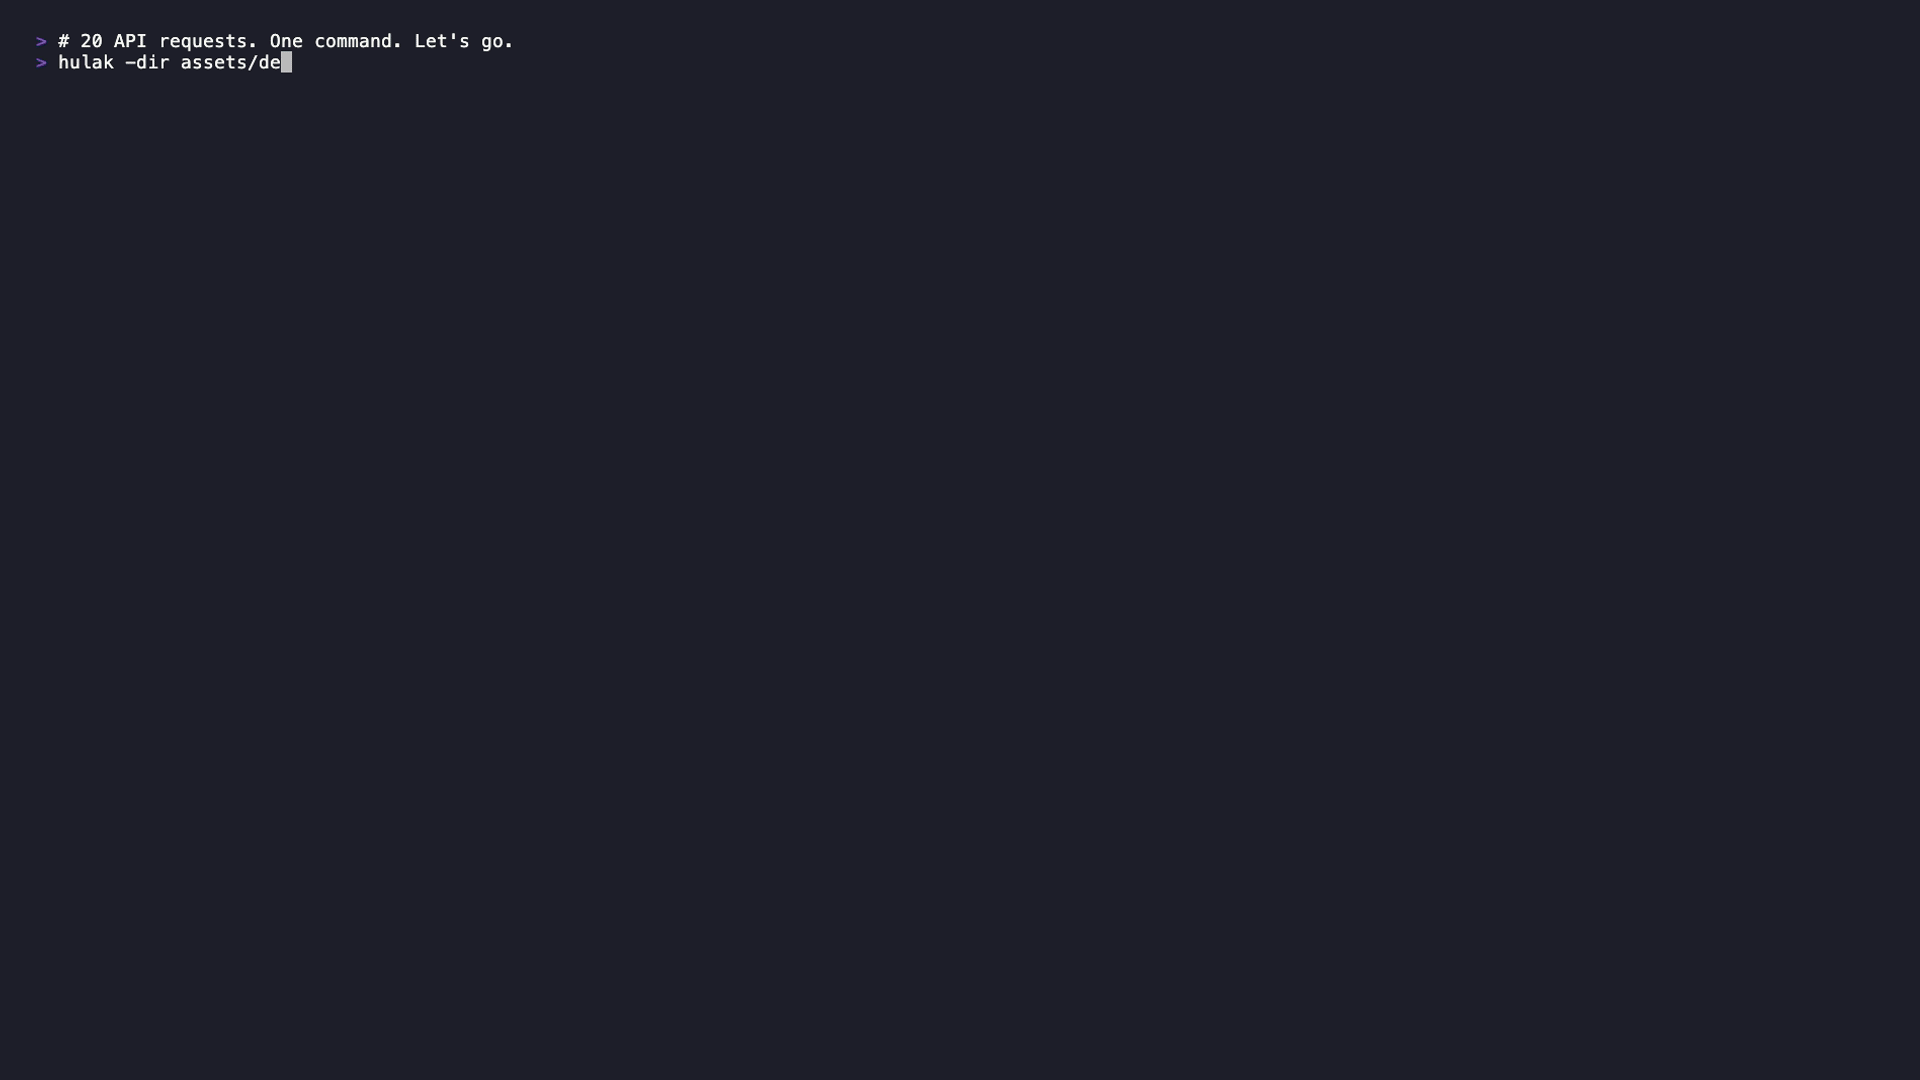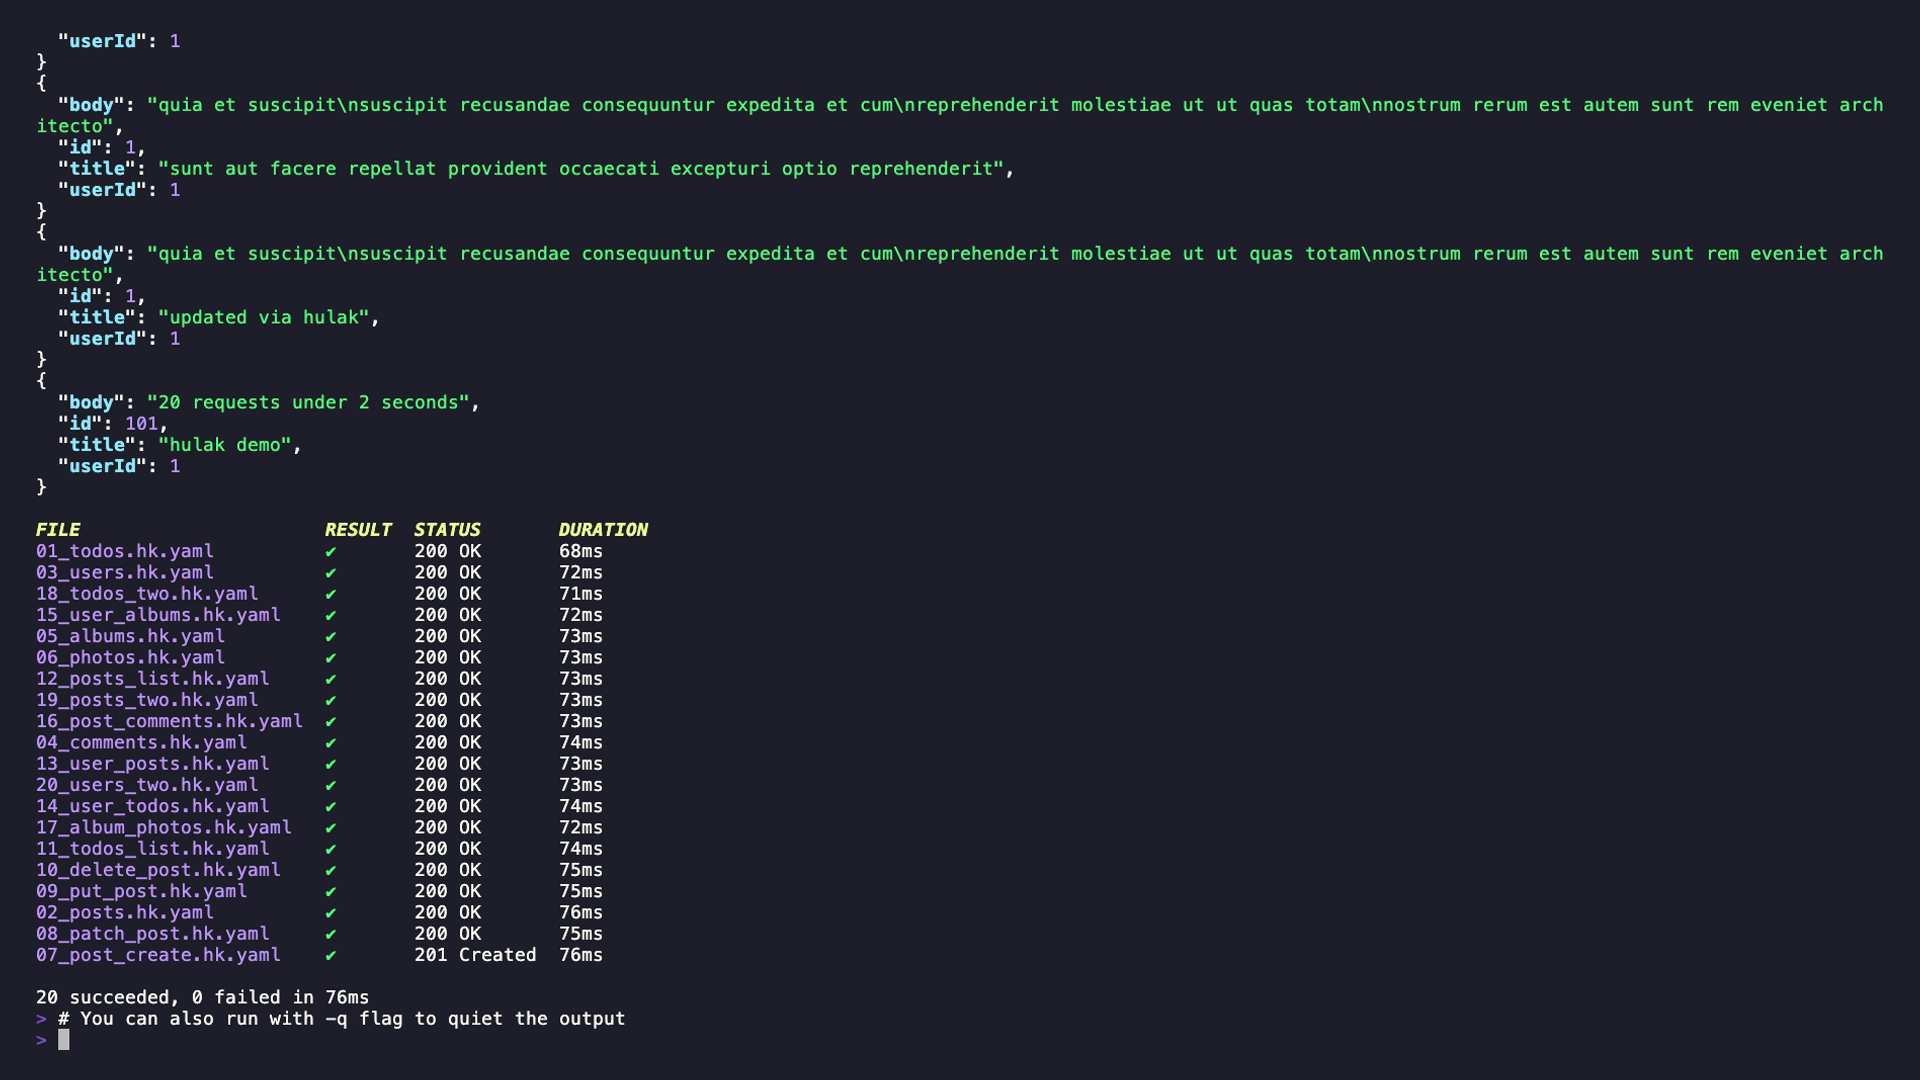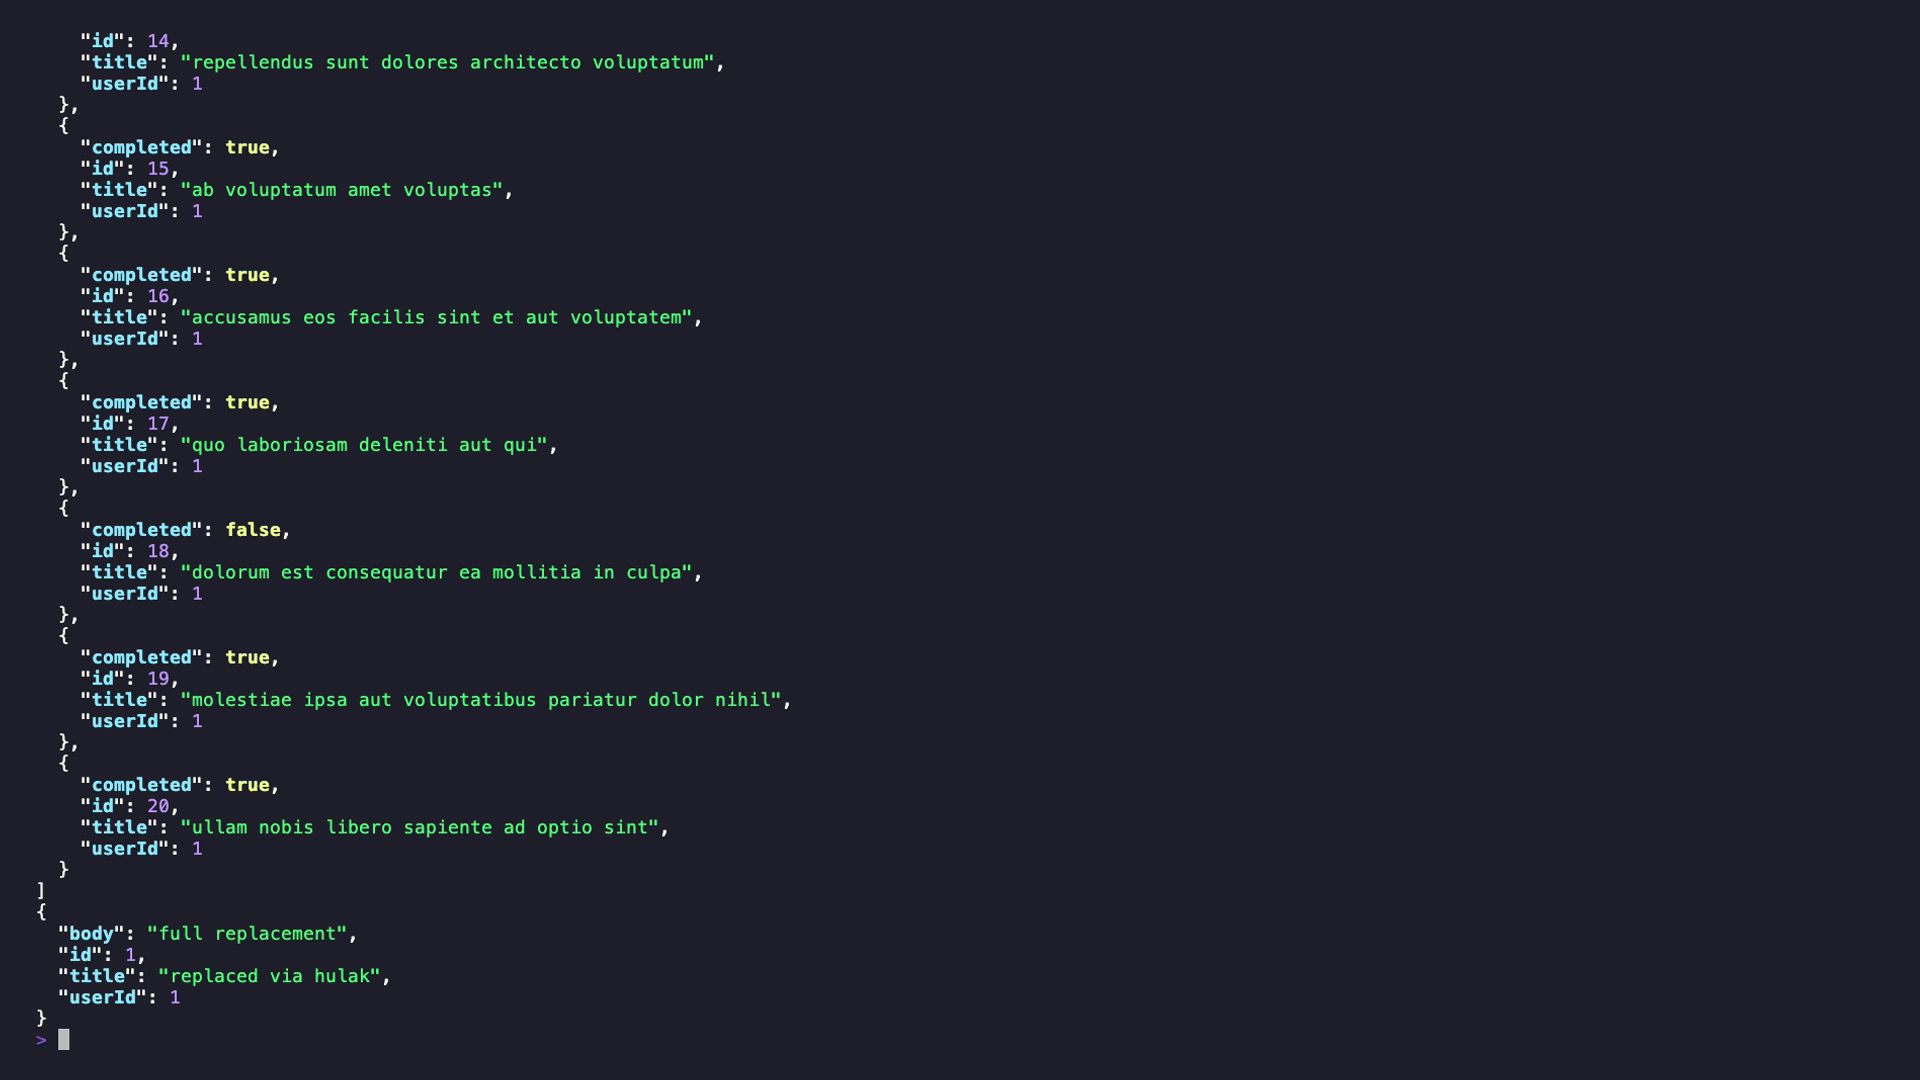 xaaha/hulak
一个轻量级、基于文件的 CLI API 客户端,支持 age 加密密钥、一流的 GraphQL 支持,以及为 AI 代理工作流内置的 MCP 服务器。
 bytesizedmarius/rewerse-engineering
Rewe API 逆向工程(Go 语言)
 momenbasel/autowifi
无线渗透测试框架。自动化WPA/WPA2/WEP/WPS攻击——从侦察到利用,一个命令完成。aircrack-ng + hashcat + PMKID。
 stationedk-06/darksword_analysis
对 DarkSword iOS WebKit 漏洞利用链的静态分析——投递、阶段划分和 CVE 分解(CVE-2025-31277, CVE-2025-43529)
 occlum/occlum
面向 Intel SGX 的内存安全、多进程库操作系统,可在飞地内运行遗留应用程序,并具备加密文件系统和轻量级飞地内进程隔离。
 dragon-lady/push-guard
本地 Git pre-push 钩子和文件系统扫描器,可检测可能的密钥泄露、对匹配到的值进行脱敏,并在无遥测或网络访问的情况下阻止推送。
 vulncheck-oss/initial-access-community
基于 Go 的漏洞利用工具,针对路由器、VPN、设备及物联网中未经身份验证的网络漏洞,并附带 PCAP、Suricata/Snort/YARA/Sigma 规则以及 Nmap 脚本。
 dovughs/velum-vmm
基于 Intel VT-x 和每 CPU EPT 钩子的 Windows x64 研究型虚拟机监控程序,用于拦截 Nt/Ex/Mm 例程、应用请求策略并流式传输实时内核遥测数据。
 murrez/cve-2026-12793
Python PoC 扫描器和针对 CVE-2026-12793 的漏洞利用程序,该漏洞是 JetFormBuilder <=3.6.2 中的一个未认证权限提升漏洞,可创建 WordPress 管理员账户。
 trustedsec/ptf
渗透测试人员框架(PTF)是一种为最新工具提供模块化支持的方式。
 clong/detectionlab
自动化创建包含安全工具和日志记录最佳实践的实验环境
 x0rz/eqgrp
解密后的 eqgrp-auction-file.tar.xz 内容
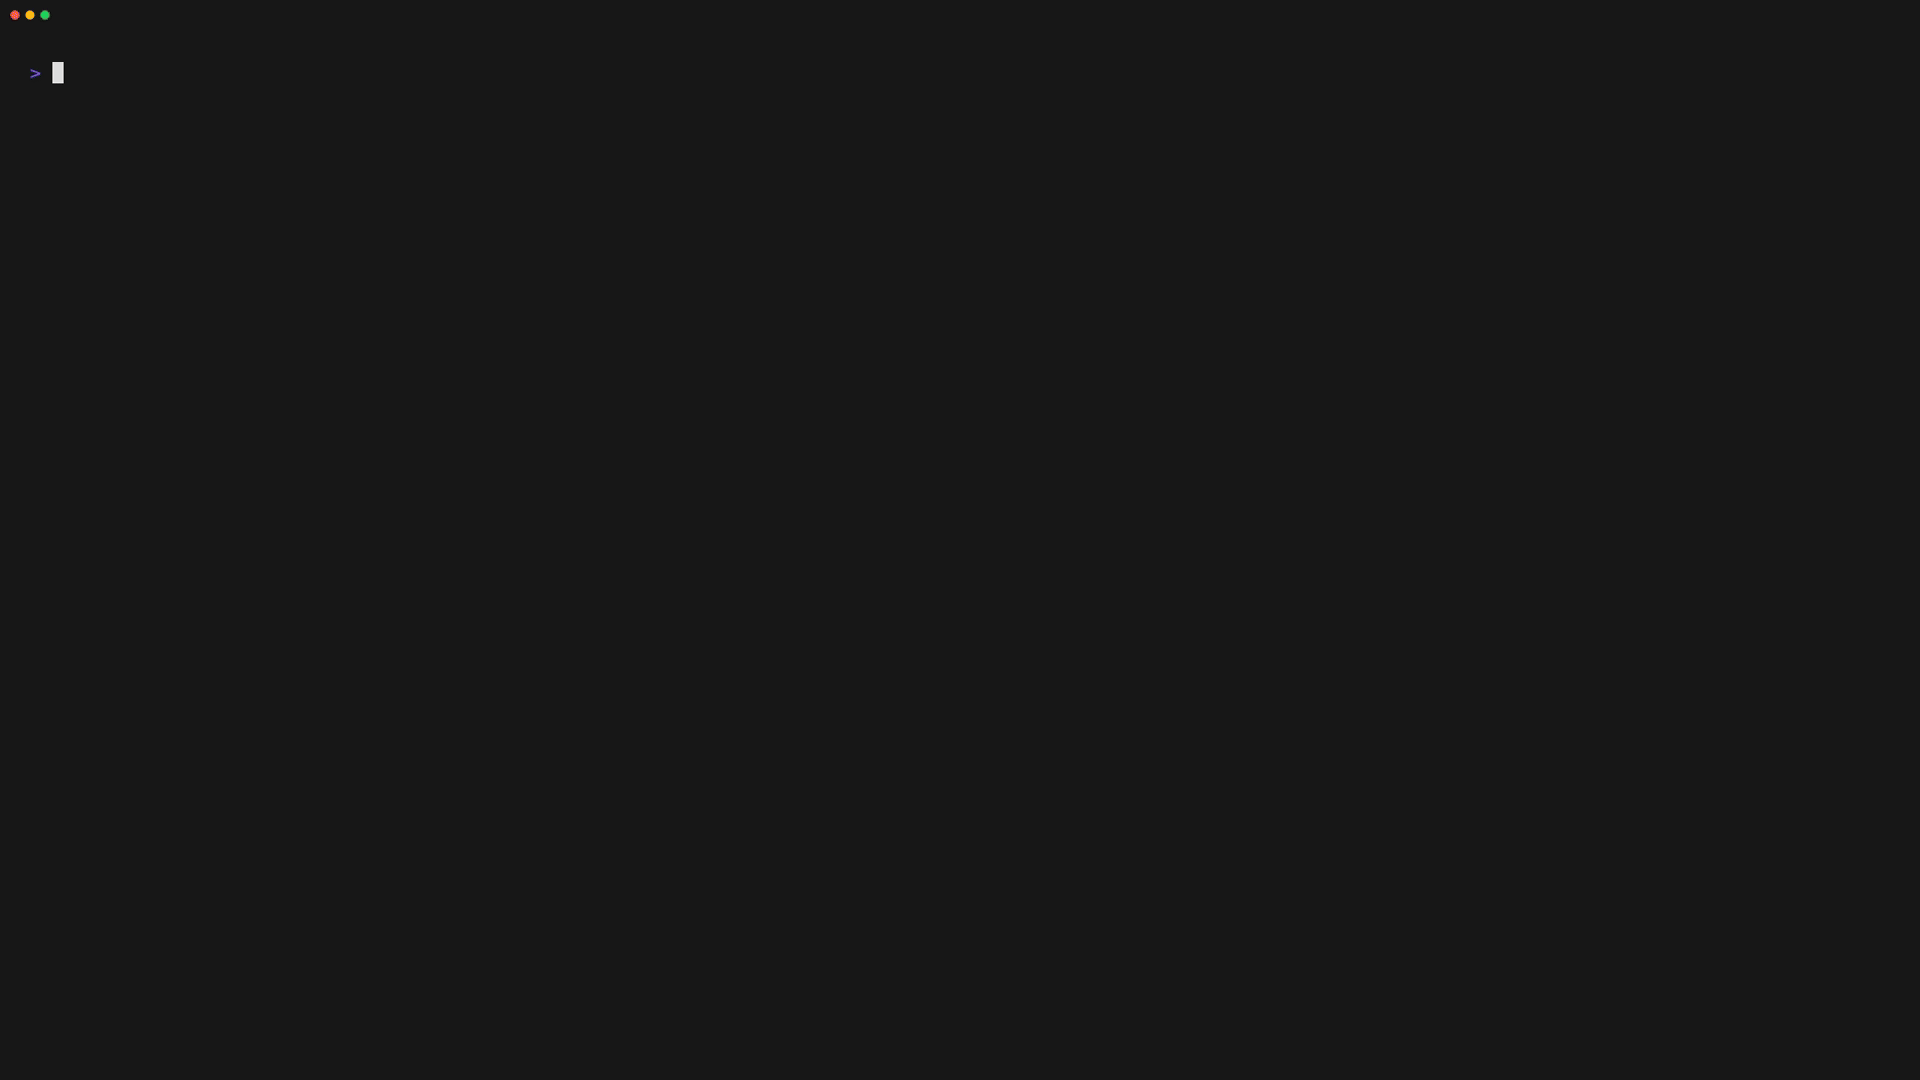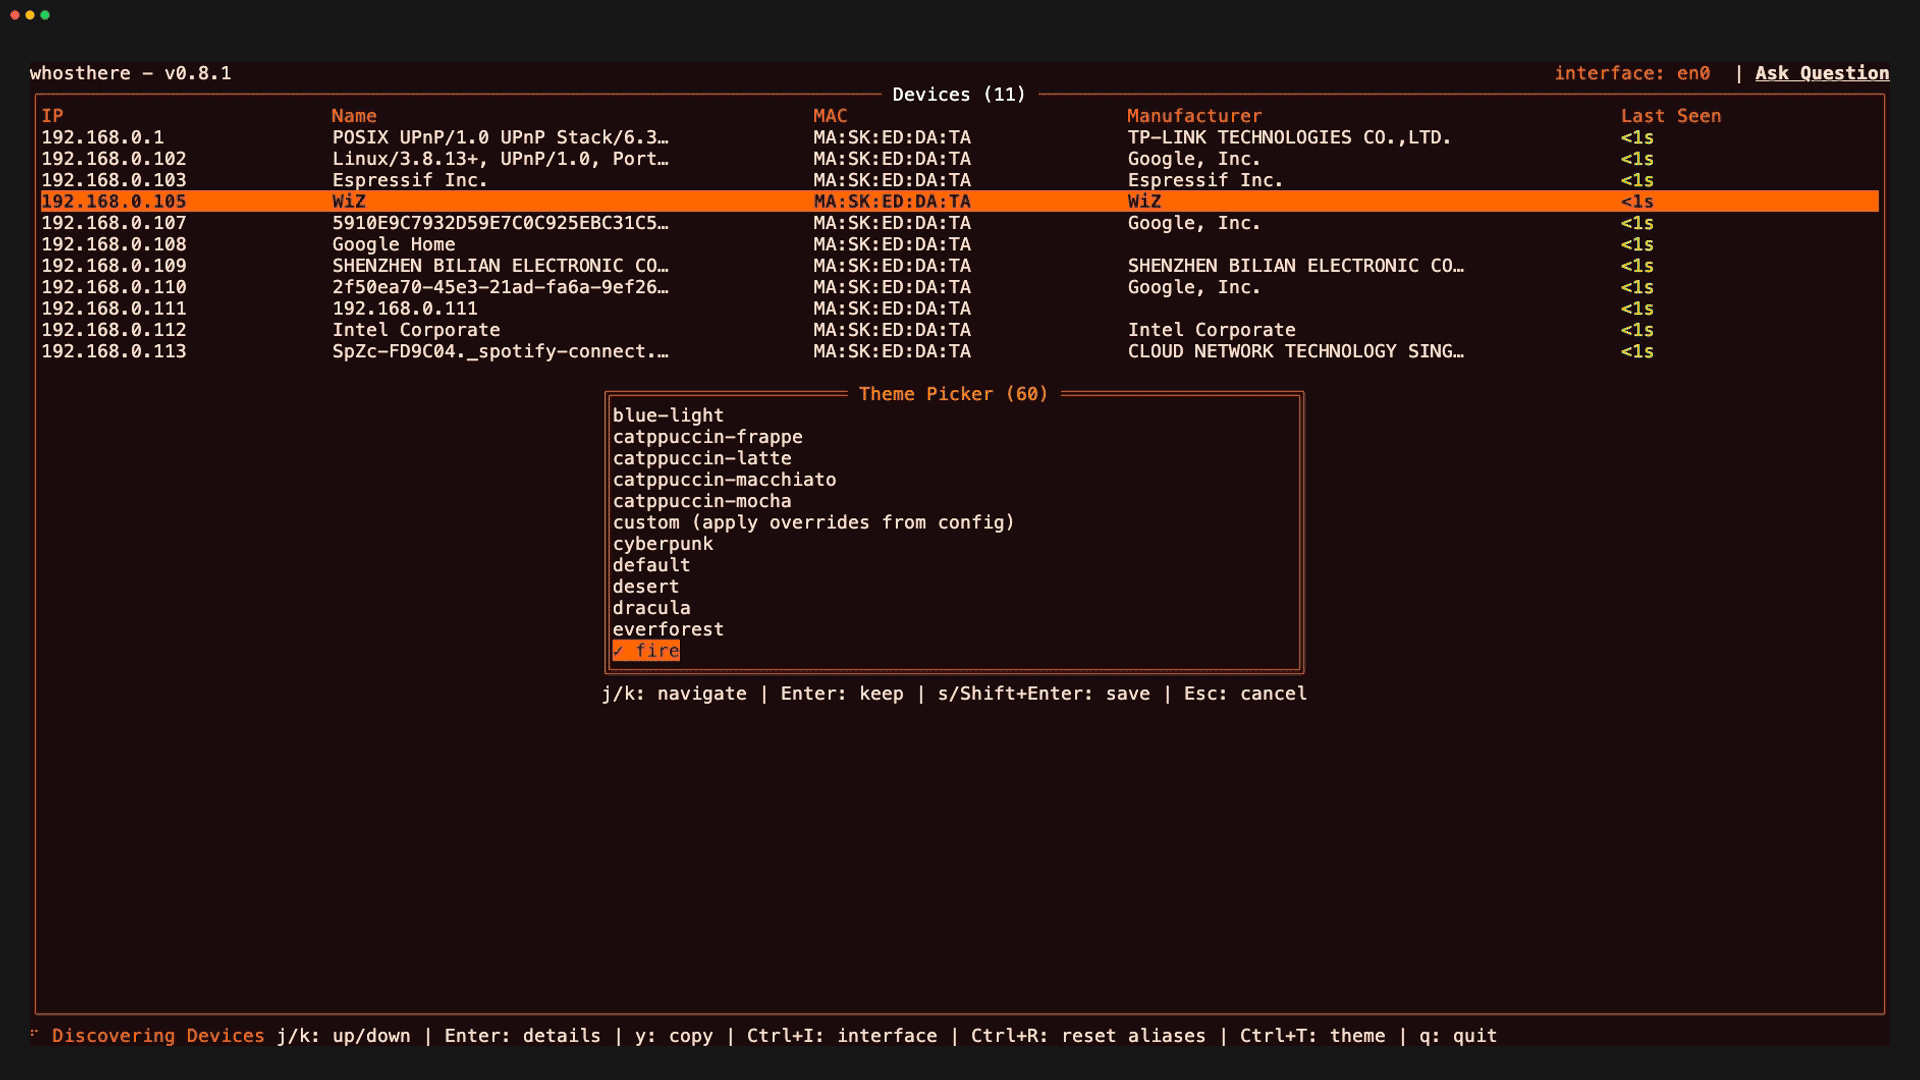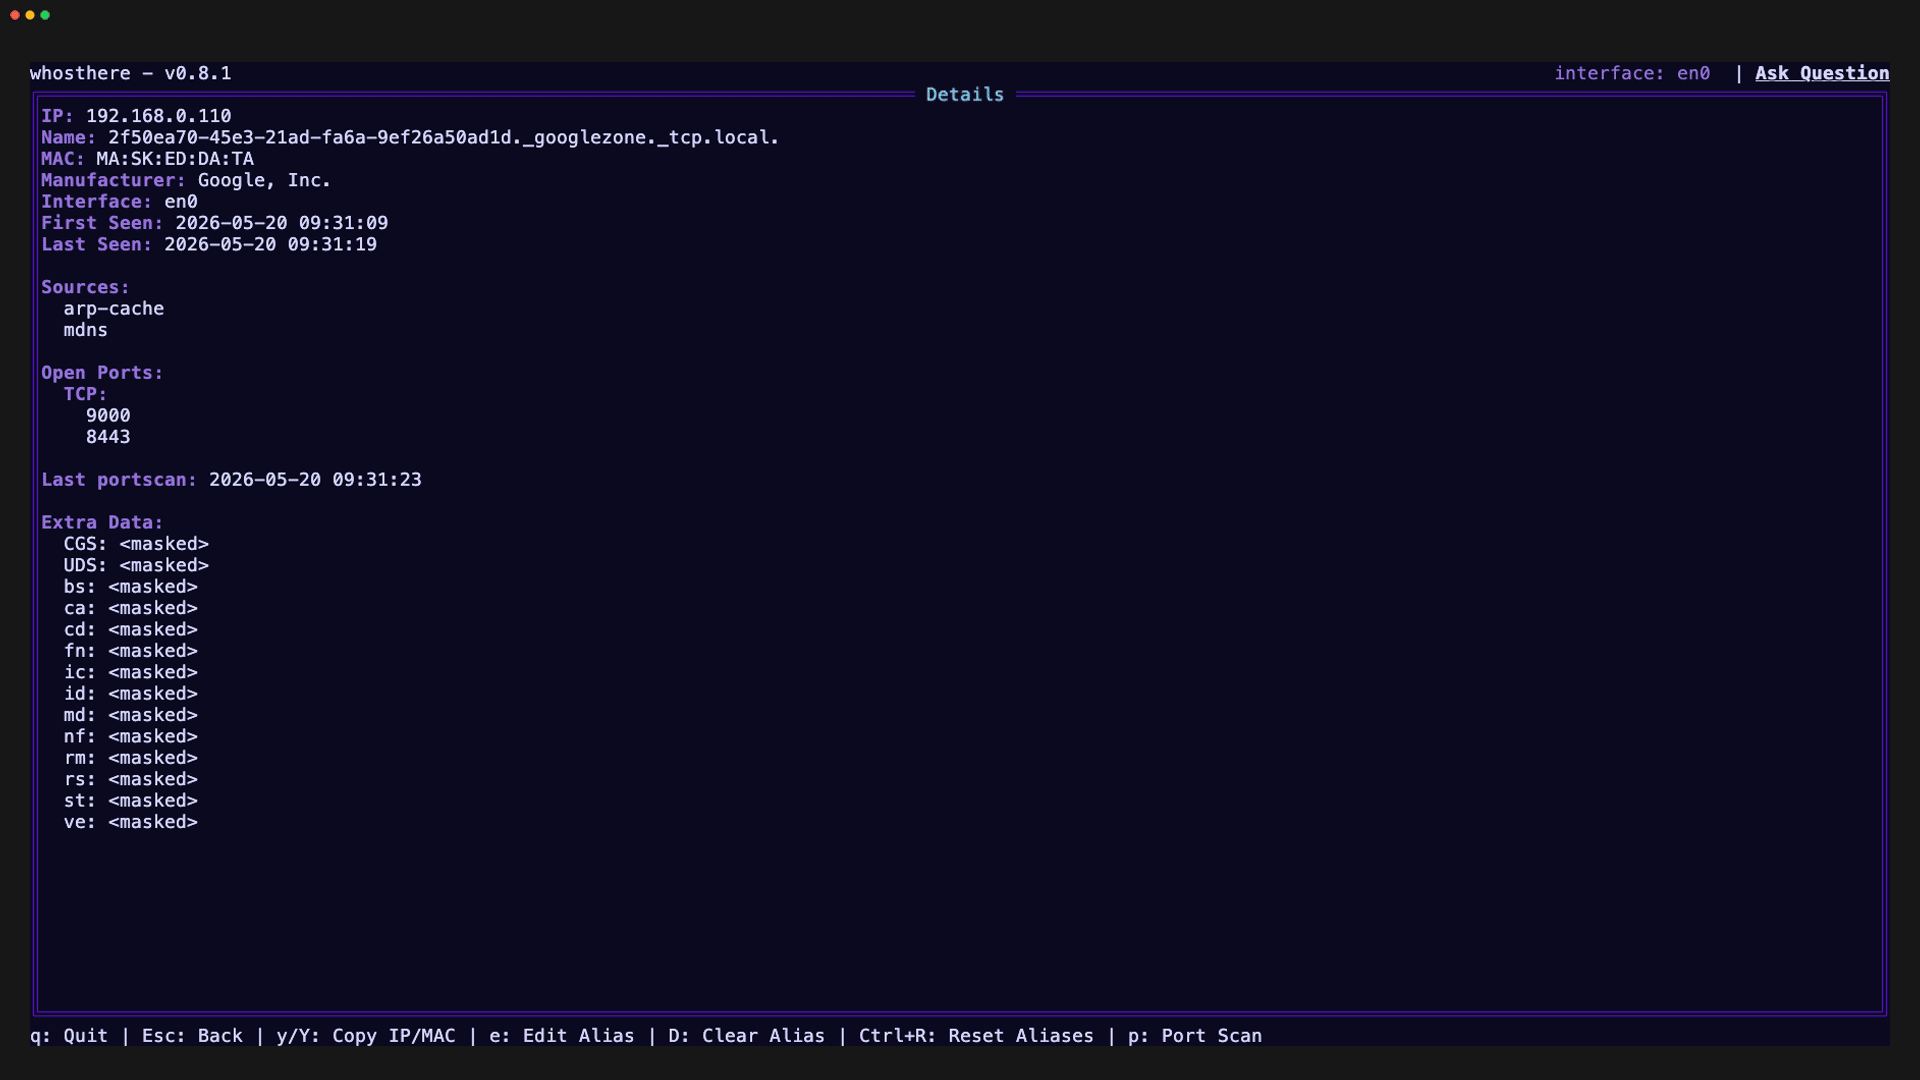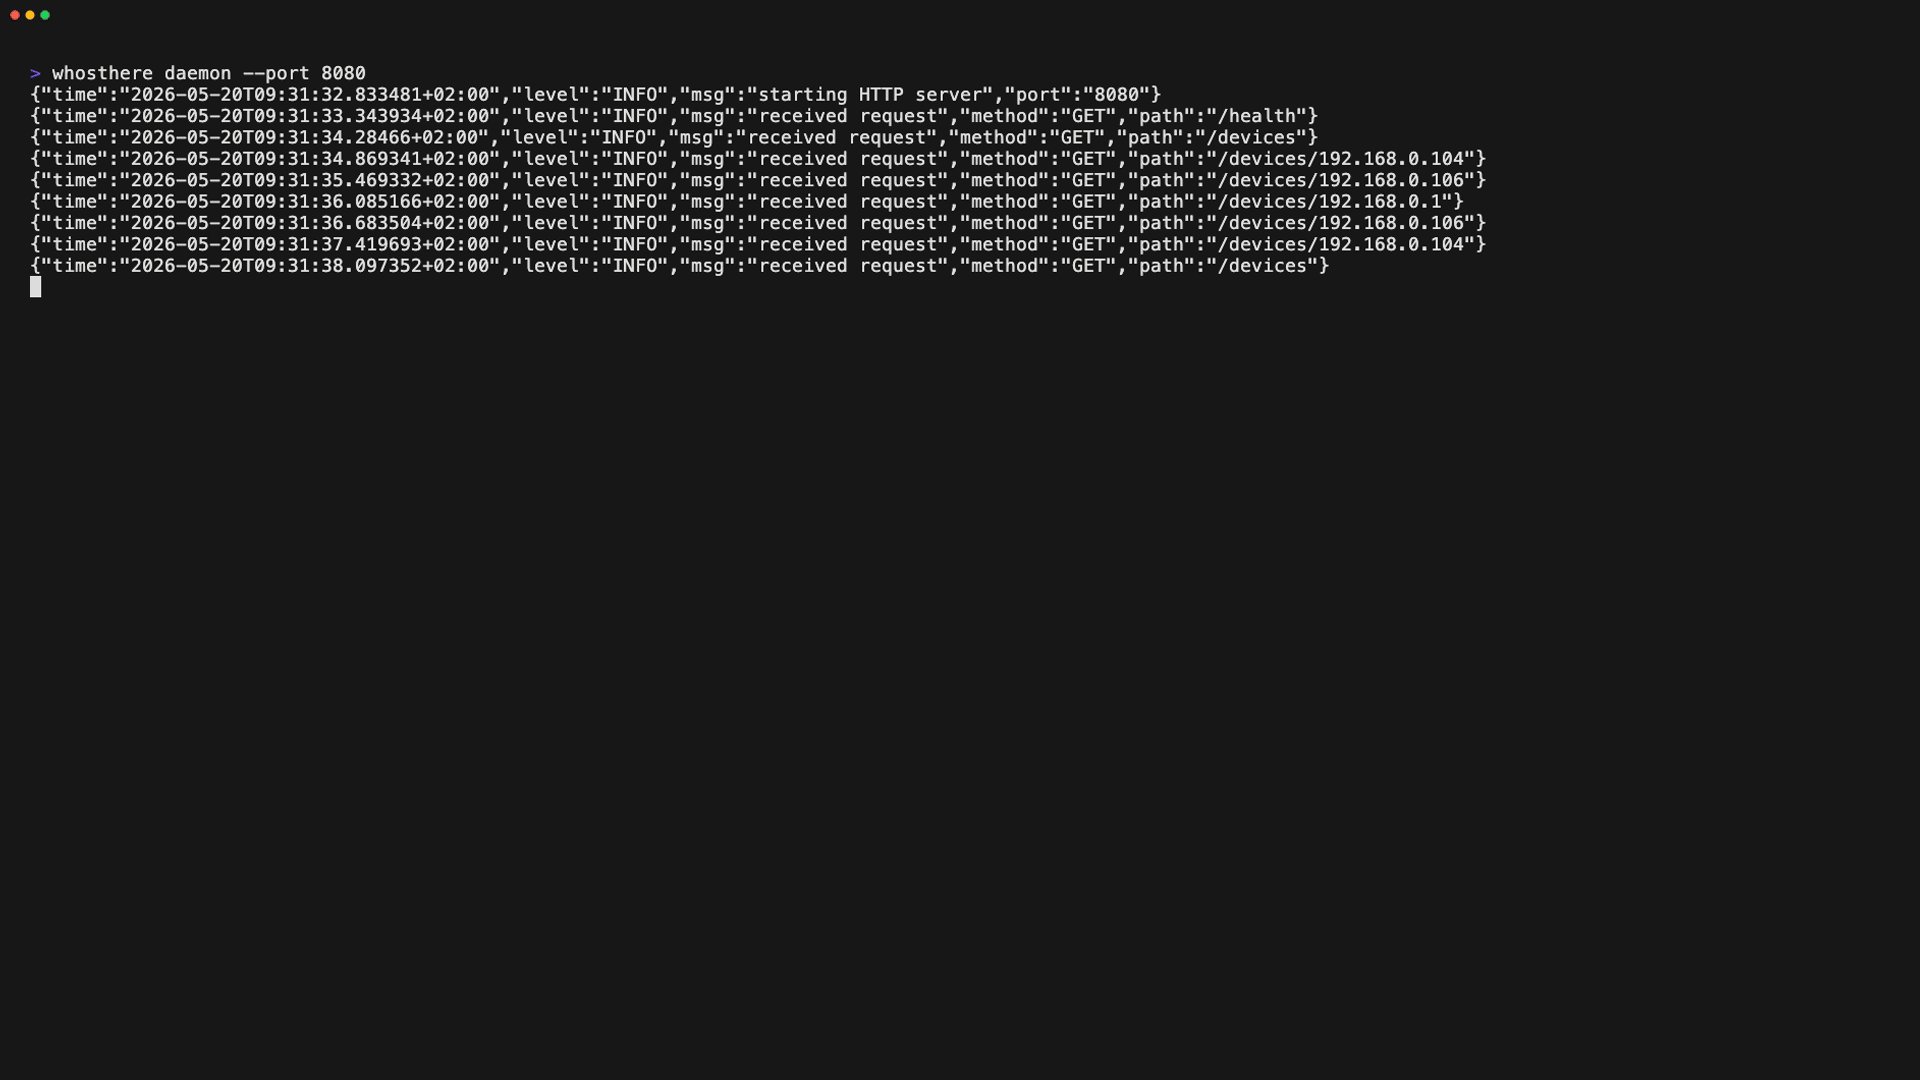 ramonvermeulen/whosthere
用Go编写的局域网发现工具,具有交互式终端用户界面(TUI)。以直观的方式发现、探索和理解你的局域网。咚咚咚.. 谁在那儿?🚪