
 #1
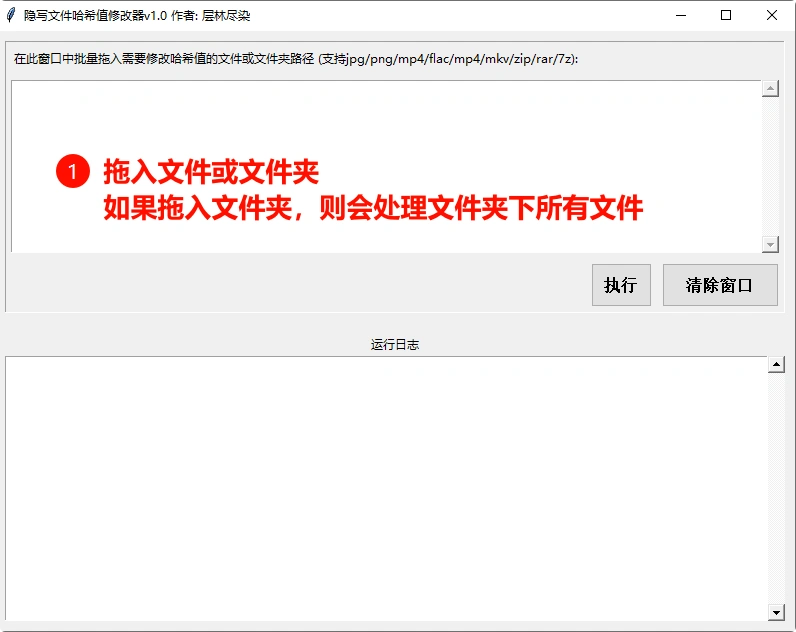
 cenglin123/steganographiergui
将文件隐写进MP4/MKV文件中 (Embed files into MP4/MKV files.)
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 capsulerun/vpod
轻量级、安全的 Linux 沙箱,用于隔离不受信任的进程。可在浏览器和服务器上运行。
 infobyte/ezviz_lan_rce
针对 EZVIZ 网络摄像头的 CVE-2023-34551 和 CVE-2023-34552 的 PoC 漏洞利用程序及 Docker 构建环境,并附带 DEF CON 31 Hardware Hacking Village 演讲幻灯片和视频。
 thecybergeek/cve-2019-16405.rb
Metasploit 模块 & Python 脚本用于 CVE-2019-16405
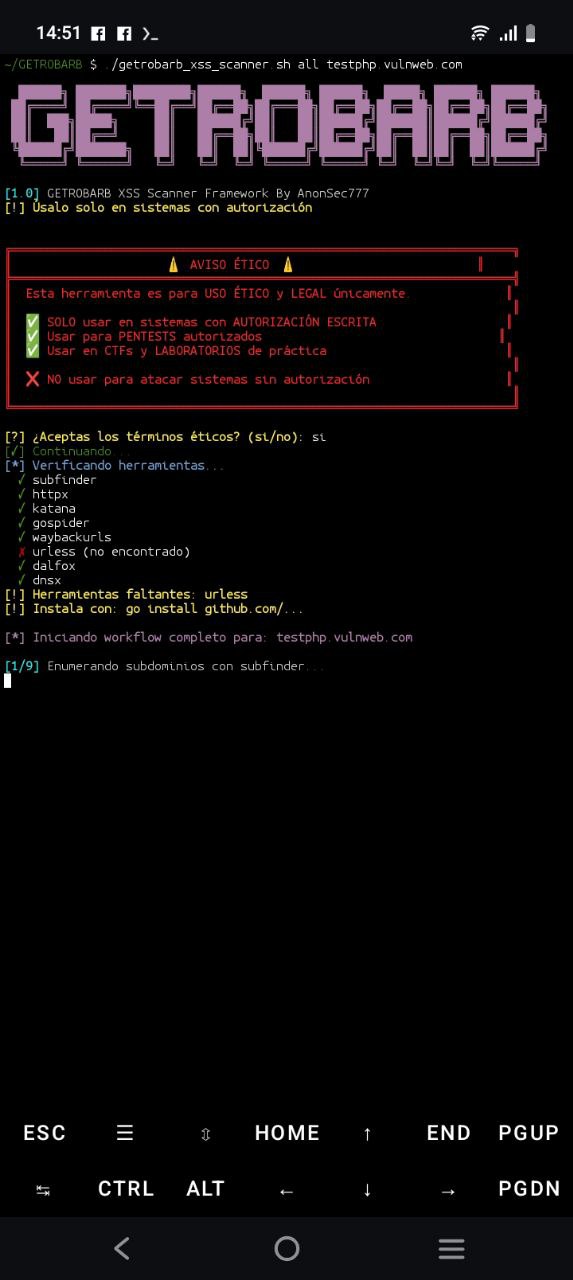 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 greek0x0/cve-2022-30526
用于利用CVE-2022-30526的Metasploit模块,提供针对易受攻击目标的自动化远程代码执行。

 grepular/foxcage
在无根 Podman 容器中运行 Firefox,通过丢弃 capabilities、隔离网络和临时存储来遏制沙箱逃逸并防止主机受损。
 rvsh3ll/nxc-vulnscan
NetExec 模块:一次性运行所有内置 Windows 漏洞检查(仅检查,不利用)
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
已验证的 GhostLock CVE-2026-43499 移植版,适用于 NVIDIA Shield TV Pro mdarcy 9.2.4
 euriconicacio/copy-fail-cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,针对 Linux 内核中 algif_aead 模块的本地权限提升漏洞,允许非特权用户通过向页缓存写入 4 字节数据来获取 root 权限。
 razvanduda/ghostshell
CVE-2026-31431 — 通过 Linux 内核页缓存损坏实现本地权限提升
 sigrokproject/libsigrok
提供可移植 API 的 C 库,用于从逻辑分析仪、示波器、万用表和其他测试仪器采集信号,并支持输入/输出格式。

 microsoft/ethr
跨平台 CLI,用于通过 TCP、UDP、HTTP、HTTPS 和 ICMP 进行网络性能测试:带宽、连接数/秒、包数/秒、延迟、丢包、抖动、ping 和 traceroute。
 taielab/awesome-hacking-lists
经过精心策划的多领域顶级渗透测试工具与效率实用工具合集。加入我们,一起探索、贡献,并增强你的黑客工具箱!
 tvdstaaij/telegram-history-dump
备份 Telegram 聊天记录,支持增量备份,多种输出格式(JSON、HTML、纯文本),并通过 telegram-cli 远程控制下载媒体文件。









