
 #1

 galoryber/fawkes
Fawkes 是一个由 AI 独家编写的 Golang Mythic C2 Agent。
 aaronfay/cve-2015-0235-test
用于检测CVE-2015-0235漏洞的Ansible剧本
 puppetlabs-toy-chest/puppetlabs-cve20113872
用于帮助修复和迁移 Puppet 部署的 Puppet 模块(CVE-2011-3872)
 dansi/powershell-log4j-scanner
能够查找、分析和修补 Log4J 文件,以应对 CVE-2021-44228、CVE-2021-45046
 ossf/criticality_score
根据仓库、贡献者和依赖项指标计算开源项目的关键性评分,以确定安全改进的优先级。
 trustsig-eu/wasm2c-tableflip
wasm2c 沙箱逃逸。一个不受信任的 WebAssembly 模块突破了生成的 C 沙箱,并在主机上执行任意 shell 命令。
 nvidia/nemoclaw
在 NVIDIA OpenShell 内通过受管理的推理更安全地运行如 Hermes、LangChain Deep Agents 和 OpenClaw 等代理。
 allinurl/goaccess
GoAccess 是一个实时的Web日志分析器和交互式查看器,可在 *nix 系统的终端或浏览器中运行。
 qemu/qemu
QEMU 官方镜像。请参阅 https://www.qemu.org/contribute/ 了解如何向 QEMU 提交更改。Pull Requests 已被禁用。请仅使用 QEMU 网站上的 release tarballs。
 k8gege/k8tools
K8工具集(内网渗透/提权工具/远程溢出/漏洞利用/端口扫描/密码破解/免杀/Exploit/RCE/LPE/0day/Shellcode/Payload/BypassUAC/OverFlow/WebShell/PenTest/hacking(Struts2/Zimbra/Weblogic/Tomc…
 netspi/powerupsql
PowerUpSQL:用于攻击 SQL Server 的 PowerShell 工具包
 0xsteph/pentest-ai-agents
将 Claude Code 转变为你的攻击性安全研究助手。专门的 AI 子代理可用于:规划经授权的渗透测试任务、分析侦察结果、研究漏洞利用、构建检测规则、审计 STIG 以及编写报告。
 owtf/owtf
模块化渗透测试框架,集成多种工具实现自动化Web应用安全评估,遵循OWASP测试指南、PTES和NIST标准。
 joelgmsec/invoke-stealth
简单且强大的 PowerShell 脚本混淆器
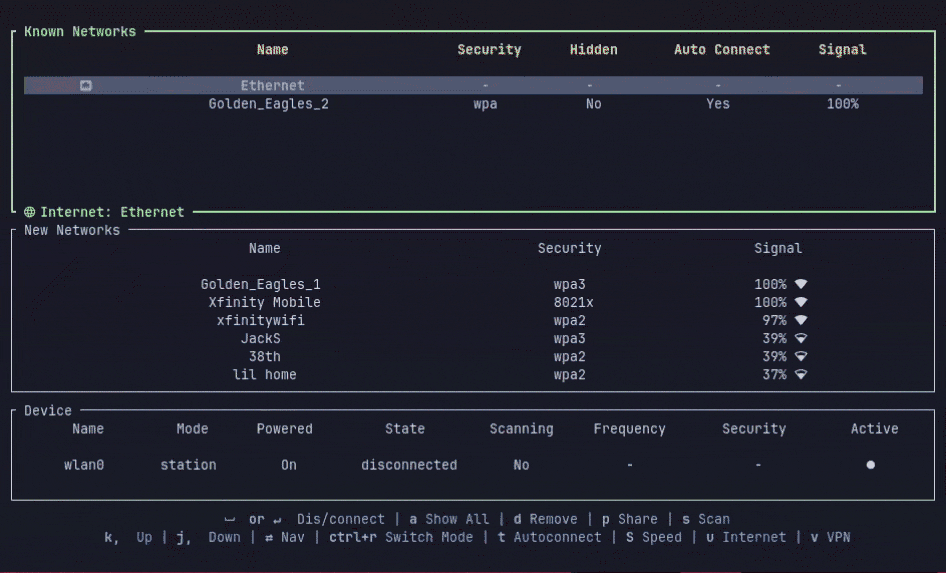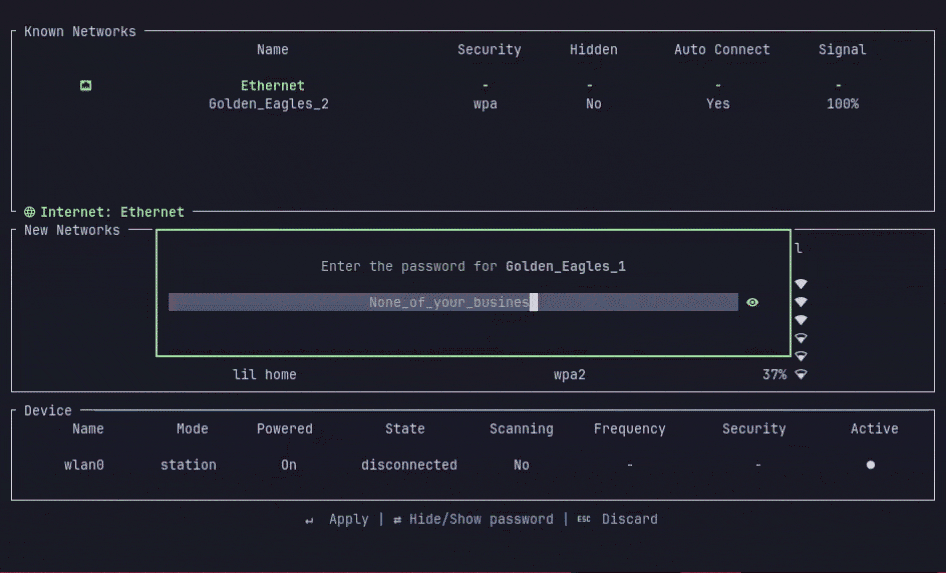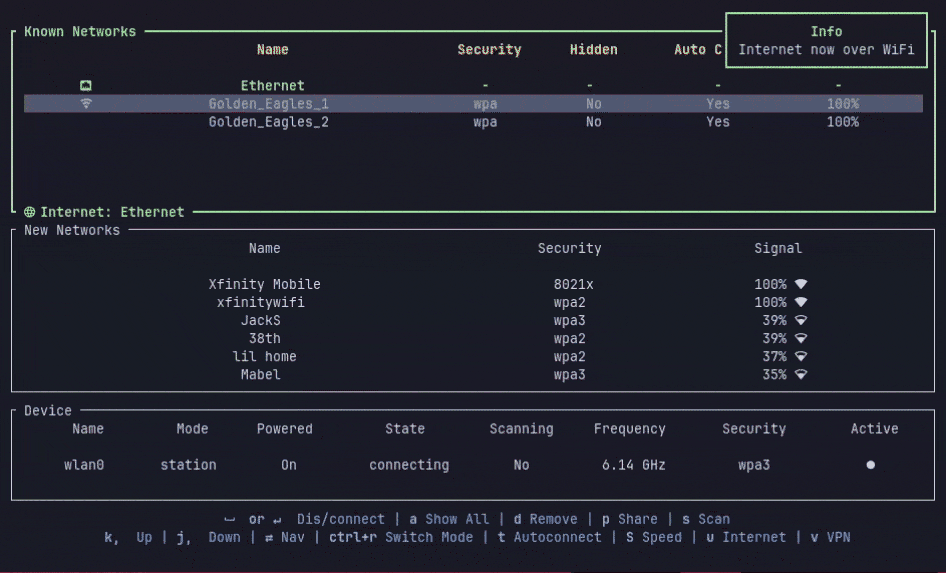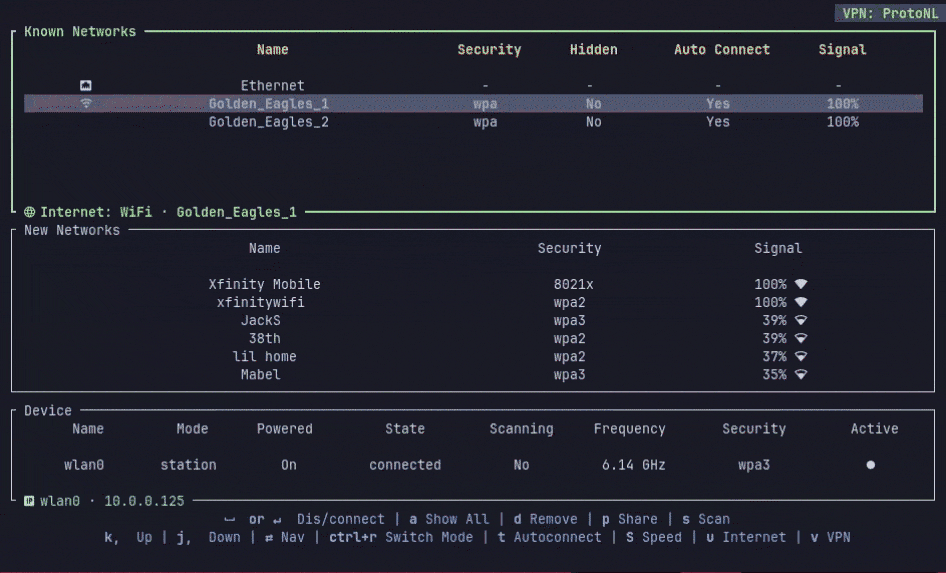 aashish-thapa/wlctl
🛜 用于在 Linux 上通过 Network Manager 管理 WiFi/以太网/VPN 的 TUI
 kingsabri/sqlmap-tamper-api
SQLMap tamper API,用于接受来自所有语言的 tamper 脚本
 xchwarze/magic-extractor
通用 Windows 解压工具,可检测未知文件并将其路由到正确的内置解压器。









