
 #1

 tapanmeena/azpim
一款命令行界面工具,用于直接从终端管理 Azure 特权身份管理(PIM)角色激活。
 g0d150ne/wp2shell
模块化 WordPress 预认证漏洞利用框架,链式组合 SQL 注入与身份验证绕过,以实现远程代码执行、交互式 Shell、后门植入和大规模漏洞扫描。
 suominen/itscape
跟踪 ITScape(CVE-2026-46316),KVM/arm64 客户机到宿主机逃逸漏洞
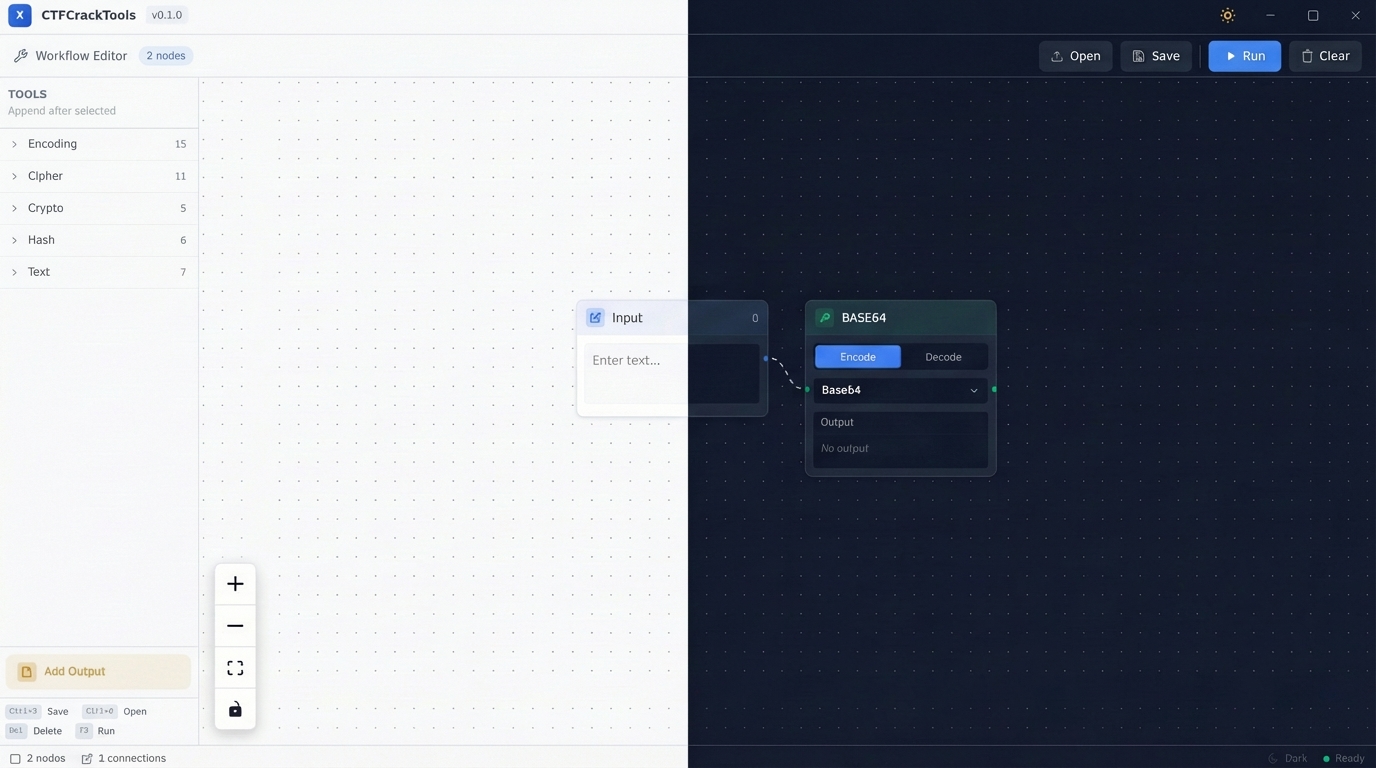 0chencc/ctfcracktools
下一代CTF瑞士军刀,由Rust和Tauri驱动。具有可视化节点工作流和本地AI智能,实现极致性能和自动化。中国首个CTFTools框架。
 theupdateframework/python-tuf
更新框架(TUF)的Python参考实现
 tclahr/uac
一款便携、无依赖的事件响应工具,可自动化从类Unix系统中收集取证产物,包括内存获取、进程哈希以及通过可自定义的YAML配置文件创建主体文件。
 mullvad/gotatun
基于Rust的用户空间WireGuard®实现
 projectdiscovery/wappalyzergo
Wappalyzer 技术检测库的一个高性能 Go 实现
 post-cyberlabs/offensive_tools
用于渗透测试、漏洞利用和红队行动的攻击性安全工具集合,以 Java 实现,用于攻击模拟和安全评估。
 allevon412/teamsimplant
针对 Microsoft Teams 的隐蔽 DLL 代理植入工具,通过解除挂钩技术注入 AES 加密的 shellcode,利用 Metasploit Meterpreter 会话提供持久后门访问。
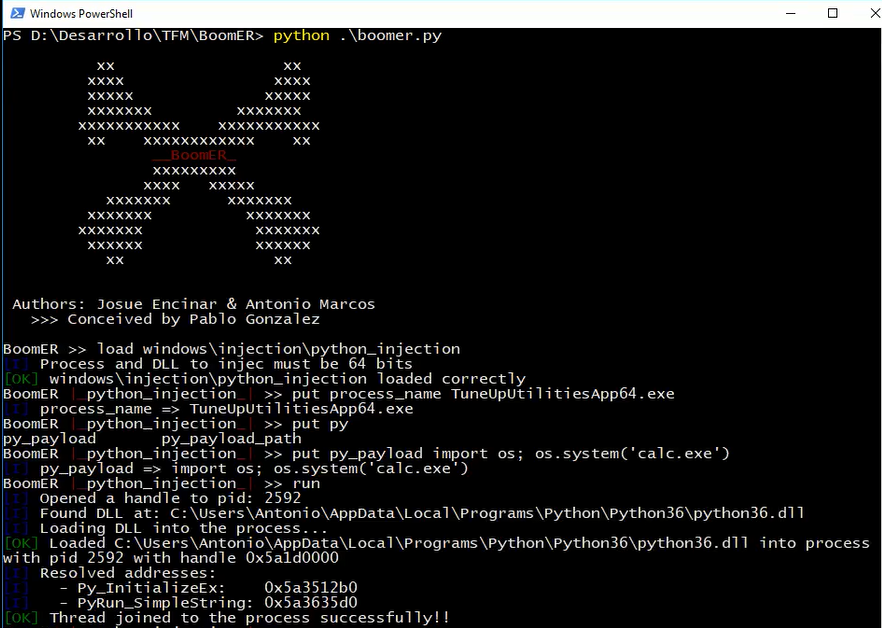 josue87/boomer
用于利用本地漏洞的框架
 elevenpaths/siemframework
模块化Python3攻击框架,用于自动化利用SIEM平台(Splunk、Graylog、OSSIM、QRadar、McAfee),通过凭证窃取、载荷部署和后渗透模块实现。
 popclom/cve-2025-5548
分步指南:使用 Python 模糊测试、带 mona.py 的 Immunity Debugger 和 IDA Free(用于二进制分析和载荷开发)来利用 FreeFloat FTP Server 中的缓冲区溢出漏洞。
 trinadh465/openssl-1_0_1g_cve-2016-0702
OpenSSL 1.0.1g 源代码快照,提供 SSL/TLS 及通用密码学库,包含密码算法、摘要算法和 X.509 证书处理功能。
 0xmetr0/metasploit-ldapnightmare
SafeBreaches CVE-2024-49113 POC(LdapNightmare) 集成到 Metasploit
 secwiki/linux-kernel-exploits
linux-kernel-exploits Linux平台提权漏洞集合









