
 #1

 itaymigdal/nimbo-c2
Nimbo-C2 是又一个(简单且轻量级的)C2 框架
 cwolff411/powerob
一个用于红队行动的即时 PowerShell 脚本混淆器。因实际需求而构建。
 zakipedio/bridgehead
通过 ADWS 以原生 C++ 访问 Active Directory,无需 .NET、无需 WCF、无需 HTTP 协议栈。
 owasp/xpsd
针对漏洞扫描的可达性分诊。将扫描器发现结果提供给 LLM 代理,由该代理阅读你的源代码并判断哪些 CVE 实际可达。
 ejfkdev/reyee_decrypt
Decrypt Ruijie ReyeeOS firmware (v1/v2) and encrypted config backups; recover plaintext passwords

 mvp/uhubctl
uhubctl - USB 集线器每端口电源控制
 usbarmory/tamago
用于在裸机处理器上编译和执行Go应用程序的框架,通过移除操作系统和C依赖来缩小攻击面,实现安全的固件开发。
 projectdiscovery/nuclei-burp-plugin
Burp Suite插件,用于直接从HTTP请求和响应生成并执行Nuclei漏洞模板,支持YAML自动补全和语法高亮。
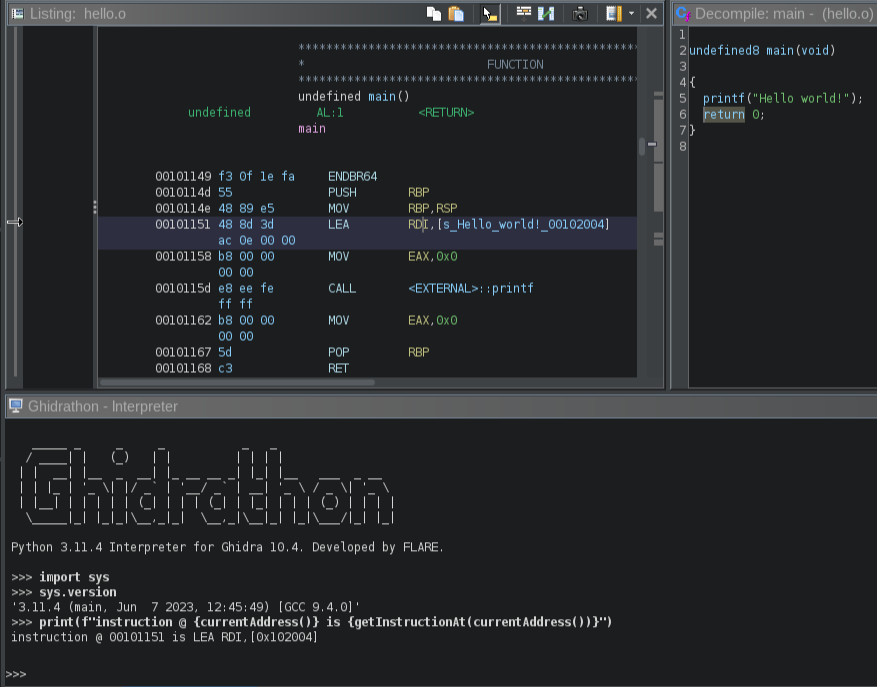 mandiant/ghidrathon
FLARE团队的开源扩展,用于为Ghidra添加Python 3脚本功能。
 plackyhacker/shellcode-encryptor
一个简单的 Shell 代码加密/解密/执行器,用于绕过杀毒软件。
 vercel-labs/fix-react2shell-next
一条命令即可修复你的 Next.js / React RSC 应用中的 CVE-2025-66478 (React 2 Shell RCE)。
 nccgroup/idahunt
idahunt 是一个使用 IDA Pro 分析二进制文件并在 IDA Pro 中搜寻目标的框架。
 kalilinuxtricksyt/easysploit
EasySploit - Metasploit自动化(比以往更简单、更快速)
 zh54321/snafflerparser
解析Snaffler输出文件并生成美化后的输出。
 tayontech/scope
用于云安全紫队演练的AI智能体套件,运行于Claude Code、Gemini CLI和Codex之中。









