#1
 inaz2/proxy2
单个 Python 脚本实现的 HTTP/HTTPS 代理
 google/tsunami-security-scanner
Tsunami是一个通用型网络安全扫描器,具有可扩展的插件系统,用于高可信度地检测高危漏洞。
 dman95/sasm
SASM - 用于 NASM、MASM、GAS 和 FASM 汇编语言的简单跨平台 IDE
 mscholtes/ps2exe
将 PowerShell 脚本编译为可执行文件的模块
 r3dy/capsulecorp-pentest
用于进行内部网络渗透测试的 Vagrant VirtualBox 环境
 sigploiter/sigploit
SigPloit:电信信令利用框架 - SS7、GTP、Diameter 与 SIP
 netero1010/rdphijack-bof
Cobalt Strike Beacon Object File (BOF),利用 WinStationConnect API 执行本地/远程 RDP 会话劫持。
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 byt3bl33d3r/pymalleablec2
Cobalt Strike 可塑性 C2 配置文件的 Python 解释器。允许您以编程方式解析、构建和修改它们。
 flangvik/cobaltbus
Cobalt Strike 外部 C2 集成与 Azure Servicebus,通过 Azure Servicebus 传输 C2 流量
 nccgroup/steppingstones
基于 Web 的红队活动日志记录、报告与态势感知工具,集成 Cobalt Strike 和 BloodHound。
 hpfeeds/hpfeeds
Honeynet Project 通用认证数据馈送协议
 turtlearm/cve-2023-0179-poc
CVE-2023-0179 的漏洞利用程序,针对 Linux nftables 子系统中的栈缓冲区溢出漏洞,可通过覆盖 modprobe_path 实现无特权本地权限提升至 root。
 duriantaco/ravage
基于证据的自主网络安全测试,针对受控且授权的目标。提供可复现的实验环境、审计追踪、报告以及 XBEN 基准测试。
 ihenakaarachchi/debian11-dirty_pipe-patcher
一个简单的bash脚本,用于修补Debian 11上的CVE-2022-0847(dirty pipe)内核漏洞
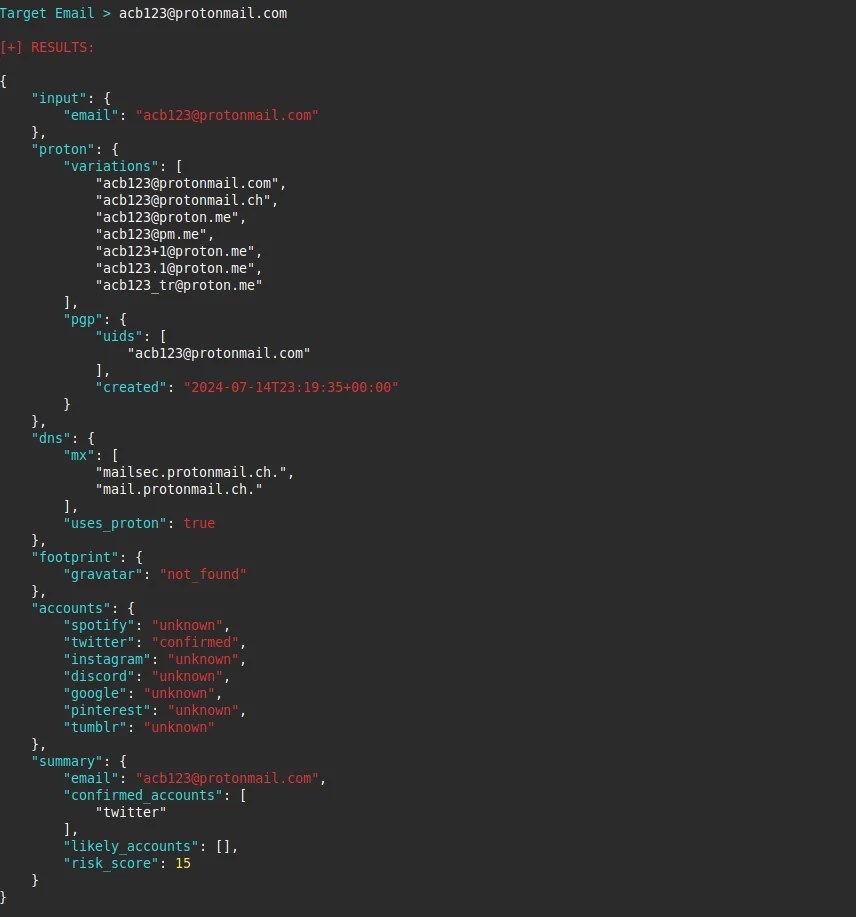 emrekybs/protonscope
轻量级 Python OSINT 工具,可分析电子邮件地址以提取情报和数字足迹数据,重点关注 ProtonMail 基础设施。