
 #1

 bitplugg/kitsune
🦊 nine-tailed 渗透测试框架 — nmap + msf + aircrack + sqlmap 集于一个 CLI · 25 个模块 · SQLite 会话 · TUI · REST API · pipx install
 maurosoria/dirsearch
Web 路径扫描器
 elder-plinius/t3mp3st
自主红队平台;多智能体攻击性安全元框架
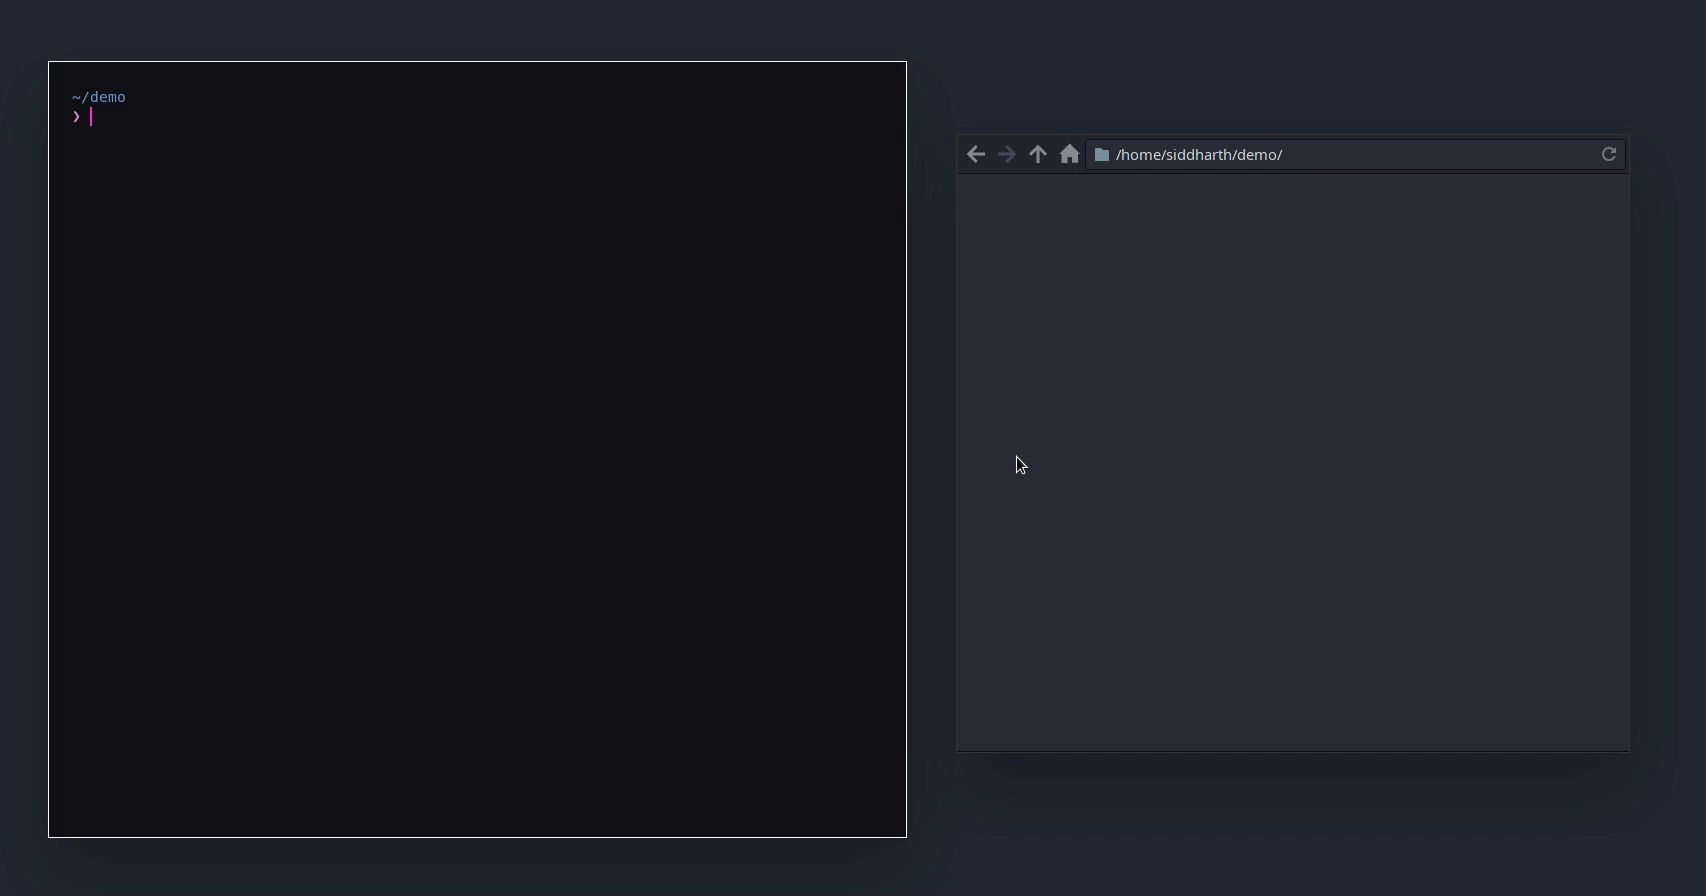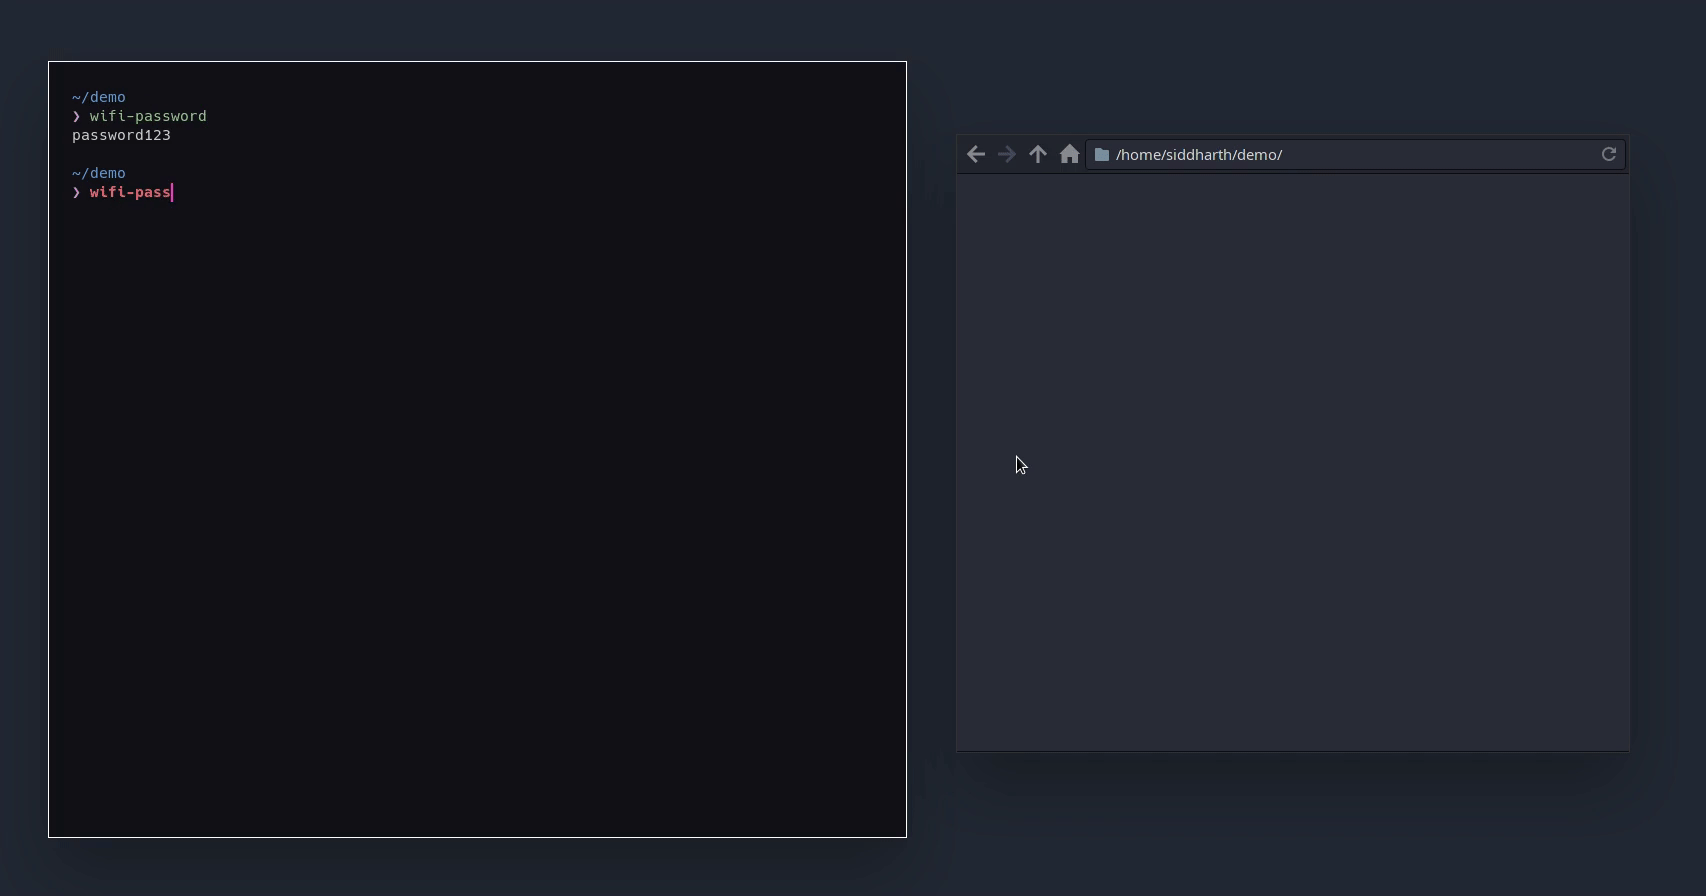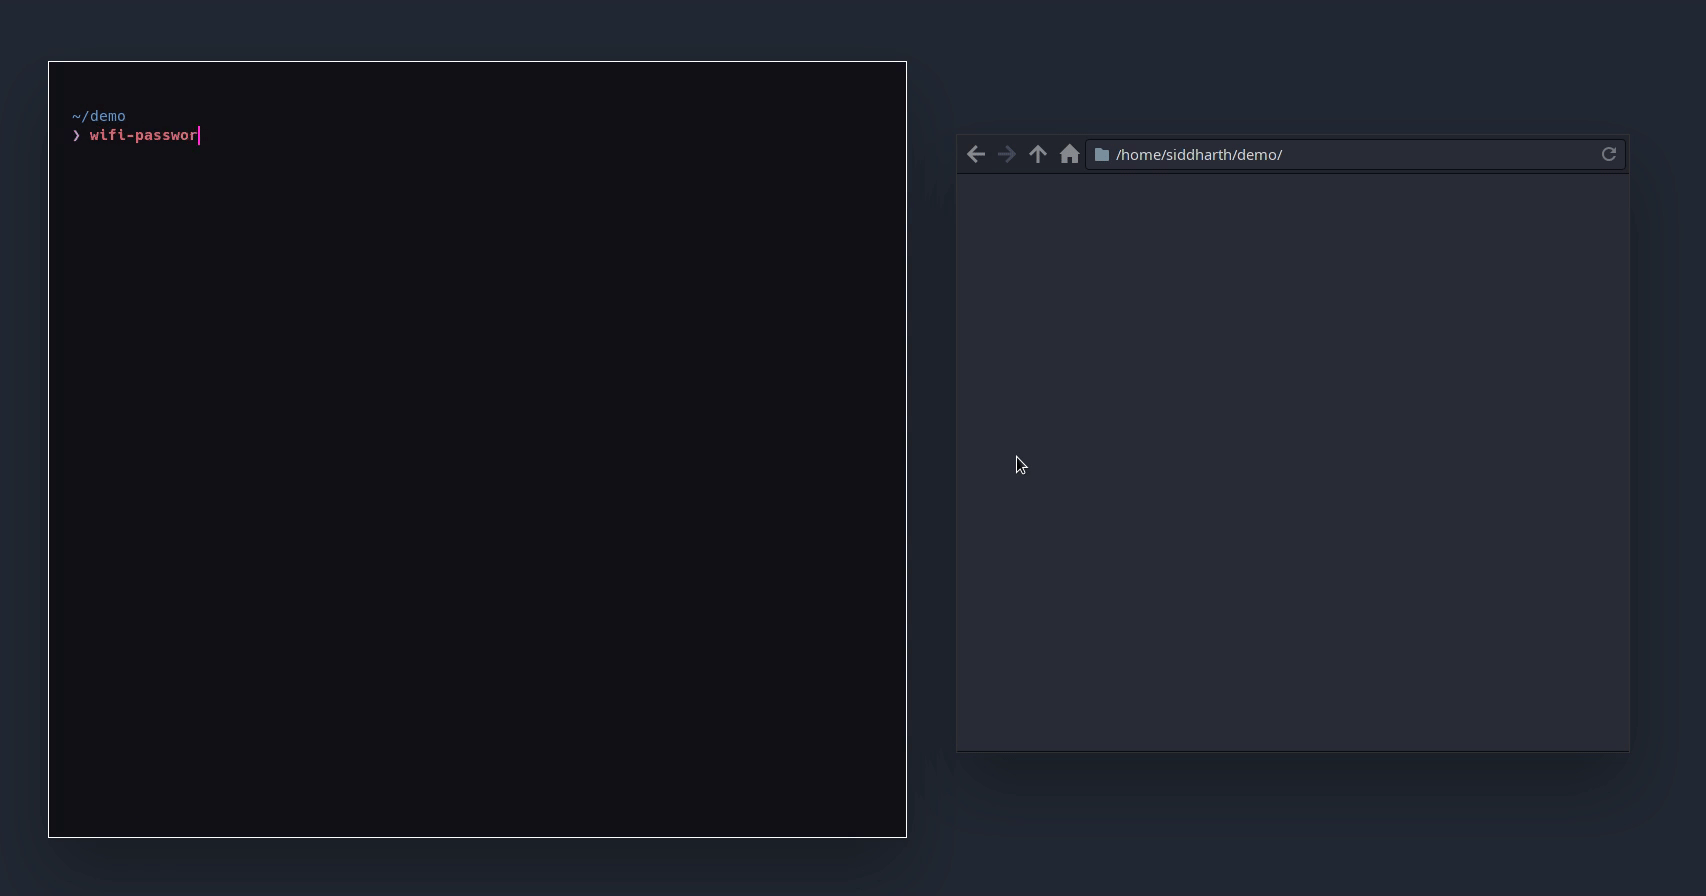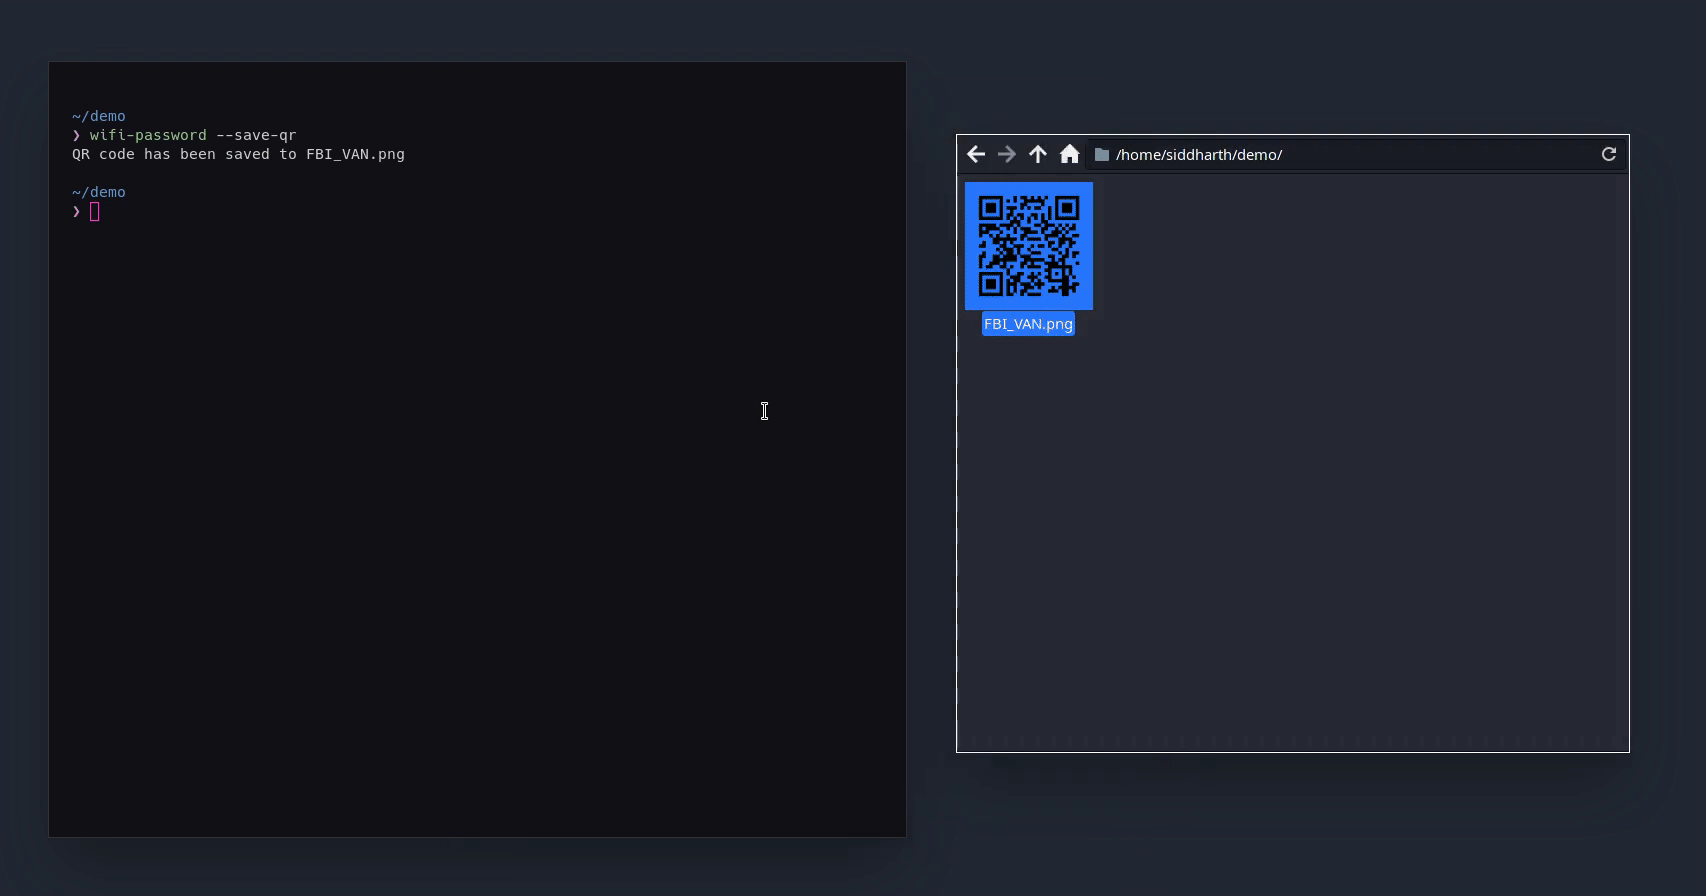 sdushantha/wifi-password
快速获取您的WiFi密码,如果需要,生成WiFi二维码让手机轻松连接
 1modm/petereport
专为渗透测试人员和安全研究人员打造的开源漏洞报告工具。支持管理发现模板,可生成HTML、PDF、CSV、Markdown和Jupyter格式的报告,并与DefectDojo集成。
 v4bel/januscape
KVM/x86 虚拟机逃逸漏洞利用(CVE-2026-53359),利用影子MMU模拟中的释放后使用漏洞。包含触发宿主内核恐慌及在Intel/AMD架构上完全逃逸的PoC。

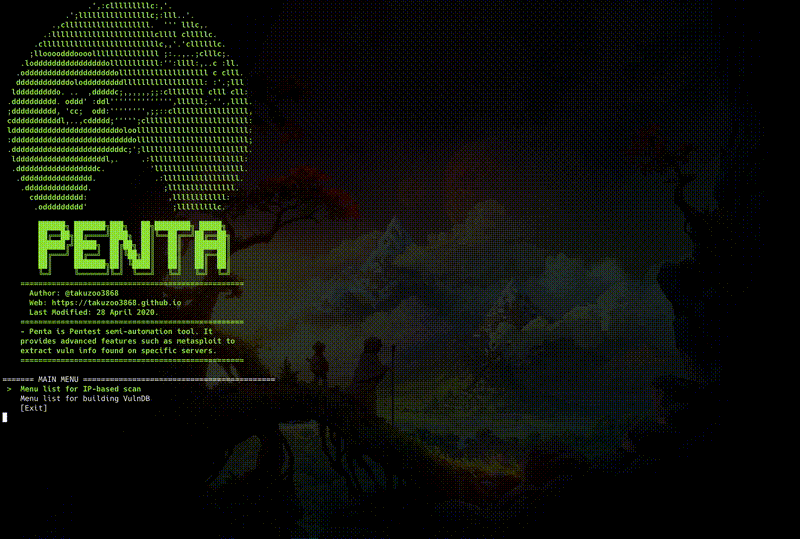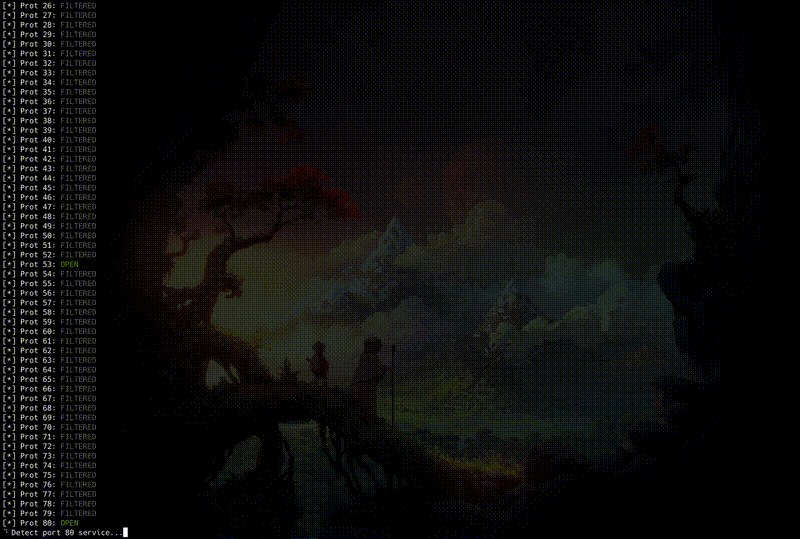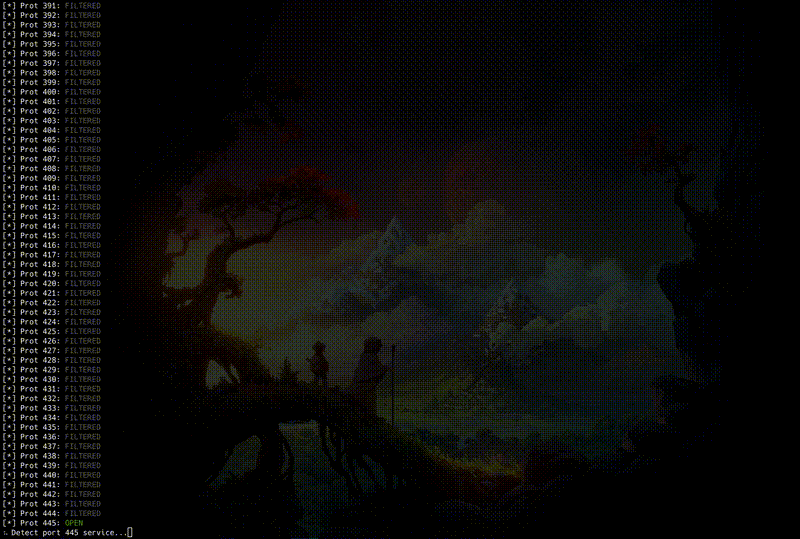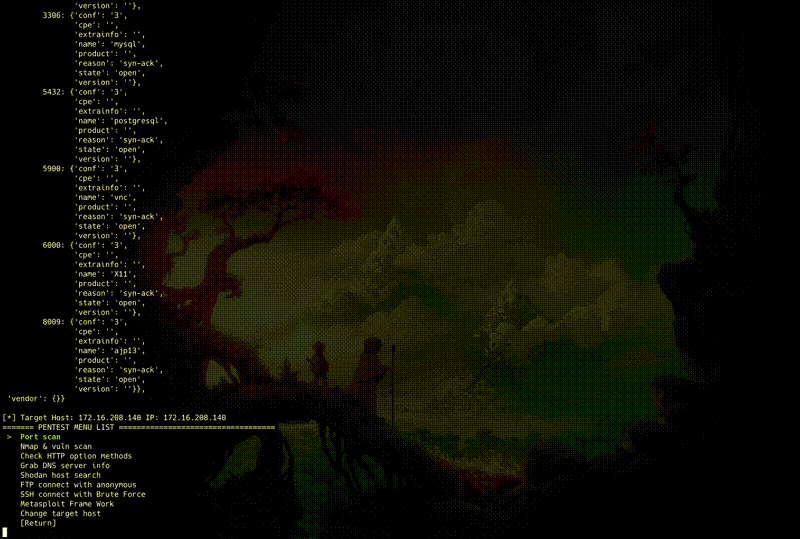 takuzoo3868/penta
开源的一体化命令行工具,用于半自动化渗透测试。
 checkpointsw/nodejs-tracer
针对Node.js恶意软件分析的运行时跟踪器,可钩住核心模块、记录函数调用、绕过反分析检测,并捕获文件写入及HTTP请求。
 youssefnoob003/sindrikit
一个用于构建操作可信进攻能力的基础C语言库
 professionallyevil/c4
Cyberdelia,一个命令与控制框架的集合
 arpsyndicate/suricata-vedas
基于 VEDAS 驱动的自主生成 + 社区贡献,为超过 15k 个 CVE 提供 Suricata 与 Nuclei 规则
 saied25/fix-react2shell-next
🔧 使用一条命令修复Next.js和React RSC应用中的漏洞版本,以抵御CVE-2025-66478。轻松提升应用的安全性。
 certifi/python-certifi
(Python 发行版)精心整理的根证书集合,用于在验证 TLS 主机身份时校验 SSL 证书的可信度。
 happytotoro116/ghidra-llm-pipeline
用于 C 语言重实现的确定性 PyGhidra 提取、分类与本地 LLM 编译器后端流水线。
 0xcyberstan/cve-2026-59346-poc
CVE-2026-59346 的 PoC - VMware VMXNET3 TSO 分段路径中的 32 位整数溢出,导致客户机到主机崩溃。









