
 #1

 ankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock
适用于 iQOO Z9 5G 和 vivo T3 5G 的越狱/root CVE-2026-43499 Android 应用程序与载荷。这两款设备均使用 MediaTek Dimensity 7200 (MT6886) 平台。内核版本 5.15.178。
 bethington/ghidra-mcp
MCP server桥接Ghidra的逆向工程与AI工具:256个工具,用于反编译、P-code模拟、实时调试、数据流分析、批量操作和约定执行,支持无头模式和GUI模式。
 0xsteph/pentest-ai
开源 AI 渗透测试工具,可验证每项发现。机器预言机会重新运行每个漏洞利用;通过验证的漏洞会附带一个证据胶囊,供你自行复现。
 rdesktop/rdesktop
开源RDP客户端,用于从类Unix系统连接Windows终端服务,支持RDP 4和5版本,并带有智能卡认证。
 khast3x/redcloud
使用 Docker 自动化部署红队基础设施
 justmao945/mallory
基于SSH的HTTP/HTTPS代理
 emrekybs/tgsherlock
用于用户、群组和消息调查的 Telegram OSINT 工具
 billythegoat356/kramer
下一代 100% Python 混淆器。
 gallopsled/pwntools
CTF框架与漏洞利用开发库
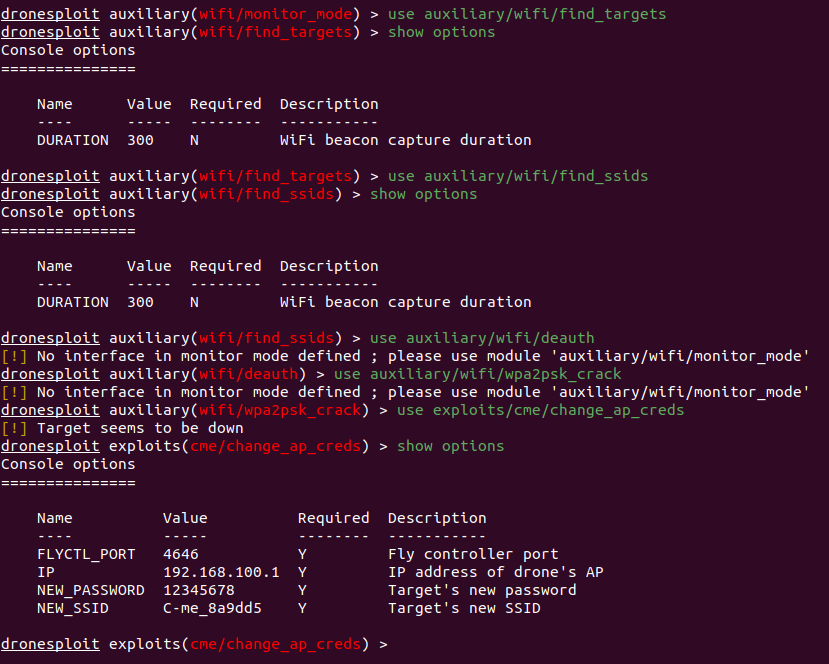 dronesploit/dronesploit
一个类似于Metasploit的控制台框架,用于渗透测试商用无人机,具有模块化的漏洞利用功能,支持无线攻击、SSID/密码操纵以及无人机特定的黑客技术。
 sarperavci/googlerecaptchabypass
在5秒内解决Google reCAPTCHA!🚀
 c3c/adexplorersnapshot
将 AD Explorer 快照解析为 BloodHound 兼容的 JSON 或 NDJSON,用于 Active Directory 侦察和攻击路径映射。

 alice39s/xmtr
Parallel multi-target traceroute tool that traces IPv4/IPv6 routes with ICMP, TCP or UDP probes, resolves hop ASNs, and exports MTR-style tables and…
 fare9/dragon-tales
基于 LLVM 构建的二进制分析库,用于对 x86、ARM 和 RISC-V 架构的机器码进行反汇编、提升和符号执行,并支持 CFG 恢复和 Z3 求解。
 rorywag/hayabusa-bulk-runner
对文件夹中的分类收集批量运行 Hayabusa,每台主机运行一次,生成每台主机的报告以及跨主机分类仪表板









