#1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐

 philippeabraxas-jpg/responsible-alliance-protocol
安全不能仅靠提示指令来保障。TBP为自主代理提供外部执行层边界,通过签名OPA策略、Merkle审计链以及针对危机覆盖的严格多重签名治理协议,强制执行硬性F/I/W不变量。
 n0qword/mythic_ornn
LLM驱动的Mythic Agent、Payload-Type和C2配置文件生成器。
 trailofbits/cvedb
CVE 查询库和实用工具,利用本地存储直接与美国国家漏洞数据库(NVD)同步。
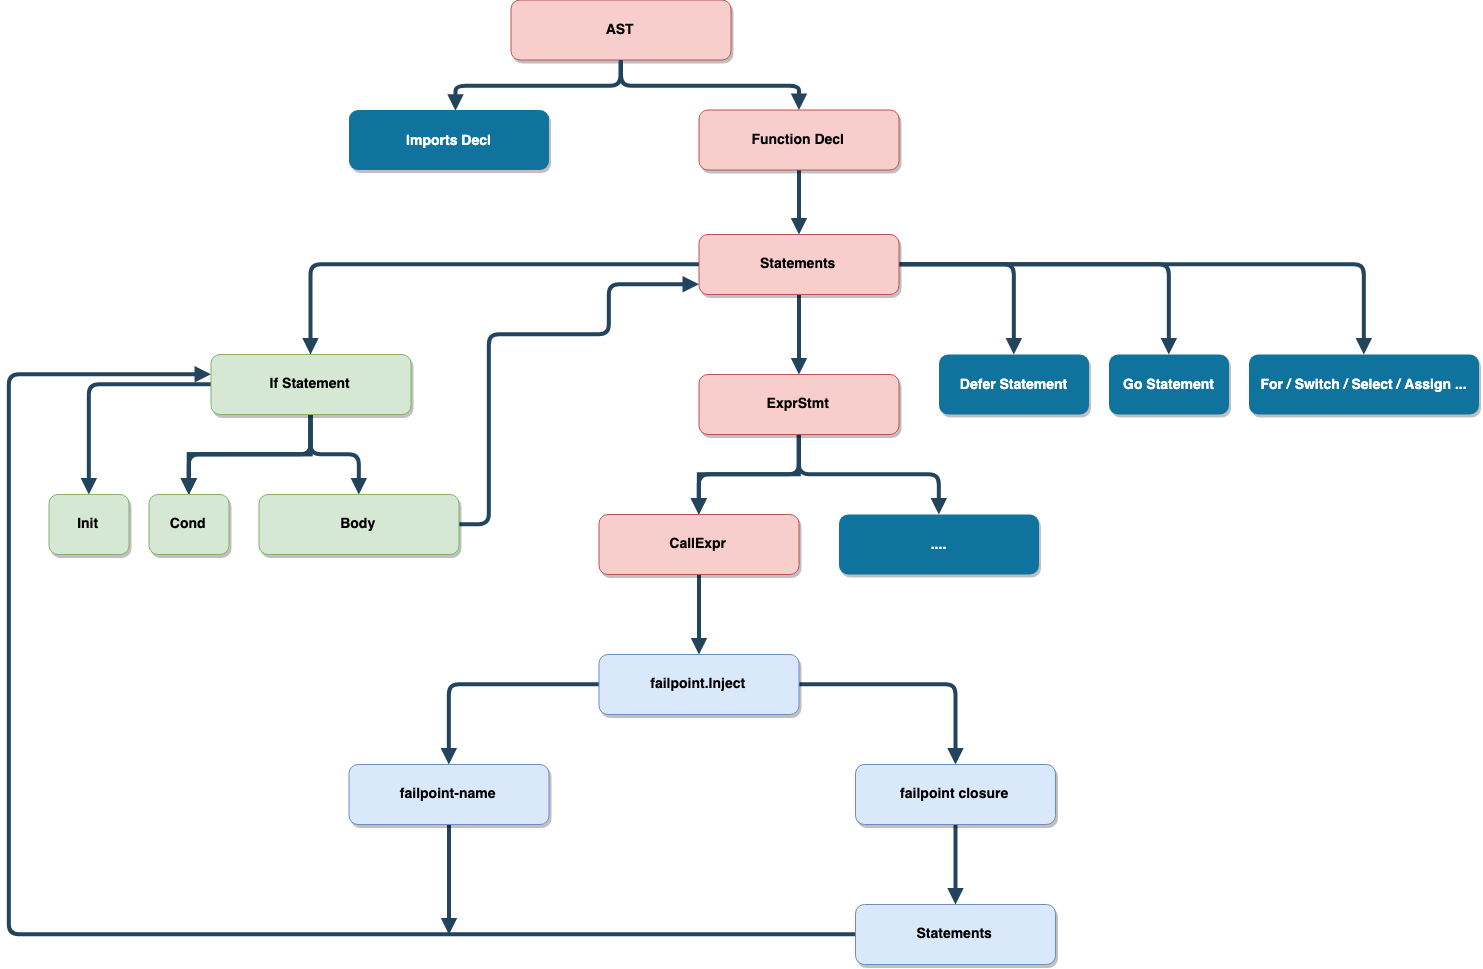 pingcap/failpoint
用于 Go 的故障注入库,通过环境变量添加运行时可控的故障点,以触发 panic、休眠、返回以及条件错误路径。
 googlecloudplatform/professional-services
Google Cloud 解决方案示例及运维实用工具的集合,涵盖审计日志监控、DLP 去标识化、加密密钥管理和 IAM 模式。
 angristan/openvpn-install
在Debian、Ubuntu、Fedora、CentOS、Arch Linux及更多系统上搭建你自己的OpenVPN服务器
 angr/angr
一个强大且用户友好的二进制分析平台!
 1n3/findsploit
立即在本地和在线数据库中查找漏洞利用
 darkoperator/posh-ssh
用于通过SSH自动化远程系统任务的PowerShell模块
 owasp/pysap
pysap 是一个开源 Python 库,提供用于使用 SAP 的 NI、Diag、Enqueue、Router、MS、SNC、IGS、RFC 和 HDB 协议构造和发送数据包的模块。
 projectdiscovery/tinydns
微型可嵌入的 DNS 服务器
 impost0r/rie
针对CVE-2026-43724的内核利用程序,目标为Apple macOS/iOS系统。提供了该已披露漏洞的概念验证代码。
 sorrow404null/cve-2026-43499-rmx5200
针对realme RMX5200的Android 16本地权限提升漏洞利用,使用基于LD_PRELOAD的preload.so链,通过CVE-2026-43499实现临时root访问。
 nanashili/rea-rust
REA 的 Rust 移植版,一款仅本地运行、支持 CLI/MCP 工作流并内置原生 Ghidra worker 的逆向工程工具
 jakehildreth/locksmith2
一个面向 AD 管理员、防御性安全专业人员和“肮脏”红队成员的 AD CS 工具包
 principlebreach/waybend
自托管 SSRF 重定向、payload、回调与 DNS 工作台
 ressl/cve-2026-87902-poc
针对 CVE-2026-87902 的 PoC —— WordPress 页面模板解析中的未认证路径遍历(本地 PHP 包含,条件性 RCE),附带固定版本的易受攻击实验环境