#1
 apify/crawlee
Node.js 网页抓取和浏览器自动化库,用于构建可靠的爬虫,支持 HTTP 和无头浏览器、代理轮换以及类人指纹。
 kevinchunye/prompt_injection
用于衡量提示注入防御在工具调用型LLM代理流水线中何处触发的基准测试框架,跟踪金丝雀令牌在暴露、持久化、中继和执行各阶段的情况。
 pho5nix/red-team-goad-lab-proxmox
红队家庭实验室搭建指南。在 Proxmox 和 pfSense 中搭建 GOAD 实验室,Operator/C2 与重定向器。
 smgorelik/windows-rce-exploits
漏洞利用样本数据库是一个存储 **RCE**(远程代码执行)漏洞利用及 **WINDOWS** 平台概念验证(Proof-of-Concepts)的仓库,这些样本上传用于红队和蓝队的教育目的。
 owasp/nettacker
自动化渗透测试框架 - 开源漏洞扫描器 - 漏洞管理
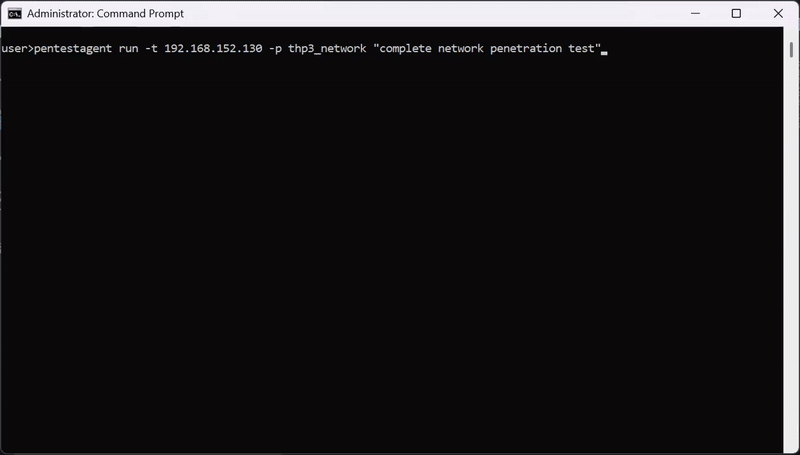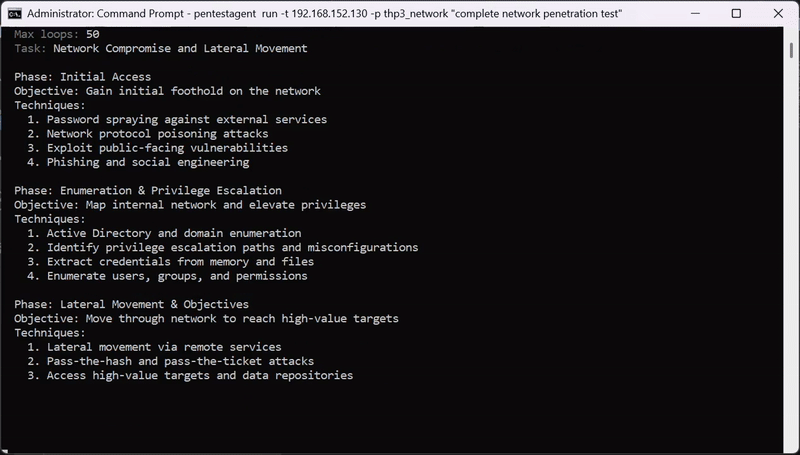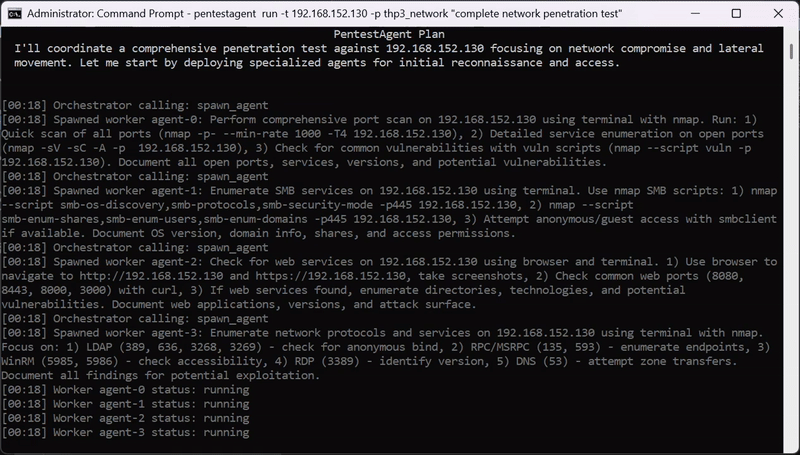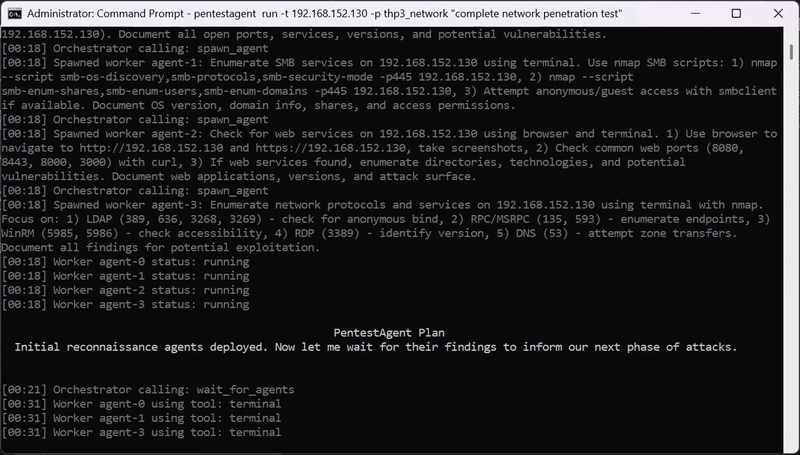 gh05tcrew/pentestagent
用于黑盒安全测试的AI代理框架,具备自主多代理编排、内置渗透测试工具以及MCP集成,适用于漏洞赏金、红队和渗透测试工作流程。
 entysec/hatsploit
模块化渗透测试平台,支持编写、测试和执行漏洞利用代码。
 elevenpaths/diario-commandline-tools
用于批量使用DIARIO API的命令行客户端:上传PDF/Office文档,查询文件哈希,并通过命令行脚本自动化恶意软件分析工作流。
 luftwaffe66/gobfuscator
通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。
 kevincrrl/evillimiter-ng
EvilLimiter 新一代:监控、分析并限制带宽
 qingizi7/cve-2025-21479_iqooneo8
针对 iQOO Neo8 (SM8475) 上 CVE-2025-21479 (Adreno KGSL) 的本地 root 漏洞利用 - 物理内存读写,禁用 SELinux,生成 root shell
 abdaullahag/threatlens
用于快速IOC分析(IP、域名、CVE)的Python CLI工具,使用6个免费威胁情报API。输出:彩色编码的Excel、JSON、CSV。使用:VT、Shodan、AbuseIPDB。
 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
 davidvoitenko/proxy-workbench
收集、检查公共 HTTP/SOCKS 代理并针对你自己的目标进行排名,然后通过排名导出、代理池、轮换网关和本地 API 提供服务。
 splinters-io/blinder
面向暴露防护型安全扫描的内容盲反向代理
 ejfkdev/dj
通过静态分析网站 HTML 和 JS,检测 webpack 分块、import() 懒加载和源映射,动态提取动态加载的 JavaScript 文件以进行侦察。
 top-celestial-company-ltd/dros-vep-lite
VEP 协议(RFC-010)的开放参考实现:一个确定性沙箱与基准测试套件,用于评估 AI 代理在遭受入侵后的运行时隔离能力。