#1
 diabl0w/cve-2022-22057_sm-f926u
高通kgsl驱动程序漏洞(CVE-2022-22057)针对三星Galaxy设备,实现任意内核内存读写、绕过SELinux,并通过竞态条件获取临时root权限。
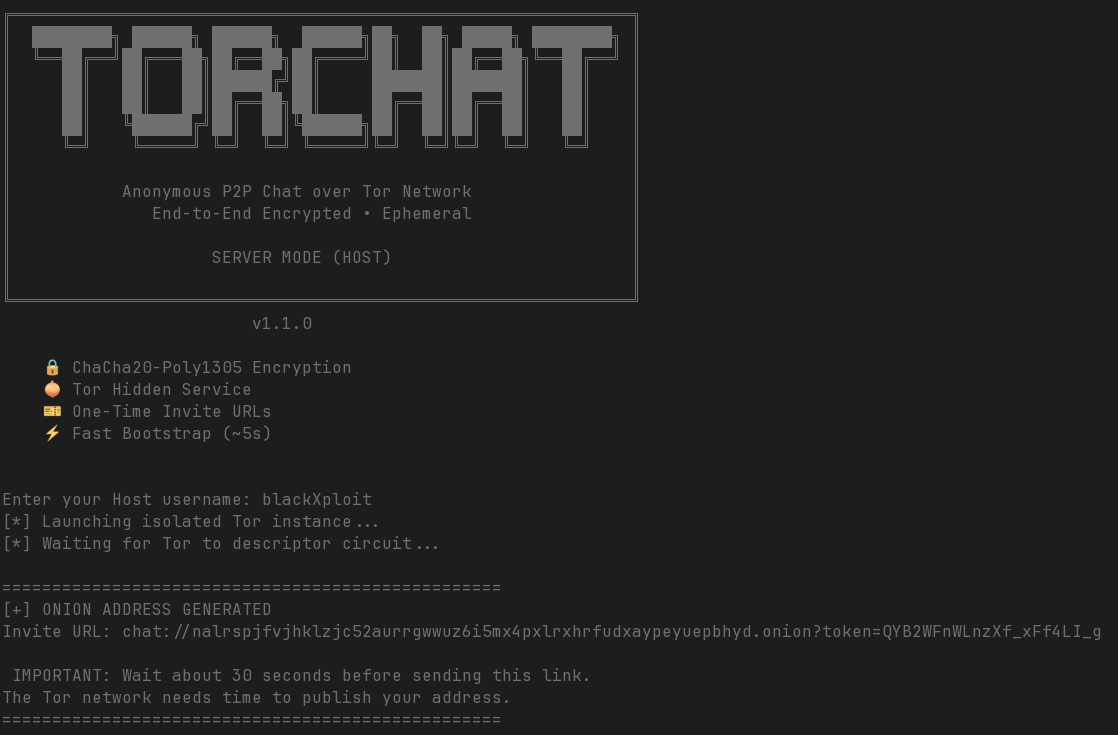 blackxploit-404/torchat
TorChat - 通过Tor网络进行安全、私密且匿名的点对点聊天

 d0ubl3g/industrial-security-auditing-framework
ISAF 旨在成为一个框架,为工业(OT)环境的正确安全审计提供必要的工具。
 j4ck3lsyn-gen2/cve-2026-39047
爱普生打印机RAW协议漏洞利用框架
 0neday/multi_path
CVE-2018-4241:由于MPTCP中糟糕的边界检查导致的XNU内核堆溢出,影响iOS 11 - 11.3.1,由Ian Beer发布。
 shinthink/pbck-exploit
📤 针对 CVE-2026-56290 的大规模利用框架 —— Page Builder CK Joomla 未授权文件上传至 RCE
 pmontesd/log4j-cve-2021-44228
非常简单的 Ansible playbook,用于扫描文件系统中存在 Log4Shell 漏洞的 JAR 文件
 gustavorobertux/cve-2024-3094
基于 Go 的轻量级检查器,扫描系统包管理器(dpkg、rpm、pacman、MacOS)中的 CVE-2024-3094 漏洞,验证 xz 版本和 liblzma 签名。
 muyuanlove/cve-2024-6387fixshell
Automated bash script to patch CVE-2024-6387 by compiling and installing OpenSSH 9.8p1 from source on Debian/Ubuntu systems.
 nu11secur1ty/kali-linux-docker
kali-linux-docker

 armircetaj/tetragon-dirtyfrag
使用Cilium Tetragon TracingPolicy在运行时阻止DirtyFrag Linux LPE漏洞链(CVE-2026-43284 / CVE-2026-43500)
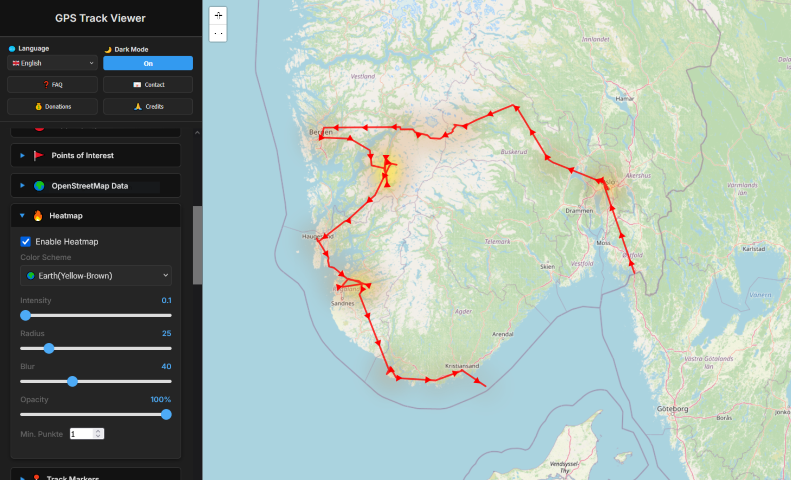 lukawe/localexifgeomap
一个强大、注重隐私、基于浏览器的工具,可可视化与分析照片中的GPS数据。只需拖放图像即可生成交互式地图、热力图、海拔剖面图和行程统计。
 abdullah50i/internal-penetration-testing-project-using-metasploit
已初始化并将 PostgreSQL 连接到 Metasploit。使用 Nmap 侦察了 10.1.16.0/24 网段并导入结果。利用 SYN、SMB 和 LDAP 扫描器枚举主机/服务。通过 ZeroLogon(CVE-2020-1472)攻击 DC10,使用 Impacket 导出 AD…
 juul/xz-backdoor-scan
扫描包含 `xz` 后门(CVE-2024-3094)签名的文件
 f88/ghostbusters15
在 Ansible 上运行 '修复 CVE-2015-0235(GHOST)' 的 Playbooks
 shoucheng3/diffplug__goomph_cve-2022-26049_3-37-1
Gradle 插件,用于将快速、可复现的 Eclipse IDE 配置作为构建工件提供,支持 OSGi、p2 和 RCP 构建。