#1

 bfuzzy/auditd-attack
一个映射到MITRE攻击框架的Linux Auditd规则集
 cymmetria/ciscoasa_honeypot
一个针对Cisco ASA组件的低交互蜜罐,能够检测CVE-2018-0101,一种拒绝服务和远程代码执行漏洞。

 0xxon/zeek-plugin-roca
Bro插件,用于检查证书是否受CVE-2017-15361影响
 crowdstrike/crowdfms
CrowdStrike 源数据管理系统。CrowdFMS 是一个用于自动化收集和处理来自 VirusTotal 样本的框架,通过利用私有 API 系统实现。该框架会自动下载近期触发用户 YARA 通知源警报的样本。
 0x4d31/honeylambda
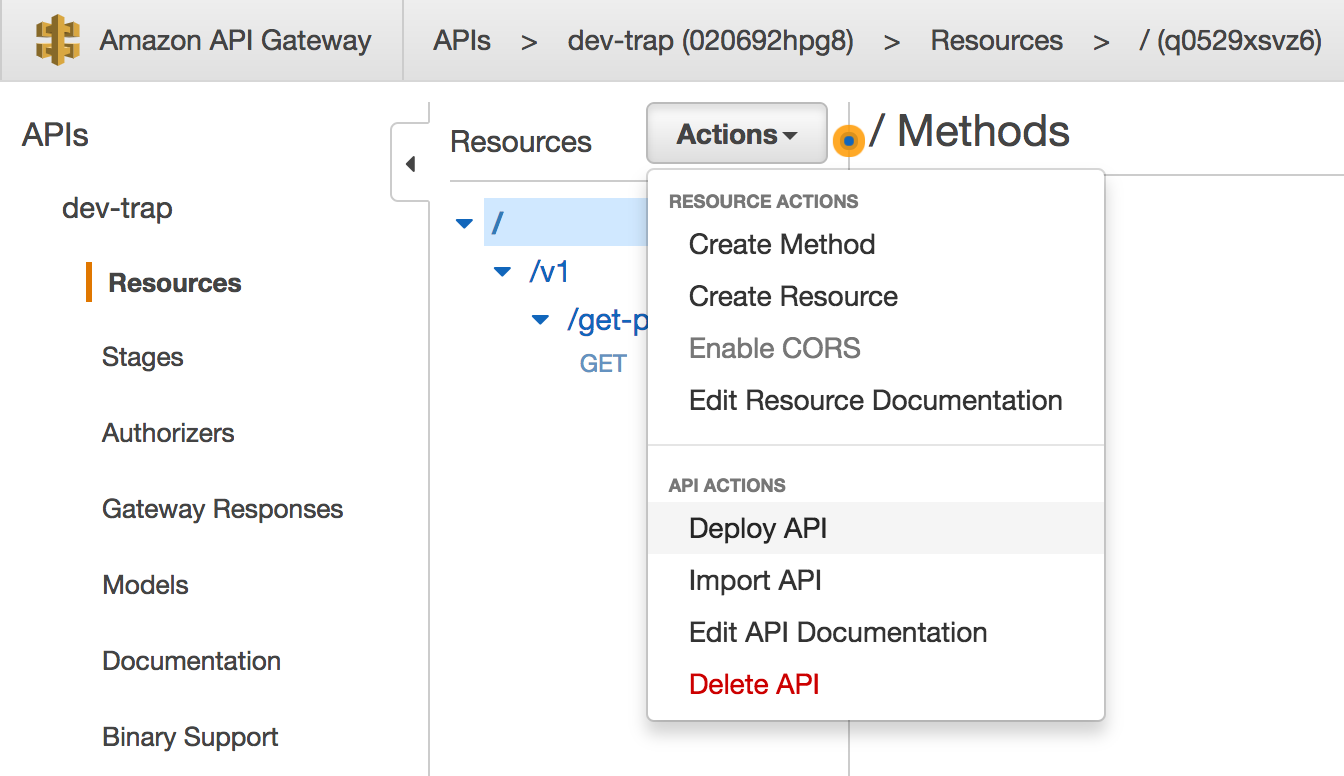
honeyλ - 一个简单的无服务器应用程序,旨在基于 AWS Lambda 和 Amazon API Gateway 自动创建和监控虚假 HTTP 端点(即 URL 蜜令)。
 xdrr/vulnerability-research
公开披露的漏洞
 matthewclarkmay/geoip-attack-map
网络安全 GeoIP 攻击地图,可跟踪 syslog 并解析 IP/端口号,实时可视化攻击者。
 mitre/brawl-public-game-001
来自 BRAWL 自动对手模拟演习的数据
 abhinavbom/threat-intelligence-hunter
TIH 是一款情报工具,帮助你在多个公开可用的安全信息源和一些知名 API 中搜索威胁指标 (IOC)。该工具的理念是方便搜索和存储频繁添加的 IOC,以便创建你自己的本地指标数据库。
 aws-alchemy/squidmagic
分析基于Web的网络流量 🕶 以检测中央命令与控制服务器
 navytitanium/eitest-tools-scripts-iocs
IOC 源与 EITest 活动分析工具包,支持 C2 数据解密、受害者载荷解码以及沉洞日志处理,用于威胁情报与取证调查。
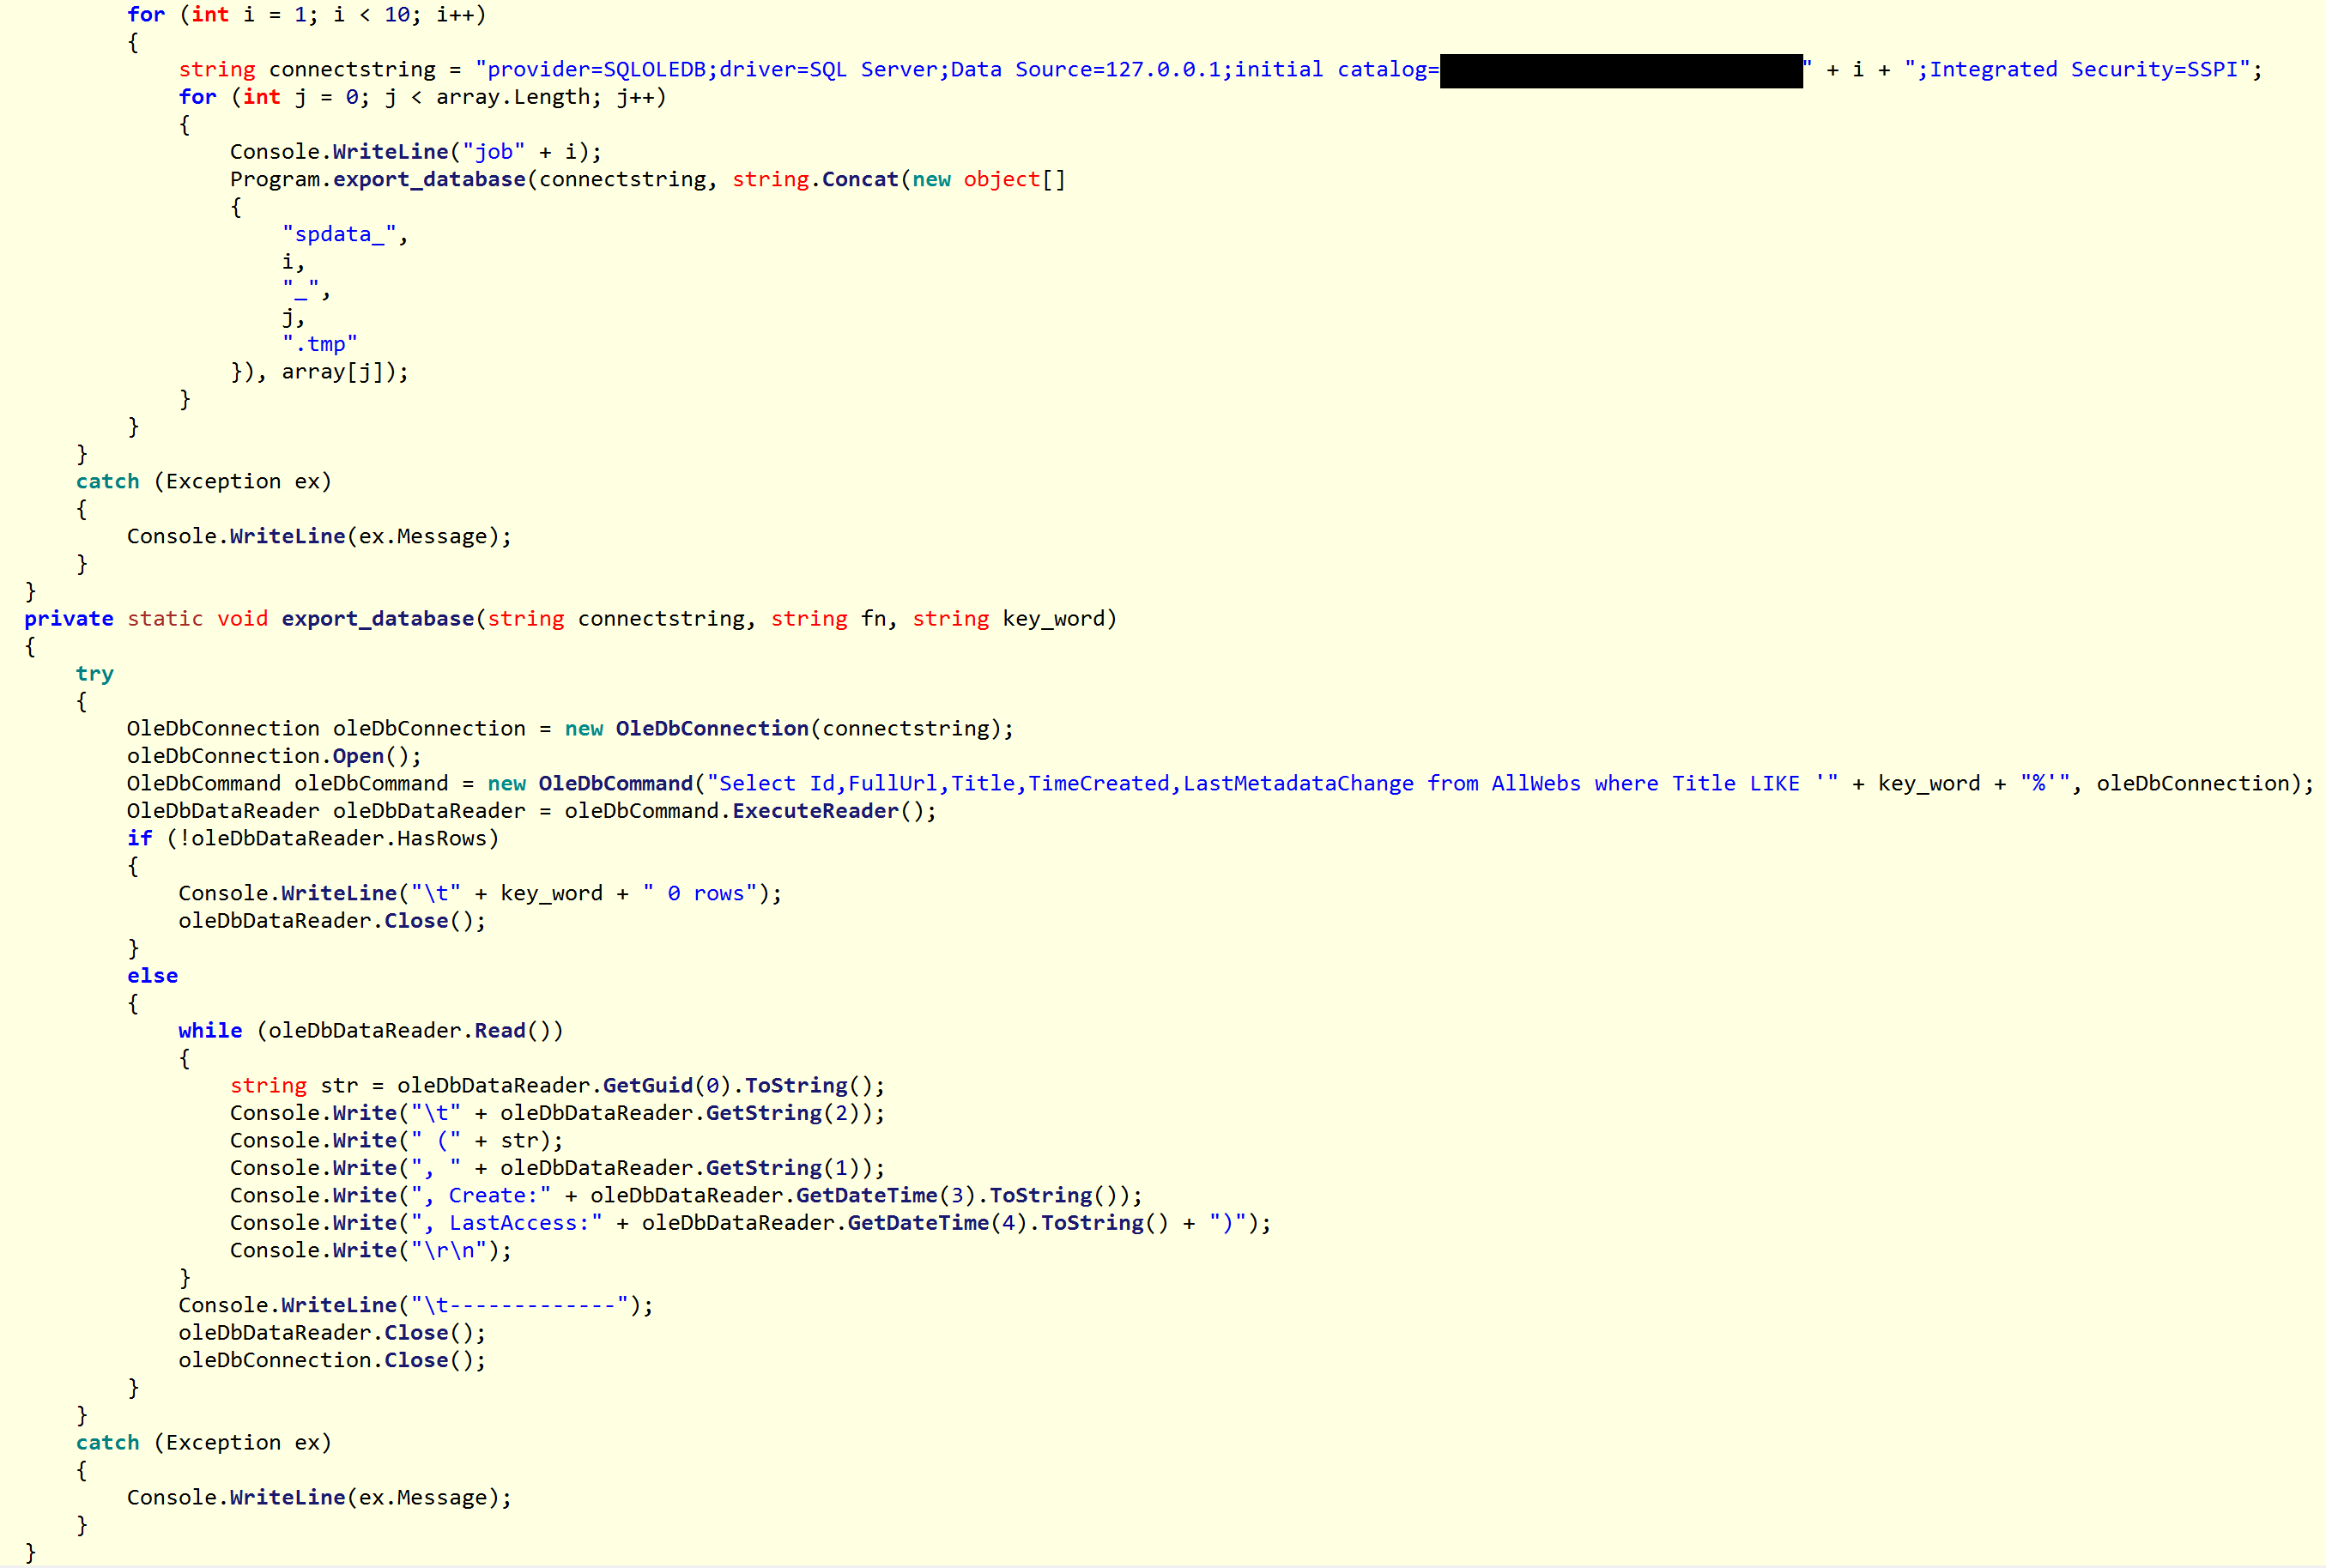 nccgroup/royal_apt
皇家 APT - APT15 - 来自 NCC Group 网络防御运营研究的相关信息