
 #1
 weaveworks/weave-gitops
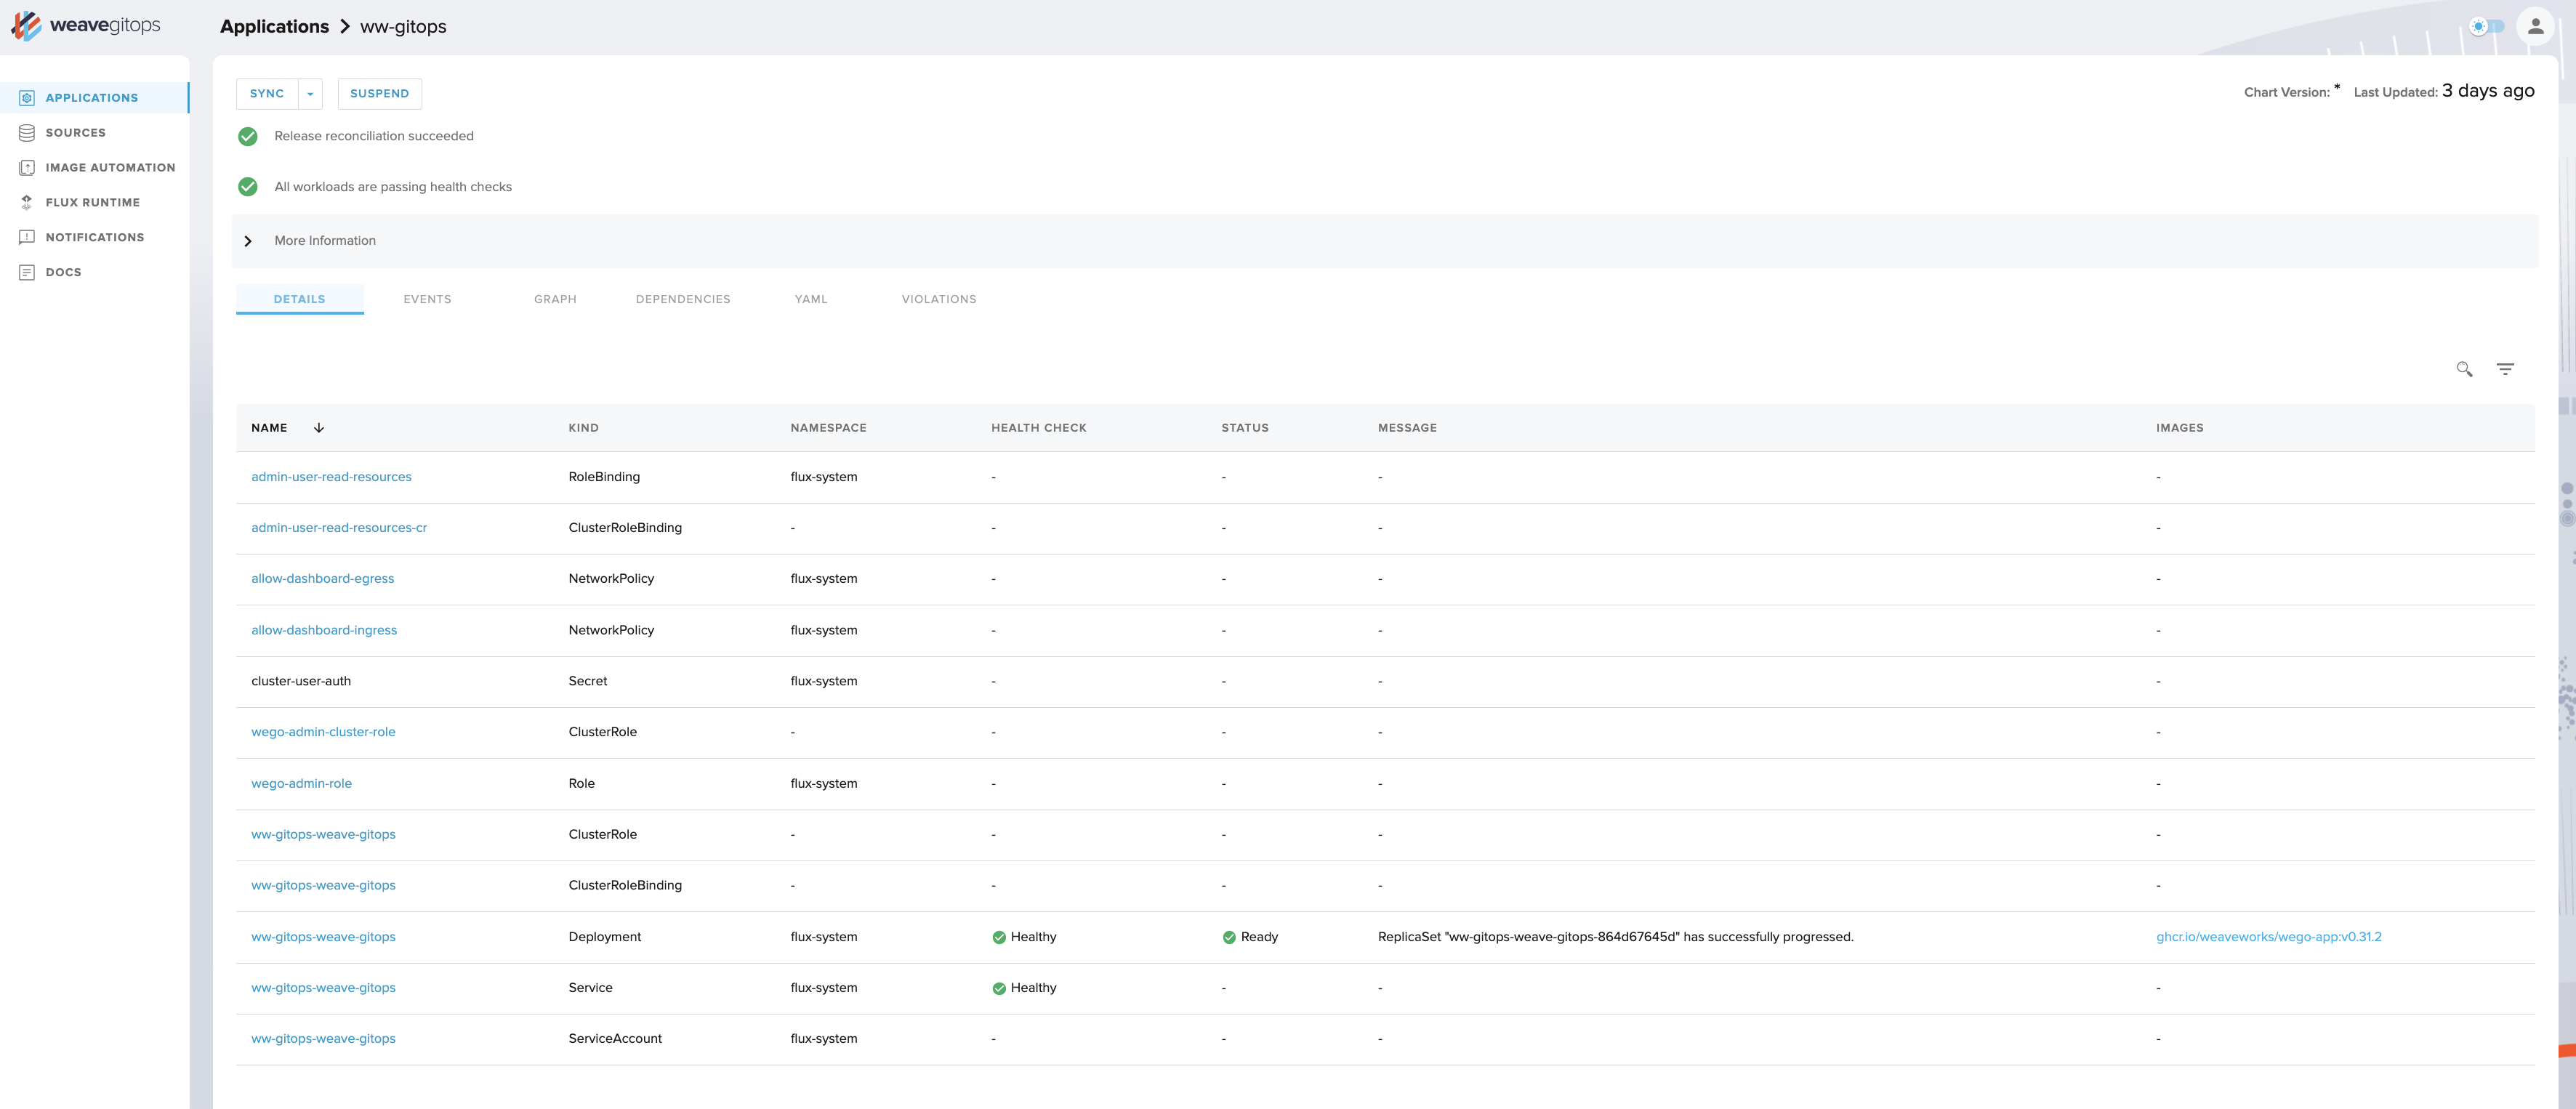
Weave GitOps 正在过渡为一个社区驱动的项目!它提供对应用程序部署的洞察,并使基于 GitOps 的持续交付更容易被团队采用和扩展。
 owasp/docker-security
掌握容器安全
 qubesos/qubes-secpack
精选的 Qubes OS 安全公告、金丝雀、PGP 密钥和 ISO 摘要库,通过 git 标签和分离签名进行认证验证。
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 owasp/docksec
AI 驱动的 Docker 安全扫描器,以通俗易懂的英语解释漏洞。OWASP 实验室项目。
 pantheon-security/medusa
AI 优先的安全扫描器。v2026.7 新增:Claude Code 失陷检测——在克隆前审查 .claude/ 钩子、权限与技能——另配备常驻的 AI 攻击特征扫描器,以及原生 Rust 与 PHP 规则。此外:medusa scan --git 可审查任意仓库,medusa secrets…
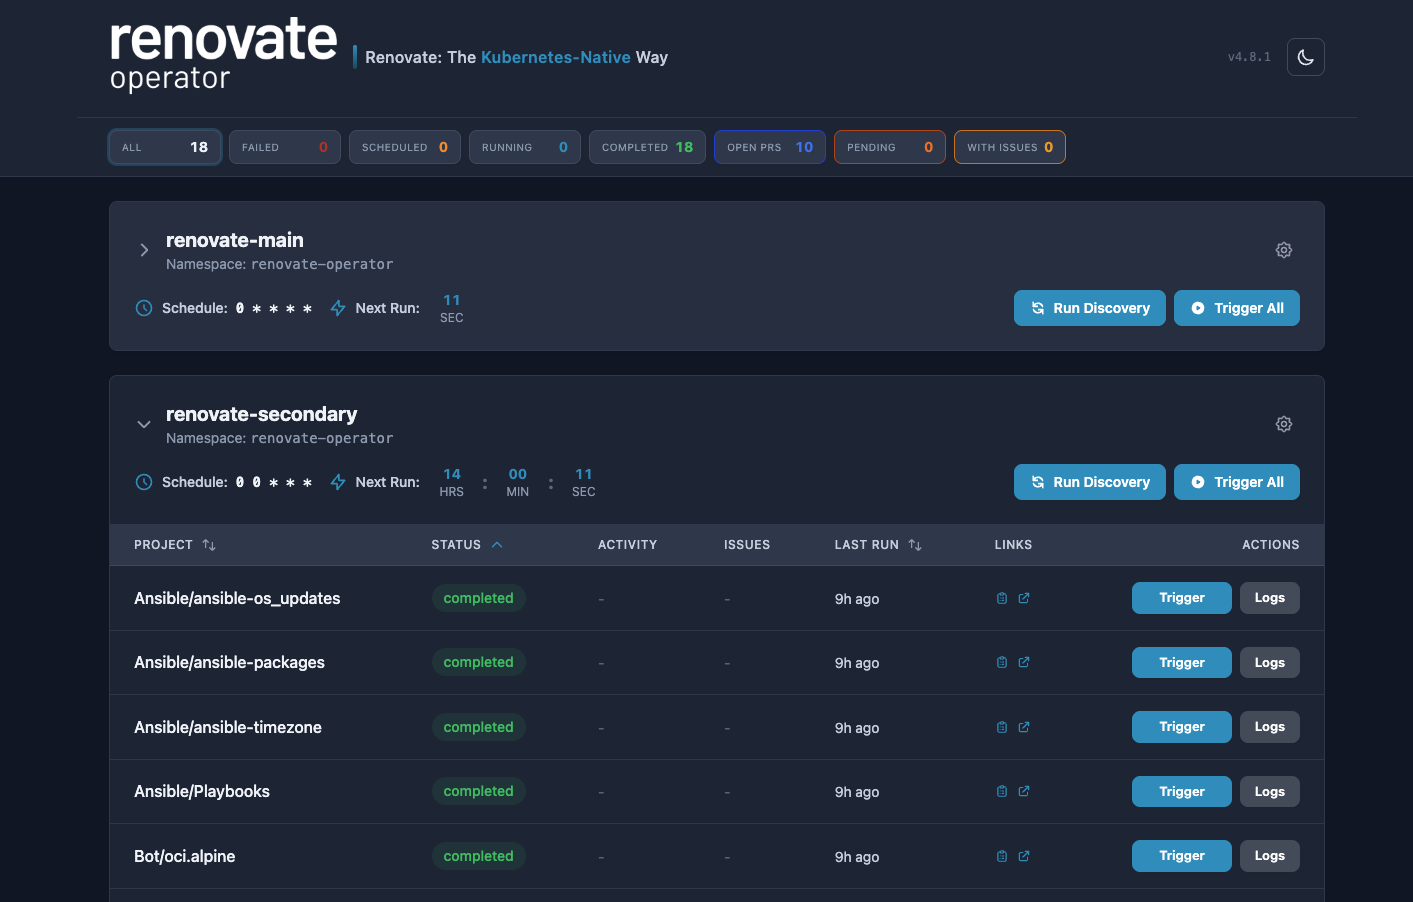 mogenius/renovate-operator
用于在 Kubernetes 中简化 renovate 执行的 Operator
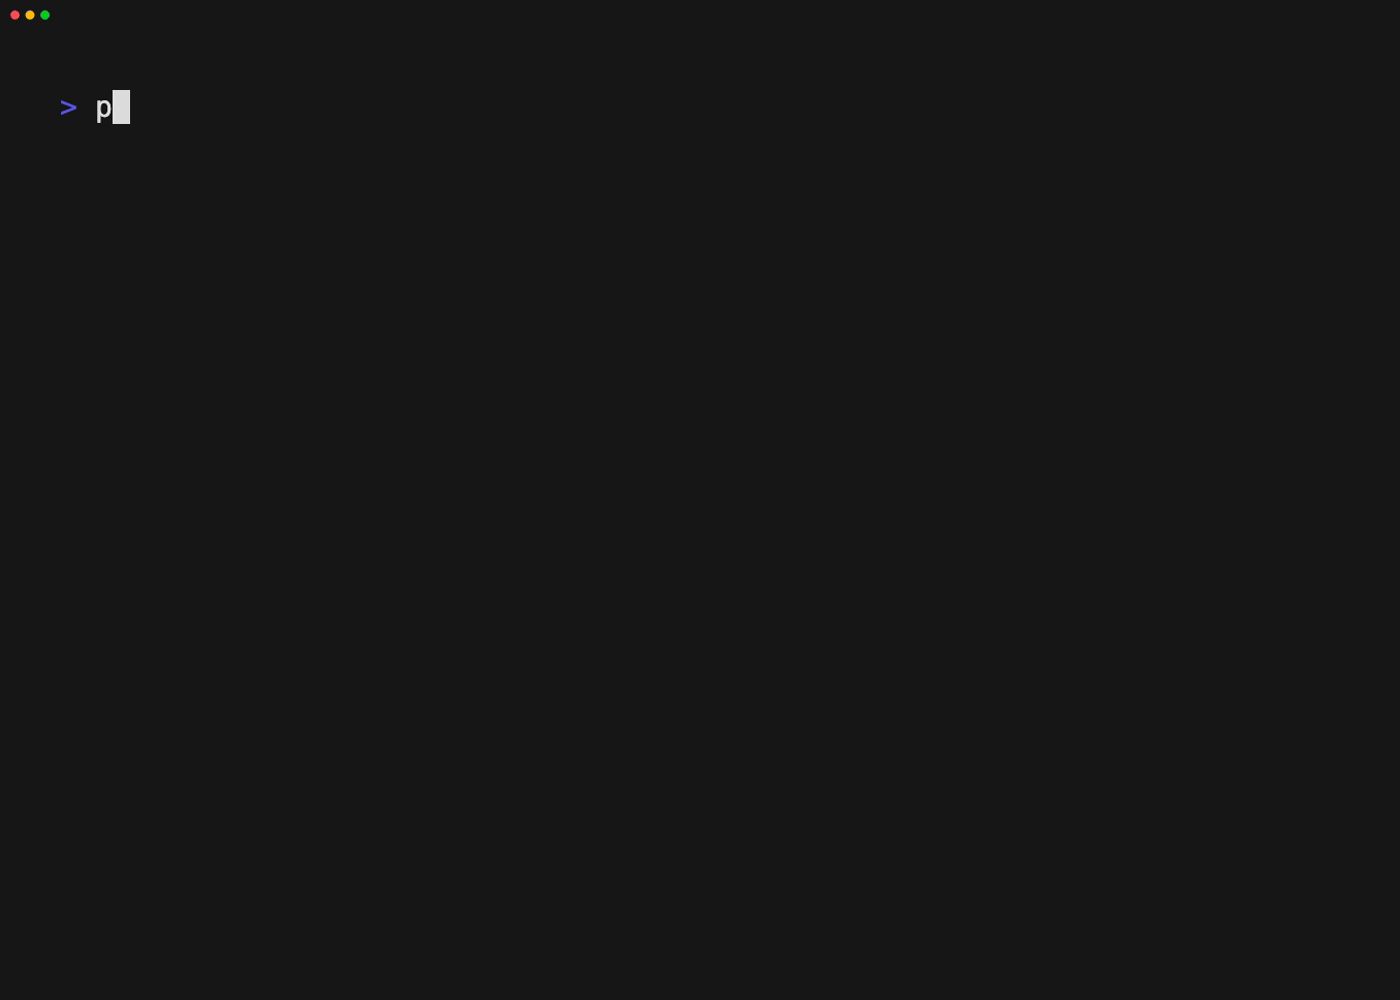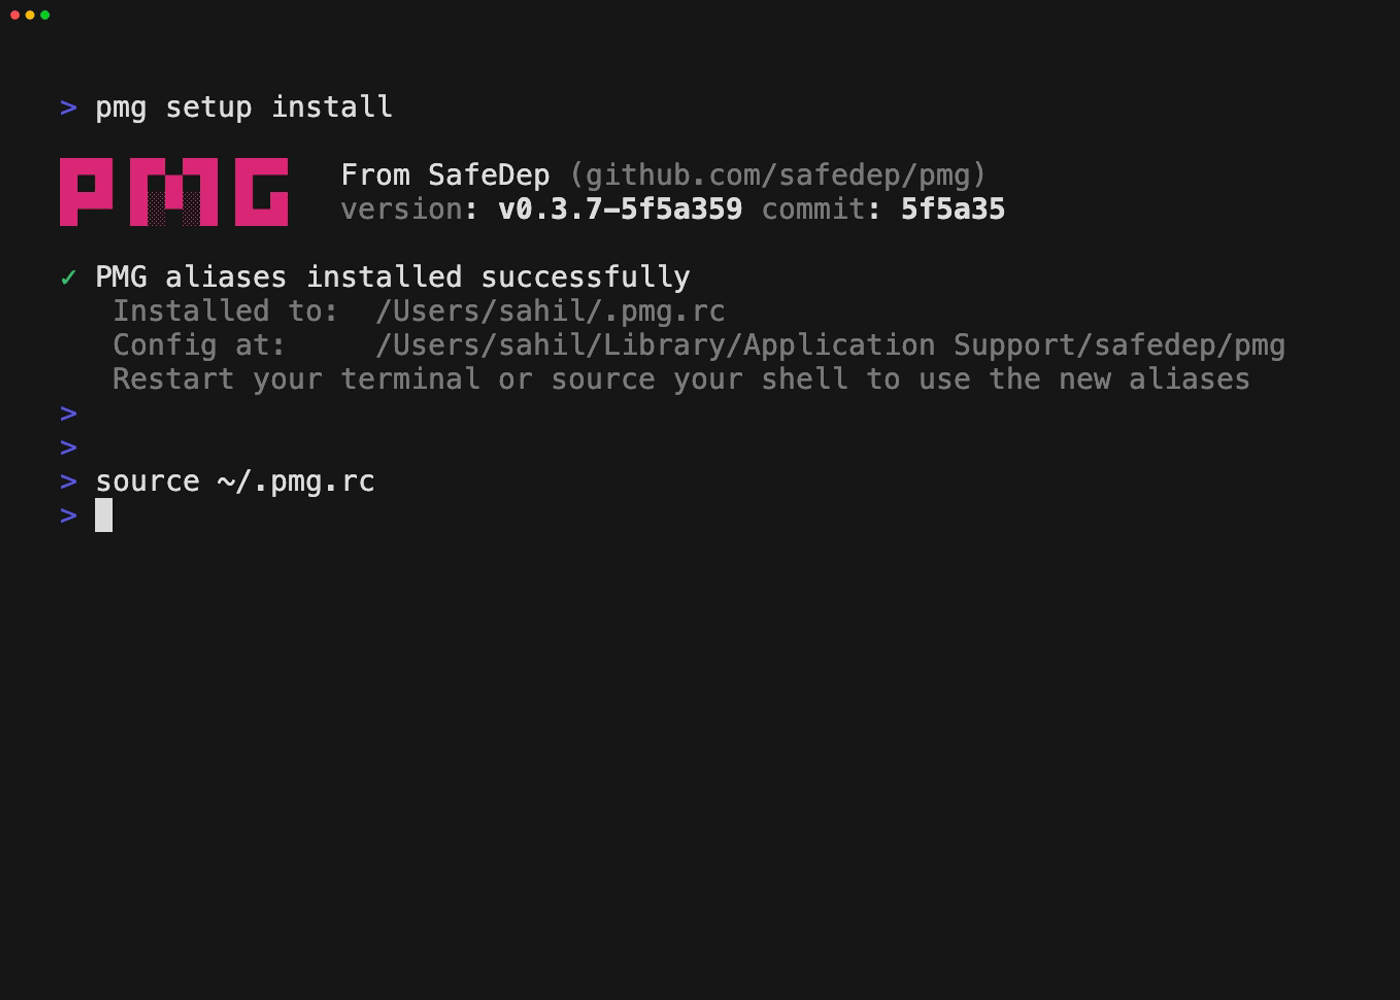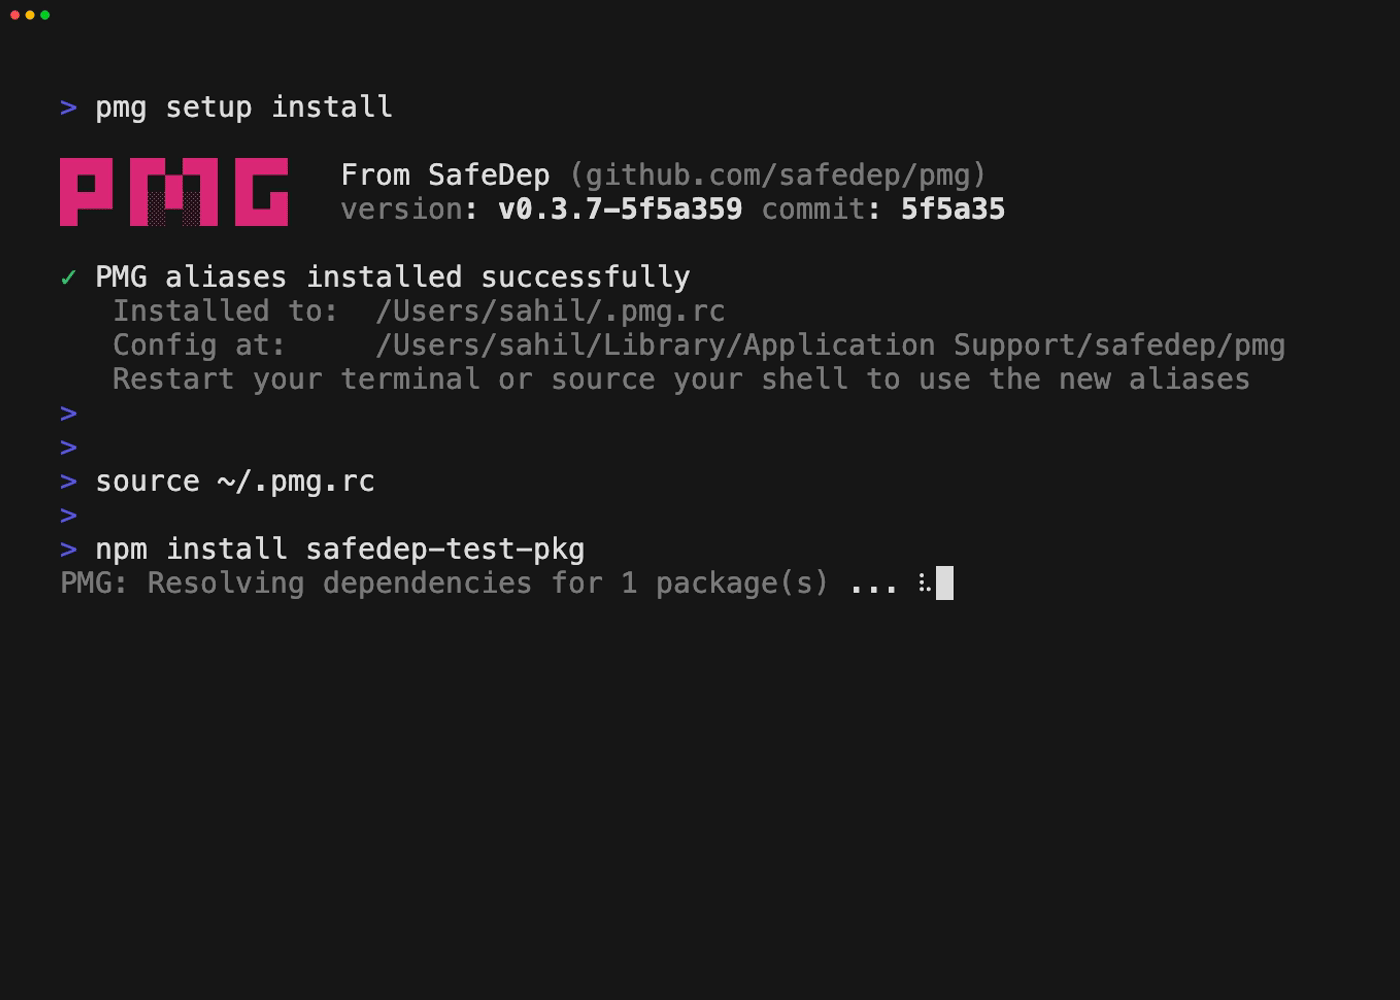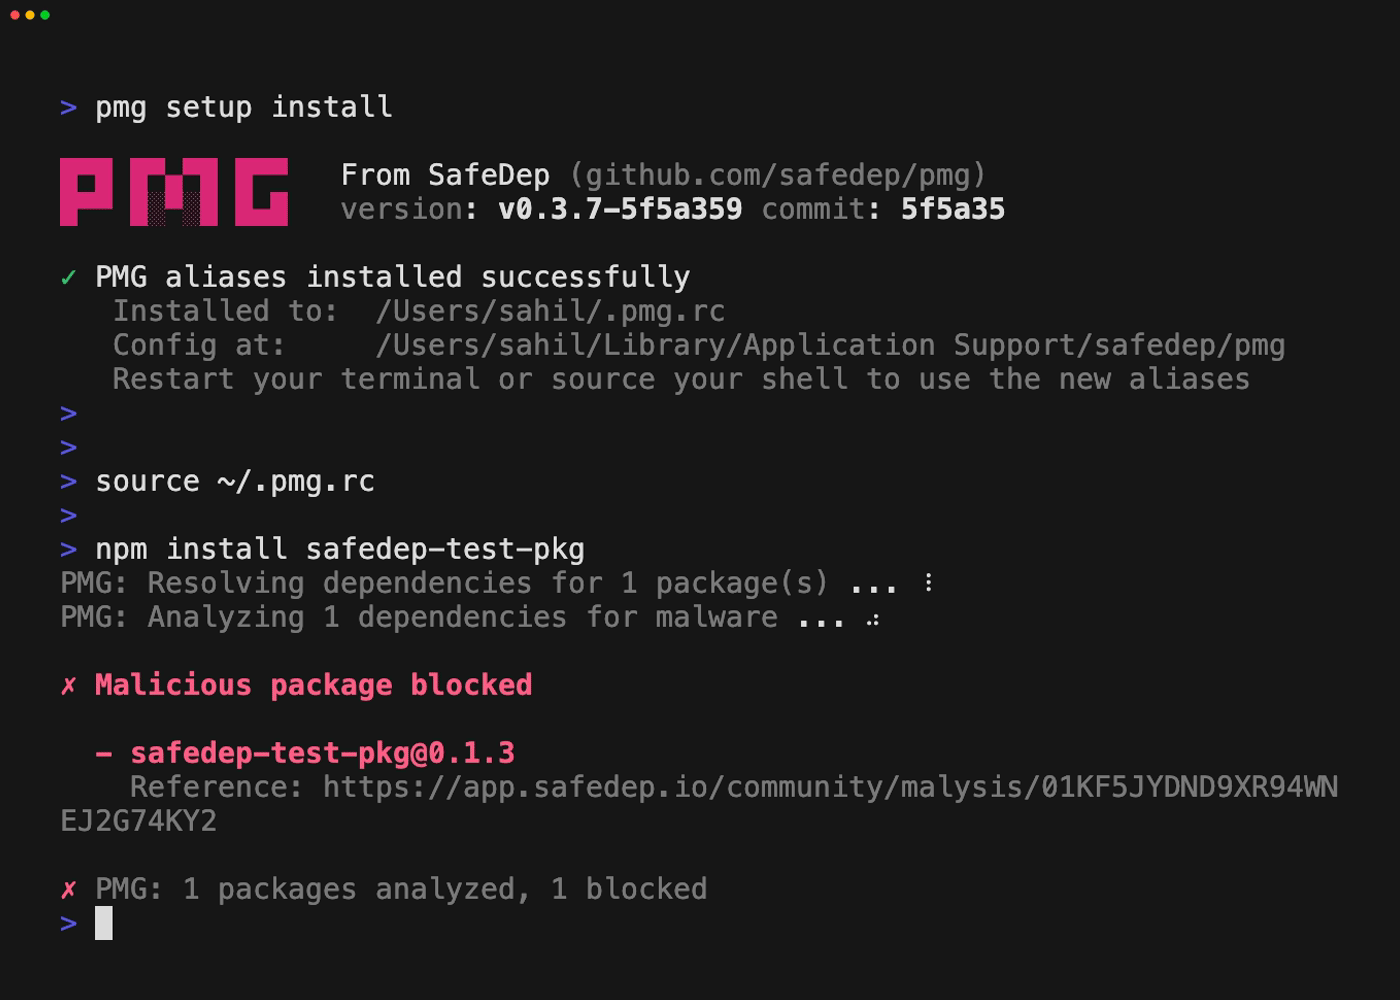 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 logpresso/cve-2021-44228-scanner
针对 Log4j2 CVE-2021-44228 的漏洞扫描器与缓解补丁

 arpsyndicate/puncia
Panthera(P.)uncia - Official CLI utility for Subdomain Center & Exploit Observer.
 prismorsec/prismor
自托管式 AI 智能体运行时控制平面。在工具调用执行前,通过本地仪表盘观察、人工审批(HITL)或阻止恶意调用:涵盖密钥泄露、提示注入、供应链攻击等场景。与智能体无关(支持 Claude、codex、langchain 等)。
 microsoft/secureboot_objects
Microsoft 策划的安全启动对象(KeK、Db、Dbx)仓库,适用于固件和运行时,支持透明的吊销更新和平台级启动安全。
 ossillate-inc/packj
静态和动态分析工具,用于审计开源软件包中的恶意、易受攻击和风险属性,并提供沙箱化安装以防止供应链攻击。
 cyclonedx/cyclonedx-cli
用于生成、分析、合并、差异比较、验证、签名和转换 CycloneDX SBOM 的 CLI,支持 JSON、XML、Protobuf、CSV 和 SPDX 格式。
 legit-labs/legitify
检测并修复所有 GitHub 和 GitLab 资产中的错误配置和安全风险









