#1
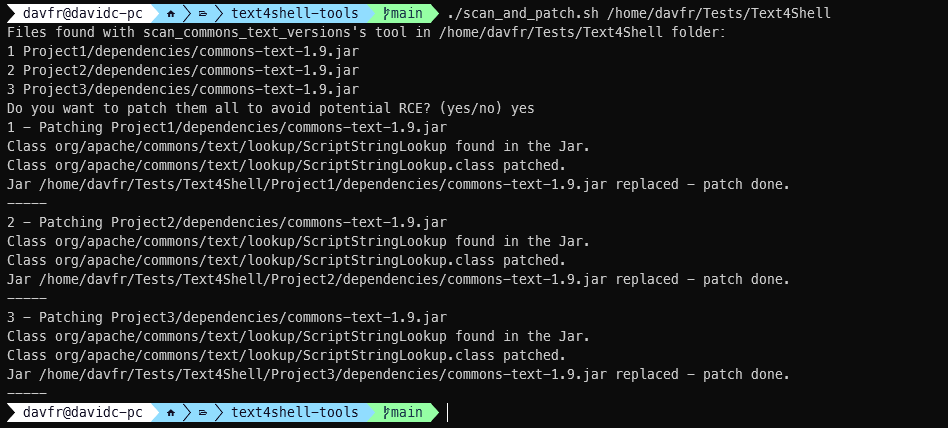
 jfrog/text4shell-tools
检测并修补 Java JAR/WAR 工件中存在漏洞的 Apache Commons Text;对类进行指纹识别,并扫描字节码以查找 CVE-2022-42889 (Text4Shell) 调用点。
 bkuan001/halo-record
面向AI智能体的防篡改审计追踪:哈希链式运行时记录,零依赖,任何人可验证。
 owasp/sedated
SEDATED® 项目 (敏感企业数据分析器以消除泄露)
 firelock-ai/kin
基于语义图的AI编写代码版本控制。跟踪实体和关系而非文件差异,支持爆炸半径分析、影子合并审查以及MCP驱动的代理上下文,以实现可信的AI生成软件。
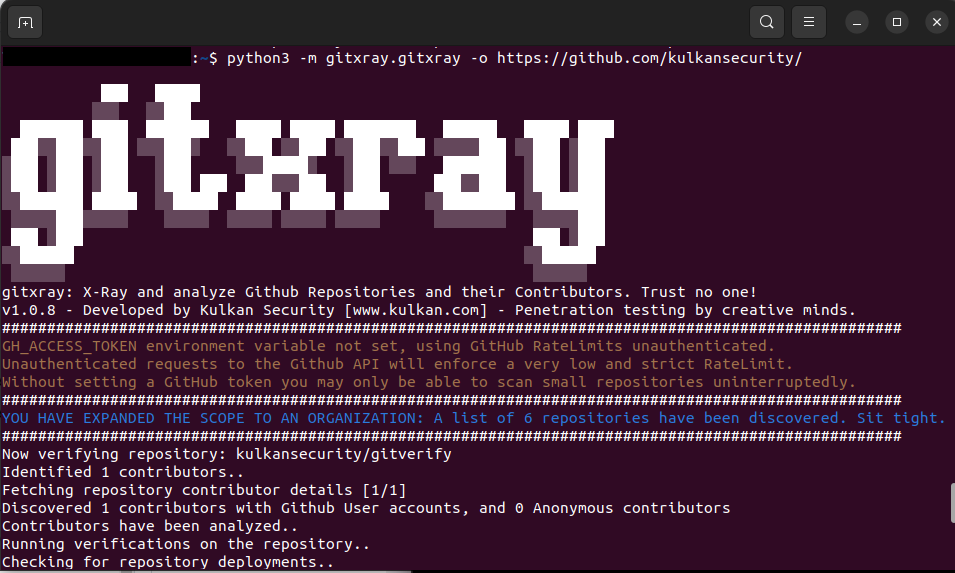 kulkansecurity/gitxray
一款多功能的安防工具,利用公共 GitHub REST API 进行 OSINT、取证、渗透测试等
 owasp/packman
一个旨在让软件包管理系统更加安全的文档与跟踪项目。
 knqyf263/go-rpmdb
RPM DB 的 Go 语言绑定
 momenbasel/malware-check
用于检测恶意代码、可疑二进制文件和隐私违规的静态和动态分析工具
 synacktiv/depfuzzer
扫描项目依赖项,以发现依赖混淆漏洞,并跨多个注册源(npm、PyPI 等)检查包所有者电子邮件接管风险。
 metaredteam/rtx-cve-2023-45779
Android APEX 密钥重用漏洞的概念验证代码
 gadievron/honeyslop
用于快速筛查幻觉(‘劣质’)漏洞报告的代码金丝雀
 advanced-threat-research/creosote
Creosote 是我们用于查找 CVE-2007-4559 所描述的 tarfile 漏洞的解决方案。
 robertdfrench/ifuncd-up
GNU IFUNC 是 CVE-2024-3094 背后的真正元凶
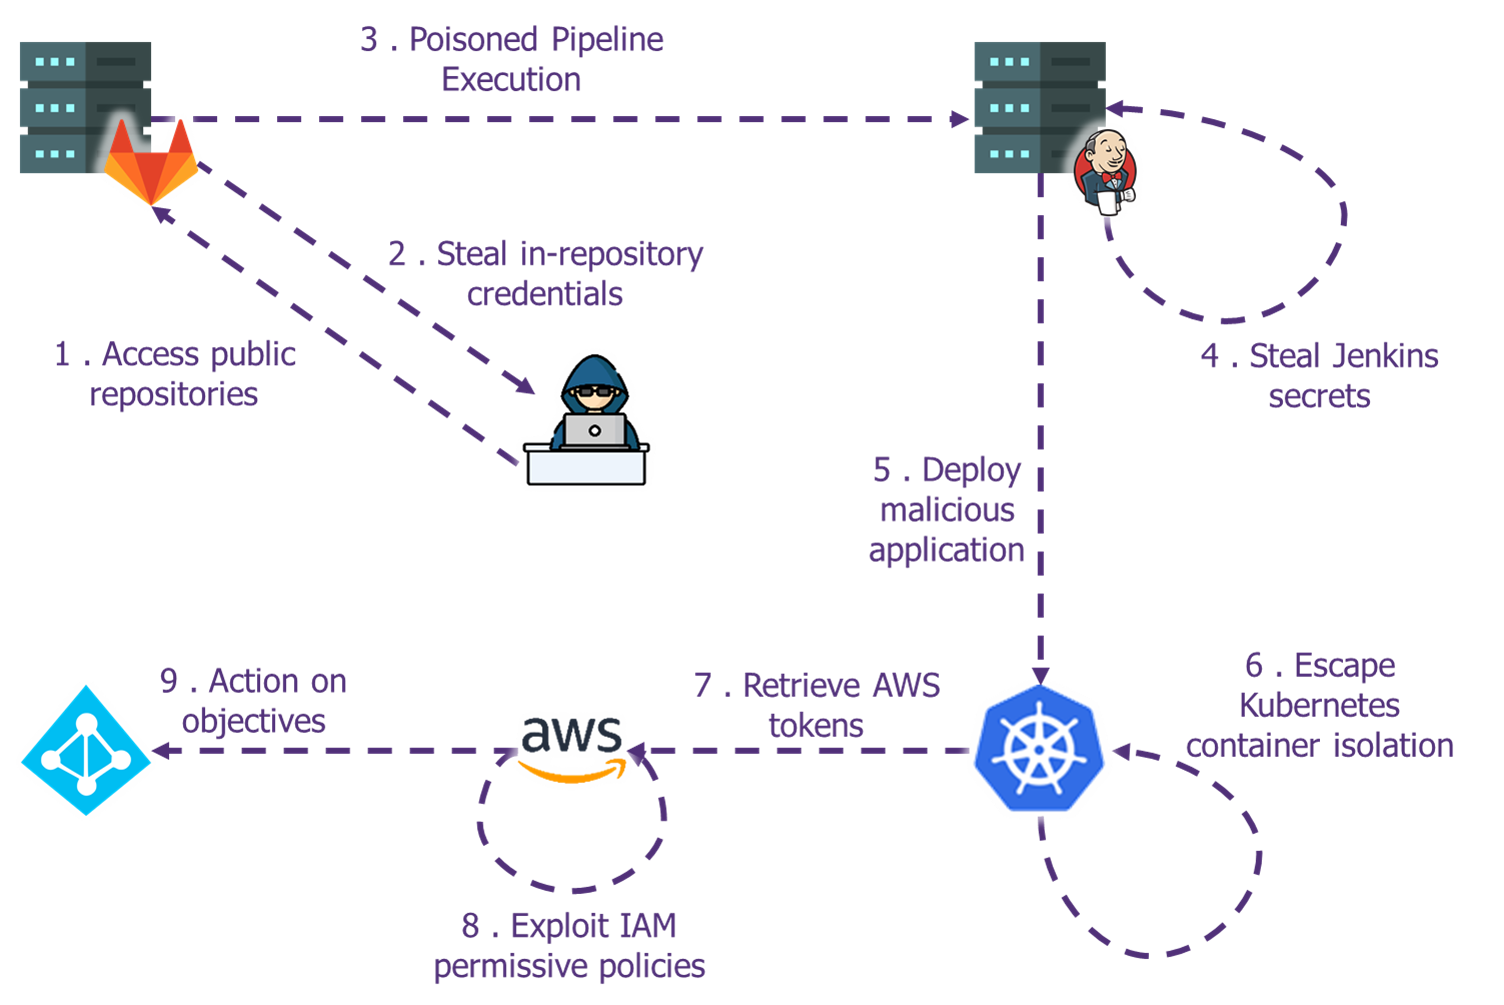 wavestone-cdt/defcon-cicd-pipelines-workshop
实战型 CI/CD 流水线安全工作坊,包含 Terraform 实验环境、AWS 漏洞利用、Kubernetes 逃逸及制品后门植入练习,用于进攻性安全培训。
 authomize/log4j-log4shell-affected
受 CVE-2021-44228(又名 Log4shell 或 Log4j RCE)影响的组件及受影响的应用/厂商列表。此列表旨在作为安全响应者的资源,以便他们能够发现并处理此漏洞。
 s0ld13rr/claude-code-backdoor
通过 settings.json 中的钩子后门 Claude Code。仅限授权使用!
 arsbr/veritensor
面向AI工件与RAG防火墙的防病毒工具。一款静态分析工具,扫描模型与笔记本中的远程代码执行(RCE)风险,扫描数据集与RAG文档中的数据投毒、个人身份信息(PII)及提示注入。保护您的AI供应链安全。