#1
 ya551n3/bug-bounty-wordlists
精选的漏洞赏金(Bug Bounty)字典集合,涵盖目录、子域名、参数、用户名、密码及 Web 模糊测试载荷。
 flipkart-incubator/rta
红队武器库 - 用于检测公司第7层资产安全漏洞的智能扫描器。
 bountystrike/bountystrike-sh
穷人(富人?)的漏洞赏金管道 https://dubell.io
 003random/003recon
一些自动化侦察的工具 - 003random
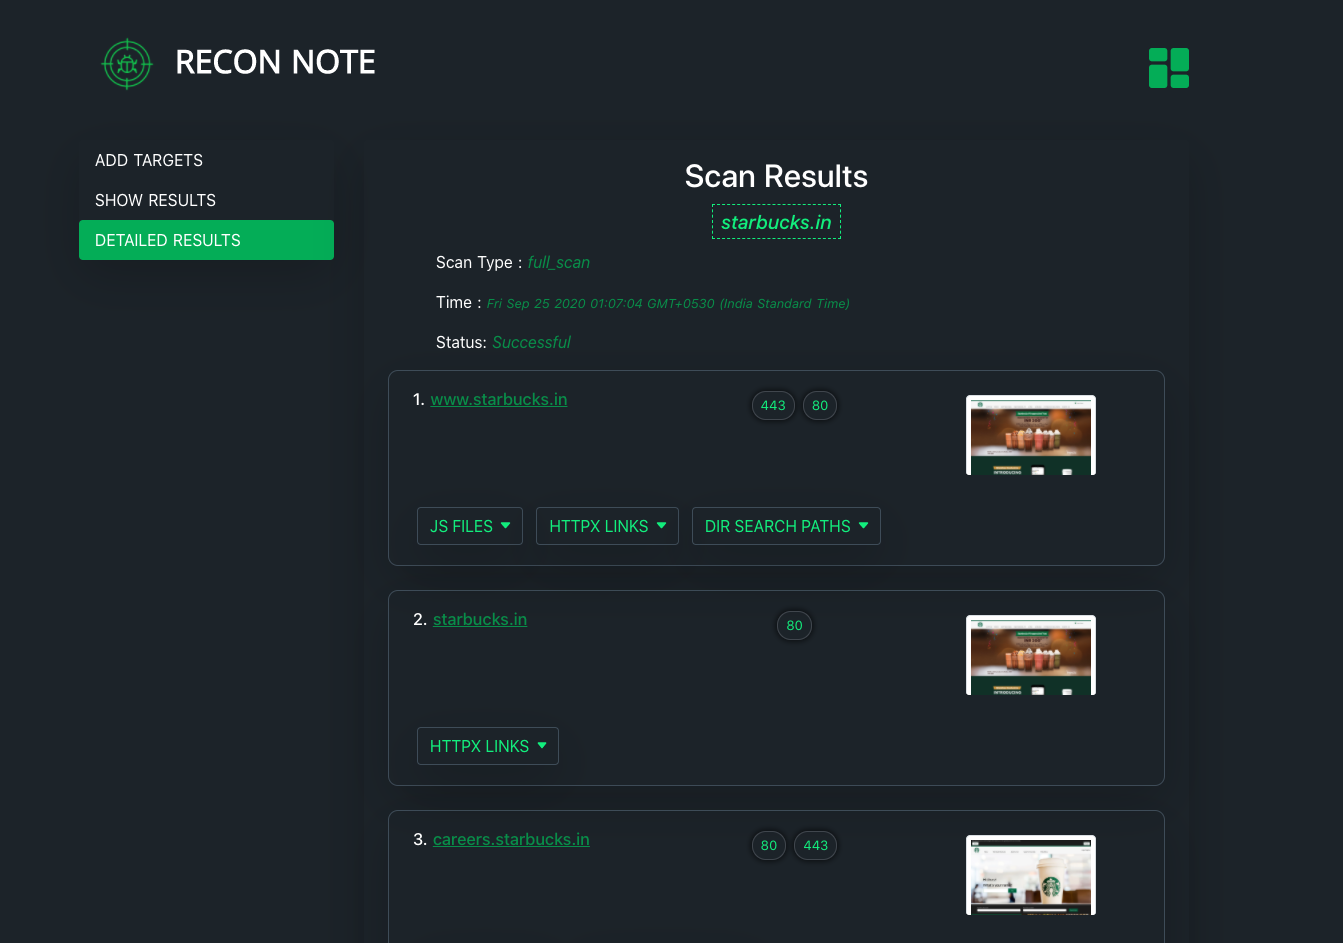 0xdekster/reconnote
Web应用安全自动化框架,用于侦察目标的各种资产,以最大化安全专业人员和漏洞猎人的攻击面。
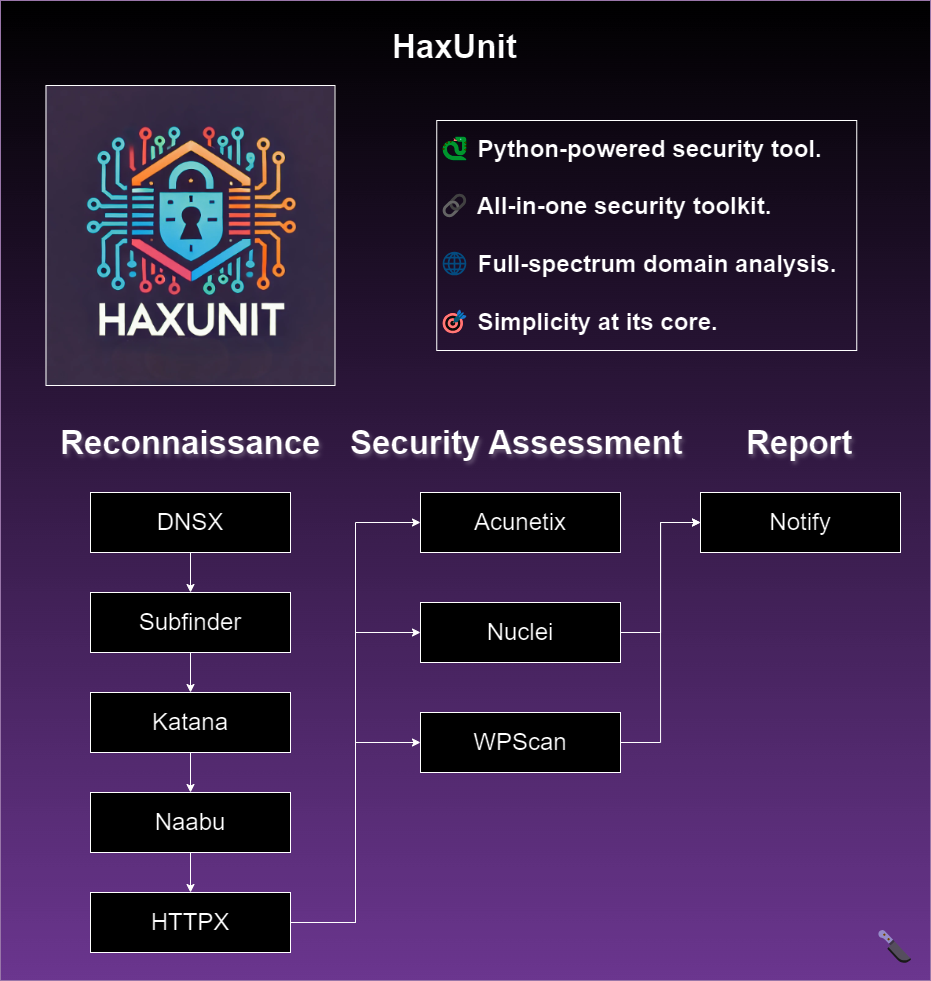 bandit-haxunit/haxunit
自动化网络域名侦察与安全评估工具,集成了子域名枚举、端口扫描、漏洞扫描以及基于人工智能的发现功能,适用于渗透测试工作流。
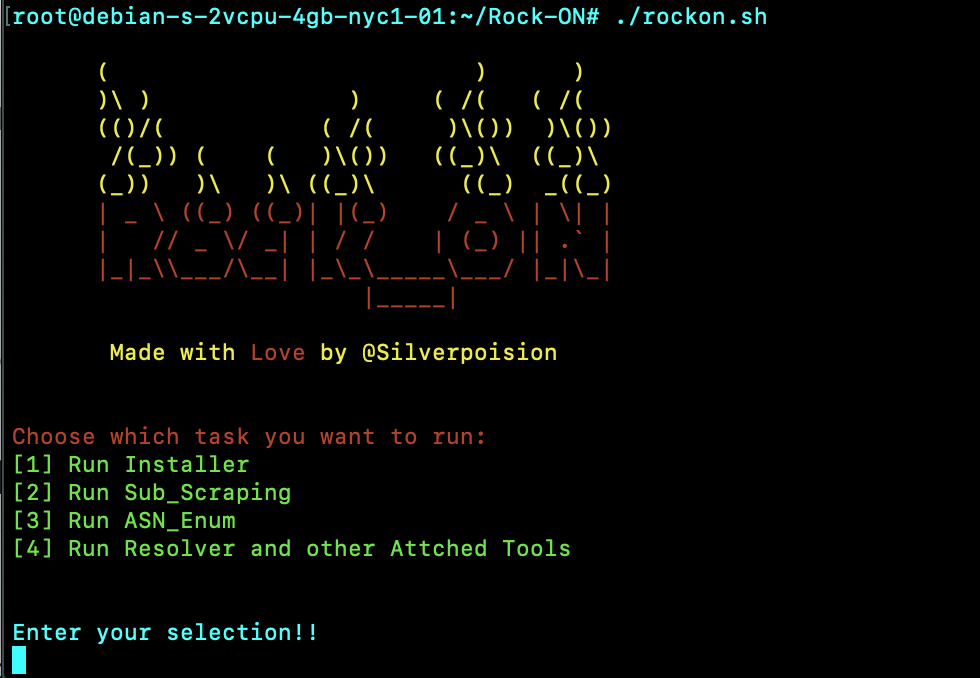 silverpoision/rock-on
Rock-On 是一款一体化的侦察工具,只需输入域名,它就能独立完成所有工作。
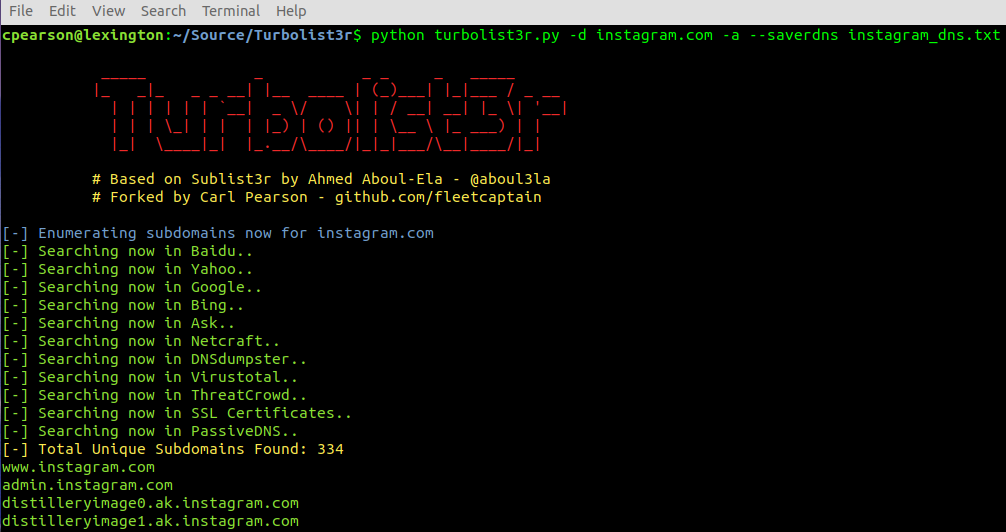
 solomonsklash/chomp-scan
一个脚本化的工具流程,旨在简化漏洞赏金/渗透测试的信息收集阶段,让你可以专注于发现漏洞。
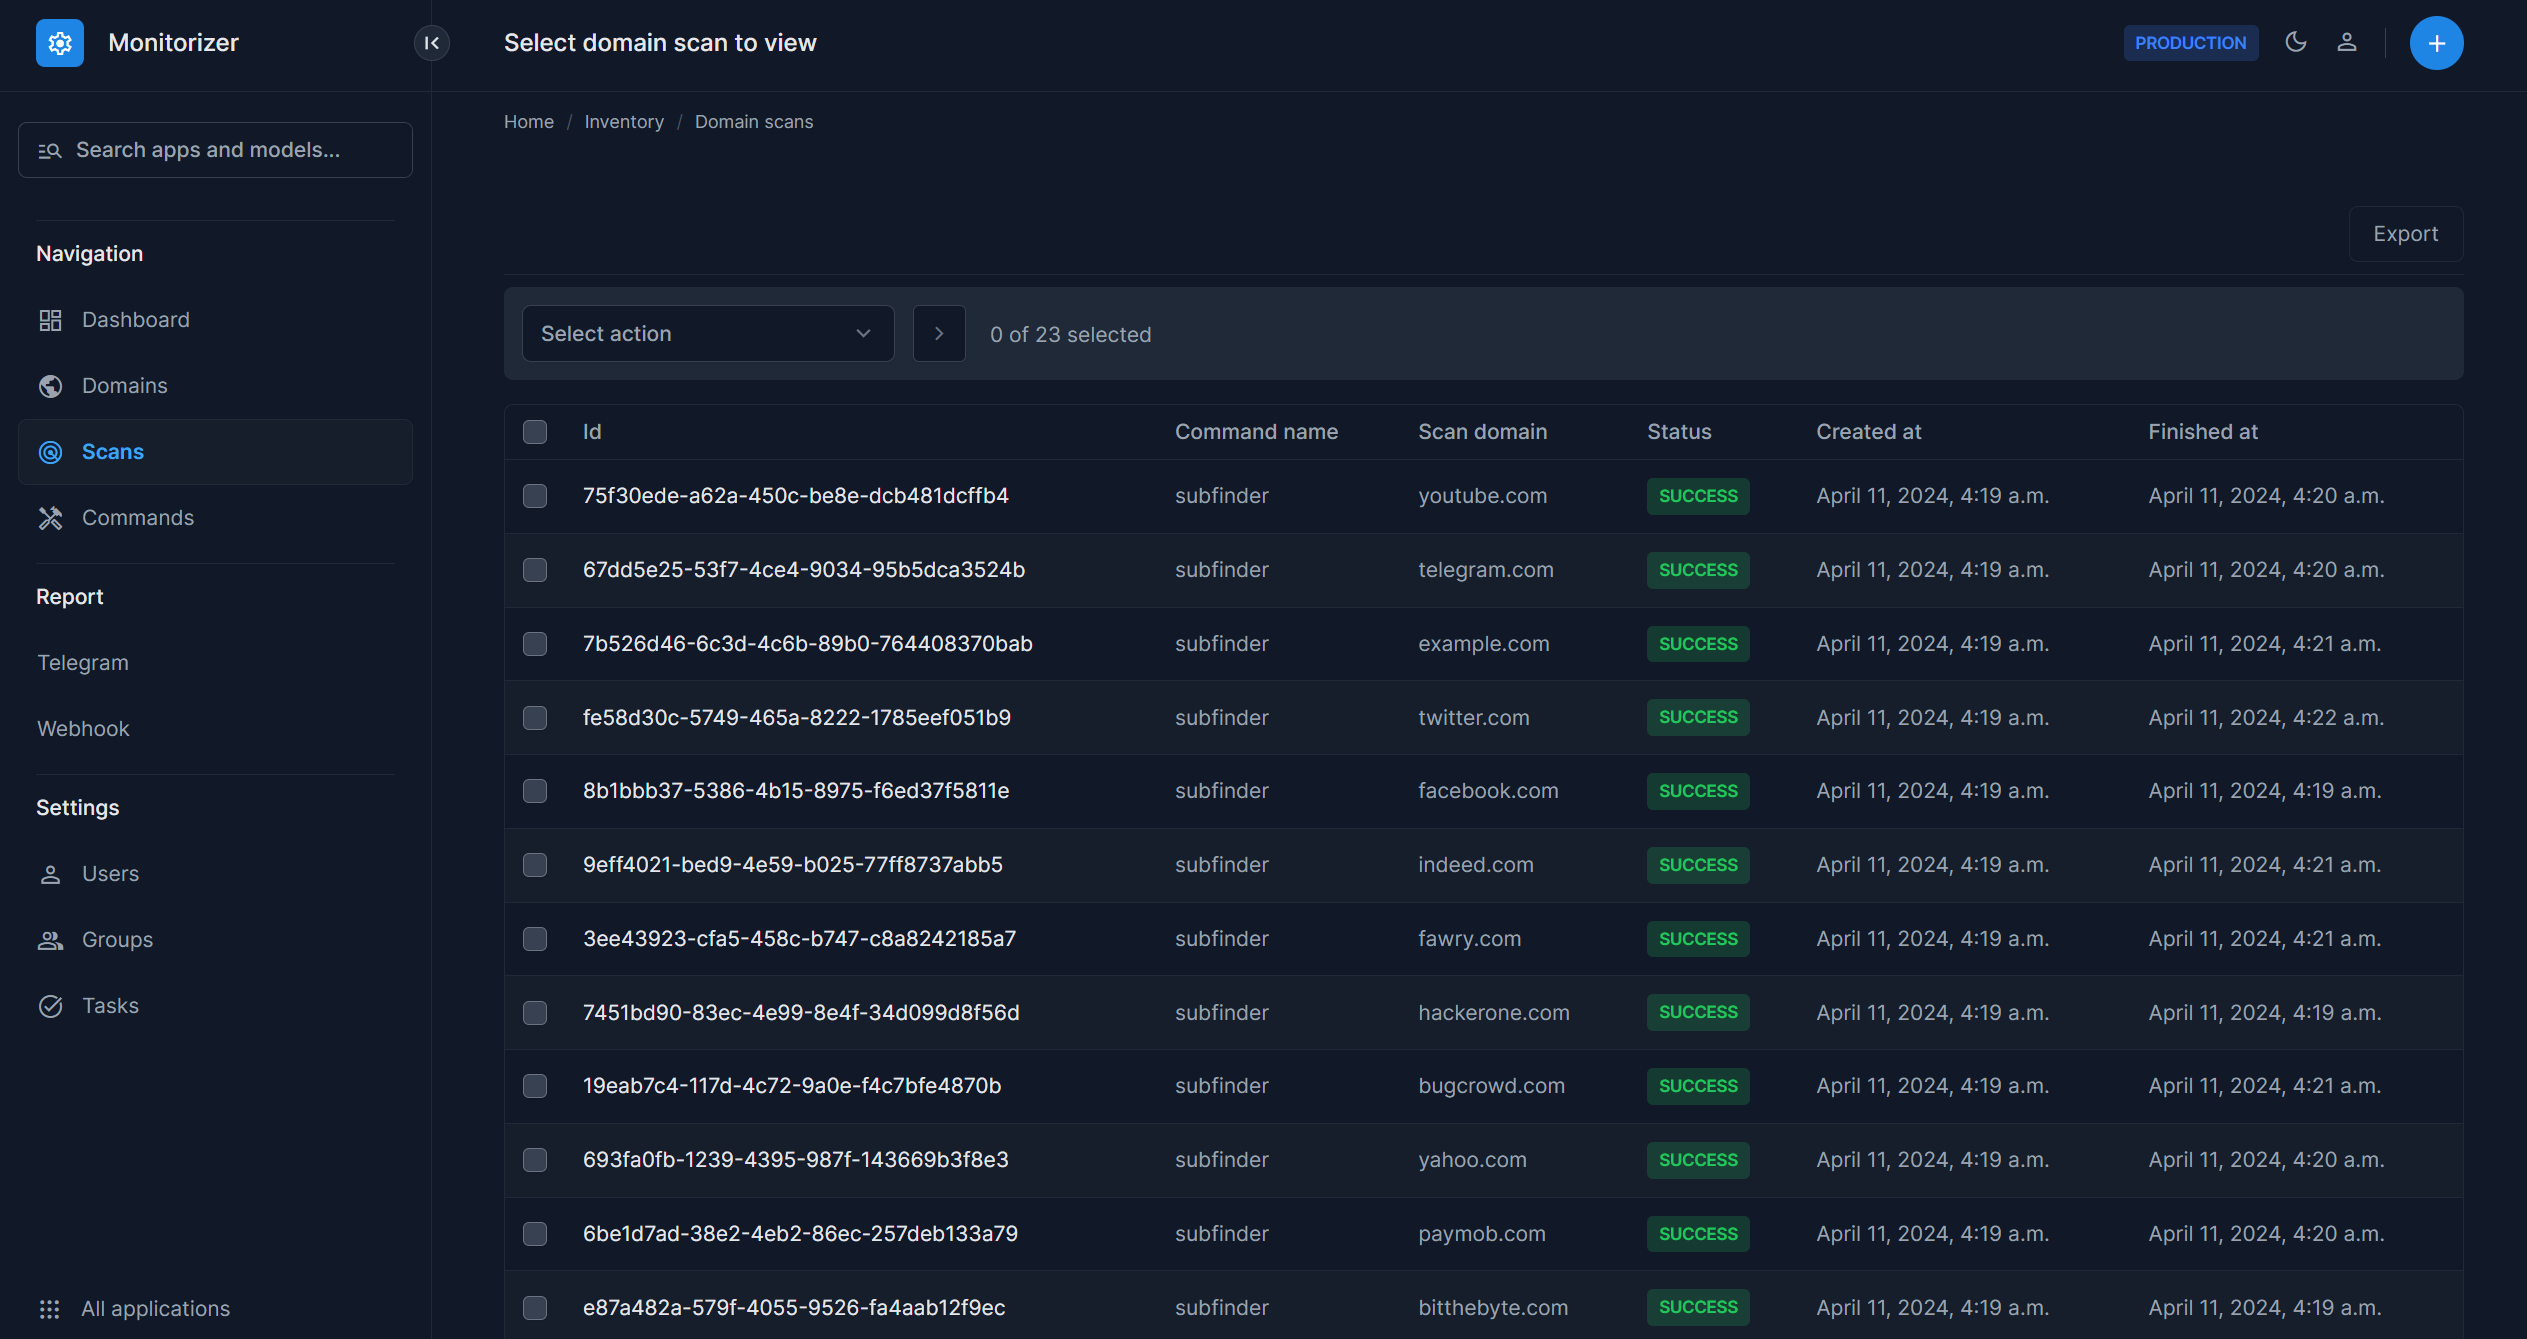 bitthebyte/monitorizer
用于检测和报告特定目标上新发现的子域名的监控框架,利用多种扫描工具
 assetnote/ghostbuster
通过分析你所有AWS账户中的资源,消除悬挂的弹性IP。
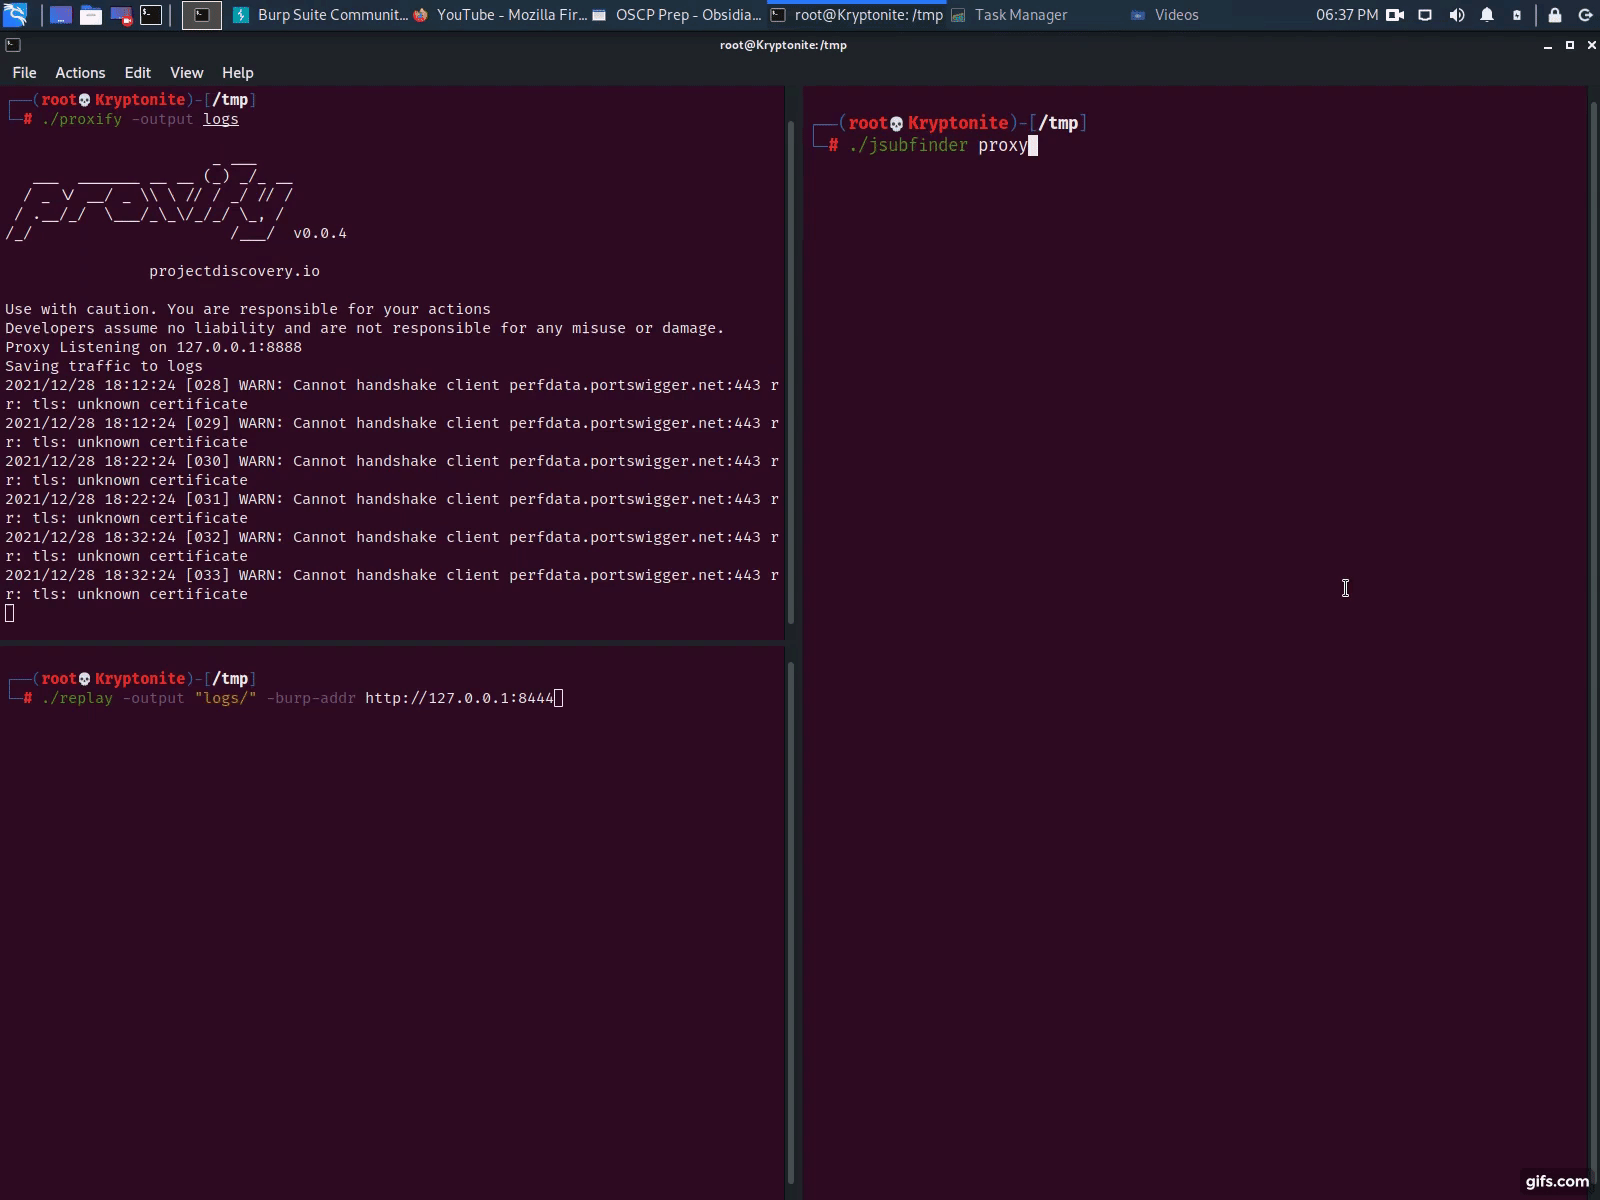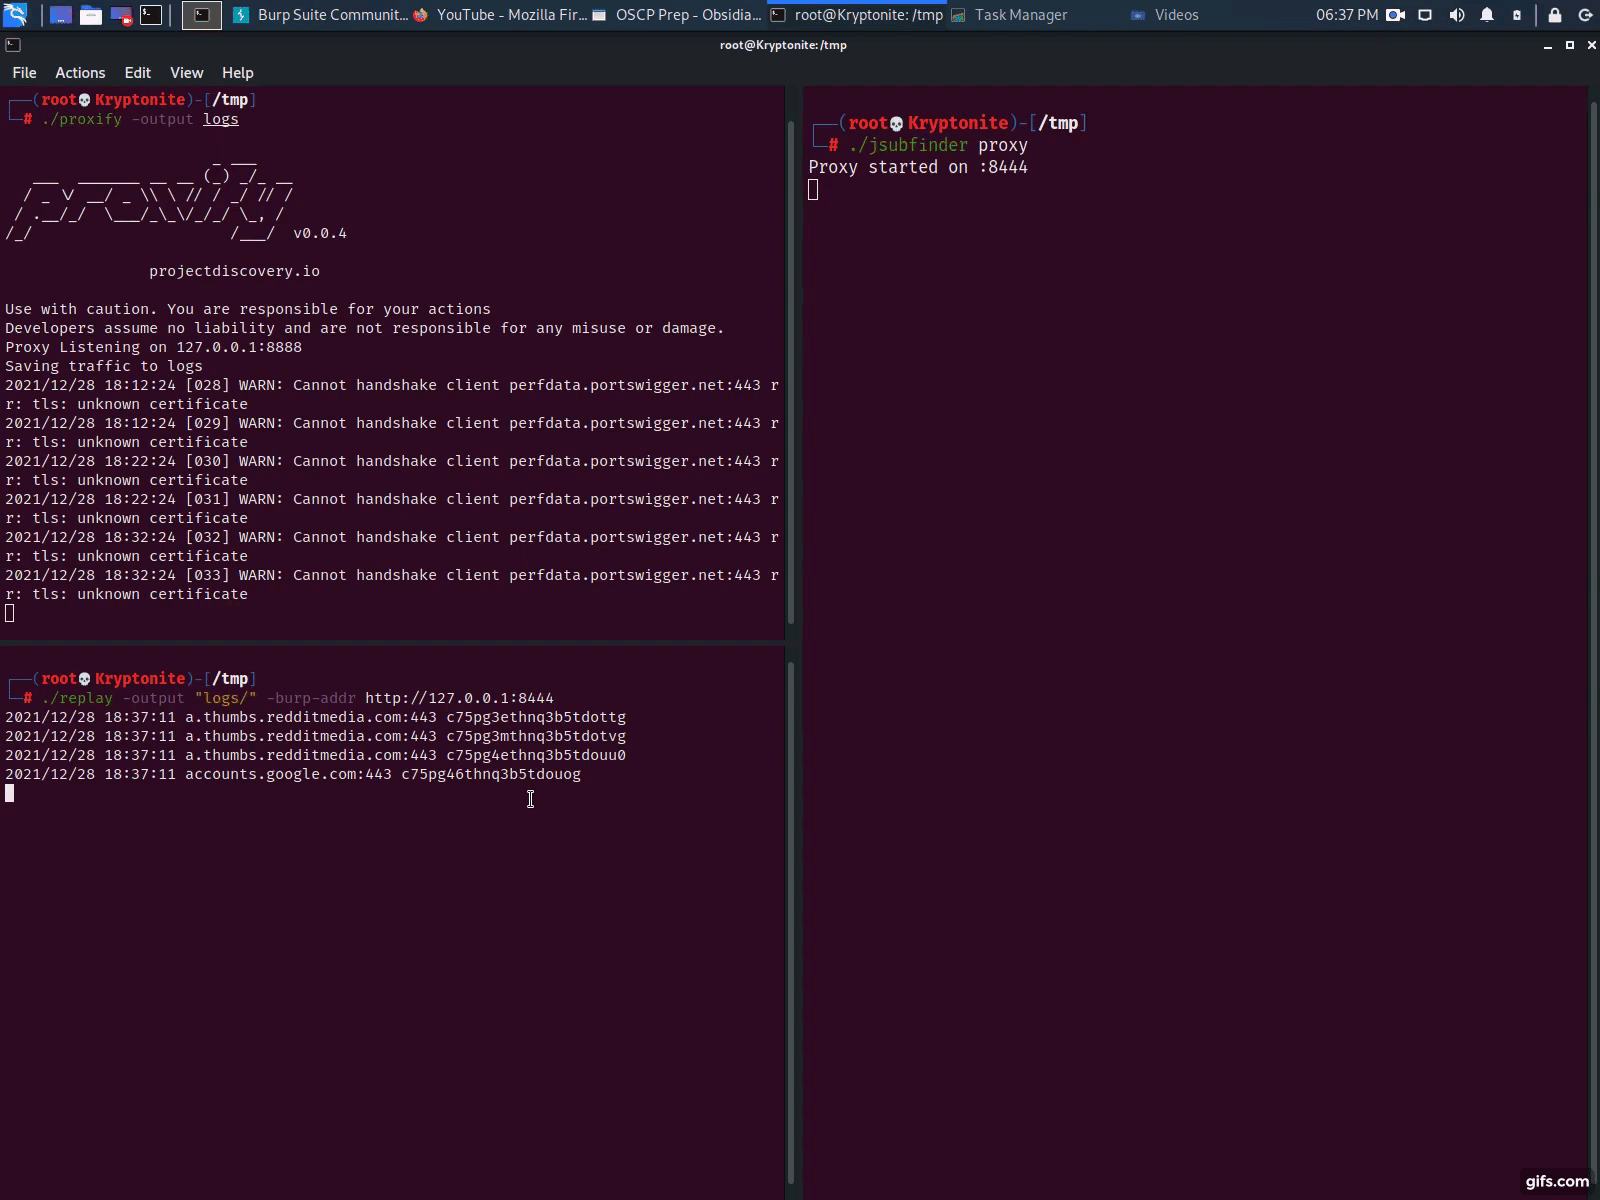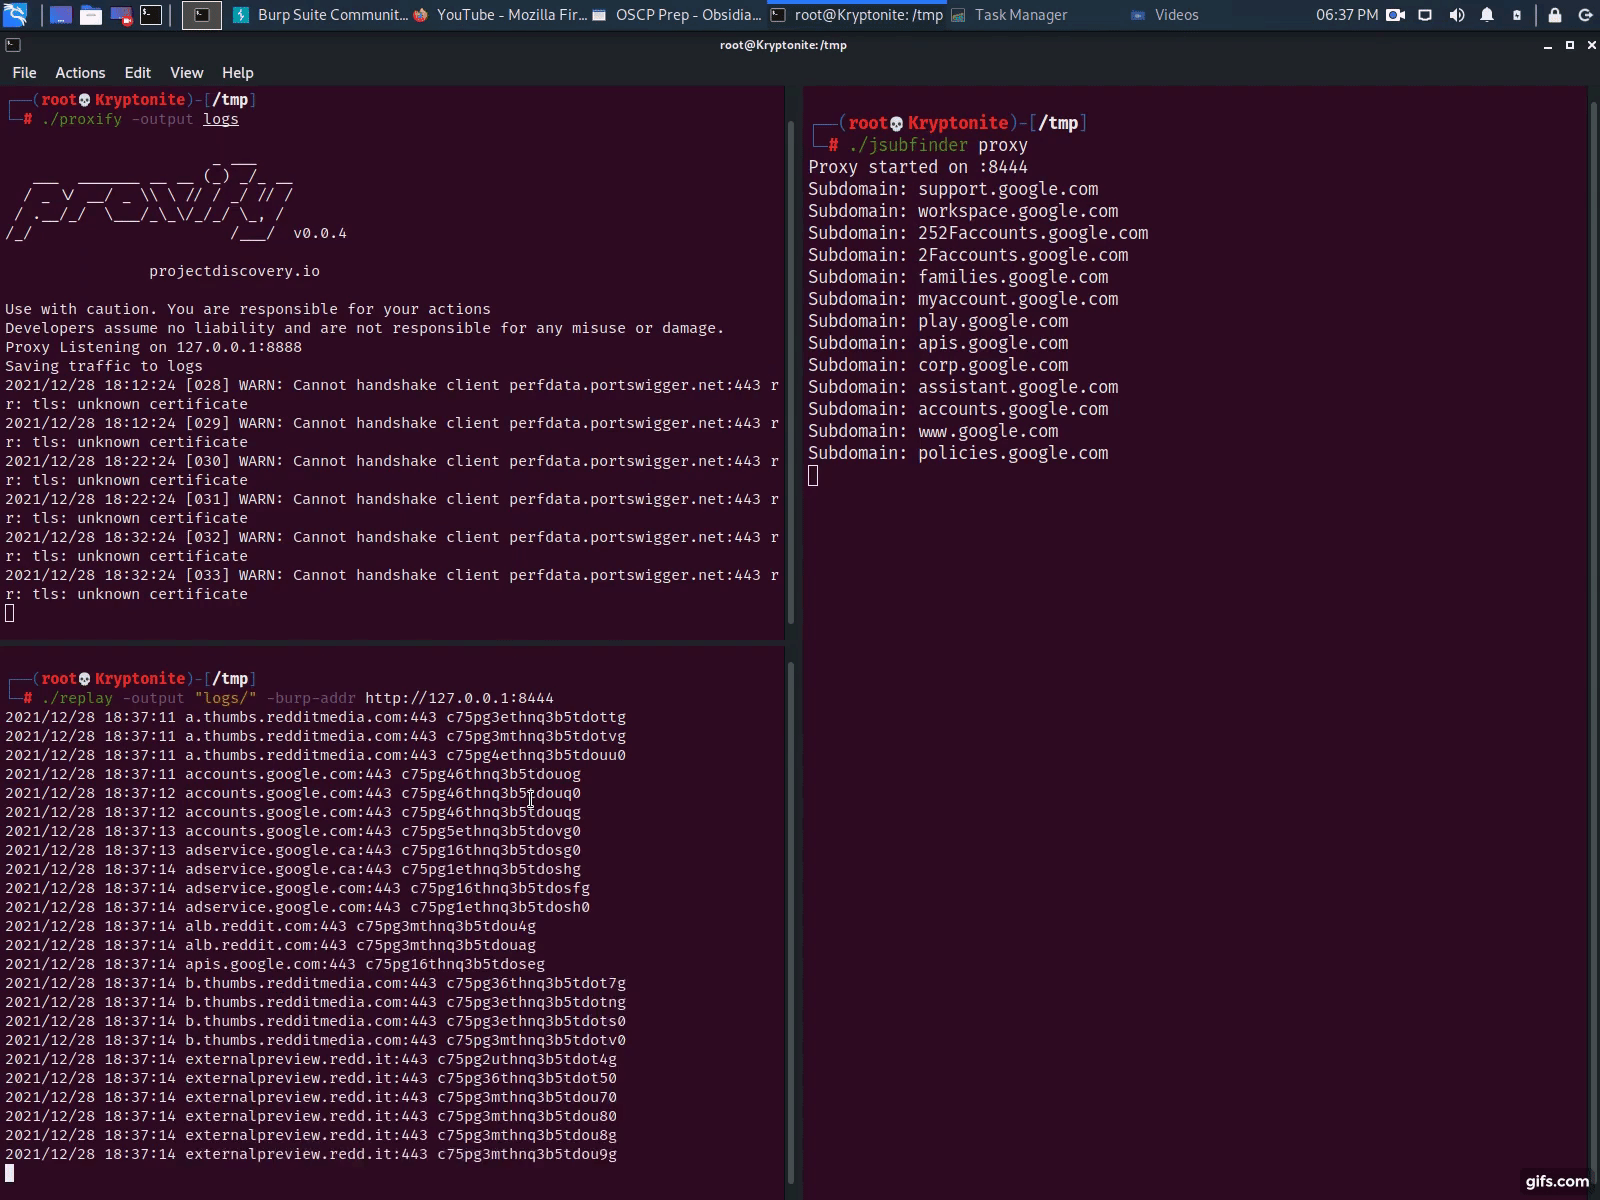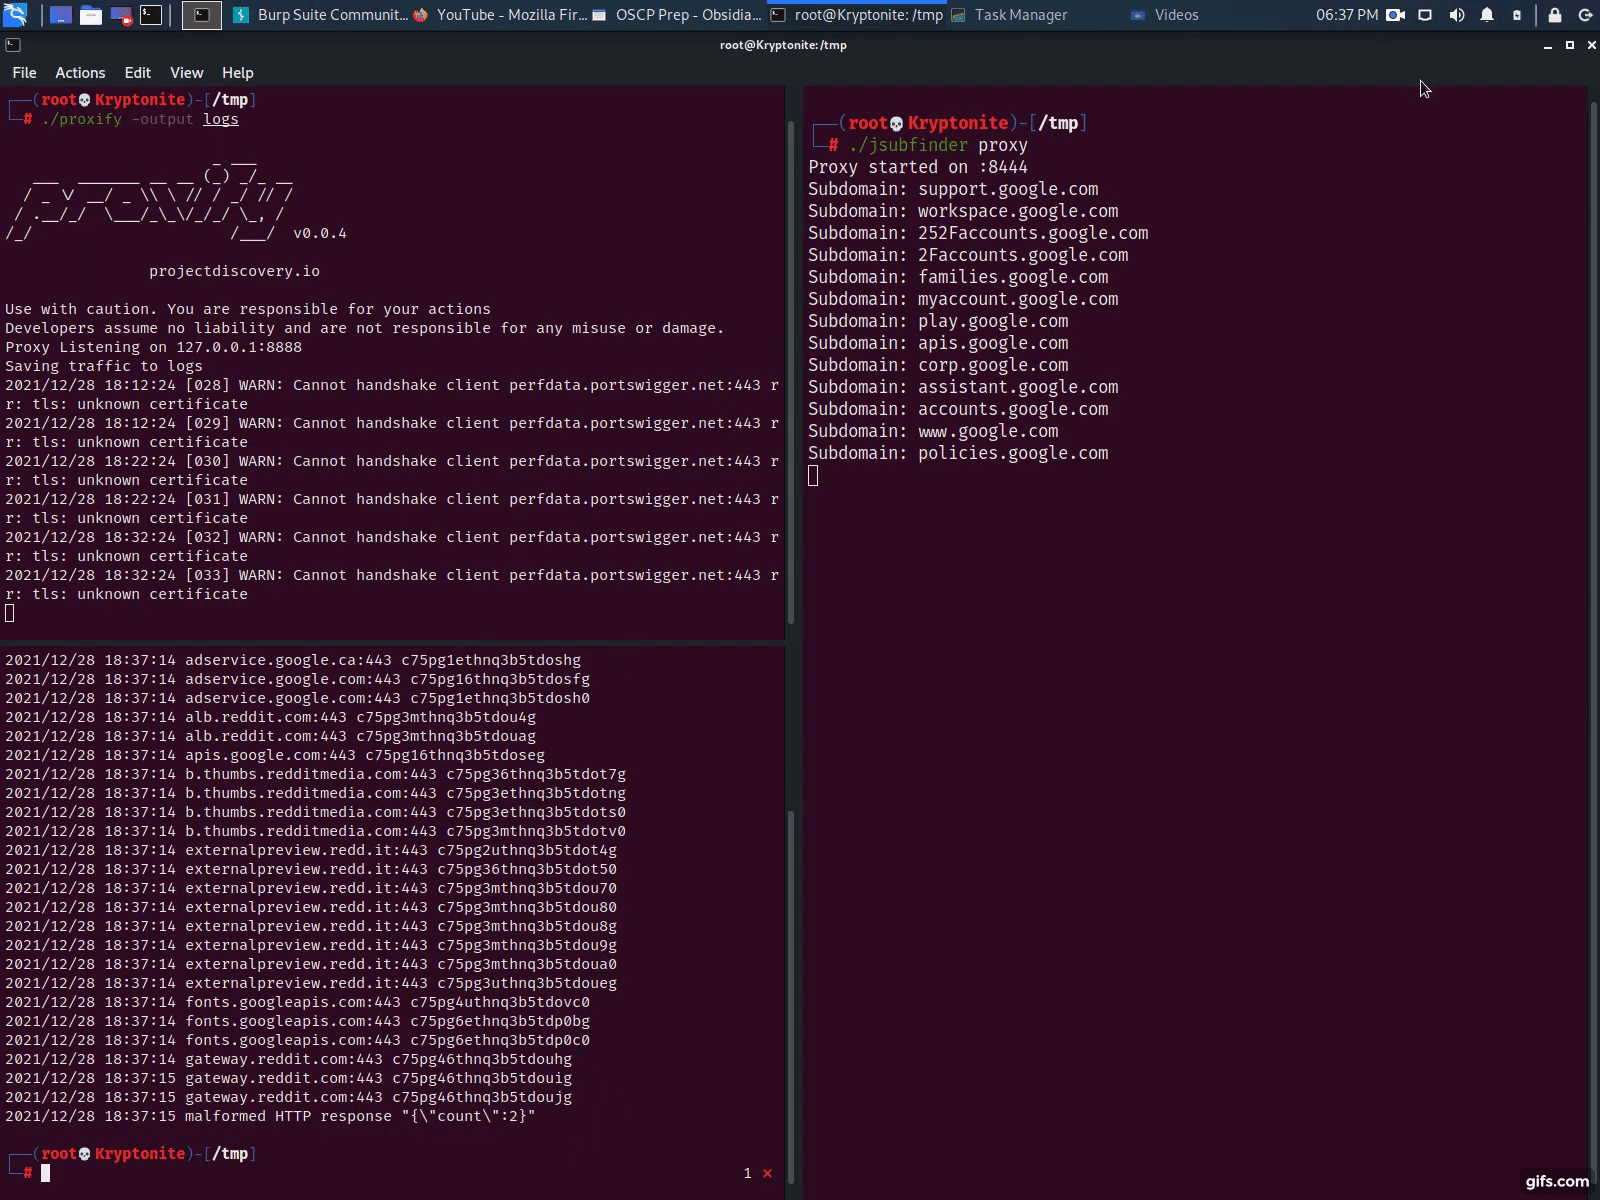 threatunknown/jsubfinder
基于Go的工具,扫描网页和JavaScript文件以发现隐藏的子域名和秘密,具有可选的爬取和实时代理分析功能,适用于漏洞赏金和渗透测试工作流程。
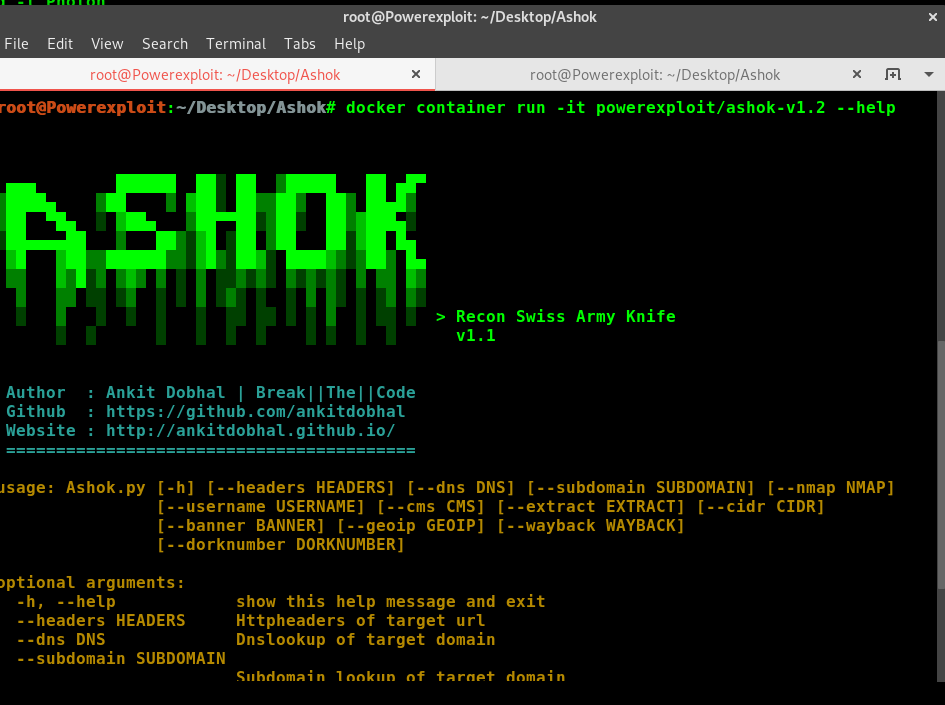
 mhmdiaa/second-order
爬取web应用程序,通过收集URL并匹配可配置规则来检测非200响应的二阶子域名接管漏洞。