
 #1
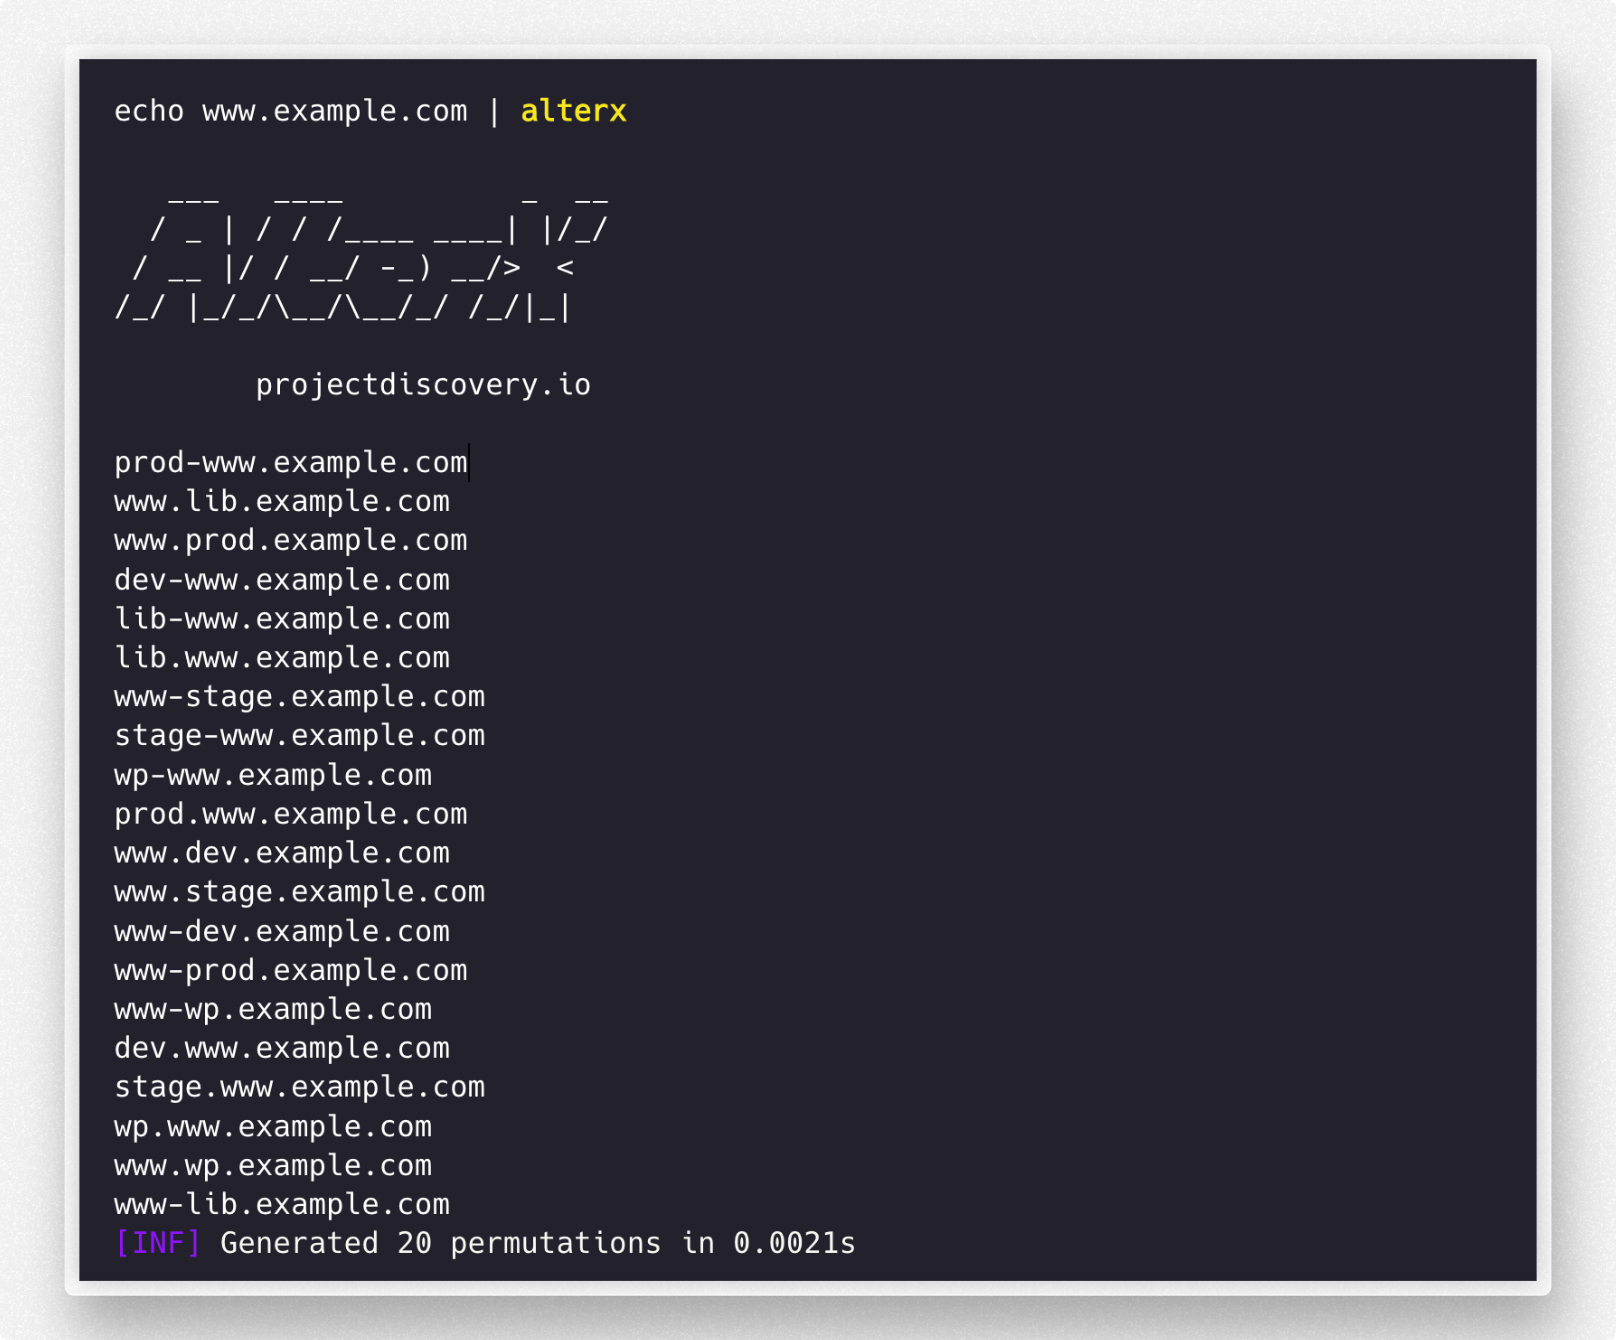
 projectdiscovery/alterx
基于DSL的快速可定制子域名字典生成器
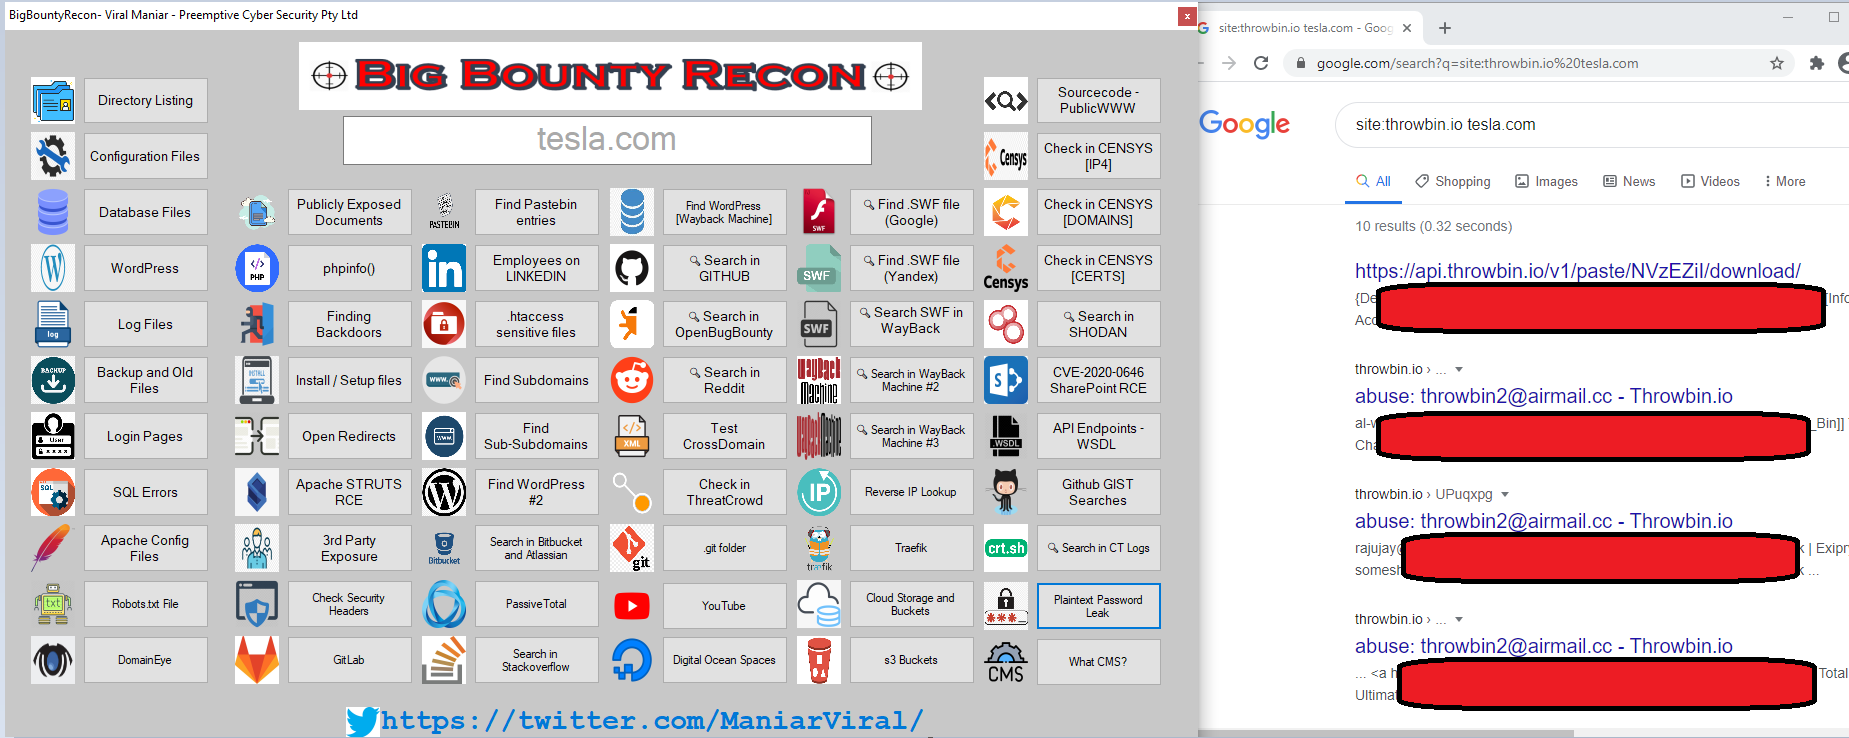 viralmaniar/bigbountyrecon
BigBountyRecon 工具利用 58 种不同的技术,结合各种 Google dork 和开源工具,以加速对目标组织的初始侦察过程。
 projectdiscovery/shuffledns
使用Go编写的MassDNS封装器,通过主动暴力枚举有效子域名,并支持通配符过滤和简便的输入输出功能来解析子域名。
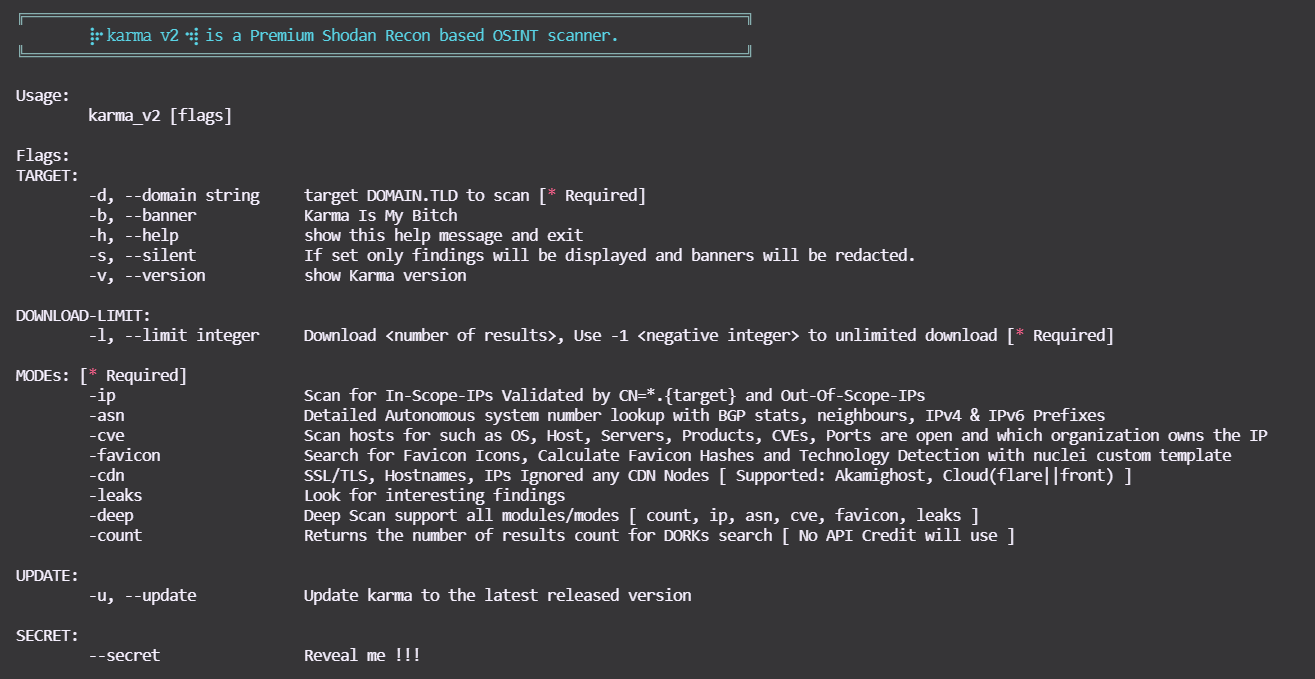 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ 是一个被动开源情报(OSINT)自动化侦察(框架)。
 projectdiscovery/urlfinder
一款用于被动收集 URL 的高速工具,专为高效、全面的 Web 资产发现而优化,无需主动扫描。
 franccesco/getaltname
从 HTTPS 站点的 SSL 证书中提取子域名。
 chvancooten/bugbountyscanner
一个用于漏洞赏金侦察的Bash脚本和Docker镜像。适用于无头使用。
 superhedgy/attacksurfacemapper
AttackSurfaceMapper 是一个旨在自动化侦察过程的工具。
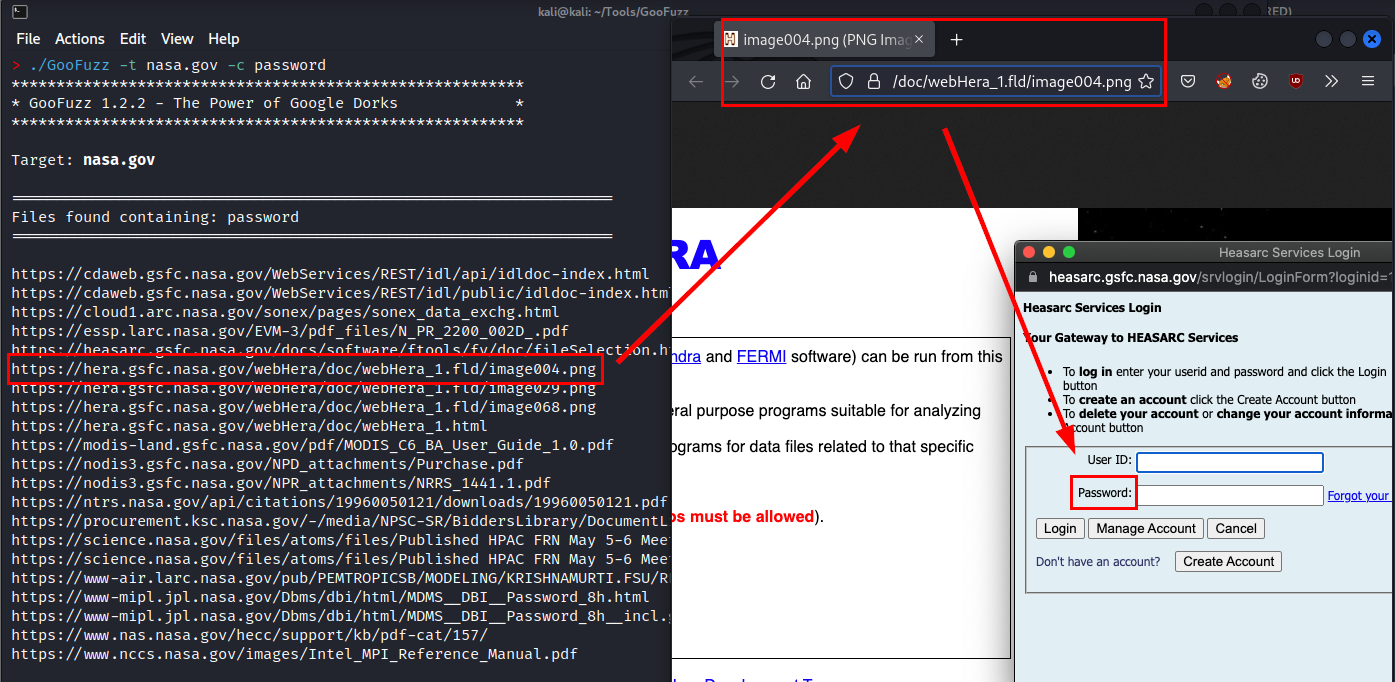 m3n0sd0n4ld/goofuzz
基于Bash的模糊测试工具,利用Google Dorking技术对目录、文件、子域名和参数进行隐蔽枚举,无需直接向服务器发送请求。
 anshumanbh/tko-subs
一个可帮助检测并接管具有失效DNS记录的子域的工具
 h4r5h1t/webcopilot
An automation tool that enumerates subdomains then filters out xss, sqli, open redirect, lfi, ssrf and rce parameters and then scans for…
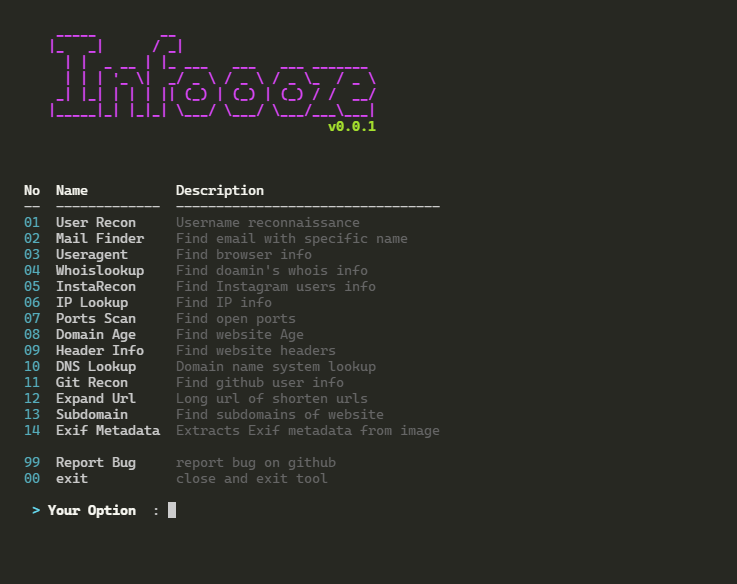 devxprite/infoooze
一款OSINT工具,帮助您快速有效地查找信息。您只需输入信息,剩下的交给它处理。
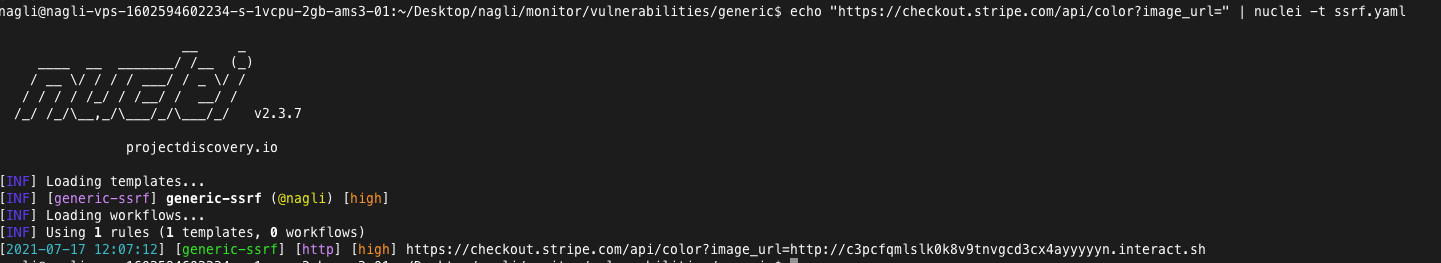 gal-nagli/shockwave-oss
精选的漏洞赏金技巧、单行命令和自动化工作流合集,涵盖侦察、模糊测试和 Web 漏洞利用,并包含私有 Nuclei 模板与 HackerOne 报告要点。
 anmolksachan/thetimemachine
将 WaybackUrls 武器化,用于侦察、漏洞赏金、OSINT、敏感端点等等
 boy-hack/ksubdomain
子域名枚举工具,异步DNS数据包,使用pcap在1秒内扫描1,600,000个子域名







