#1
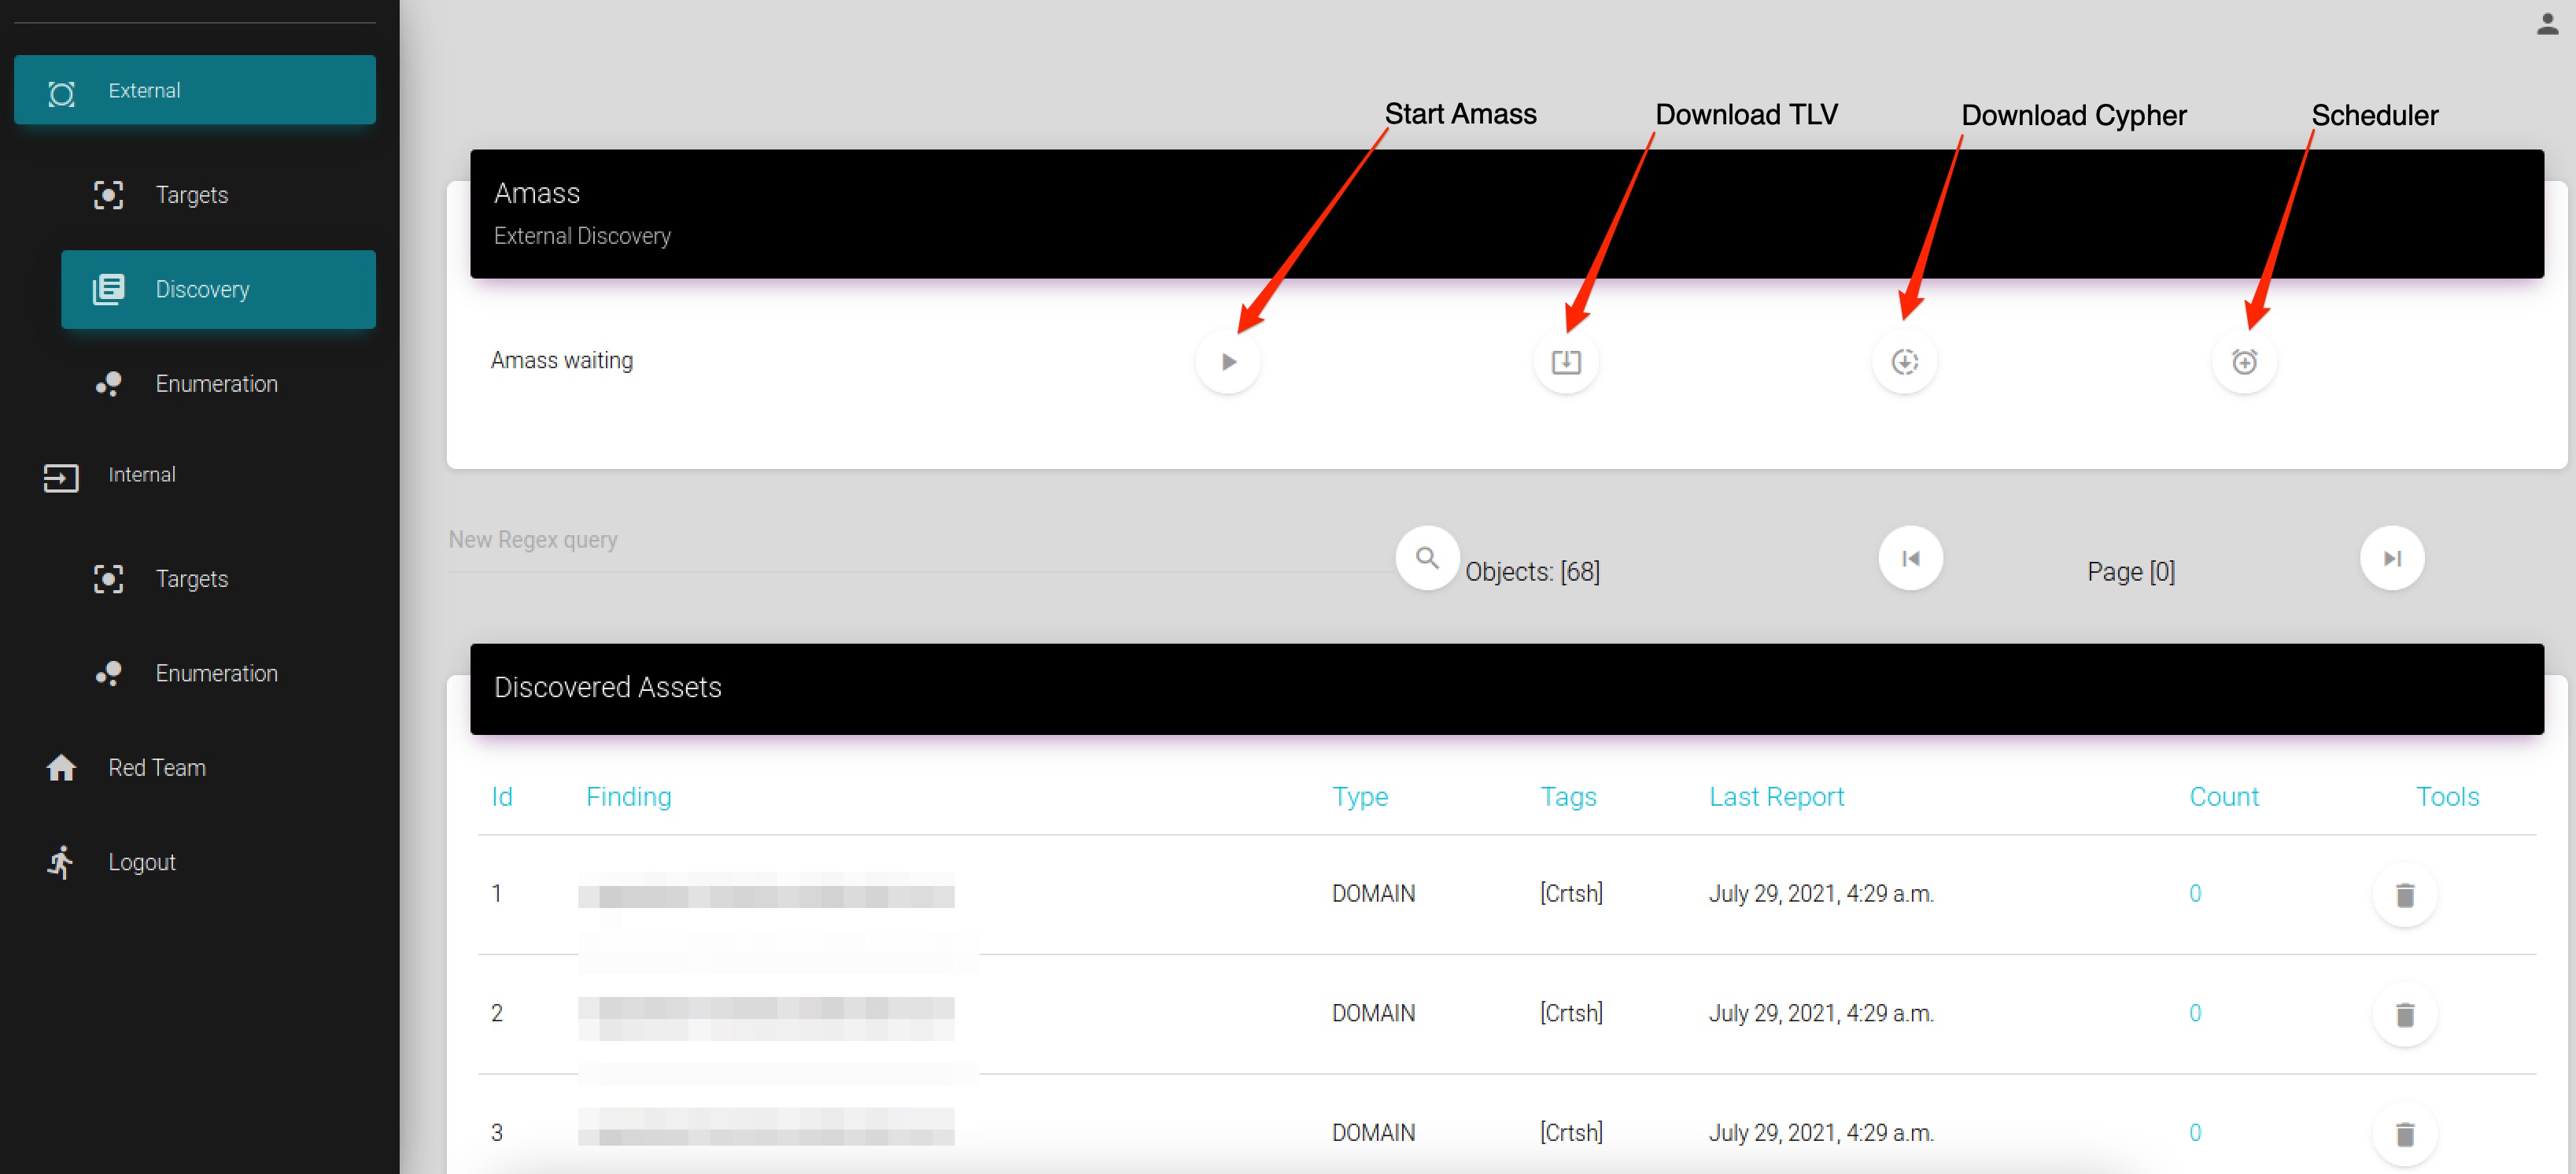
 vmware-labs/attack-surface-framework
发现外部与内部网络攻击面的工具
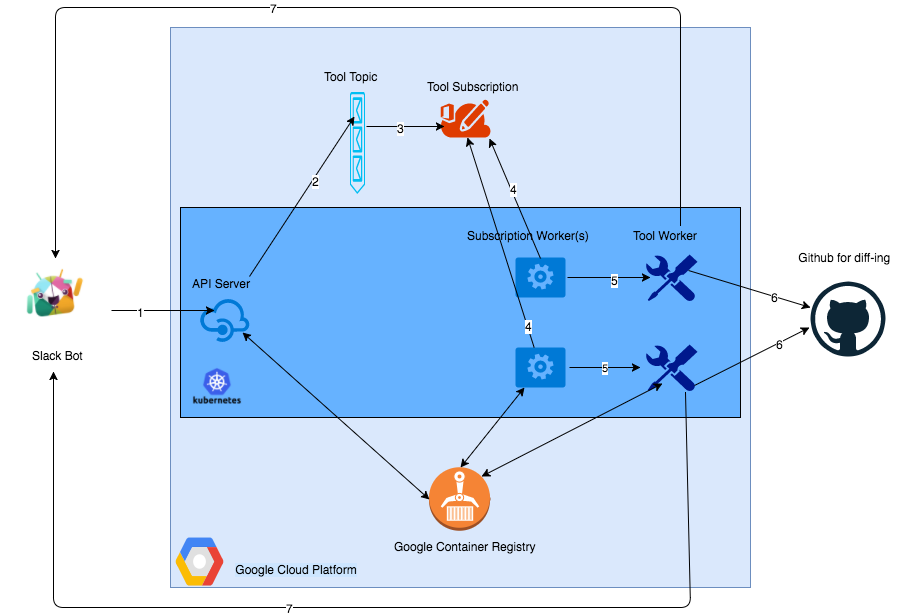 anshumanbh/kubebot
一款基于Google Cloud Platform上Kubernetes后端构建的安全测试Slackbot。
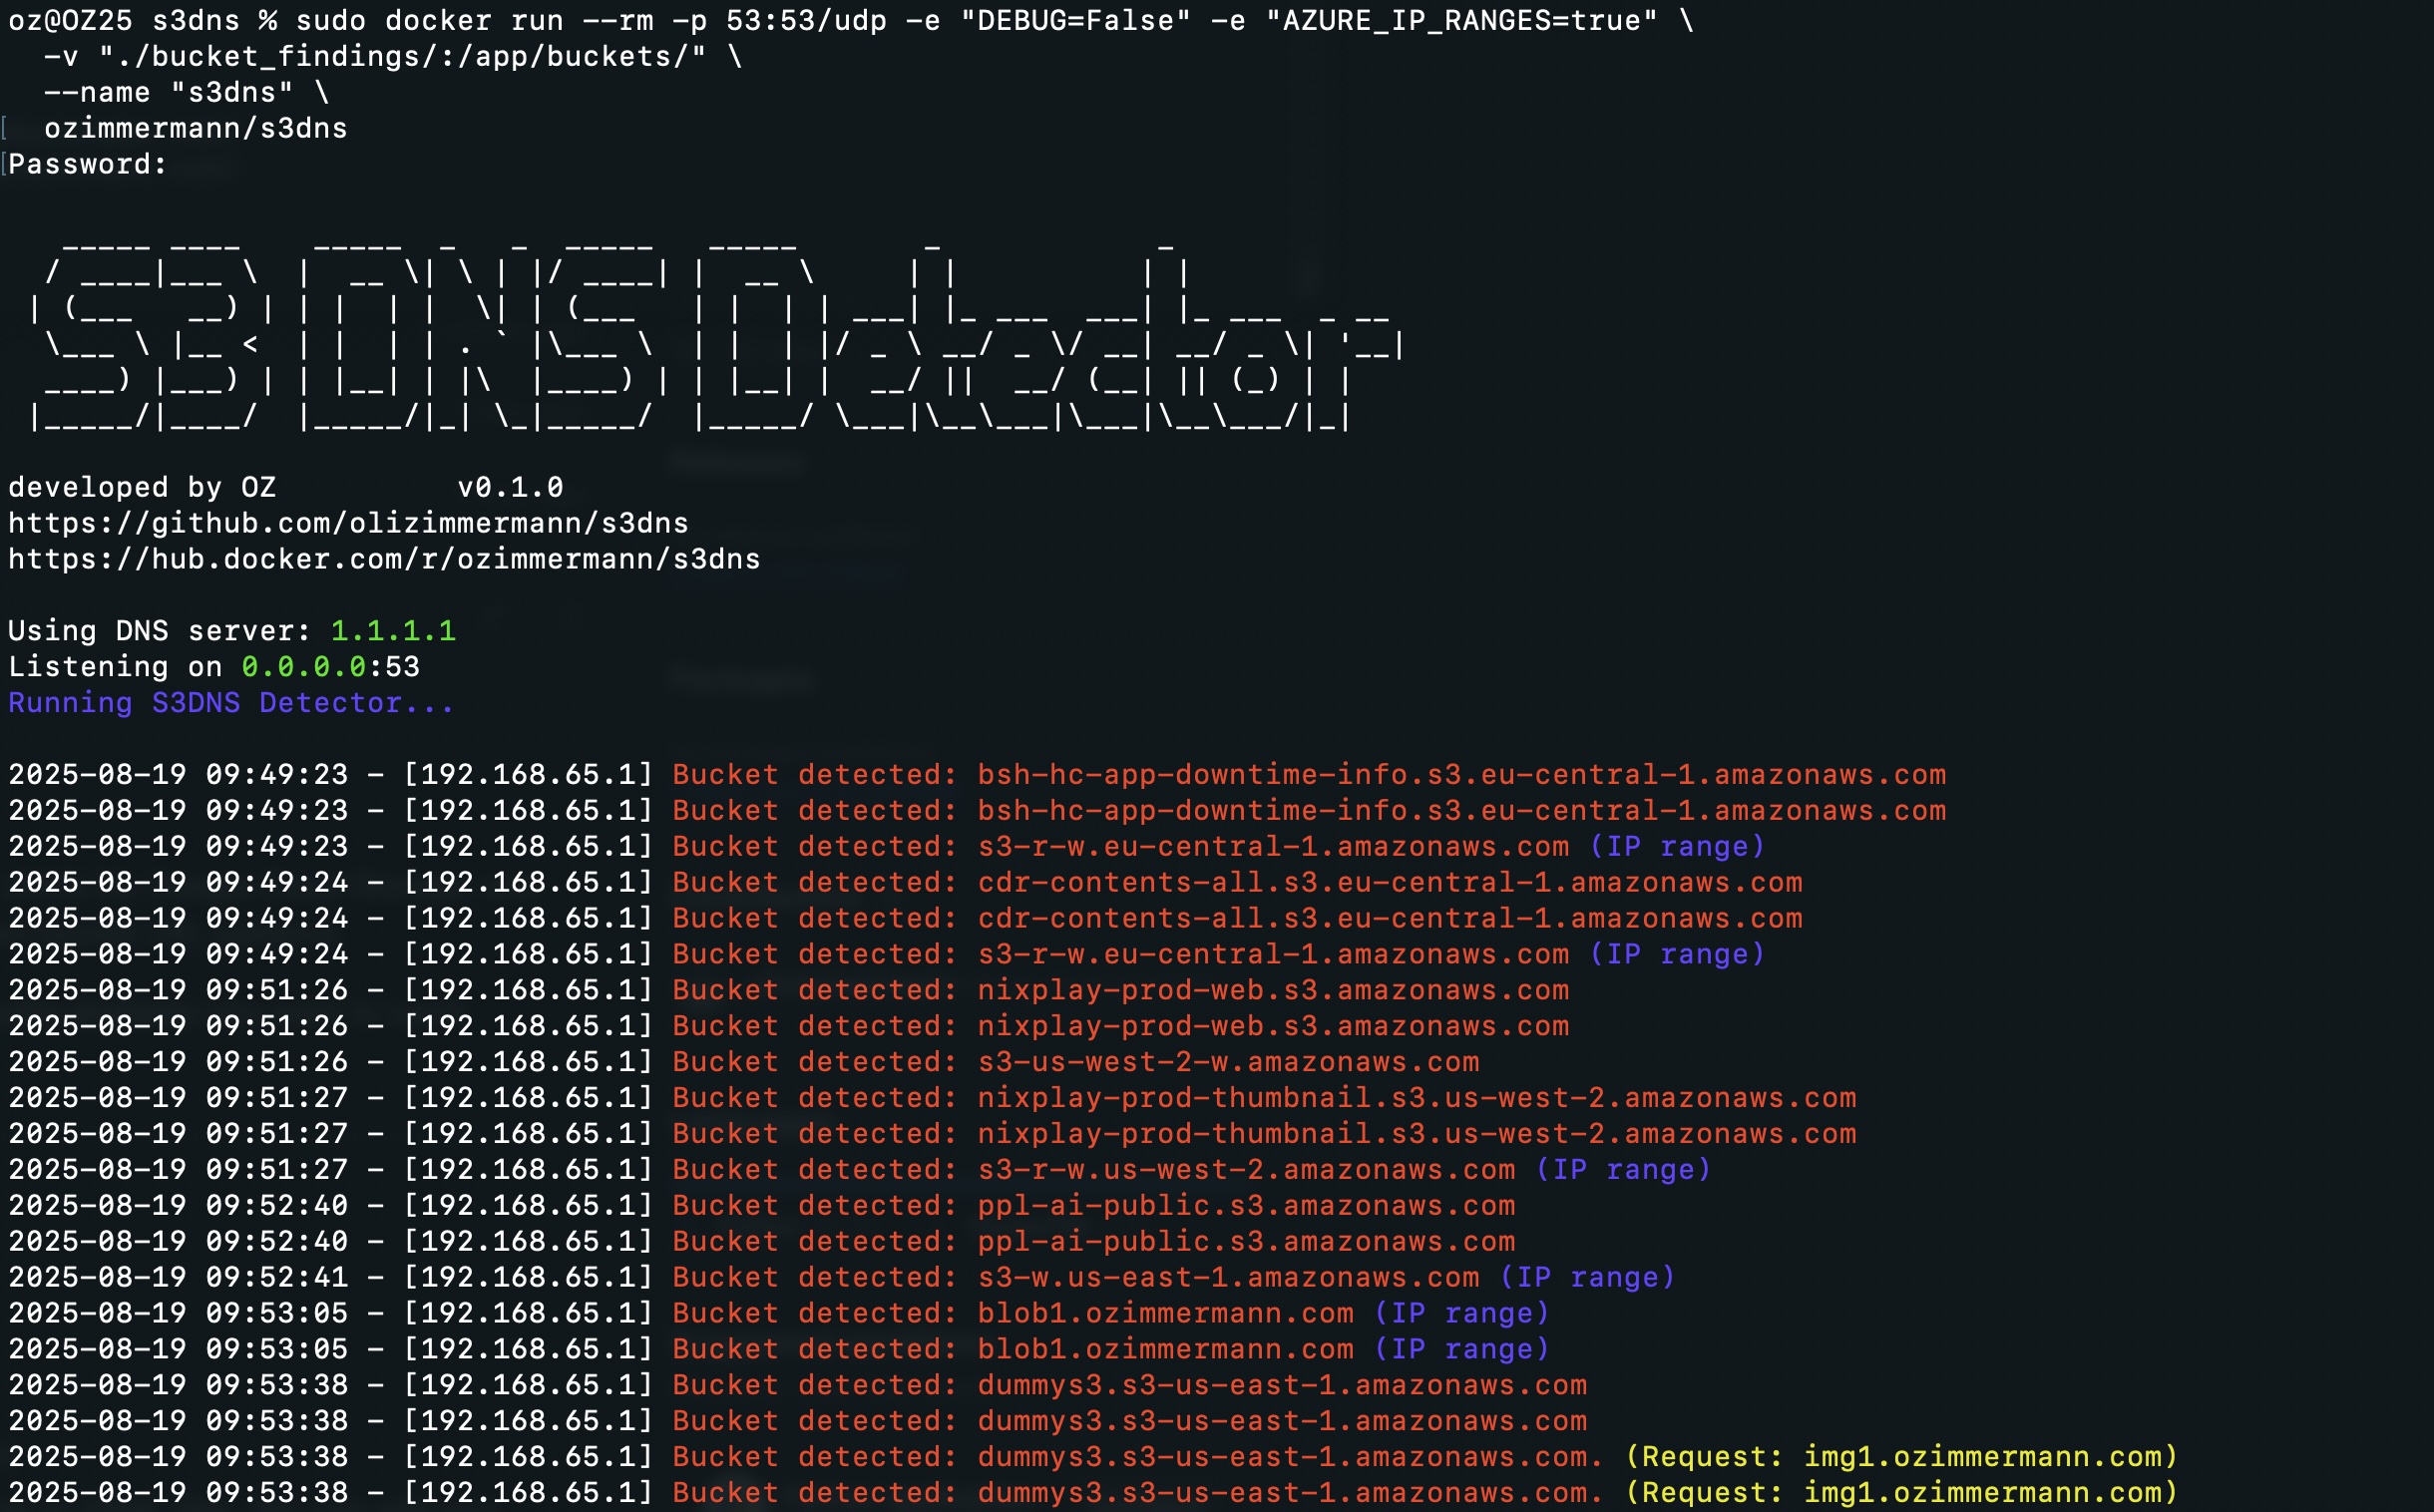 olizimmermann/s3dns
被动DNS服务器,通过解析DNS请求、追踪CNAME链,并在侦察过程中标记潜在的子域名接管,来检测暴露的云存储桶(AWS S3、GCP、Azure)。
 storenth/lazyrecon
Wicked sick v2.0 脚本旨在以有条理的方式自动化您的侦察过程。
 dawgyg/bugbounty_tools
在漏洞赏金工作中使用的脚本和工具集合。这里将存放我为个人使用而创建的自动化脚本,偶尔也会公开发布。
 joshkar/x-recon
用于检测网页输入并进行XSS扫描的工具。
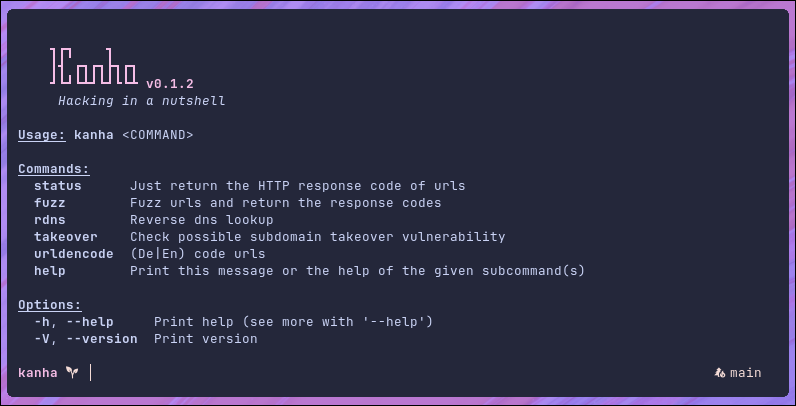 pwnwriter/kanha
🦚 一个用 Rust 编写的 Web 应用程序渗透测试套件。
 jehadalqurashi/blackdir-framework
Web应用漏洞扫描器
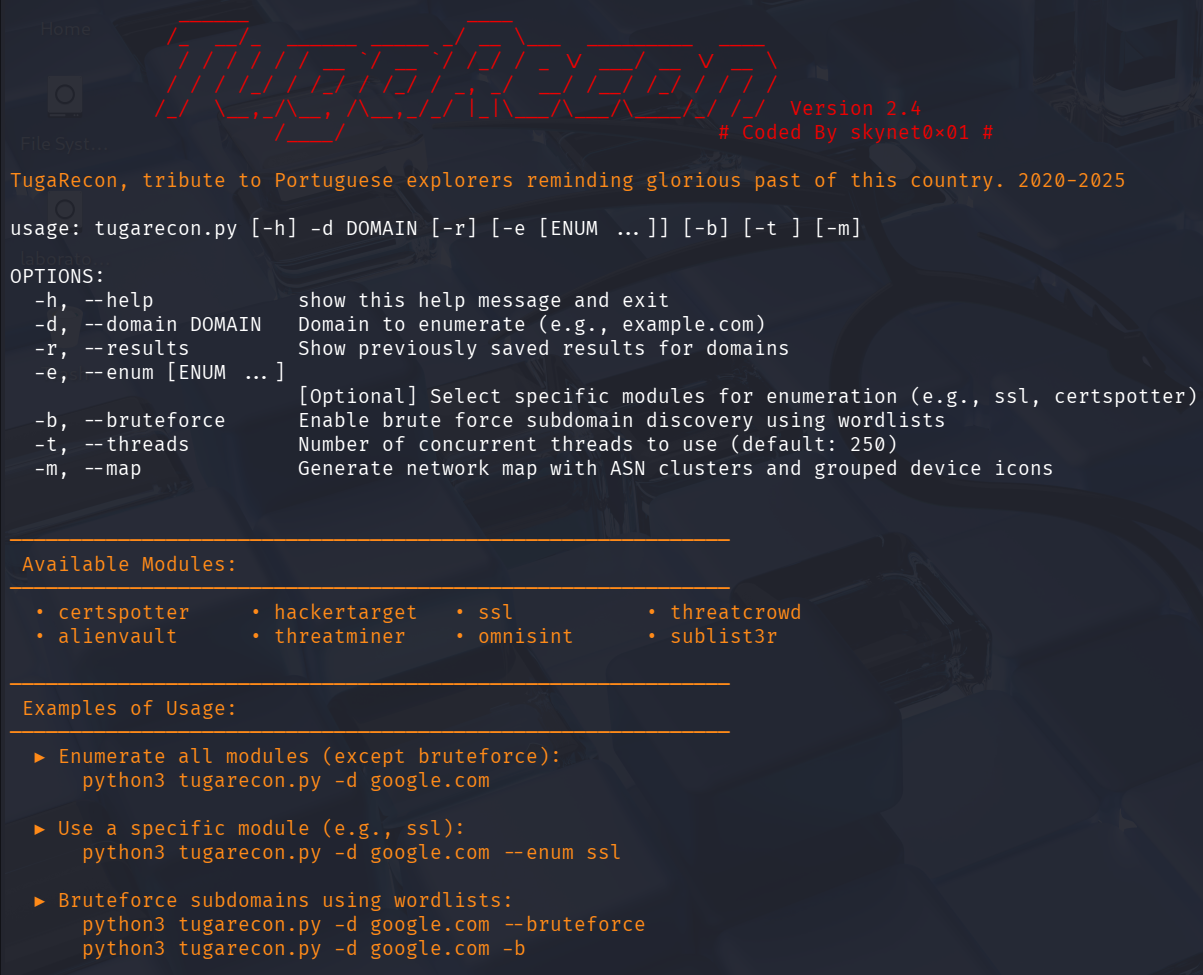 skynet0x01/tugarecon
TugaRecon 是一个专为安全研究人员、渗透测试人员和 OSINT 专业人士打造的高级子域侦察与情报框架。它结合了 OSINT 枚举、语义分析、时间情报和自动化响应,以持续改进资产发现和优先级排序。
 bitthebyte/eagle
基于多线程插件的漏洞扫描器,用于大规模检测基于Web的应用程序漏洞
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 umutcamliyurt/subhunter
快速子域名接管扫描器,通过检查DNS CNAME记录与已知指纹对比,检测易受攻击的子域名。使用Go语言构建,支持多线程扫描和自动更新。
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - 自动枚举网站并转储文件作为结果
 e1abrador/sub.monitor
自托管的被动子域持续监控工具。
 caio-ishikawa/netscout
一款 OSINT 工具,可根据给定的种子 URL 发现域名、子域名、目录、端点和文件。
 iamnihal/warf
模块化Web应用程序侦察框架,用于自动子域名枚举、目录暴力破解,以及从目标Web应用中提取端点、JS URL和API密钥。