
 #1
用于在不执行恶意软件二进制文件和代码的情况下对其进行检查的工具(例如,反汇编器、解包器)。
Kitploit 推荐
 sudotom/rcno-reviews
Recencio Book Reviews - 用于管理书评的 WordPress 插件。最初由 Kemory Grubb 创建。此安全修补分支修复了 CVE-2024-33648 以及通过五次迭代式 AI 辅助安全审计发现的 57 个额外漏洞。
 gmh5225/evmbench-certora-agent-harness
使用LLM和Certora Prover生成并优化智能合约CVL规范的迭代式代理框架,将验证器输出反馈回去,直到成功或达到最大迭代次数。
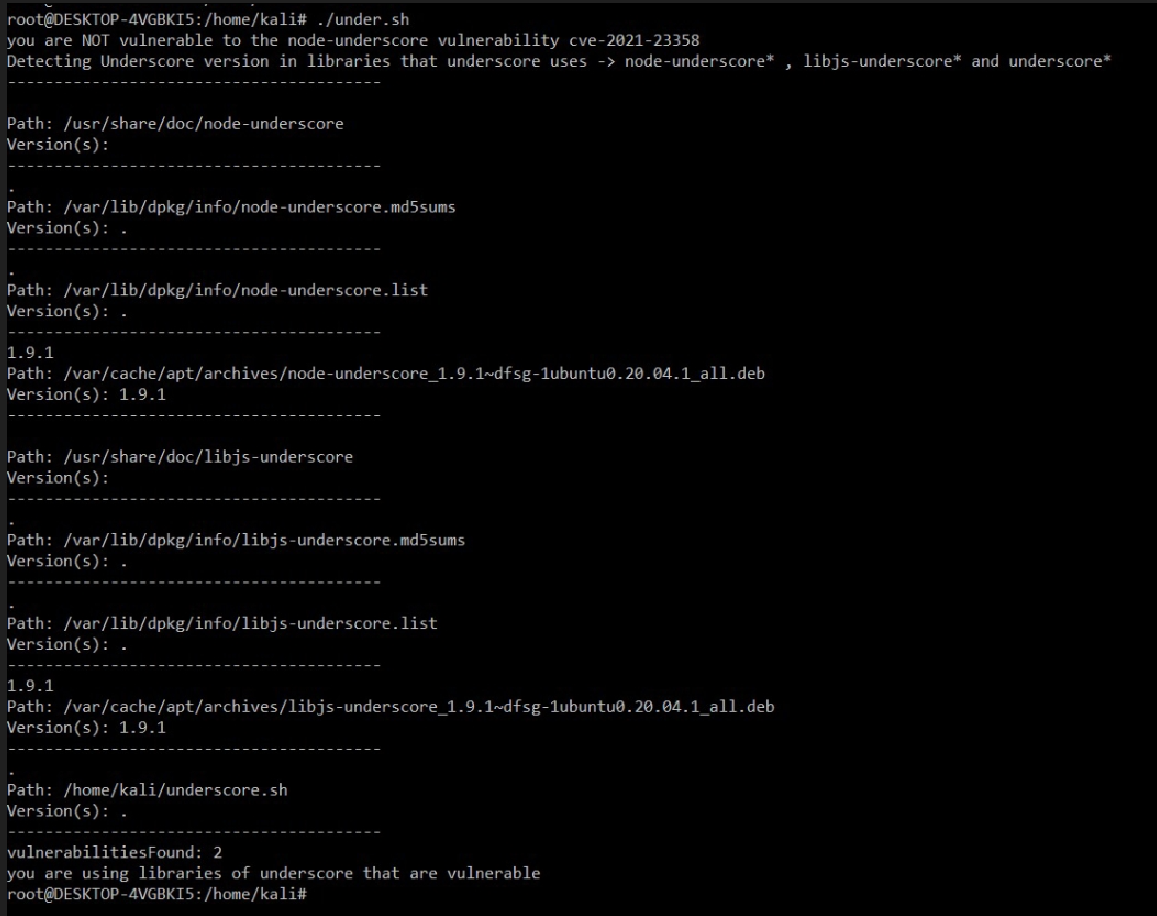 ekamsinghwalia/detection-script-for-cve-2021-23358
CVE-2021-23358 的检测脚本
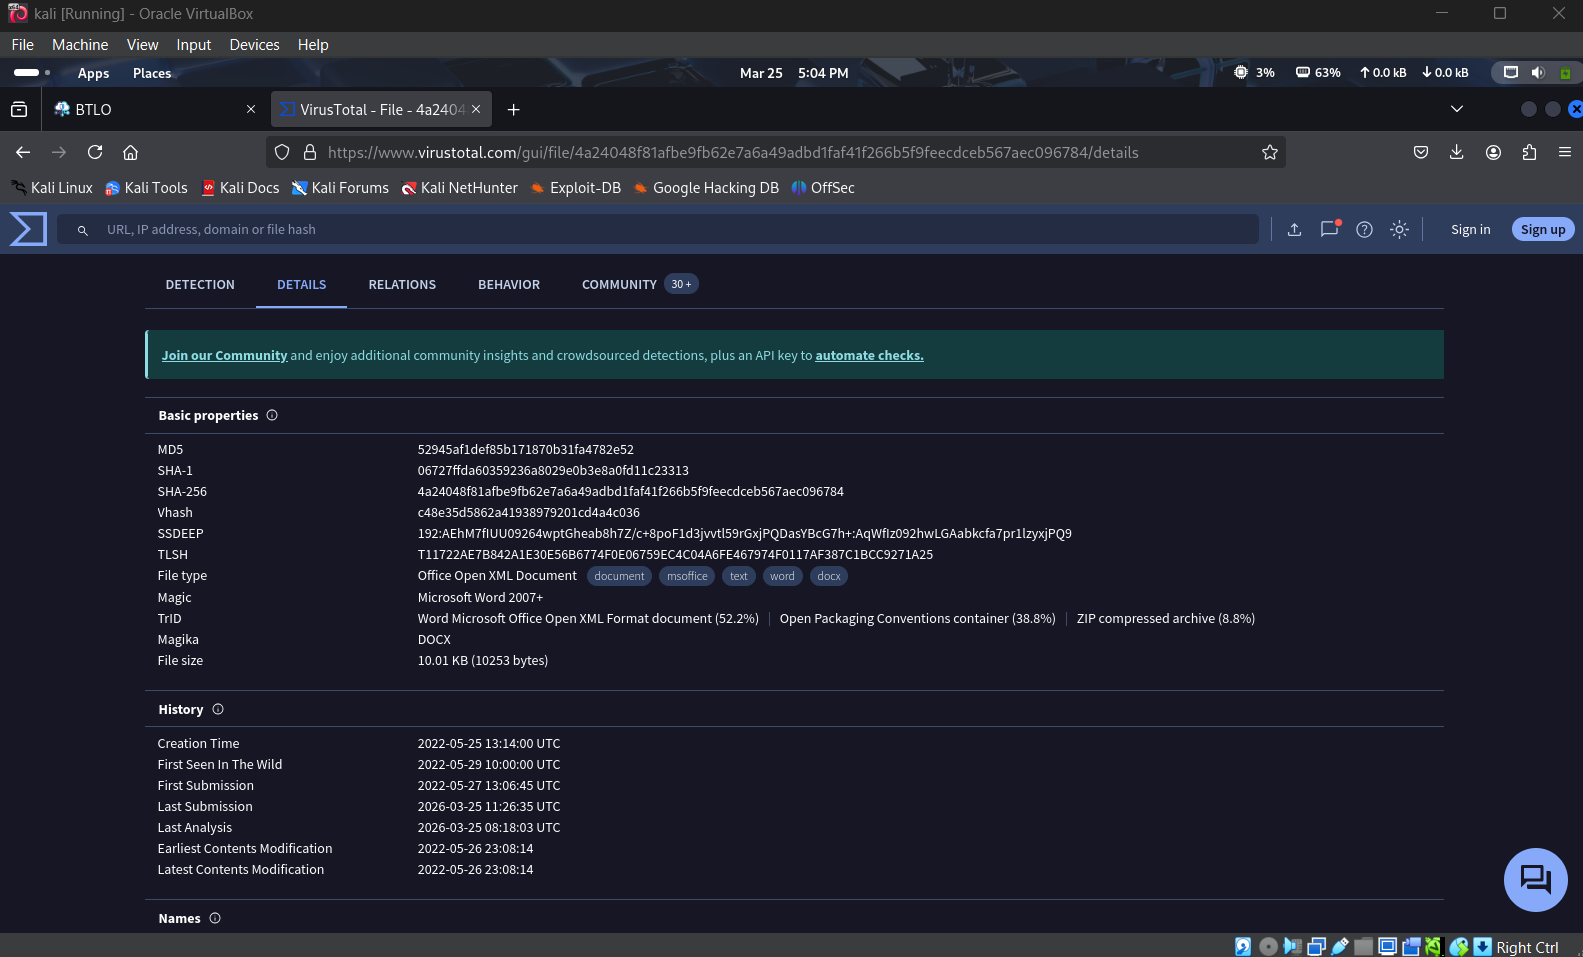 imvihanga03/static-malware-analysis-follina-cve-2022-30190
来自 Blue Team Labs Online 的 Follina (CVE-2022-30190) 静态恶意软件分析
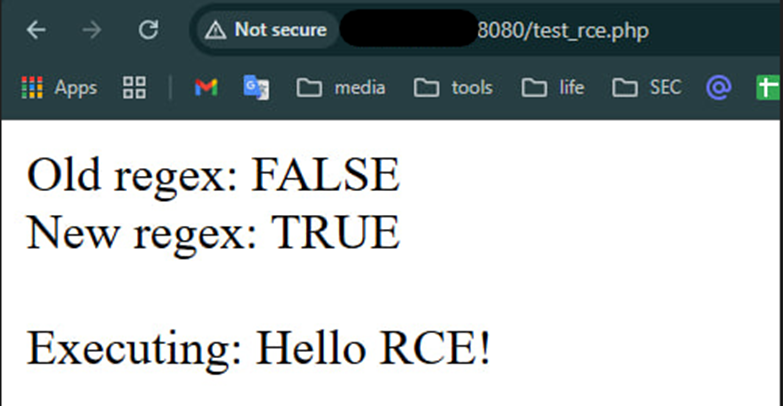 soltanali0/cve-2024-12877-exploit
Educational CVE-2024-12877 exploit demo for PHP Object Injection in GiveWP WordPress plugin. Includes root cause analysis, regex bypass techniques,…
 tiran/cve-2018-8970
# CVE-2018-8970 演示 https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970 的演示
 ekamsinghwalia/openssl-vulnerability-detection-script
这是一个用于检测 CVE-2022-2274 的 OpenSSL 漏洞检测脚本。
 tronciuvlad/cve-2024-26475
radareorg radare2 v.0.9.7 至 v.5.8.6 版本中存在的一个问题(已在 v.5.8.8 中修复)允许本地攻击者通过 grub_sfs_read_extent 函数造成拒绝服务。
 cucumberanorsncompany/sealsecurityassignment
研究漏洞 CVE-2023-26136
 klassiker/cve-2025-55182
基于CodeQL的CVE-2025-55182原型污染漏洞分析,该漏洞存在于React Server Components中,包含利用POC和不安全属性遍历的静态检测查询。
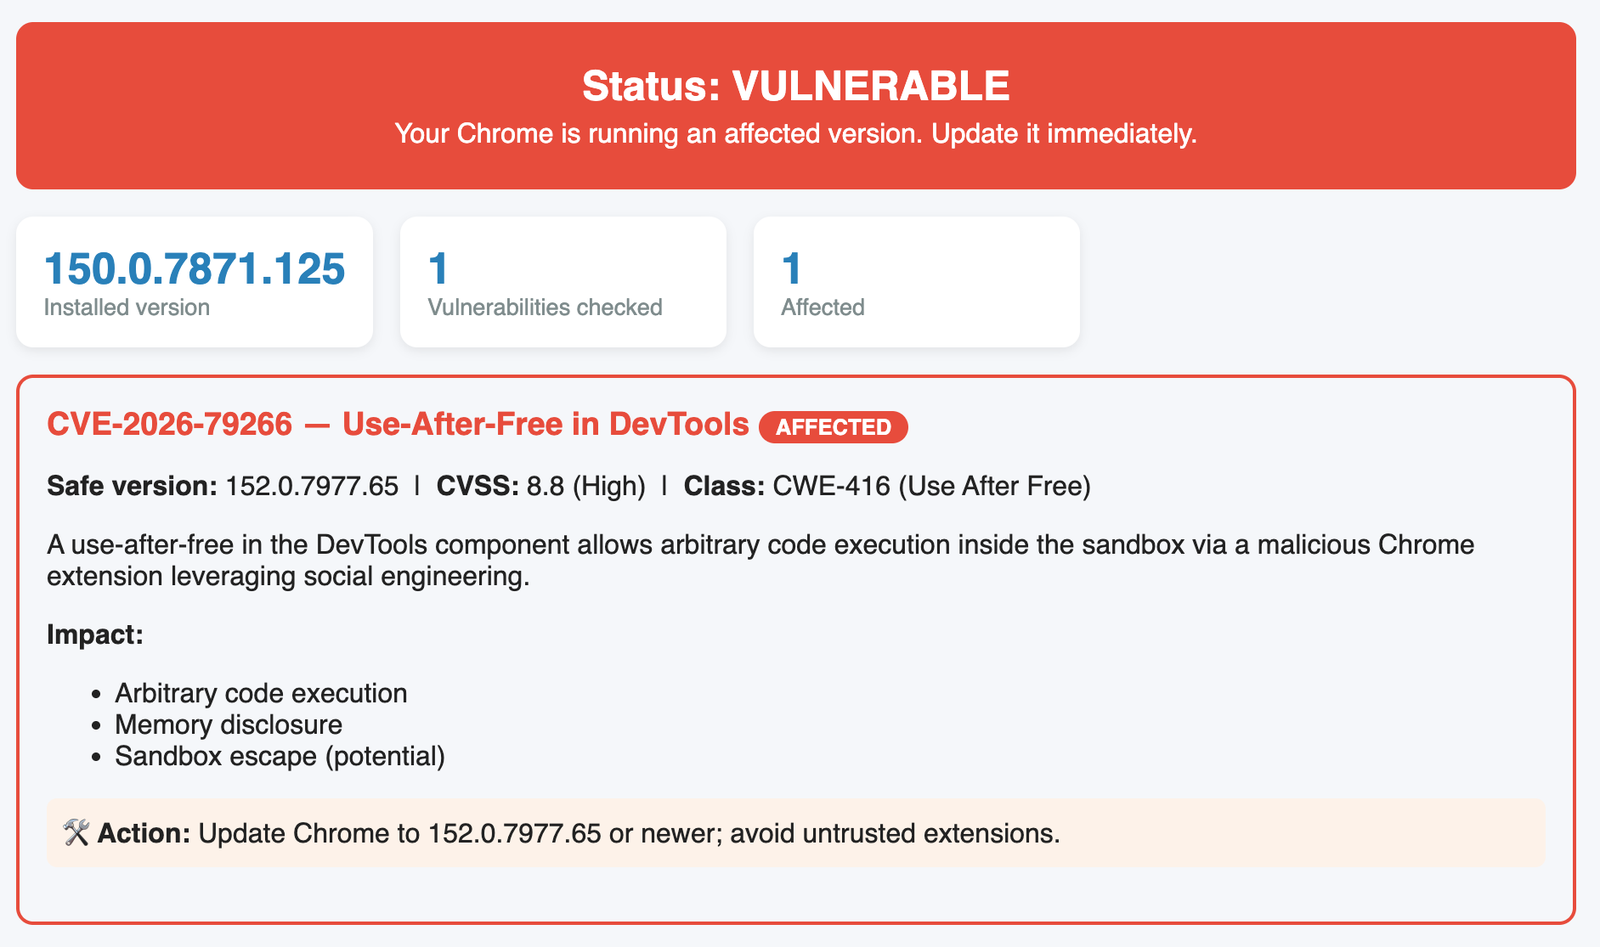 virologi-info/chrome-vuln-scanner
检查 CVE-2026-79266。DevTools 组件中的释放后使用漏洞允许恶意 Chrome 扩展利用社会工程学在沙箱内执行任意代码。
 captain4554/captain4554.github.io
🔍 使用结合静态与动态分析的混合工具扫描 CVE-2025-55182 漏洞,以提升安全评估效果。
 dwictor0/poc-cve-2025-25200
ReDoS 利用正则表达式中的回溯,导致 Node.js 应用程序 CPU 过度消耗和服务拒绝(DoS)。
 p3dr16k/log4j-1.2.15-mod
带有针对 CVE-2021-44228 漏洞补丁的 log4j 1 版本
 ianoboyle/cve-2025-57833
# CVE-2025–57833 的示例易受攻击应用程序
 jithinodattu/cve-2007-4559-lab
自包含的Docker实验室,演示通过Python的tarfile模块实现的CVE-2007-4559(TarSlip)目录遍历漏洞。包含有漏洞和修复后的API、载荷生成,以及一个用于安全教育的交互式演示脚本。
 thegenetic/cve-2026-2964-lab
教育实验室,演示 CVE-2026-2964,即 web-audio-recorder-js 中的原型污染漏洞,可导致远程代码执行(RCE)。包含存在漏洞的服务器与已修复的服务器、设置脚本以及用于实践安全培训的攻击载荷。








