#1
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski 报告的漏洞 | 漏洞赏金总额:$5.000 | CVE-2021-21123 及另外 5 个...
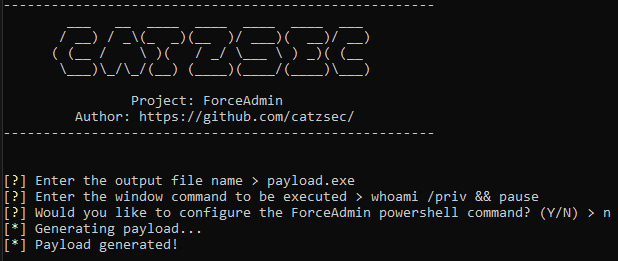 catzsec/forceadmin
⚡ 创建无限UAC提示,强制用户以管理员身份运行 ⚡
 dviros/rat-via-telegram
通过Telegram的Windows远程后渗透工具
 vincentkaufmann/noapi-google-search-mcp
用于Google搜索和页面抓取的MCP服务器,使用headless Chromium
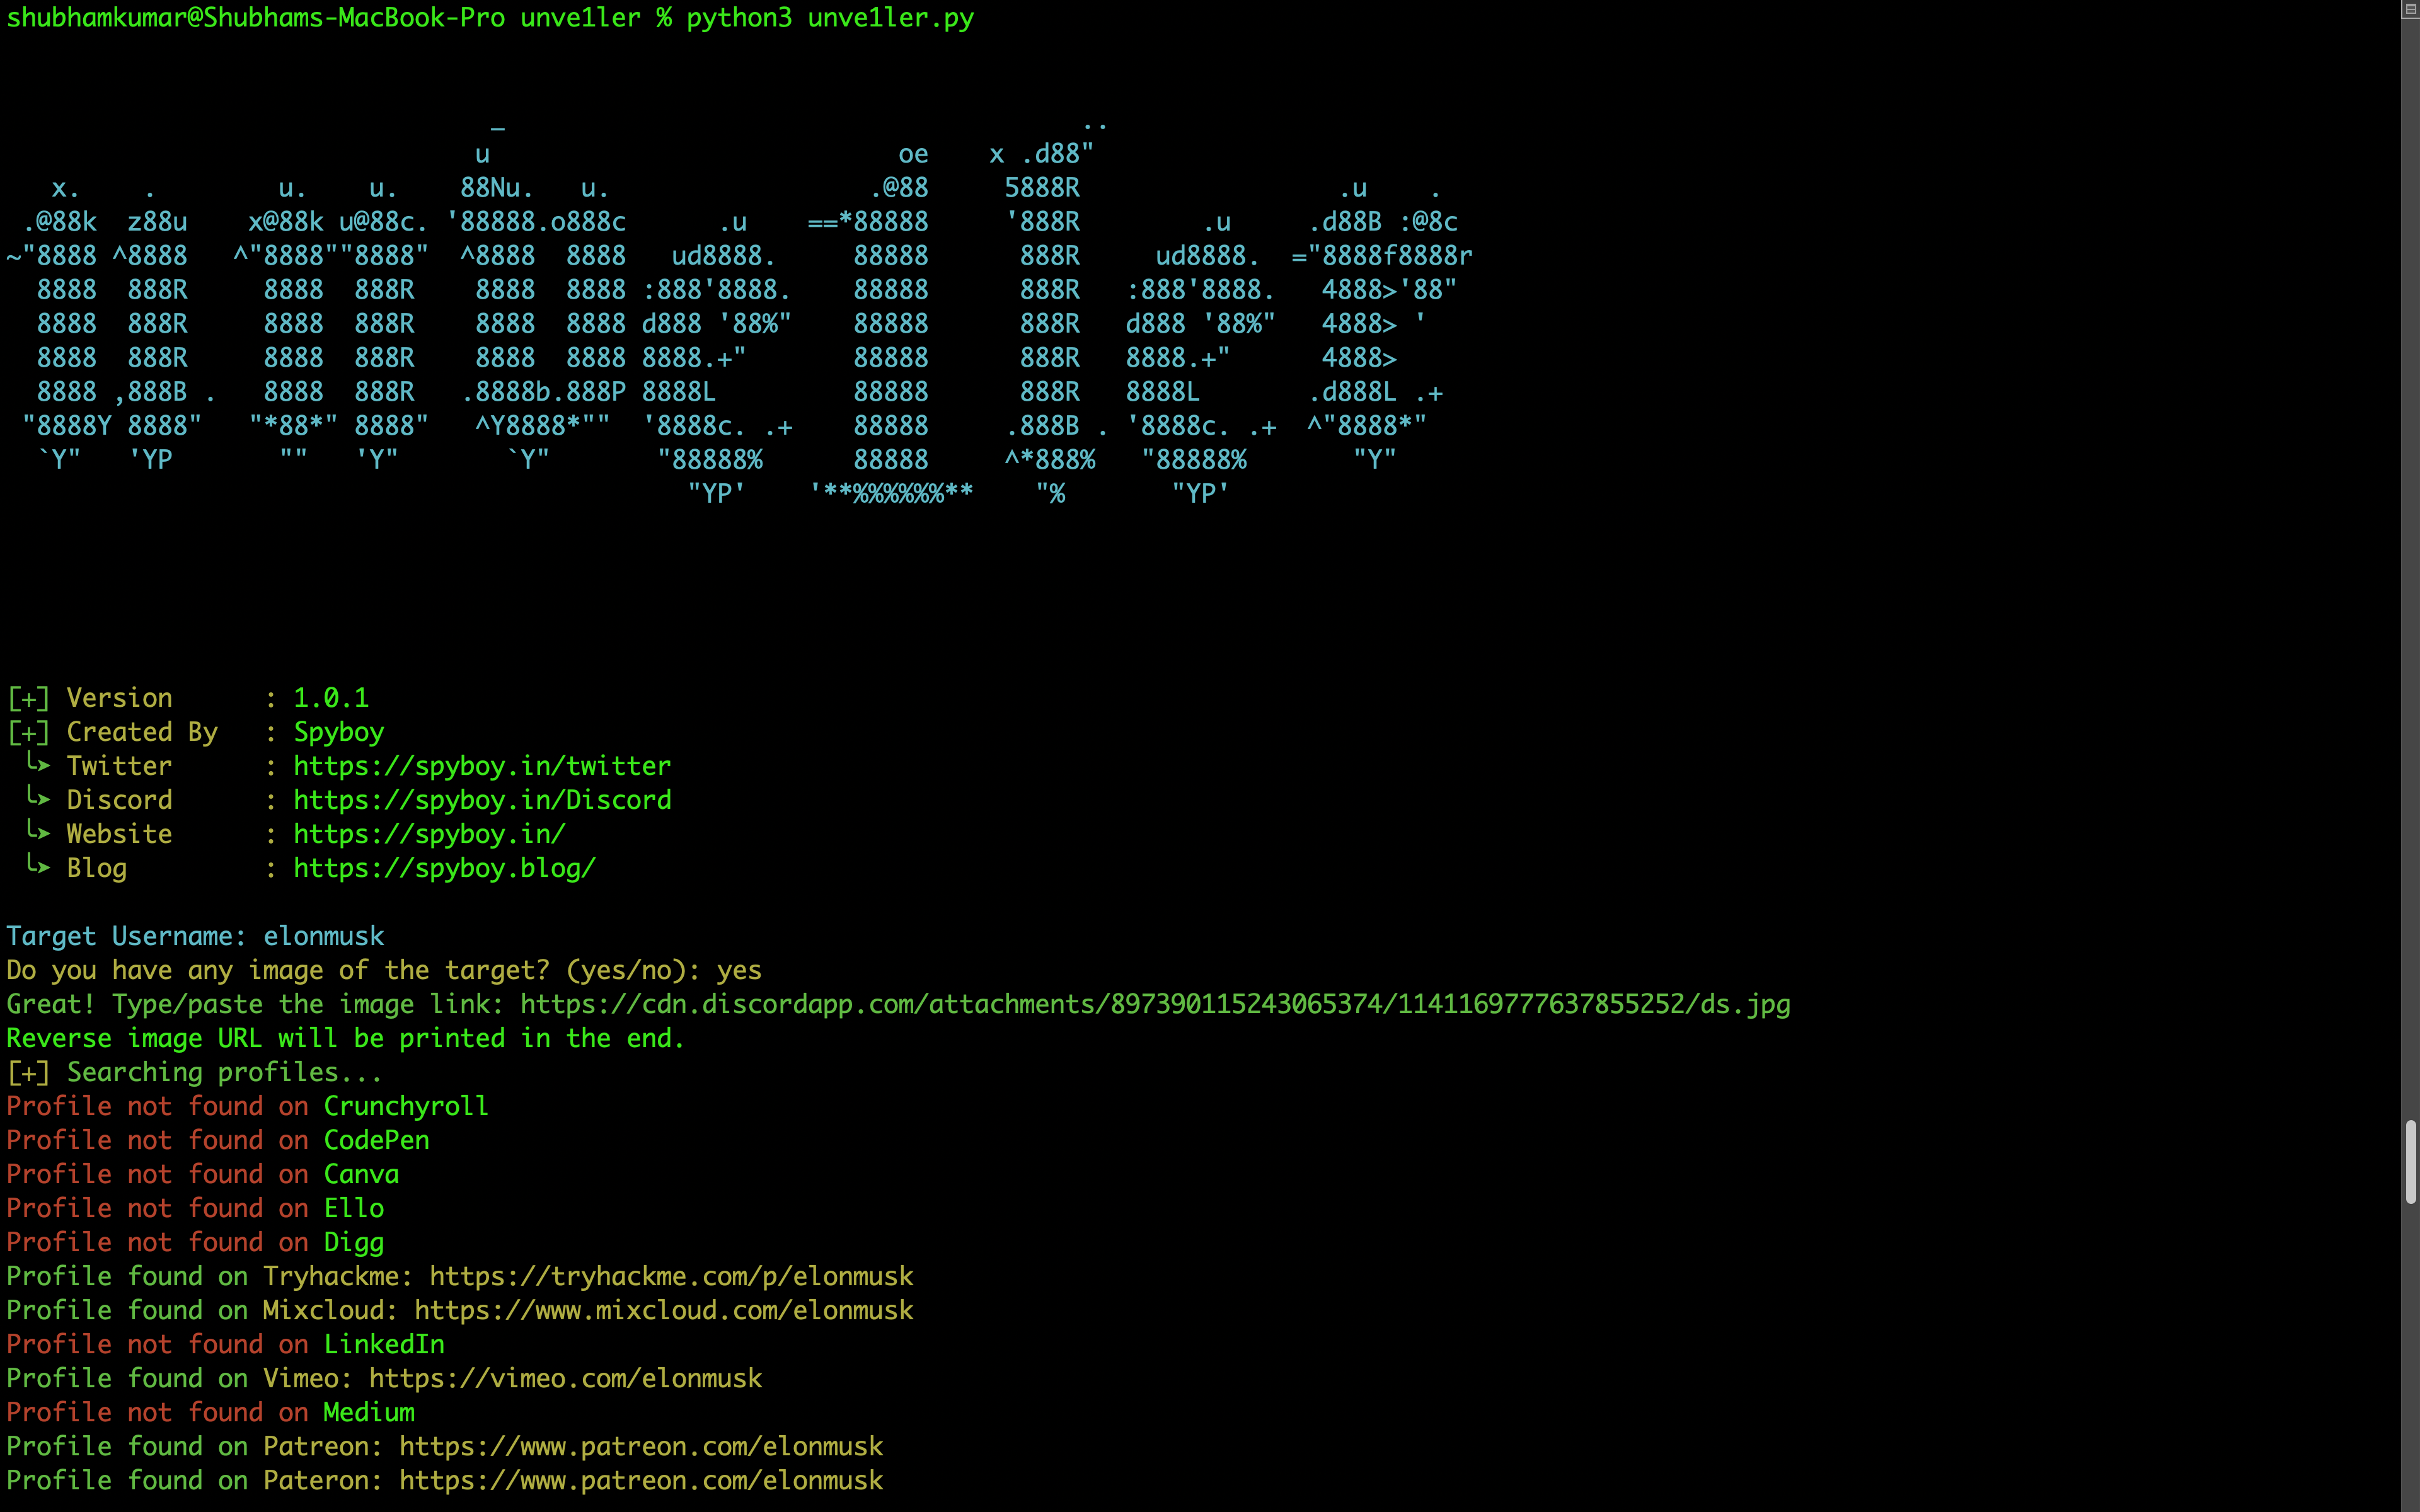 spyboy-productions/unve1ler
一个社会工程学工具,旨在通过用户名无缝定位个人资料,同时提供便捷的逆向图片搜索功能。
 duy-31/cve-2024-21413
Microsoft Outlook信息泄露漏洞(泄漏密码哈希)- Expect脚本POC
 mr-un1k0d3r/redteamscripts
一系列攻击性红队脚本合集,涵盖进程终止、网络钓鱼中的SPF绕过、密码喷洒以及ColdFusion密码解密。
 pasquini-dario/project_mantis
Project Mantis:反击 AI 黑客;以提示注入作为抵御 LLM 驱动的网络攻击的防御手段
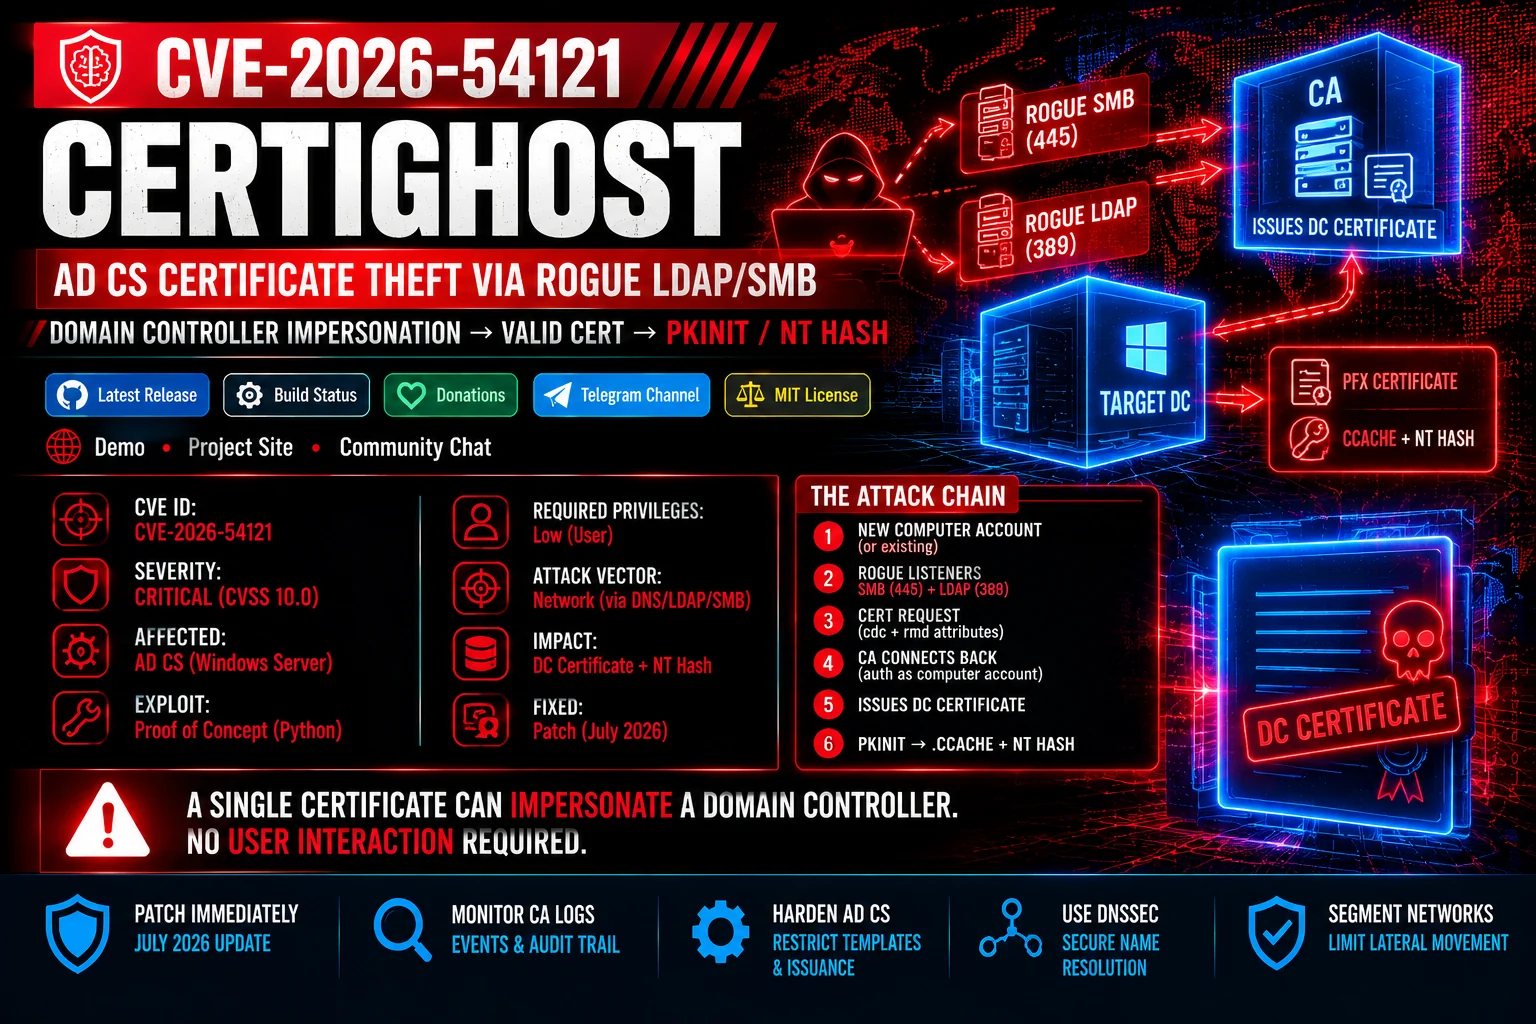 zerodayevil/cve-2026-54121-certighost
针对 CVE-2026-54121(Certighost)的概念验证模块,通过恶意 LDAP/SMB 监听器利用 AD CS 注册验证,以冒充域控制器并通过 PKINIT 进行权限提升。
 viralmaniar/phirautee
一个概念验证型加密病毒,旨在提高用户对勒索软件攻击及其后果的认识。Phirautee 纯粹使用 PowerShell 编写,不需要任何第三方库。该工具窃取信息,将组织的数据劫持以索取赎金,或永久加密/删除组织数据。
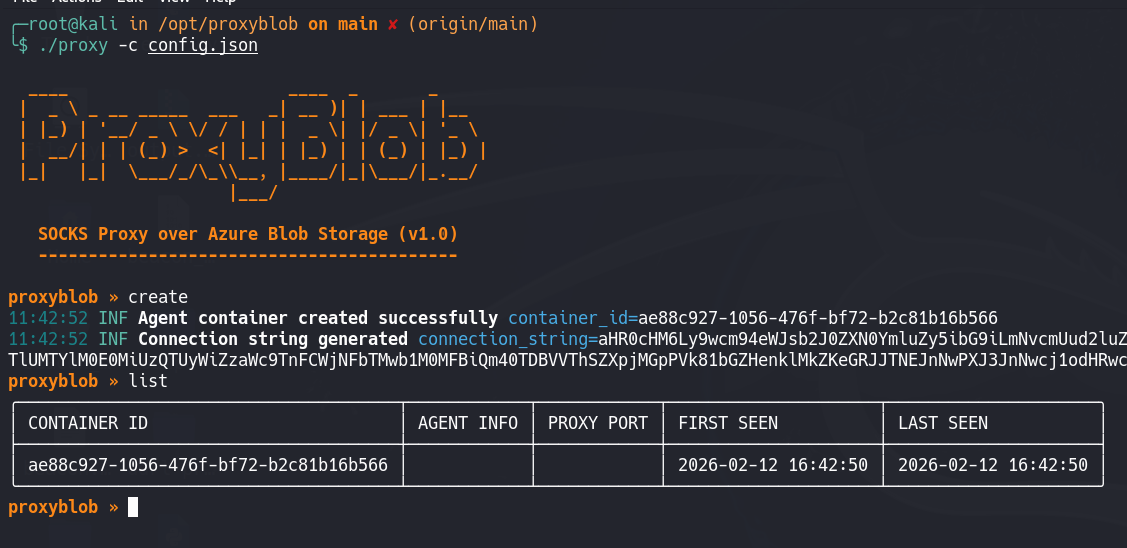 dazzyddos/clickonceblobber
将有签名的 .NET ClickOnce 应用程序武器化,用于初始访问,通过 AppDomainManager 注入劫持依赖 DLL 并加载 ProxyBlob Agent 的 C# 移植版本。
 rotarydrone/globalunprotect
解密 GlobalProtect 配置和 Cookie 文件。
 jeet-ganguly/birdy-edwards
基于 AI 的自动化 Facebook 情报工具,用于目标画像、网络分析与威胁报告。完全通过 Ollama 在设备本地运行。如需使用精简版,请查看下方链接。
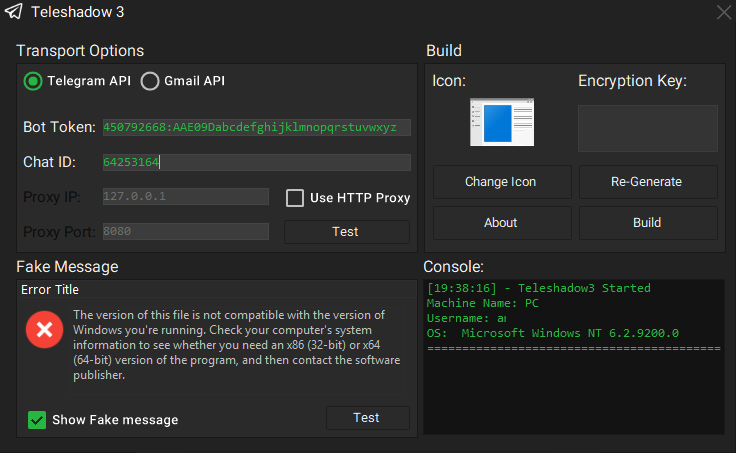 eternalc0der/teleshadow3
Telegram 桌面会话窃取器
 sobri3195/pegasus-neo
PEGASUS-NEO是一个全面的渗透测试框架,专为安全专业人员和道德黑客设计。它集成了多种安全工具和自定义模块,用于侦察、漏洞利用、无线攻击、Web黑客等等。